ATLANT SECURITY / АНАЛИЗИ

Изследвания и Анализи

Задълбочени анализи на променящия се пейзаж от заплахи и практически ръководства за изграждане на програми за сигурност.

Проучвания. Анализи. Практични съвети.

DORA в България: какво точно изисква регламентът от банки, платежни институции, инвестиционни посредници, застрахователи и CASP по МиКА през 2026 г.

Регулации / 21 мин четене

DORA в България: какво точно изисква регламентът от банки, платежни институции, инвестиционни посредници, застрахователи и CASP по МиКА през 2026 г.

DORA (Регламент (ЕС) 2022/2554) се прилага директно в България от 17 януари 2025 г. без необходимост от транспониране в български закон и засяга над 22 категории финансови субекти под надзора на БНБ или КФН. Това е практическият преглед на петте стълба на регламента (управление на ИКТ риска, докладване на инциденти, тестване на устойчивостта включително TLPT, управление на ИКТ риска от трети страни, оперативен надзор на критичните ИКТ доставчици), кои български субекти кой регулатор покрива (БНБ за банки, платежни институции, дружества за електронни пари, CASP по МиКА; КФН за инвестиционни посредници, управляващи дружества, застрахователи, пенсионни дружества), задължителния регистър на договорните споразумения по чл. 28 ал. 3 (структуриран файл по образец на Регламент за изпълнение (ЕС) 2024/2956, около 22 полета, годишно подаване), задължителните и засилени клаузи по чл. 30 (право на одит на място, exit план, sub-outsourcing, участие в TLPT), точните срокове за докладване по чл. 19 (24ч за класификация, 4ч за първоначално уведомление от класификация, 72ч за междинен доклад, 1 месец за окончателен), TIBER-EU режима за TLPT за системно значими институции, 90-дневна пътна карта с реална цена 92 032,54-245 420,10 евро за средно голяма институция, петте най-чести грешки на българския пазар, и шест FAQ за CISO-функции.

Прочетете статията ↗
13-те мерки по чл. 21 от ЗКС: технически разбор за ИТ ръководители

Регулации / 22 мин четене

13-те мерки по чл. 21 от ЗКС: технически разбор за ИТ ръководители

Какво точно изисква всяка от 13-те мерки по чл. 21 от Закона за киберсигурност, какви артефакти ще иска ОЕЦ при проверка, разлика между минимална имплементация и одобрена практика, и реална цена в евро за компания от 80-150 души. Без юридически клишета - с конкретни конфигурации, инструменти и числа. Плюс 90-дневна пътна карта, артефактна папка SharePoint и шест FAQ за ИТ ръководители.

Прочетете статията ↗
NIS2 за малки и средни компании: кога ви засяга и кога не. Практически тест за 3 минути

Регулации / 20 мин четене

NIS2 за малки и средни компании: кога ви засяга и кога не. Практически тест за 3 минути

Седем от десет малки и средни български компании, които ни питат, не са в обхвата на новия Закон за киберсигурност. Останалите три са, но често по причини, които не подозират. Това е практическият тест за 3 минути, петте чести грешки в самокласификацията, 90-дневна пътна карта за компания от 50 души, реалната цена в евро, и пет реални сценария за български МСП. Плюс защо извън обхвата не означава без работа - верижното задължение от корпоративните клиенти ще ви настигне.

Прочетете статията ↗
Проактивен мониторинг на сигурността: защо изпреварващата защита печели

Блог / 5 мин четене

Проактивен мониторинг на сигурността: защо изпреварващата защита печели

Дигиталната ера донесе безброй възможности за растеж и иновации, като бизнесите все повече разчитат на технологиите за ежедневните си операции. Въпреки това, докато навигираме през годината...

Прочетете статията ↗
Тест за проникване или одит на ИТ сигурността: кое кога ви трябва

Блог / 5 мин четене

Тест за проникване или одит на ИТ сигурността: кое кога ви трябва

Навигирането в света на киберсигурността може да бъде сложно, особено когато обмисляте кой подход е най-добър за поддържане на целостта и сигурността на дигиталните активи на вашата организация. Два...

Прочетете статията ↗
Компании за киберсигурност в България: кой какво прави и за кого е подходящ

Блог / 13 мин четене

Компании за киберсигурност в България: кой какво прави и за кого е подходящ

Шест български компании за киберсигурност, проверени една по една на 14 септември 2026 г.: какво правят, къде са силни, къде не са, и за кого са подходящи. Плюс две, които отпадат от списъка и защо.

Прочетете статията ↗
Фирми компютърна сигурност в София

Блог / 21 мин четене

Фирми компютърна сигурност в София

Шест фирми, които излизат при търсене на киберсигурност в София. Адресът, портфолиото и публикуваните цени са от собствените им сайтове; коя от четирите различни покупки продава всяка е нашата преценка. Плюс цените в евро, кой ви регулира от София и в какви срокове, и въпросите, които отсяват слабия доставчик още на първия разговор.

Прочетете статията ↗
Тест за проникване в България: какво да очаквате, какво да платите и как да познаете добрия доклад

Тестове за проникване / 13 мин четене

Тест за проникване в България: какво да очаквате, какво да платите и как да познаете добрия доклад

Искаме пентест, но не знаем какво точно купуваме и дали цената е реална - това чуваме почти всяка седмица от компании, които за пръв път поръчват тест за проникване. Думата се лепи и върху сериозна ръчна атака от опитен специалист, и върху десетминутно автоматично сканиране с красив доклад, а офертите се различават по десет пъти. Тази публикация е за купувачи на пентест за пръв или втори път. Обяснява какво всъщност е тест за проникване (контролирана атака, при която човек свързва дребни слабости във верига до реален достъп) и защо това не е сканиране за уязвимости. Разглежда четирите основни типа с реални цени за българския пазар: външен мрежов тест (1 789,52-6 135,50 евро), тест на уеб приложение (2 556,46-9 203,25 евро), вътрешен тест (2 556,46-8 180,67 евро) и социално инженерство (1 533,88-4 601,63 евро), и кой тип ви трябва според това какво защитавате. Показва какво НЕ е пентест (сканиране, сертификат с печат, одит на документи), как изглежда добрият доклад с конкретен пример за една находка (риск, доказателство, корекция, приоритет), какво да правите в първите 30 дни след теста, защо повторният тест е критичен и колко често има смисъл да тествате. Адресат: управители, IT ръководители и финансови директори на български компании, които купуват тест за проникване и не искат да платят за грешното нещо.

Прочетете статията ↗
TLPT по DORA в България: кой го дължи, колко струва, и как се различава от обикновен пентест

DORA / 23 мин четене

TLPT по DORA в България: кой го дължи, колко струва, и как се различава от обикновен пентест

Threat-Led Penetration Testing по DORA чл. 26-27 не е по-сериозен пентест. Той е напълно различен формат: 6-9 месеца работа, два външни доставчика (Threat Intelligence и Red Team), задължително включване на БНБ или КФН, бюджет от 92 032,54 до 265 871,78 евро. Този материал ви показва: критериите за категоризация на български финансов субект като задължен (размер, системно значение, взаимосвързаност), петте основни разлики спрямо обикновен пентест (TI-базиран, срещу production, covert от Blue Team, регулаторно одобрение, два отделни доставчика), разбивка на бюджета по компонент с конкретни диапазони (Red Team Test 66 467,94-102 258,38 евро, TI Report 25 564,59-40 903,35 евро, White Team 17 895,22-28 121,05 евро, регулаторни такси 7 669,38-12 782,30 евро, правни 5 112,92-10 225,84 евро), скрит ремедиационен разход 102 258,38-409 033,50 евро, шестмесечен подготвителен график с фазите White Team, procurement, GTL/Scope, TI, TI одобрение, kick-off, и петте най-чести грешки (третиране като голям пентест, изтичане към Blue Team, подценен ремедиационен бюджет, слаб одиторски контрол, пропусната purple team фаза). Адресат: CISO, CRO, IT director и член на УС в български финансов субект, очакващ TLPT в следващите 18 месеца.

Прочетете статията ↗
Контролен лист за киберсигурност на онлайн магазин

Анализи / 6 мин четене

Контролен лист за киберсигурност на онлайн магазин

Всяка компания за електронна търговия, която е била хакната, е имала антивирус на крайните си точки и защитна стена в офиса. И повечето от тях използваха Cloudflare. Означава ли това, че Cloudflare е лош или несигурен?...

Прочетете статията ↗
Регулациите за киберсигурност в България: какво трябва да знаете

Блог / 9 мин. четене

Регулациите за киберсигурност в България: какво трябва да знаете

В България регулациите за защита на данните и киберсигурността се развиват бързо. Повечето компании вече знаят за GDPR и ЗЗЛД, но често подценяват задълженията по Закона за киберсигурност, както и пра...

Прочетете статията ↗
Сигурност на крипто борси: 25 контрола от реални кражби

Регулации / 14 мин четене

Сигурност на крипто борси: 25 контрола от реални кражби

Опазването на частния ключ не стига, ако нападателят може да накара оторизиран подписващ да одобри грешната транзакция. 25 технически контрола за съхранение, доставчици, счетоводство, мостове и реакция, извлечени от документирани инциденти при Bybit, DMM Bitcoin, Ronin, Nomad, Mango Markets и други.

Прочетете статията ↗
EU AI Act: какво важи сега и какво идва през декември 2027

Регулации / 10 мин четене

EU AI Act: какво важи сега и какво идва през декември 2027

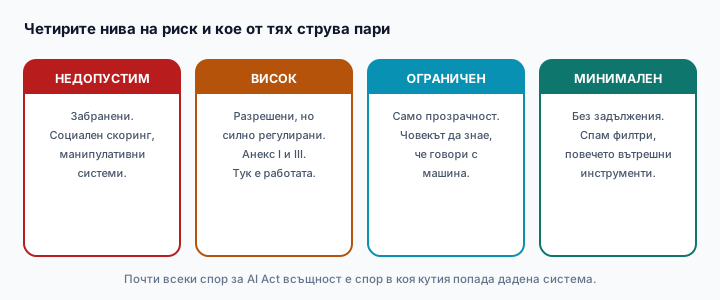
Забраните и правилата за GPAI вече действат, а съответствието за високорискови системи по Анекс III влиза на 2 декември 2027 г. Какво изисква регламентът член по член, как се решава обхватът между доставчик и внедрител, шестте области за съответствие, санкциите и как програмата се води, за да останат доказателствата живи.

Прочетете статията ↗
Изисквания за NIS2: 10 най-критични доказателства за съответствие

Регулации / 11 мин четене

Изисквания за NIS2: 10 най-критични доказателства за съответствие

Какво точно изисква NIS2, мярка по мярка, с доказателството, което надзорникът търси за всяка от тях. Десетте мерки по член 21, личната отговорност по член 20, сроковете 24 часа и 72 часа, съпоставка с ISO 27001 и реалистични срокове според това откъде тръгвате.

Прочетете статията ↗
CISO: роля, задължения, умения и колко струва в България

Виртуален CISO / 10 мин четене

CISO: роля, задължения, умения и колко струва в България

Пълно описание на ролята на CISO: какво прави на практика, готова длъжностна характеристика, задължения с доказателствата за всяко, умения и сертификати, съпоставка на разхода за щатен и виртуален CISO, и какво проваля ролята най-често в български компании.

Прочетете статията ↗
DORA изисквания: петте стълба, член 6(4) и регистърът на информацията

Регулации / 9 мин четене

DORA изисквания: петте стълба, член 6(4) и регистърът на информацията

Какво изисква DORA на практика: контролната функция по член 6(4), регистърът на информацията, класификацията на инциденти, кой дължи TLPT и кой не, дванайсетте клаузи по член 30 и разграничението с NIS2. Плюс кой ви надзирава в България.

Прочетете статията ↗
Как да разпознаете фишинг имейл: 7-те признака, които спасяват фирмата ви

Защита от фишинг / 14 мин четене

Как да разпознаете фишинг имейл: 7-те признака, които спасяват фирмата ви

Един служител отваря имейл уж от НАП, от банката или от собствения шеф, кликва на връзка или въвежда парола, и след минути някой чужд човек е във фирмената поща. Това не е рядкост и не се случва само на наивни хора - съвременният фишинг е изпипан, личи си все по-трудно и е насочен точно към български фирми. Тази публикация дава 7-те конкретни признака, по които разпознавате измамен имейл преди да е станало късно, с реални български примери: фалшиви съобщения от НАП и Български пощи, имитации на ДСК, УниКредит и ОББ, фалшиви фактури от доставчици и класическата BEC измама, при която шефът уж иска спешен банков превод. За всеки признак обясняваме какво точно да гледате и защо измамниците го правят. Накрая - какво да правите, ако служител вече е кликнал или е въвел паролата си: изолация, смяна на пароли, MFA, и кога трябва да уведомите КЗЛД и ГД БОП. Шест въпроса и отговора покриват как да проверите дали имейлът наистина е от банката ви, какво следва след въведена парола, кога възниква задължение за уведомяване на КЗЛД и как да обучите служителите си да разпознават фишинг.

Прочетете статията ↗