ATLANT SECURITY / АНАЛИЗИ

Изследвания и Анализи

Задълбочени анализи на променящия се пейзаж от заплахи и практически ръководства за изграждане на програми за сигурност.

Проучвания. Анализи. Практични съвети.

Пълният контролен лист за одит на ИТ сигурността

Блог / 6 мин четене

Пълният контролен лист за одит на ИТ сигурността

Процесът на планиране и провеждане на одит на ИТ сигурността може да бъде сложен и предизвикателен за организациите. Той изисква задълбочено разбиране на различни системи, контроли и политики и чес...

Прочетете статията ↗
Киберсигурност по веригата за доставки чрез одит на ИТ сигурността

Блог / 5 мин четене

Киберсигурност по веригата за доставки чрез одит на ИТ сигурността

В тази цифрова ера веригата за доставки вече не е просто физически процес на преместване на стоки от една точка до друга. Тя включва сложна мрежа от взаимосвързани цифрови системи, които, макар да...

Прочетете статията ↗
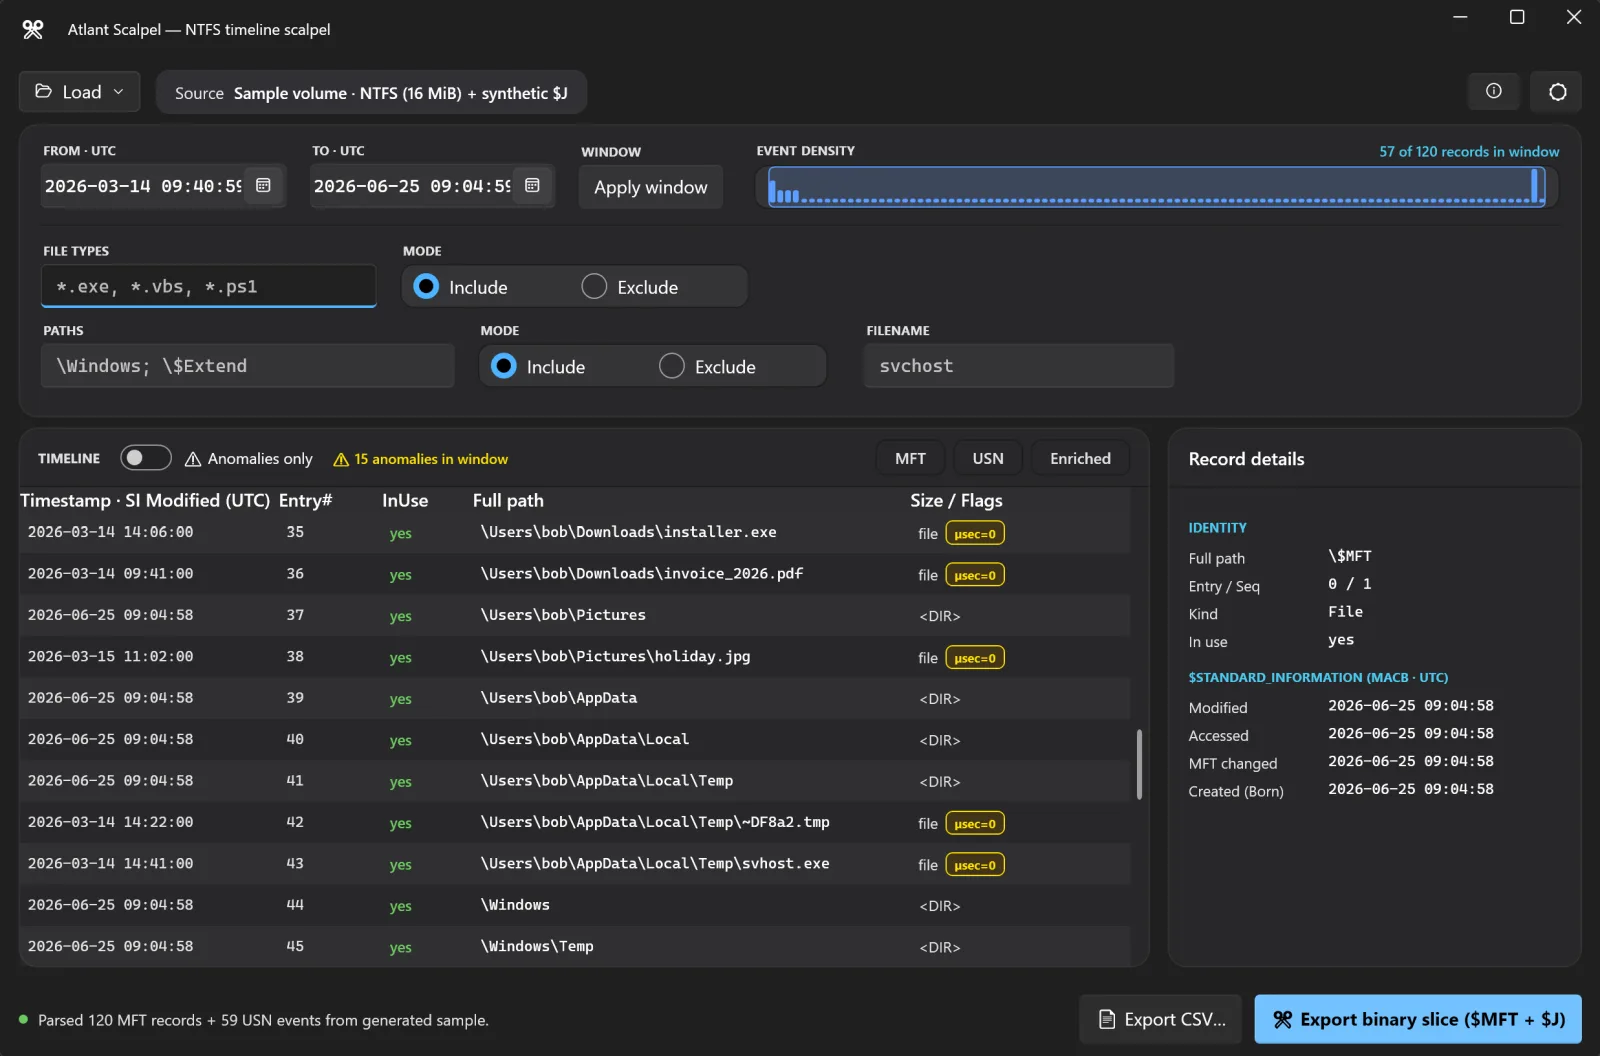
Изграждане на таймлайн за NTFS разследвания на MFT и USN дневник

Дигитална форензика / 9 мин четене

Изграждане на таймлайн за NTFS разследвания на MFT и USN дневник

Най-полезният артефакт в едно Windows разследване е чистият таймлайн: какво се е случило, в какъв ред и кога. В NTFS две структури носят по-голямата част от тази история, Master File Table с нейните MACB времеви маркери и USN дневникът на промените, който записва всяка промяна на файл, докато се случва. Тази публикация обяснява какво съдържа всяка от тях, защо корелирането им в един супер-таймлайн с разрешени пътища е по-добро от четенето на която и да е поотделно, как да стесните таймлайна до прозореца, който има значение, и кои формати за експорт захранват Timeline Explorer, plaso и The Sleuth Kit. След това показва как Atlant Scalpel изгражда и изрязва този таймлайн безплатно за секунди.

Прочетете статията ↗
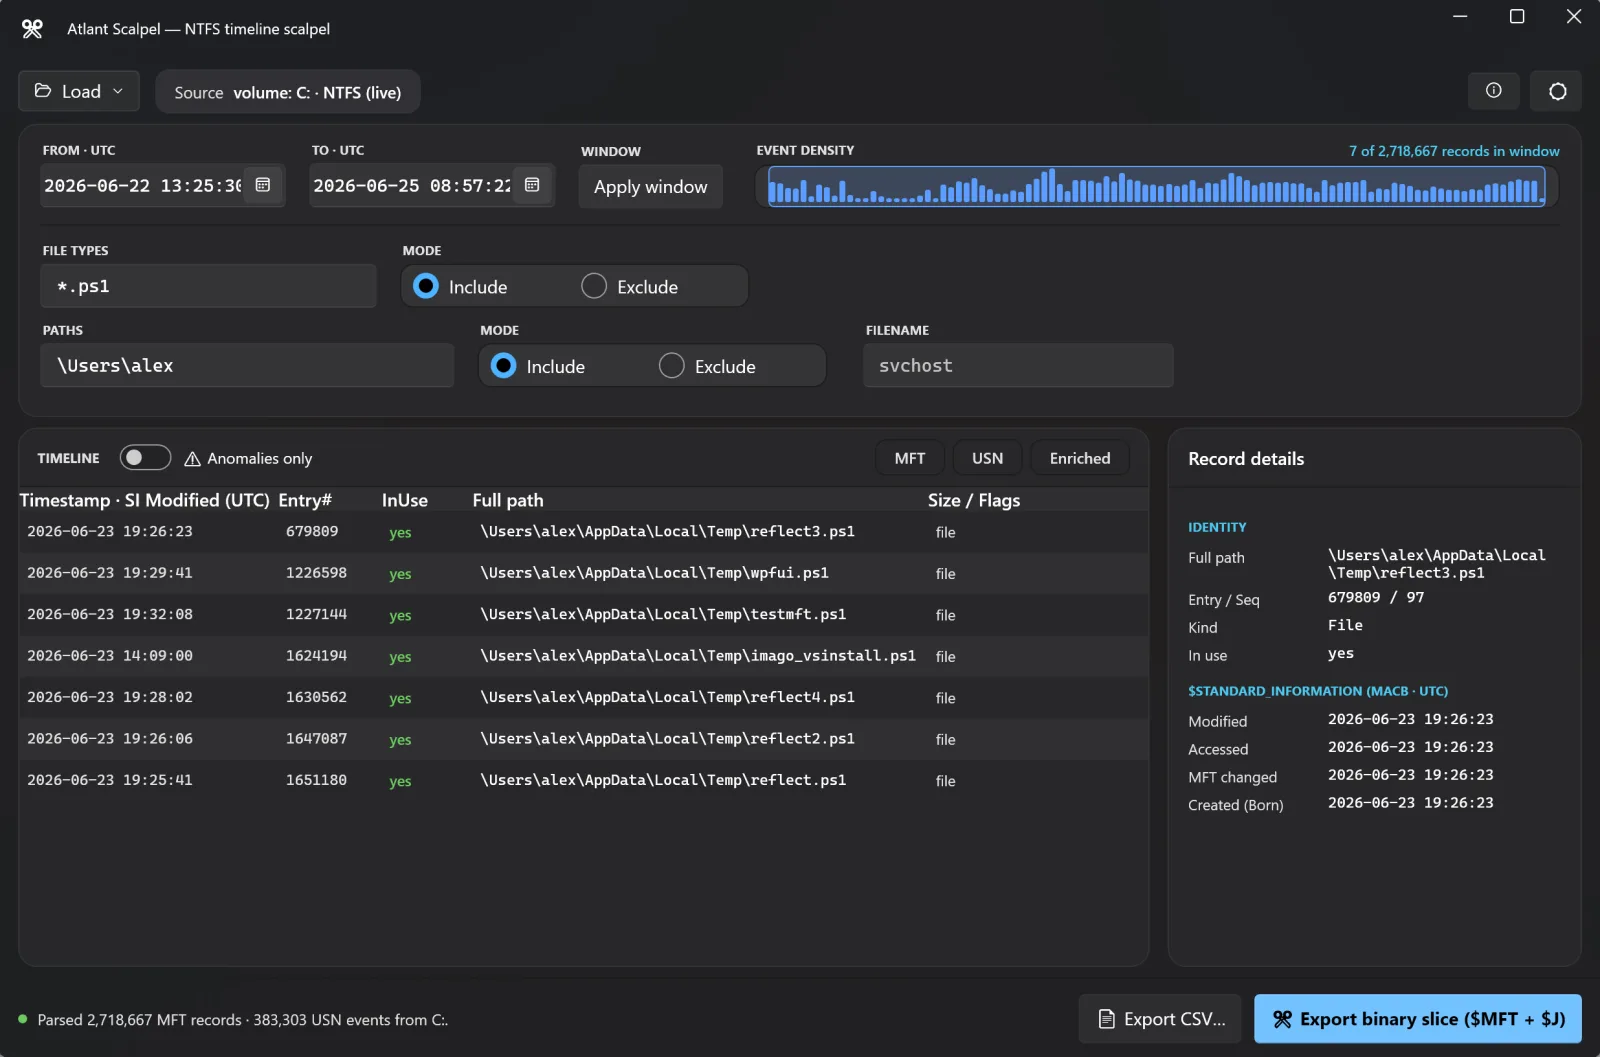
Откриване на timestomping: как нападателите подправят NTFS времеви маркери и как да го хванете

Дигитална форензика / 8 мин четене

Откриване на timestomping: как нападателите подправят NTFS времеви маркери и как да го хванете

Timestomping е един от най-старите анти-форензични трикове: нападател задава по-стара дата на зловреден файл, за да се слее с шума на стара Windows инсталация и да се промъкне покрай прегледа на времевата линия. Но NTFS пази времевите маркери на две места, $STANDARD_INFORMATION и $FILE_NAME, а повечето инструменти за timestomping променят само единия. Това несъответствие, заедно с нулирана под-секундна точност и преизползвани MFT слотове, оставя отпечатъци. Тази публикация обяснява как работят NTFS времевите маркери, кои аномалии издават манипулация, защо сравнението $SI спрямо $FN е толкова надеждно и как да изведете тези флагове автоматично с Atlant Scalpel.

Прочетете статията ↗
Защита на Microsoft 365: 15-те настройки, които променят всичко

Microsoft 365 / 15 мин четене

Защита на Microsoft 365: 15-те настройки, които променят всичко

Microsoft 365 идва готов за работа, но не и готов за защита, и между двете стоят петнайсет настройки, които повечето български фирми никога не пипат. Тази публикация е практично ръководство за ИТ администратори: кои настройки да включите, в какъв ред и как да проверите, че работят. Минаваме през самоличността и достъпа, администраторските акаунти, защитата на имейла (SPF, DKIM, DMARC, Safe Links), наблюдението и откриването и контрола на споделянето, и накрая как да докажете, че защитата работи със Secure Score и симулиран фишинг.

Прочетете статията ↗
Топ 5 киберизмами, които удрят български фирми и граждани

Киберизмами / 15 мин четене

Топ 5 киберизмами, които удрят български фирми и граждани

Измамите вече не идват с разкривен български и грешни лога. През последната година станаха професионални, насочени и убедителни, а най-честите жертви не са наивни хора, а заети счетоводители, управители и собственици на малки фирми. Тази публикация описва петте най-разпространени схеми срещу български компании и граждани: фишинг и SMS измами от името на банка, НАП и куриер; BEC и фалшива фактура с тиха подмяна на IBAN; телефонна измама с фалшив служител на банката; фалшиви онлайн магазини, обяви и куриерски връзки; и инвестиционни и крипто измами. За всяка схема обясняваме как работи, по какви признаци се разпознава и какво да направите по часове, ако вече сте превели пари или сте въвели парола, включително кога да сигнализирате ГД БОП и кога възниква 72-часовото задължение към КЗЛД. Накрая даваме практичен план за защита на фирмата.

Прочетете статията ↗
Киберсигурност за български онлайн магазини: практичен контролен лист за собственици

Е-търговия / 14 мин четене

Киберсигурност за български онлайн магазини: практичен контролен лист за собственици

Онлайн магазинът ви е едновременно касата, складът и клиентската ви база, събрани на едно публично място в интернет, и нападателите го знаят по-добре от вас. Тази публикация е практичен контролен лист за собственици и управители на български онлайн магазини, не за специалисти по сигурност. Минаваме през петте най-чести типа атаки срещу български е-магазини (кражба на картови данни от страницата за плащане, пробив през администраторския панел, измами и върнати плащания, претоварване в пиковите дни и компрометиране през плъгин или тема), какво всъщност изисква PCI DSS, когато приемате карти (и защо ви засяга дори при плащане през банка или Stripe), как се различава защитата при WooCommerce, Magento и Shopify, как точно се спира тихата кражба на картови данни от страницата за плащане и какво да направите по часове, ако клиентски данни изтекат, включително 72-часовия срок за уведомяване на КЗЛД. Целта е да излезете с конкретен списък от действия, не с обща тревога. Адресат: собственици, управители и отговорници за онлайн магазини в България, които искат да защитят парите и данните на клиентите си, без да наемат собствен екип по сигурност.

Прочетете статията ↗
Първите 10 стъпки по киберсигурност за малък бизнес в България

Киберсигурност за бизнеса / 15 мин четене

Първите 10 стъпки по киберсигурност за малък бизнес в България

Нямате ИТ отдел, нямате голям бюджет и нямате време, а клиентите искат гаранции, КЗЛД има срокове и един успешен фишинг може да затвори фирмата за седмица. Добрата новина е, че около 80 процента от реалния риск се покрива от десет конкретни стъпки, повечето безплатни или вече платени в инструментите, които ползвате. Тази публикация ги подрежда точно по приоритет - по съотношение между ползата, която носят, и усилието, което изискват. Стъпки 1 до 3 са за идентичност и достъп: двуфакторно удостоверяване (MFA) навсякъде, мениджър на пароли и ограничаване на администраторските права и старите акаунти. Стъпки 4 и 5 са техническата основа: архиви по правилото 3-2-1 с поне едно офлайн или непроменимо копие, които атакуващият не може да изтрие, плюс редовни обновления. Стъпки 6 и 7 адресират най-скъпите измами: техническа защита на имейла (SPF, DKIM, DMARC, филтри) и обучение на екипа заедно с желязно правило новите банкови сметки да се проверяват по телефон преди плащане. Стъпки 8 и 9 покриват устройствата (защита, криптиране, служебни телефони) и мрежата (рутер, гостов Wi-Fi, отдалечен достъп). Стъпка 10 е едностраничният план за реакция и регулаторните задължения - 72-часовото уведомление до КЗЛД и проверката дали попадате в обхвата на Закона за киберсигурност и НИС2. Статията включва карта на приоритетите, 90-дневен план за внедряване, петте чести грешки на малките фирми, реални ценови нива в евро от 0 до около 2 556,46 евро и шест ЧЗВ за MFA, малките екипи, уведомяването на КЗЛД, обхвата на НИС2, дали можете да го направите сами и с какъв бюджет да започнете.

Прочетете статията ↗
Външен CISO за български компании: какво всъщност прави и кога си струва

Анализи / 13 мин четене

Външен CISO за български компании: какво всъщност прави и кога си струва

Трябва ни човек по сигурността, но не можем да издържаме цял отдел - това чуваме почти всяка седмица от управители на компании между 30 и 200 души. Външният CISO (virtual CISO) е отговорът, но терминът се лепи и върху сериозна стратегическа услуга, и върху препакетиран абонамент за скенер. Тази публикация обяснява какво външният CISO реално прави (ръководи стратегията по сигурността: рискове, политики, бюджет, съответствие, реакция при инцидент, отговори на клиентски въпросници), но не върши техническата работа сам. Дава примерен месечен план за първите 6 месеца, обяснява кога си струва (регулиран сектор по NIS2/DORA/КЗЛД, корпоративни и западни клиенти, след инцидент или преди сделка, бърз растеж без вътрешен капацитет) и кога НЕ си струва. Разглежда трите модела на таксуване - fixed-price проект, по часове и месечен retainer (1 278,23-4 601,63 евро), 5 до 10 пъти по-евтин от вътрешен CISO - и седемте въпроса, които издават истинския доставчик от имитацията. Адресат: управители, финансови директори и IT ръководители на български компании 30-200 души.

Прочетете статията ↗
GDPR одит на онлайн магазин: 23-те точки, които КЗЛД и клиентите ви проверяват първо

Регулации / 16 мин четене

GDPR одит на онлайн магазин: 23-те точки, които КЗЛД и клиентите ви проверяват първо

Онлайн магазинът събира повече лични данни от която и да е офлайн фирма със същия оборот: имена, адреси за доставка, телефони, история на поръчките, поведение на сайта, проследяващи бисквитки и данни от ремаркетинг. Всеки от тези потоци е основание за жалба до КЗЛД и за санкция по чл. 83 GDPR. Тази публикация е практически контролен лист от 23 точки за управители на електронни магазини в България, разделен в четири области: прозрачност и документи, съгласия и бисквитки, обработващи и договори, права на субектите и сигурност. Обясняваме защо онлайн магазинът е специфичен и лесно проверим случай за надзорния орган, кои правни основания по чл. 6 GDPR покриват кои обработки, кои документи са задължителен минимум, защо проследяващите бисквитки за Google Analytics и Meta Pixel изискват предварително съгласие и кога банерът е само украса. Разглеждаме веригата от обработващи и нужните договори по чл. 28, едномесечния срок за искания на клиенти и 72-часовия срок за уведомяване на КЗЛД при инцидент. Накрая описваме санкционната рамка, как протича одитът на четири стъпки и реалните ценови нива от 766,94 до 3 067,75 евро. Шест ЧЗВ за малките магазини, банера за бисквитки, имейл маркетинга, нуждата от DPO, сроковете за съхранение и какво да правите при отворена преписка.

Прочетете статията ↗
Колко струва одит на сигурността в България през 2026: реални цени по тип одит

Анализи / 14 мин четене

Колко струва одит на сигурността в България през 2026: реални цени по тип одит

Дайте ми една цена за одит на сигурността - най-честият първи имейл, на който няма едно число за отговор. Цената варира пет пъти според това какъв одит точно ви трябва. Тази публикация разбива реалните ценови диапазони в евро за 2026 за шестте най-търсени типа одити на българския пазар: ISO 27001 gap одит (2 045,17-6 135,50 евро), пентест на уеб приложение (2 556,46-9 203,25 евро) и на мрежа (1 789,52-7 158,09 евро), GDPR одит (1 789,52-6 135,50 евро), NIS2 readiness одит (3 067,75-11 248,42 евро), одит на Microsoft 365 (1 278,23-4 601,63 евро) и vCISO retainer (1 278,23-4 601,63 евро на месец). Обяснява петте фактора, заради които една и съща услуга се котира с 5-кратна разлика (обхват, ръчна работа срещу автоматичен скенер, опит на екипа, дълбочина на доклада, retest), осемте елемента, които трябва да изисквате в обхвата преди да подпишете, петте червени флага, които издават евтина имитация на одит (цена без обхват, нула ръчна работа, доклад без retest, анонимен екип, обещание за 100 на сто сигурност), и как да четете и сравнявате оферти честно чрез изравняване на обхвата и сравнение на стойност на евро. Завършва с истината, че самият доклад не повишава сигурността - стойността е в изпълнението на препоръките - и препоръчва модела еднократен задълбочен одит плюс лек vCISO надзор. Адресат: управители, финансови директори и IT мениджъри на български компании 10-250 души, които купуват одит за пръв път.

Прочетете статията ↗
Външен DPO за български компании: кога е задължителен, какво прави и колко струва

Регулации / 15 мин четене

Външен DPO за български компании: кога е задължителен, какво прави и колко струва

Длъжностното лице по защита на данните (DPO) е едно от най-слабо разбраните изисквания на GDPR в България. Много компании не знаят дали изобщо са задължени, назначават лице в конфликт на интереси, или плащат за DPO на хартия без да получат реална защита. Тази публикация е практическо ръководство за управители, финансови директори и правни съветници на български компании, които трябва да вземат информирано решение. Покриваме трите алтернативни основания по чл. 37(1) GDPR - публичен орган, основна дейност с мащабно редовно и систематично наблюдение, и основна дейност с мащабна обработка на специални категории данни - с конкретни примери от България: болници, общини, охранителни фирми с видеонаблюдение, онлайн магазини с профилиране, кол-центрове. Обясняваме защо управителят, IT директорът и HR мениджърът почти никога не могат законно да изпълняват DPO функцията и как КЗЛД открива конфликта на интереси. Даваме реални ценови диапазони за пазара в България: 204,52 до 357,90 евро на месец за малка фирма, 460,16 до 920,33 евро на месец за средна компания, и 1 278,23 до 2 812,11 евро на месец за регулиран или голям администратор, плюс какво включва всеки пакет и еднократният setup. Описваме осемте задачи на DPO по чл. 39, регистрацията на контактите пред КЗЛД, структурирания годишен ритъм на работа, и конкретните критерии за избор на доставчик заедно с червените флагове, по които разпознавате DPO на хартия. Накрая разглеждаме санкционната рамка по чл. 83 GDPR и какво рискува компания без DPO или с формален DPO без реални функции. Шест ЧЗВ за задължителността, конфликта на интереси, цената, груповия DPO, отговорността и какво да включва договорът.

Прочетете статията ↗
ISO 27001 за българска компания: реална цена, време и ползи през 2026

Регулации / 21 мин четене

ISO 27001 за българска компания: реална цена, време и ползи през 2026

От 31 завършени ISO 27001 сертификации с български компании 22 до 340 души и 87 затворени западни корпоративни сделки. Управителят на 87-човешка софтуерна компания в Пловдив получи 3 оферти от 22 000 до 58 000 EUR за един и същ резултат и не разбираше защо разликата е 2.6 пъти. Покрива пълната цена в три компонента (CB одиторска такса + външен консултант + вътрешно време + технически инструменти) за 30/100/300-човешка компания с реални диапазони 18-32 хил., 38-65 хил. и 75-140 хил. EUR за пълен 3-годишен цикъл; реалистичен 6-9 месечен timeline в шест задължителни фази (gap+scope, risk+SoA, policies, technical controls, internal audit, Stage 1+Stage 2); петте грешки, които удвояват бюджета (избор на най-евтин консултант без проверка на сектора, паралелно ISO+SOC 2 без unified mapping, отложен risk assessment, липса на executive sponsor, късно ангажиране на CB); ROI с конкретни win rate ефекти за DACH корпоративни (+200-240 на сто), UK enterprise (+140-180 на сто), САЩ (+50-80 на сто), ЕС публични поръчки и cyber insurance премии; трите практични пътя за избор на CB; и хибриден подход за намаляване на цената с 25-40 на сто. Шест ЧЗВ.

Прочетете статията ↗
Компрометиран Microsoft 365 акаунт: 5-минутна процедура за изолация, форензичен чеклист и седемте настройки, които щяха да го предотвратят

Incident Response / 22 мин четене

Компрометиран Microsoft 365 акаунт: 5-минутна процедура за изолация, форензичен чеклист и седемте настройки, които щяха да го предотвратят

Реален случай от тази година: 65-човешка консултантска компания в София, финансов контрольор одобрява MFA prompt в 10:51, в 11:14 нападателят вече е създал inbox rule за писма с IBAN/банка/плащане и в 11:17 е отворил OAuth grant за подозрително приложение Office Sync Helper с пълни Mail.ReadWrite права. 23 минути от логин до пълен достъп до пощата и OneDrive-а. На минута 27 започваме процедурата по-долу, на минута 240 акаунтът е чист, 0 евро загуба. Покрива как разграничавате истински компромет от фалшива тревога (6 силни и 4 средни индикатора), петминутната последователност за пълна изолация с реални PowerShell команди (disable акаунт, revoke sessions, force password change, премахни MFA методи и app passwords, премахни OAuth grants и inbox rules), защо смяна на парола сама не е достатъчна (refresh token до 90 дни, access token до 60 мин, app passwords игнорират MFA, OAuth grants оцеляват пълно нулиране), 60-минутен forensic мини-преглед с източниците на данни (Sign-in Logs 30 дни, Unified Audit Log 90 дни, MailItemsAccessed за E5, OAuth grants, inbox rules, OneDrive download history, Sent items), регулаторните нотификации в България с реални срокове (24 часа към ОЕЦ по ЗКС/НИС2, 72 часа към КЗЛД по чл. 33 GDPR, физически лица по чл. 34, киберзастраховател в 24-72 часа), седемте M365 настройки спиращи 85 на сто от тези компромети (FIDO2/passkey MFA, Conditional Access с Token Protection, ограничение на user consent, Safe Links/Safe Attachments, UAL 1-годишен retention, MailItemsAccessed, alert policies за impossible travel/mass download/forwarding rules), четирите ценови сценария от 2 045,17-6 135,50 евро за бърз catch до 178 952,16-1 022 583,76+ евро при последващ BEC/ransomware, три нива на готовност (минимално за 0-255,65 евро, средно за 2 045,17-6 135,50 евро, зряло за 9 203,25-23 008,13 евро годишно). Шест ЧЗВ за защо смяна на парола сама не помага, M365 Business Basic vs Premium, задължение за нотификация при прочитане без exfiltration, възстановяване на изтрита поща с Litigation Hold, специфики при CFO компромет, и tabletop exercise цени.

Прочетете статията ↗

ISO 27001 или SOC 2 за български SaaS със западен клиент: точното решение според вашия пайплайн

Регулации / 21 мин четене

ISO 27001 или SOC 2 за български SaaS със западен клиент: точното решение според вашия пайплайн

Анализ на 23 завършени ангажимента с български софтуерни компании от 18 до 280 души през последните 24 месеца и 87 западни корпоративни клиента в подписани сделки. Реалните разлики между двата стандарта (ISO 27001 е европейски сертификат за 3 години чрез акредитиран CB, SOC 2 е американски атестационен доклад от лицензиран CPA за 6-12 месечен период наблюдение), географското разпределение на исканията (немски/френски корпорации искат ISO 27001 в 86 на сто, американски корпорации над 1000 души искат SOC 2 в 88 на сто), реалната пълна цена за 50-човешка българска SaaS (ISO 27001: 28-45 хил. EUR първи цикъл + 12-18 хил. EUR годишно; SOC 2 Type 2: 62-110 хил. EUR първи цикъл + 35-55 хил. EUR годишно), скритите 8-14 хил. EUR разходи в SOC 2 за български компании. 70 на сто припокриване на контролите, 40-55 на сто спестявания при правилно планиране (85-130 хил. EUR за двата заедно, а не 125 хил.). Дърво на решенията с 19/23 правилно предсказване (ЕС корп./банка/регулатор - ISO първо; САЩ корп. над 200 души - SOC първо; SMB пред-Серия А - Attestation Letter първо). 17-месечна последователност за двата заедно. Ключово правило: винаги ISO 27001 преди SOC 2 Type 2. Третата възможност: Third-Party Security Attestation Letter за 4-7 хил. EUR като 6-12 месечен мост. Българска специфика: ОЕЦ, КЗЛД, БНБ, КФН официално разпознават ISO 27001 като одобрена практика; SOC 2 не е официално признат. Шест ЧЗВ за Vanta/Drata за български компании, най-евтиния път за първа сертификация, БДС EN ISO 27001:2022, SOC 2 Type 1, пропуснат наблюдателен одит, ISO 27017/27018/27701.

Прочетете статията ↗
BEC измама за 613 550,26 евро: как 11 имейла за 6 дни източиха сметката на българска производствена компания

Финансова сигурност / 23 мин четене

BEC измама за 613 550,26 евро: как 11 имейла за 6 дни източиха сметката на българска производствена компания

Анонимизиран реален случай от 2026 г.: 90-човешка производствена компания в Пловдив прехвърля 606 903,46 евро на нападател, който 19 дни преди това е компрометирал имейл сървъра на италианския им доставчик чрез RedLine InfoStealer и session hijacking, който заобиколи MFA. През 18 дни нападателят пасивно е чел кореспонденцията, картирал е процесите, регистрирал е IBAN на муле в Bunq Холандия и lookalike домейн, и в петък следобед е изпратил един имейл с нова банкова сметка. Българската банка не спира трансфера. SWIFT recall в час 6:47 възстановява само 44 482,39 евро. Киберзастраховката плаща още 163 613,40 евро, защото social engineering coverage е лимитиран до 16 на сто от полицата. 398 807,67 евро са окончателно загубени. Пълна хронология от компромет до загуба, технически механизъм с InfoStealer и session hijacking, защо MFA не помогна, защо банката не спря трансфера и какво търсят AML филтрите, Confirmation of Payee новата защита която още не работи в България до 2028 г., SWIFT recall 24-72 часовата процедура, четирите контрола спиращи 95 на сто от BEC за под 3 067,75 евро годишно (callback verification, dual approval, MFA с FIDO2 и Conditional Access, DMARC enforcement), процедурата за верификация на нови банкови сметки в десет стъпки, 7-стъпкова recovery процедура. Шест FAQ за киберзастраховката, съдене на доставчика, честота на BEC в България, разлика между CEO fraud и VEC, AI voice clones и callback, ROI калкулация. Адресат: финансови директори, главни счетоводители, управители, собственици на компании 30-500 души с международни доставчици.

Прочетете статията ↗
ISO 27001 за българска софтуерна компания: 6-месечна пътна карта седмица по седмица, без излишни инструменти и без забавяне на продукта

ISO 27001 / 21 мин четене

ISO 27001 за българска софтуерна компания: 6-месечна пътна карта седмица по седмица, без излишни инструменти и без забавяне на продукта

Не е общ преглед на стандарта, а конкретна 24-седмична пътна карта, която сме изпълнили с 11 български софтуерни компании от 18 до 240 души през последните 18 месеца. Точните задачи всяка седмица, кой ги прави, колко часа отнемат, и петте грешки, които превръщат 6-месечен проект в 14-месечен. Покрива защо 24 седмици е реалистичният минимум и какво ограничава графика (задължителен 2-3 месечен оперативен период, фаза 1 + фаза 2 одит), седмици 1-4 за обхват и gap анализ с решения определящи 70% от проекта, седмици 5-12 за внедряване по четири паралелни поточни линии (технически контроли, политики, хора, доставчици), седмици 13-20 за оперативен режим на ИСМС, вътрешен одит и преглед от ръководството, седмици 21-24 за фаза 1, корекции, фаза 2 и сертификат. Реално вътрешно време 340-520 часа разпределени между CTO, vCISO, разработчици, HR и юрист. Петте грешки: преждевременно купуване на Vanta/Drata преди седмица 9 (4 090,34-7 158,09 евро изхвърлени), прекалено широк обхват, късна резервация на сертификатор, игнориране на 2-3 месечния оперативен период, и подценен вътрешен одит. Шест FAQ за 16-седмични проекти, какво се случва ако не минем фаза 2, нужда от full-time CISO, кой пише политиките, разлика между 27001:2013 и 27001:2022, и поддръжката между две ресертификации.

Прочетете статията ↗
Криптовирус в компанията: какво да направите в първите 24 часа, преди да направите нещо непоправимо

Incident Response / 22 мин четене

Криптовирус в компанията: какво да направите в първите 24 часа, преди да направите нещо непоправимо

Практически наръчник за управители, ИТ ръководители и собственици на български компании, които точно сега виждат червена бележка на екрана и имат 24 часа да вземат пет решения, които определят дали инцидентът ще струва 15 338,76 евро или 613 550,26 евро. Базиран е на 14 ransomware инцидента в България през последните 18 месеца, в които сме били част от incident response екипа. Покрива час 0-2 изолация (изключете мрежата НЕ захранването, снимка на бележката, out-of-band канал, спиране на автоматизираните процеси, обаждане на IR екип), час 2-6 оценка на щетите (ID Ransomware, NoMoreRansom, картиране, оценка на бекъпите в четирите типа реалност с разпределение 22% immutable / 38% частично / 28% компрометирани / 12% без бекъпи, признаци за data exfiltration), час 6-12 нотификации (ГД БОП, киберзастраховател в 24-48 ч, КЗЛД в 72 ч по чл. 33 GDPR, ОЕЦ за съществени и важни субекти по ЗКС, БНБ/КФН за DORA), час 12-24 решение за откуп (кога е разумно в 4 от 14 случая и кога не, как се преговаря професионално, защо не пишете на нападателя сами), план за възстановяване в чиста мрежа. Петте най-скъпи грешки с реални умножители: рестартиране х4-х6, самостоятелни преговори х3-х5 откуп, пропуснат 72-часов срок +60% глоба, възстановяване в мръсна мрежа 60-70% шанс за втора атака, преждевременна комуникация до персонала. Реална цена за 30-100 души: 30 677,51-92 032,54 евро при добра реакция, 127 822,97-409 033,50 евро при средна, 613 550,26-1 533 875,64 евро при липсваща подготовка. Три нива на предварителна готовност с конкретни мерки и бюджети. Шест FAQ за дали ГД БОП ще забрани плащане на откуп, дали OneDrive/Google Drive са истински бекъпи, типичната цена на инцидент, времето за пълно възстановяване, как се установява дали нападателят е още в мрежата, и какво да кажете на клиентите.

Прочетете статията ↗