
Пентест (тестове за проникване)
Пентест на уеб приложения
Ръчна проверка на уеб приложения за уязвимости по OWASP Top 10, включително XSS, SQL инжекции и пропуски в бизнес логиката.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
Платформи за електронна търговия, обработващи платежни данни на клиенти
Корпоративни уеб приложения с различни потребителски роли и сложни работни процеси
SaaS компании, които трябва да докажат сигурността на продукта пред корпоративни клиенти
Здравни портали, управляващи чувствителна информация за пациенти
Платформи за финансови услуги с регулаторни изисквания
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
Нашата методология
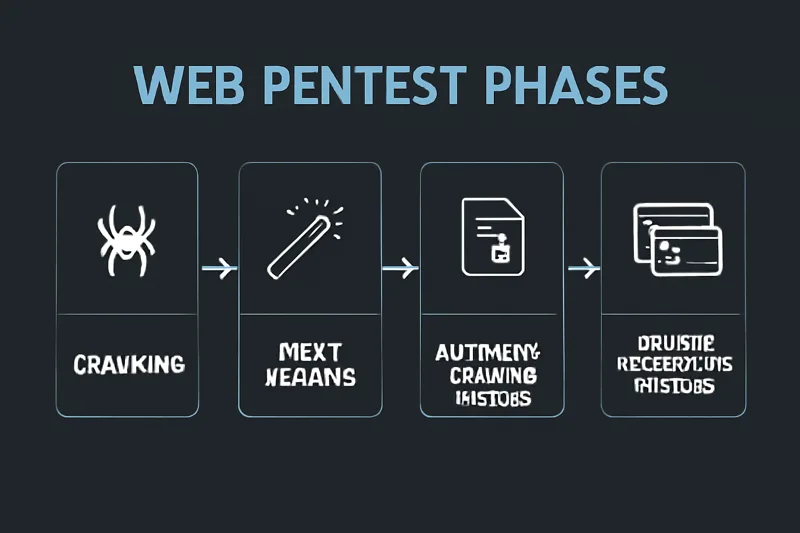
Разузнаване
Преглеждаме структурата на приложението, използваните технологии и потребителските роли. Уточняваме кои функции ще бъдат тествани.
Сканиране и проучване
Комбинираме ръчни тестове и автоматични проверки за рисковете от OWASP Top 10 и други уязвимости, специфични за приложението.
Ръчна експлоатация
Потвърждаваме уязвимостите с контролирани тестове, проверяваме бизнес логиката и показваме възможните последици.
Отстраняване и повторно тестване
Предоставяме корекции, подредени по риск, и примери за код. След отстраняването извършваме безплатна повторна проверка.
04 / РЕЗУЛТАТИ
Какво получавате
- Цялостно тестване по OWASP Top 10
- Проучване на сложна бизнес логика
- Преглед на кода и логиката в браузъра (React/Angular/Vue)
- Проверка на входа и управлението на потребителските сесии
- Тестване за несигурни директни препратки към обекти (IDOR)
- Проверка за Cross-Site Scripting (XSS) и инжекционни атаки
- Преглед на HTTP заглавките за сигурност и настройките
- Анализ на уязвимости в библиотеки от трети страни
- Тестване за CSRF и SSRF атаки
- Проверка на качването на файлове и валидирането на входните данни
05 / ЦЕНИ
Цени за пентест на уеб приложения
Пентест на уеб приложение
Цялостно тестване на сигурността на уеб приложения.
- Покритие на OWASP Top 10
- Тестване на множество роли
- Срок за изпълнение: 2-3 седмици
- Резюме за ръководството и подробен технически доклад
- Включена безплатна повторна проверка
06 / ВЪПРОСИ
Често задавани въпроси
Колко струва тестването за проникване на уеб приложения?
Цената започва от €4 600 за стандартен проект. Зависи от сложността на приложението, потребителските роли и функциите в обхвата. Договаряме общата цена и обхвата предварително, без почасово таксуване.
Колко време отнема пентест на уеб приложение?
Обикновено 2-3 седмици, според потребителските роли, функциите и бизнес логиката. За по-малки приложения може да са достатъчни 1-2 седмици. Уточняваме графика при първоначалната консултация.
Тествате ли приложението с и без потребителски акаунт?
Да. Проверяваме достъпа на анонимен посетител, обикновен потребител и администратор. Търсим възможности за достъп до чужди данни, получаване на по-високи права и заобикаляне на входа в системата.
Тествате ли приложения с React, Angular и Vue?
Да. Работим с едностранични приложения, разработени с React, Angular, Vue.js, Next.js и сходни технологии. Проверяваме специфичните рискове в кода, изпълняван в браузъра, SPA маршрутизацията, управлението на състоянието и комуникацията с API.
Предлагате ли повторно тестване, след като отстраним уязвимостите?
Да. Включен е един безплатен повторен тест на всички установени уязвимости. След корекциите проверяваме резултата и актуализираме доклада с отстранените и оставащите проблеми.
Посочвате ли кои изисквания за сигурност засяга всяка констатация?
Да. За всяка констатация посочваме връзката с приложимите изисквания на OWASP Top 10, PCI DSS, SOC 2, HIPAA и ISO 27001. Така е по-лесно да представите резултатите пред одитор и да определите кои задължения засяга проблемът.
Какво включва докладът?
Получавате резюме за ръководството и технически доклад с инструкции за възпроизвеждане на уязвимостите, оценки по CVSS, екранни снимки и конкретни корекции с примери за код. Посочваме и засегнатите изисквания на приложимите стандарти.
Можете ли да тествате функции, които изискват вход?
Да. Използваме предоставени от вас тестови акаунти, за да проверим функциите след вход: правата на всяка роля, управлението на сесиите, разделянето на данните между потребителите и административните функции.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.
ОПРЕДЕЛЕТЕ ОБХВАТА
Подгответе запитване за тест за проникване.
Опишете приложенията, API, мрежите и облачните системи, които искате да тестваме. Прегледайте запитването и го изпратете. Ще получите копие по имейл, а можете да го изтеглите и като документ.
ЗАПИТВАНЕТО Е ПОЛУЧЕНО
Запитването ви е изпратено.
Номер: . Изпращаме копия по имейл до и Александър от Atlant Security. Проверете и папката за нежелана поща.
Можете да запазите и разговор, за да обсъдим обхвата.