
Оценки и одити на сигурността
Одит на Активна Директория
Открийте и отстранете критичните пропуски в сигурността на Активна Директория и Microsoft Entra ID.
Нашият опит
Одитът се ръководи от специалисти с опит в екипа по сигурността на Microsoft
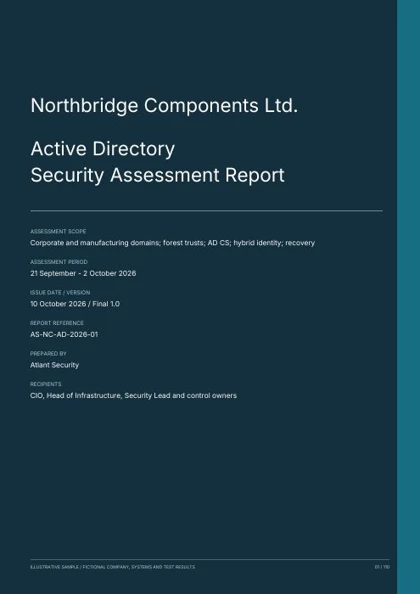
ПРИМЕРЕН ДОКЛАД
Вижте примерен доклад от одит на Активна Директория.
Преглед на настройките на директорията, администраторския достъп, доверителните връзки, сертификатните услуги и връзката с облачните акаунти. Докладът обхваща също откриването на атаки и възстановяването на гората. Включва технически доказателства, възможни пътища за атака, корекции и критерии за повторна проверка.
110 страници. 40 категории. 200 проверки. 32 констатации. 18 графики и диаграми.
Примерен доклад на английски език, изготвен за измислена организация с примерни данни и констатации.
Получете примерния доклад
Безплатен PDF на английски. Попълнете имейла и името на компанията си — ще ви изпратим линк за изтегляне по имейл.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
Организации със сложна среда в Активна Директория, която не е преминавала независим одит
Организации, които преминават към или вече използват хибридна среда с Entra ID
Компании, преживели рансъмуер, превземане на акаунти или разпространение на атака между системите
Фирми, които трябва да покрият изискванията на DoD STIG, NIST 800-53, SOC 2 или CMMC за Активна Директория
Организации със стара среда, променяна през годините от различни администратори
Компании, които искат да проверят дали нападател може да получи права на Domain Admin
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
Нашата методология
Първоначален преглед
Описваме горите, домейните, доверителните връзки и интеграцията с Entra ID.
Анализ на повърхността за атака
Откриваме неправилни настройки, стари уязвимости и възможности за получаване на по-високи права.
Приоритизиране на рисковете
Оценяваме вероятността всеки проблем да бъде използван при атака и последиците за бизнеса.
План за отстраняване на пропуските
Предоставяме конкретни стъпки за корекция, подредени според риска.
04 / КАКВО ПОЛУЧАВАТЕ
Какво получавате
- Преглед на настройките и груповите политики в Активна Директория
- Анализ на акаунтите с повишени права и разделянето на административните нива
- Проверка за слабости в Kerberos и NTLM
- Преглед на сигурността на Microsoft Entra ID
- Проверка на правилата за условен достъп
- Анализ на доверителните връзки и защитата на гората
- Одит на служебните акаунти и защитата на данните за вход
- Анализ на възможните пътища за атака и придвижване между системите
05 / ЦЕНИ
Цени за одит на Активна Директория
Базова оценка на AD
За среда с един домейн или преглед на конкретна част от конфигурацията.
- Един домейн на Active Directory
- Преглед на конфигурации и групови политики (GPO)
- Проверки без акаунт и с акаунт на обикновен потребител
- Анализ на акаунтите с повишени права и възможностите за злоупотреба с тях
- Доклад с уязвимости, подредени по риск, резюме за ръководството и конкретни корекции
Стандартна оценка на AD
Пълен преглед на документацията, технически анализ и доклад. Обикновено 5 до 10 дни.
- Всичко от Базовата оценка
- Пълен одит на документацията и GPO
- Задълбочен технически анализ: Kerberoasting, AS-REP roasting, делегиране и възможности за DCSync
- Преглед на административните нива (tiering) и начина на администриране
- Проверка на възможния път от обикновен потребител до Domain Admin
- Резюме за ръководството, технически доклад и план за корекции
Корпоративен / разширен преглед
За гори с множество сайтове, интеграция с Entra ID и подробен план за отстраняване на пропуските.
- Всичко от Стандартната оценка
- Множество домейни и гори с няколко сайта
- Преглед на Entra ID и връзката с локалните акаунти
- Анализ на пътищата на атака в цялата среда
- Пълен списък с корекции, подредени по приоритет
- Включен повторен тест на корекциите
Цената зависи от броя домейни, гори и потребители и от необходимата дълбочина на прегледа. Уточняваме обхвата и изпращаме оферта с фиксирана цена до 24 часа. Всеки проект включва анализ на риска чрез проверки без акаунт и с обикновен потребител, доклад с приоритети, резюме за ръководството и конкретни корекции. Повторната проверка е включена в корпоративния пакет и се предлага като допълнителна опция при по-малките пакети.
06 / ВЪПРОСИ
Често задавани въпроси
Какво е одит на Активна Директория?
Одитът проверява настройките, административните практики, правата, груповите политики, доверителните връзки и възможните пътища за атака. Съпоставяме резултатите с DoD STIG и препоръките на Microsoft и изготвяме план за отстраняване на пропуските, подредени по риск.
Колко време отнема оценката?
Събирането на данни отнема 2-5 работни дни. Предаваме доклада до една седмица след оценката. Целият проект обикновено продължава 2-3 седмици от уточняването на обхвата до доклада. Участието на вашия екип се планира предварително и не се налага спиране на системите.
Необходим ли ви е отдалечен достъп или администраторски данни за вход?
Не. Не изискваме VPN, отдалечен достъп, Domain Admin акаунти или други повишени права. Преглеждаме настройките чрез споделяне на екрана в присъствието на вашия ИТ екип, който контролира показваната информация.
Каква е разликата между одит на Активна Директория и тест за проникване?
Одитът анализира настройките и търси пропуски и възможни пътища за атака. Тестът за проникване проверява чрез контролирани действия дали тези слабости действително позволяват по-високи права, включително Domain Admin. Обикновено препоръчваме първо одит и корекции, а след това тест за проверка на защитата.
По кои стандарти извършвате проверката?
Използваме Active Directory STIG на Министерството на отбраната на САЩ, публикуван от DISA, и документацията на Microsoft за сигурността на Активна Директория.
Колко струва оценката?
Договаряме фиксирана цена според размера и сложността на средата и необходимото време за работа. Малка среда с един домейн изисква по-малък обхват от организация с много домейни. Плащате след получаване на доклада и само ако сте доволни от качеството.
Може ли одитът да прекъсне работата ни?
Не се налагат спиране на системи, промени в настройките или активни атаки. Провеждаме сесии със споделяне на екрана в удобно за вас време. Необходимо е участието на вашия ИТ екип в тези предварително уговорени сесии.
Колко често е необходим одит на Активна Директория?
Поне веднъж годишно. Потребителите, системите и груповите политики се променят постоянно. За бързо развиващи се организации препоръчваме преглед на всеки шест месеца, както и след инцидент или съществена промяна в инфраструктурата.
Какво следва след получаване на доклада?
Обсъждаме резултатите с ИТ ръководството, обясняваме приоритетите и отговаряме на въпросите ви. Вашият екип може да изпълни корекциите самостоятелно. При нужда можем да координираме изпълнението чрез услугата „Виртуален CISO“.
Одитирате ли Microsoft Entra ID (преди Azure AD)?
Да. При хибридна среда можем да включим Entra ID заедно с локалната Активна Директория. Проверяваме рисковете във връзката между облачните и локалните системи. Уточняваме тази част от обхвата и цената преди началото.
Може ли оценката да помогне при одити за съответствие?
Да. Защитата на Активна Директория е свързана с изискванията на SOC 2 (CC6), ISO 27001 (Приложение A), NIST 800-53 (групите AC и IA), HIPAA и CMMC. Отстраняването на установените пропуски помага да се подготвите за проверките на достъпа и управлението на акаунтите.
Какво означава път до права на Domain Admin?
Това е последователност от действия, чрез които нападател използва пропуски в настройките, за да премине от ограничен акаунт към пълен контрол над домейна. Този достъп позволява достигане до системи, кражба на данни за вход, оставяне на скрит достъп и разпространение на рансъмуер. Затова подобни възможности изискват приоритетно отстраняване.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.