NIS2 изисквания: десетте мерки, сроковете и какво иска проверката
Alexander Sverdlov
Основател и главен консултант по киберсигурност - CISSP, CEH, CHFI, Mandiant
Въпросът „какво точно изисква NIS2 от нас" звучи просто, но има неприятното свойство да получава различен отговор според това кого питате. Консултантите изброяват десет мерки. Одиторите питат за документи. Адвокатите говорят за отговорност на ръководството. И трите отговора са верни, но никой от тях сам по себе си не ви казва какво да направите в понеделник сутрин.
Това ръководство минава през изискванията така, както ги виждаме при подготовка за проверка: какво казва текстът, какво реално иска надзорникът като доказателство, и къде най-често се къса. Ако още не сте сигурни дали изобщо сте в обхвата, започнете с теста за обхват, а след това се върнете тук.
Едно уточнение преди всичко останало: NIS2 е директива, а директивите не се прилагат пряко. В България задълженията идват от Закона за киберсигурност и подзаконовите актове към него. Затова навсякъде по-долу текстът на директивата е ориентирът, а конкретното задължение се проверява в българския закон.
Ядрото
Десетте мерки по член 21
Член 21 е сърцето на директивата. Той изброява десет мерки, които всеки субект в обхвата дължи, независимо дали е съществен или важен. Формулировката е „подходящи и пропорционални технически, оперативни и организационни мерки", което означава, че мащабът се съобразява с размера и риска ви, но нито една от десетте не може да бъде пропусната изцяло.
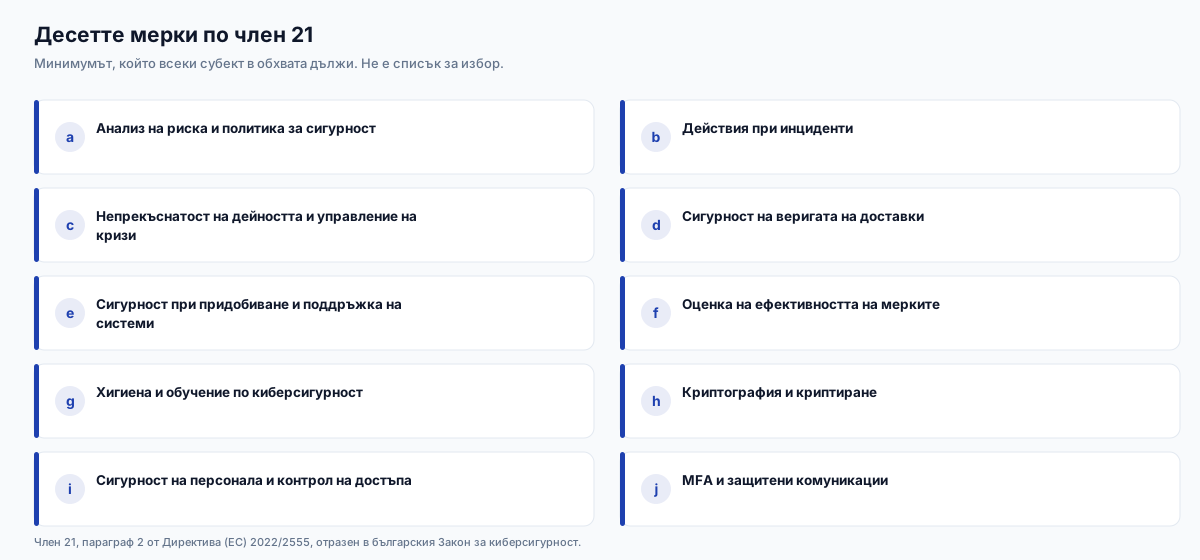
На практика първите четири носят най-много работа, а последните три се затварят най-бързо. Компаниите, които вече имат ISO 27001, обикновено покриват шест до седем от тях и остават с веригата на доставки, докладването на инциденти и отчетността на ръководството.
Къде най-често се къса
- Сигурност на веригата на доставки (буква г)
Най-подценяваната мярка. Изисква се оценка на доставчиците, а не списък с имена. Кой доставчик има достъп до какво, какво се случва при инцидент при него, и какво пише в договора по този въпрос.
- Оценка на ефективността (буква е)
Не е достатъчно мерките да съществуват. Трябва периодично да проверявате дали работят, и да можете да покажете резултата от проверката. Един тест на възстановяването годишно е минимумът, който има смисъл.
- Криптография (буква ж)
Изискването е за политика, не само за технология. Кое се криптира, с какво, кой държи ключовете и какво се случва, когато служител с достъп напусне.
- Хигиена и обучение (буква ж)
Изрично включва ръководството. Обучение, на което присъстват само ИТ екипът и офис мениджърът, не покрива изискването.
Отговорността
Член 20: ръководството отговаря лично
Това е промяната, която изненадва повечето управители. NIS2 не спира до задължение за организацията. Член 20 изисква управителните органи да одобряват мерките за управление на риска, да наблюдават тяхното прилагане и да преминат обучение. При неизпълнение отговорността е лична.
Отговорността не може да бъде делегирана надолу. Може да бъде делегирано изпълнението, но не и отговорността.
Практическият прочит на член 20, който използваме при подготовка на управителни органи
В практически план това означава три неща, които трябва да съществуват на хартия: протокол от заседание, на което мерките са одобрени; редовна точка в дневния ред, на която се докладва състоянието; и запис, че членовете на органа са преминали обучение. Липсата на тези три записа е първото, което личи при проверка. Повече по темата в разбора на личната отговорност.
Инцидентите
Трите срока, които не се договарят
Докладването на значими инциденти е мястото, където теорията се среща с реалността най-грубо. Сроковете са къси, а часовникът тръгва от момента, в който узнаете за инцидента, не от момента, в който сте го разбрали напълно.
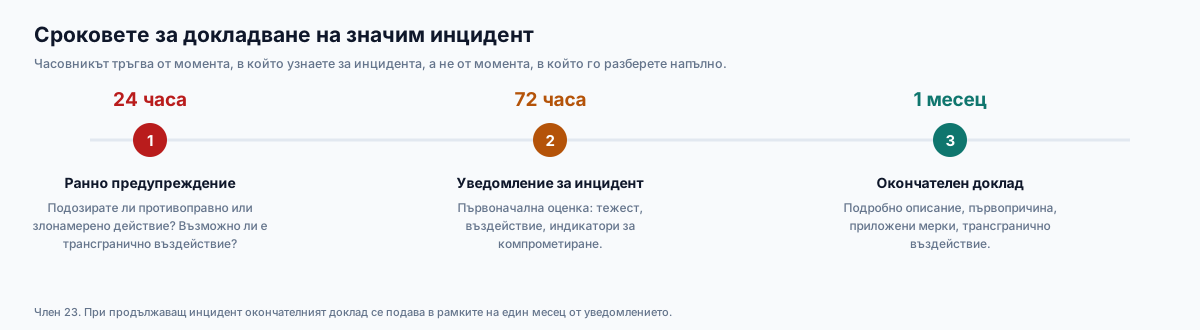
| Срок | Какво се подава | Какво трябва да е готово предварително |
|---|---|---|
| 24 часа | Ранно предупреждение | Кой има право да реши, че инцидентът е значим, и как се подава извън работно време |
| 72 часа | Уведомление за инцидент | Шаблон с полетата за тежест, въздействие и индикатори за компрометиране |
| 1 месец | Окончателен доклад | Процес за анализ на първопричината, който дава резултат в срок |
| При поискване | Междинен доклад | Отговорник, който поддържа връзката с органа по време на инцидента |
Значим е инцидент, който причинява сериозно оперативно нарушение или финансова загуба, или засяга други лица със значителни материални или нематериални вреди. Конкретните прагове се проверяват в българския закон и подзаконовите актове.
Практическият тест, който даваме на клиенти: вземете последния си инцидент, независимо колко дребен. Колко време мина от първия сигнал до момента, в който някой с правомощия разбра за него? Ако отговорът е повече от няколко часа, 24-часовият срок не е реалистичен при сегашния процес, колкото и добър да е шаблонът.
Практически шаблон за протокола при инцидент сме публикували в отделна статия.
Обхватът
Съществен, важен и защо разликата има значение
Задълженията по член 21 са еднакви за двете категории. Това изненадва хората, които очакват важните субекти да имат по-лек режим. Разликата е в надзора и в санкциите.
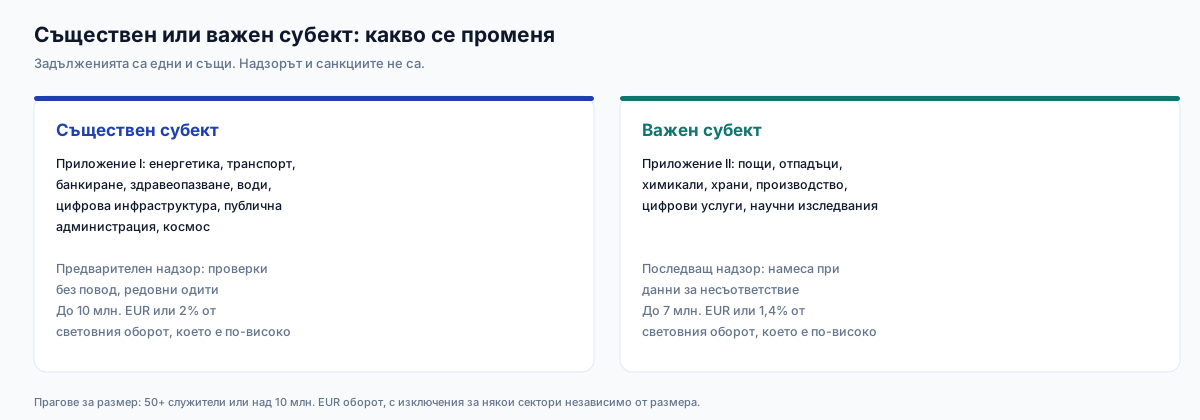
Предварителният надзор означава, че органът може да дойде при вас без да има сигнал. Последващият означава, че идва, когато има основание да смята, че нещо не е наред. За планиране на бюджет това е съществена разлика: съществените субекти трябва да са готови постоянно, важните трябва да могат да се приведат в готовност бързо.
Доказателствата
Какво реално иска проверката
Най-честата грешка при подготовка е да се напишат политики и това да се приеме за съответствие. Политиката описва намерение. Проверката иска доказателство, че намерението се изпълнява.
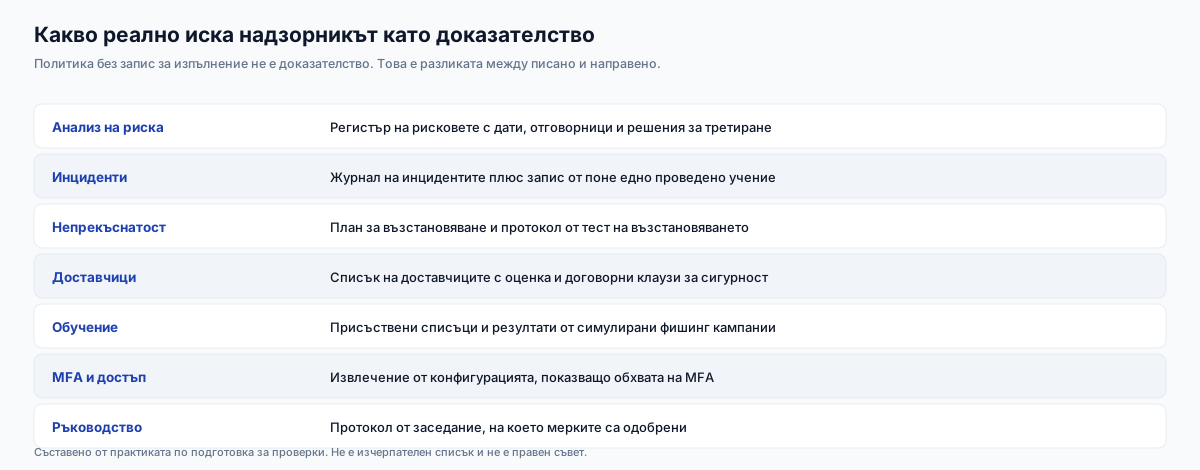
Забележете модела: за всяко изискване има документ, който описва как се прави, и запис, който доказва, че е направено. Вторият почти винаги липсва. Ако имате ограничено време, направете записите преди да полирате политиките.
Планът
Какво да направите първо, ако започвате от нулата
- Определете обхвата и надзорника
Сектор, размер, изключения. Половин ден работа, която спестява месеци работа в грешна посока. Тестът за обхват е тук.
- Свикайте управителния орган
Член 20 изисква одобрение и обучение. Това е единственото изискване, което не може да бъде свършено от ИТ екипа, и обикновено е най-бавното за насрочване.
- Направете процеса за инциденти преди технологията
Кой решава, кой подава, по кой канал, извън работно време. Без това 24-часовият срок е пожелание.
- Инвентаризирайте доставчиците
Кой има достъп до какво. Това е входът към мярка г и почти винаги открива достъпи, за които никой не се е сещал от години.
- Анализ на пропуските срещу десетте мерки
Чак сега. По-рано нямате базата, спрямо която да мерите, и резултатът е списък от общи препоръки вместо план.
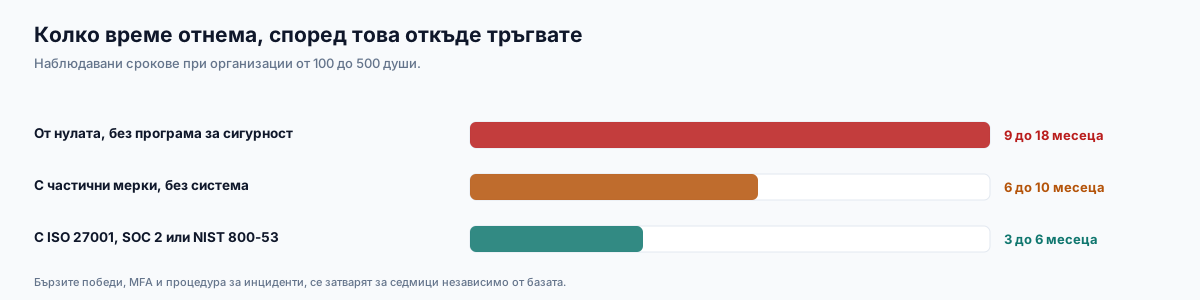
Реалистични срокове: организация без съществуваща програма за сигурност се нуждае от девет до осемнадесет месеца. Организация с ISO 27001, SOC 2 или NIST 800-53 обикновено стига до съответствие за три до шест месеца, защото по-голямата част от контролите вече съществуват и работата е в доказателствата и в специфичните за NIS2 пропуски.
Подробно
Десетте мерки, една по една: какво значи и с какво се доказва
Таблицата по-долу е работният инструмент, който използваме на първата среща. Лявата колона е текстът. Средната е какво означава той за организация от сто до петстотин души. Дясната е документът или записът, който проверяващият ще поиска.
| Мярка | Какво означава на практика | С какво се доказва |
|---|---|---|
| а) Анализ на риска | Документирана методика и регистър на рисковете, който се преглежда поне веднъж годишно, а не се пише веднъж. | Регистър с дати, отговорници и решения за третиране на всеки риск |
| б) Инциденти | Процедура с ясни роли, канали и срокове, плюс журнал на случилото се. | Журнал на инцидентите и протокол от поне едно проведено учение |
| в) Непрекъснатост | План за възстановяване с целеви времена, който е тестван поне веднъж. | RTO и RPO по системи, плюс протокол от тест на възстановяването |
| г) Доставчици | Оценка на доставчиците според достъпа им, договорни клаузи за сигурност и уведомяване. | Списък на доставчиците с ниво на достъп, оценка и подписани клаузи |
| д) Придобиване и поддръжка | Сигурност вградена в процеса на промяна: тестване преди продукция, управление на уязвимости. | Процедура за управление на промените и записи от сканиране за уязвимости |
| е) Оценка на ефективността | Периодична проверка дали мерките работят, с резултат, който някой чете. | Доклад от вътрешен одит, пентест или преглед на конфигурациите |
| ж) Хигиена и обучение | Обучение за всички, включително ръководството, и практика, а не само презентация. | Присъствени списъци и резултати от симулирана фишинг кампания |
| з) Криптография | Политика кое се криптира, с какво и кой държи ключовете. | Политика за криптиране плюс извлечение от конфигурацията |
| и) Персонал и достъп | Контрол на достъпа по роли, процес при постъпване и напускане, проверки при наемане. | Матрица на достъпите и записи от прегледи на правата |
| й) MFA и комуникации | MFA навсякъде, където е технически възможно, с приоритет отдалечен достъп и администратори. | Извлечение от конфигурацията, показващо обхвата на MFA |
Дясната колона е нашият практически прочит от подготовка за проверки, а не нормативен текст. Конкретните изисквания се проверяват в Закона за киберсигурност и актовете към него.
Ако имате само един свободен месец: направете б, г и й. Процесът за инциденти, инвентаризацията на доставчиците и MFA носят най-много намаление на реален риск за най-малко време, и трите се виждат веднага при проверка. Останалите са по-скоро документационна работа, която върви паралелно.
Припокриването
Ако вече имате ISO 27001
Това е най-честият изходен сценарий при средни компании, и добрата новина е, че по-голямата част от работата вече е свършена. Лошата е, че остатъкът е точно този, който не може да бъде свършен от ИТ екипа.
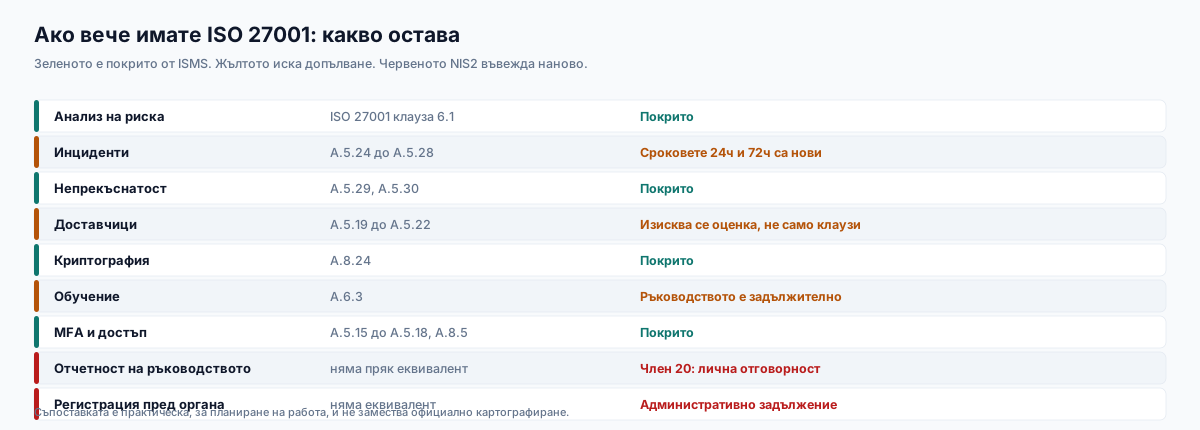
Практическият извод: ако имате сертификация, не започвайте нов проект. Започнете с картографиране, затворете жълтото и червеното, и използвайте съществуващите записи като доказателства. Това е разликата между три месеца и година.
Санкциите
Колко струва неизпълнението
Санкциите по NIS2 са структурирани така, че да не могат да бъдат третирани като разход за правене на бизнес. Освен глобата за организацията, директивата предвижда и мерки срещу конкретни управители.
| Мярка | Съществен субект | Важен субект |
|---|---|---|
| Максимална глоба | До 10 млн. EUR или 2% от световния годишен оборот, което е по-високото | До 7 млн. EUR или 1,4% от световния годишен оборот, което е по-високото |
| Надзор | Предварителен: проверки без повод, редовни и целеви одити, искане на данни | Последващ: намеса при данни или сигнал за несъответствие |
| Мерки срещу ръководството | Временна забрана за упражняване на управленски функции при повтарящо се неизпълнение | Същата възможност, прилагана след установено нарушение |
| Други правомощия | Задължителни указания, публично оповестяване на нарушението, временно спиране на сертификация | Задължителни указания и публично оповестяване |
Размерите са по директивата. Конкретните санкции и процедурата по налагането им се определят от българския Закон за киберсигурност. Това не е правен съвет.
На практика обаче най-скъпото при проверка рядко е глобата. По-скъпо излиза задължителното указание със срок, защото то трябва да бъде изпълнено независимо от бюджета и календара ви, и публичното оповестяване, което вашите клиенти виждат преди вас.
Задълженията
Регистрация, срокове и какво се случва до 1 юни 2026 г.
Освен мерките по член 21, субектите в обхвата имат и административни задължения, които се пропускат лесно, защото не изглеждат като сигурност. Най-важното е самоидентифицирането: държавата не ви изпраща писмо, че сте в обхвата. Вие сте длъжни сами да определите статута си и да се регистрирате пред компетентния орган с данни за организацията, сектора, лицата за контакт и адресните пространства.
- Самоопределяне на статута
Сектор по Приложение I или II, праг за размер, изключения. Това е решение на организацията, не на органа, и се документира.
- Регистрация пред компетентния орган
Данни за контакт, включително лице за връзка при инцидент, и поддържане на тези данни актуални при промяна.
- Назначаване на отговорно лице или звено
Записано в акт на управителния орган, с достъп до него.
- Готовност за докладване
Каналът за подаване на 24-часовото предупреждение трябва да е тестван, а не открит в деня на инцидента.
- Поддържане
Мерките се преглеждат периодично, а доказателствата се обновяват. Съответствието не е състояние, което се постига веднъж.
За общините и публичната администрация: режимът е същият по същество, но календарът и вътрешните процедури се различават. Подробен разбор сме публикували в отделна статия за общините.
На практика
Три сценария от последните месеци
Абстрактните изисквания се разбират най-бързо през конкретни случаи. Трите по-долу са обобщени от реални разговори, с променени детайли.
Производствена компания, 180 души, доставчик на енергийно дружество
Не е в Приложение I по собствената си дейност, но клиентът им е. Получават въпросник с трийсет въпроса и срок две седмици. Реалното задължение тук не идва от закона, а от договора: клиентът трябва да управлява риска по мярка г, затова го прехвърля надолу. Работата е да се отговори честно, да се затворят въпросите, които биха провалили прегледа, и отговорите да се запазят за следващия клиент, който ще попита същото.
Болница, 400 души, съществен субект по Приложение I
В обхвата е безспорно. Има антивирус, резервни копия и пожарна стена, няма нито един от записите от дясната колона на таблицата по-горе. Първите два месеца отиват не в технология, а в процес: кой решава, че има инцидент, в колко часа може да бъде намерен, и по кой канал се подава уведомлението в неделя вечер. Технологията идва после и е по-евтината част.
Софтуерна компания, 60 души, продава на клиенти в ЕС
Праговете за размер са преминати, но секторът не е ясен. Оказва се доставчик на управлявани услуги, което е изрично изброено. Тук най-полезното, което направихме, беше да определим статута писмено, с аргументи, преди да започне каквато и да е работа по мерките. Документираното решение за обхват е първото, което проверяващият иска да види, и последното, за което някой се сеща.
Въпроси
Най-честите въпроси за изискванията
Достатъчно ли е ISO 27001 за съответствие с NIS2?
Не автоматично, но помага значително. ISO 27001 покрива голяма част от мерките по член 21 и ви дава готова система за управление. Остават специфичните за NIS2 задължения: сроковете за докладване на инциденти, изискванията към веригата на доставки в конкретната им формулировка, и отчетността на управителния орган по член 20. Обикновено това е три до шест месеца работа, а не година.
Кой в организацията трябва да отговаря за NIS2?
Законът иска назовано лице или звено, отговорно за мрежовата и информационната сигурност. Може да е вътрешен служител или външен, включително виртуален CISO. Важното е отговорността да е записана, а не подразбираща се, и човекът да има достъп до управителния орган.
Какво става, ако инцидентът се окаже незначим след 24 часа?
Подавате ранното предупреждение при съмнение и коригирате в уведомлението на 72-я час. Санкцията за закъсняло докладване е реална, а за подадено и след това оттеглено предупреждение няма санкция. При съмнение се докладва.
Важи ли NIS2 за нашите доставчици?
Пряко, само ако самите те попадат в обхвата. Косвено, винаги: мярка г ви задължава да управлявате риска от доставчиците, което на практика означава договорни изисквания и оценка. Затова много компании извън обхвата получават въпросници от клиентите си.
Каква е връзката между NIS2 и DORA?
DORA е lex specialis за финансовия сектор. Изискванията по нея са разгледани подробно в отделна статия за изискванията на DORA. Ако сте финансов субект по DORA, той има предимство пред NIS2 за въпросите, които урежда. Разграничението е разгледано в отделна статия.
Искате да знаете къде точно стоите?
Правим анализ на пропуските срещу всичките десет мерки по член 21, с приоритизирана пътна карта и отговорници. Фиксирана цена, договорена преди започване на работата, и преглеждате доклада, преди да платите.
Вижте услугата за съответствие с NIS 2Свързано четиво: тест за обхват, протокол при инцидент, лична отговорност и глоби и съответствие с DORA за финансовия сектор.

Александър Свердлов
Основател на Atlant Security, сертифициран по CISSP, CEH, CHFI и Mandiant. Автор на 2 книги за информационна сигурност, лектор по киберсигурност на най-големите конференции по киберсигурност в Азия и панелист на конференция на ООН. Бивш член на екипа за консултации по сигурността на Microsoft, външен консултант по киберсигурност в Емиратската корпорация за ядрена енергия.