ATLANT SECURITY / АНАЛИЗИ

Изследвания и Анализи

Задълбочени анализи на променящия се пейзаж от заплахи и практически ръководства за изграждане на програми за сигурност.

Проучвания. Анализи. Практични съвети.

Проверка от КЗЛД през 2026 г.: как да я преминете без наказателно постановление

GDPR / 24 мин четене

Проверка от КЗЛД през 2026 г.: как да я преминете без наказателно постановление

Уведомлението за проверка от КЗЛД пристига в петък следобед и имате 10 работни дни до първото посещение на инспекторите. Този материал ви показва трите типа проверки (по жалба, планова, последваща), 12-те задължителни документа, които винаги се искат, типичните 15 до 30 въпроса на място, петте правила за разговор с инспектора, реален случай на 80-човешка софтуерна компания с глоба от 4 345,98 евро и подробна хронология, реалните размери на глоби (от 2 045,17 до 194 290,91 евро) с 7 анонимизирани случая, десетточковата pre-flight подготовка с разделение преди и след известието, и тримесечния ритъм за дългосрочна готовност с реални бюджети. Практически наръчник за DPO, юрисконсулти, мениджъри по съответствие и CEO в компании, обработващи лични данни.

Прочетете статията ↗
Докладване на инцидент по ЗКС за 24 и 72 часа: точният шаблон, кога стартира броячът и как да говорите с ОЕЦ

Реакция при инциденти / 22 мин четене

Докладване на инцидент по ЗКС за 24 и 72 часа: точният шаблон, кога стартира броячът и как да говорите с ОЕЦ

Кризата дойде в 22:43. Знаете ли в коя точно минута тръгна броячът, кой подписва ранното предупреждение, какво изпращате до ОЕЦ в първите 24 часа и какво в следващите 48? Този материал ви дава готови шаблони (24-часов, 72-часов, окончателен), decision tree за стартирането на броячите, протокол за разговор с ОЕЦ и седемте утежняващи грешки, които превръщат препоръка в наказателно постановление. Практически наръчник за ИТ ръководители, CISO-функции и координатори на инциденти - подготовката, която правите СЕГА, докато не сте под огън, плюс шест FAQ по типичните дилеми (подпис, канал, уикенд, почти-инцидент, форензици, междинна актуализация).

Прочетете статията ↗
Gmail и ABV за служебна поща: защо вече е незаконно за общините и какво да направим до 1 юни 2026 г.

Регулации / 19 мин четене

Gmail и ABV за служебна поща: защо вече е незаконно за общините и какво да направим до 1 юни 2026 г.

Над 60 на сто от служителите в малките и средни български общини още използват gmail.com, abv.bg и mail.bg за служебна работа. Тази практика е незаконна на четири отделни основания: ЗЕУ чл. 16, GDPR чл. 32, ЗЕДЕУУ чл. 13-14, и новият ЗКС чл. 21 (пълно действие 1 юни 2026 г.). КЗЛД вече е наложила над 30 ефективни глоби в общини за тази практика. Това е практическият план: правната рамка, петте конкретни риска, четирите легални алтернативи с реална цена в евро (M365 6 135,50-29 654,93 евро, Workspace 4 601,63-22 496,84 евро, Zimbra on-premise 14 316,17-47 038,85 евро, безплатната ДАЕУ услуга), 60-дневен план за миграция, шест грешки, пет реални сценария от български общини, шест FAQ за прехвърлянето.

Прочетете статията ↗
Глоби по новия Закон за киберсигурност и личната отговорност на ръководството: 10 225 837,62 евро, 2% от оборота и забрана за управление

Регулации / 17 мин четене

Глоби по новия Закон за киберсигурност и личната отговорност на ръководството: 10 225 837,62 евро, 2% от оборота и забрана за управление

Българското транспониране на NIS2 въвежда най-високите административни глоби в българското право извън конкуренцията: до 10 225 837,62 евро или 2% от световния оборот за съществените субекти. По-важно: за първи път законът предвижда лична отговорност на изпълнителните директори - до 51 129,19 евро глоба и временна забрана за управление.

Прочетете статията ↗
Облачна сигурност за малкия бизнес: стратегии, които работят

Блог / 5 мин четене

Облачна сигурност за малкия бизнес: стратегии, които работят

2024 година допълнително затвърди ключовата роля, която облачните изчисления играят в бизнес света, особено за малките бизнеси, търсещи мащабируеми, икономически ефективни решения. Гъвкавостта...

Прочетете статията ↗
Честите грешки при одит на ИТ сигурността и как да ги избегнете

Блог / 5 мин четене

Честите грешки при одит на ИТ сигурността и как да ги избегнете

Поддържането на стабилна позиция по киберсигурност включва провеждане на редовни одити на ИТ сигурността за идентифициране на уязвимости, осигуряване на съответствие и подобряване на способността на вашата организация да устоява на заплахи...

Прочетете статията ↗
Ползите от работата с виртуален CISO

Блог / 4 мин четене

Ползите от работата с виртуален CISO

С продължаващата дигитализация на бизнесите и нарастващата им зависимост от технологиите, нуждата от ефективни мерки за киберсигурност става все по-важна. Едно потенциално решение за организации, търсещ...

Прочетете статията ↗
Управление на риска от доставчици: 90 дни до папката, която затваря проверката

Регулации / 19 мин четене

Управление на риска от доставчици: 90 дни до папката, която затваря проверката

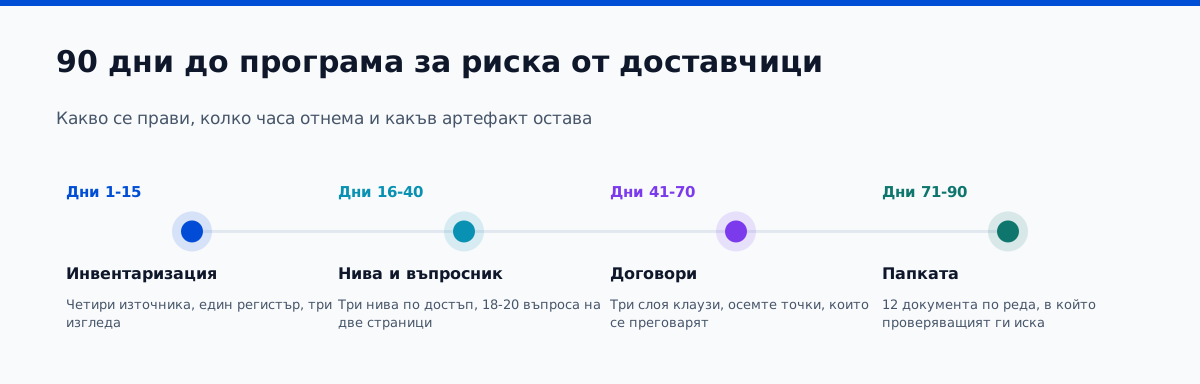
Проверката за сигурност на веригата за доставки започва с искане да видят списъка на доставчиците ви, а типичната българска компания има три различни списъка в три отдела. Статията описва как управлението на риска от доставчици се изгражда за 90 дни: какво се прави във всеки етап, колко часа отнема, кой го върши в компания от 50 до 250 души и какъв артефакт остава на масата. Завършва с папката от 12 документа, подредена по реда, в който проверяващият я иска.

Прочетете статията ↗
Възстановяване на изтрити файлове от NTFS: какво наистина работи и капанът на SSD TRIM

Дигитална форензика / 8 мин четене

Възстановяване на изтрити файлове от NTFS: какво наистина работи и капанът на SSD TRIM

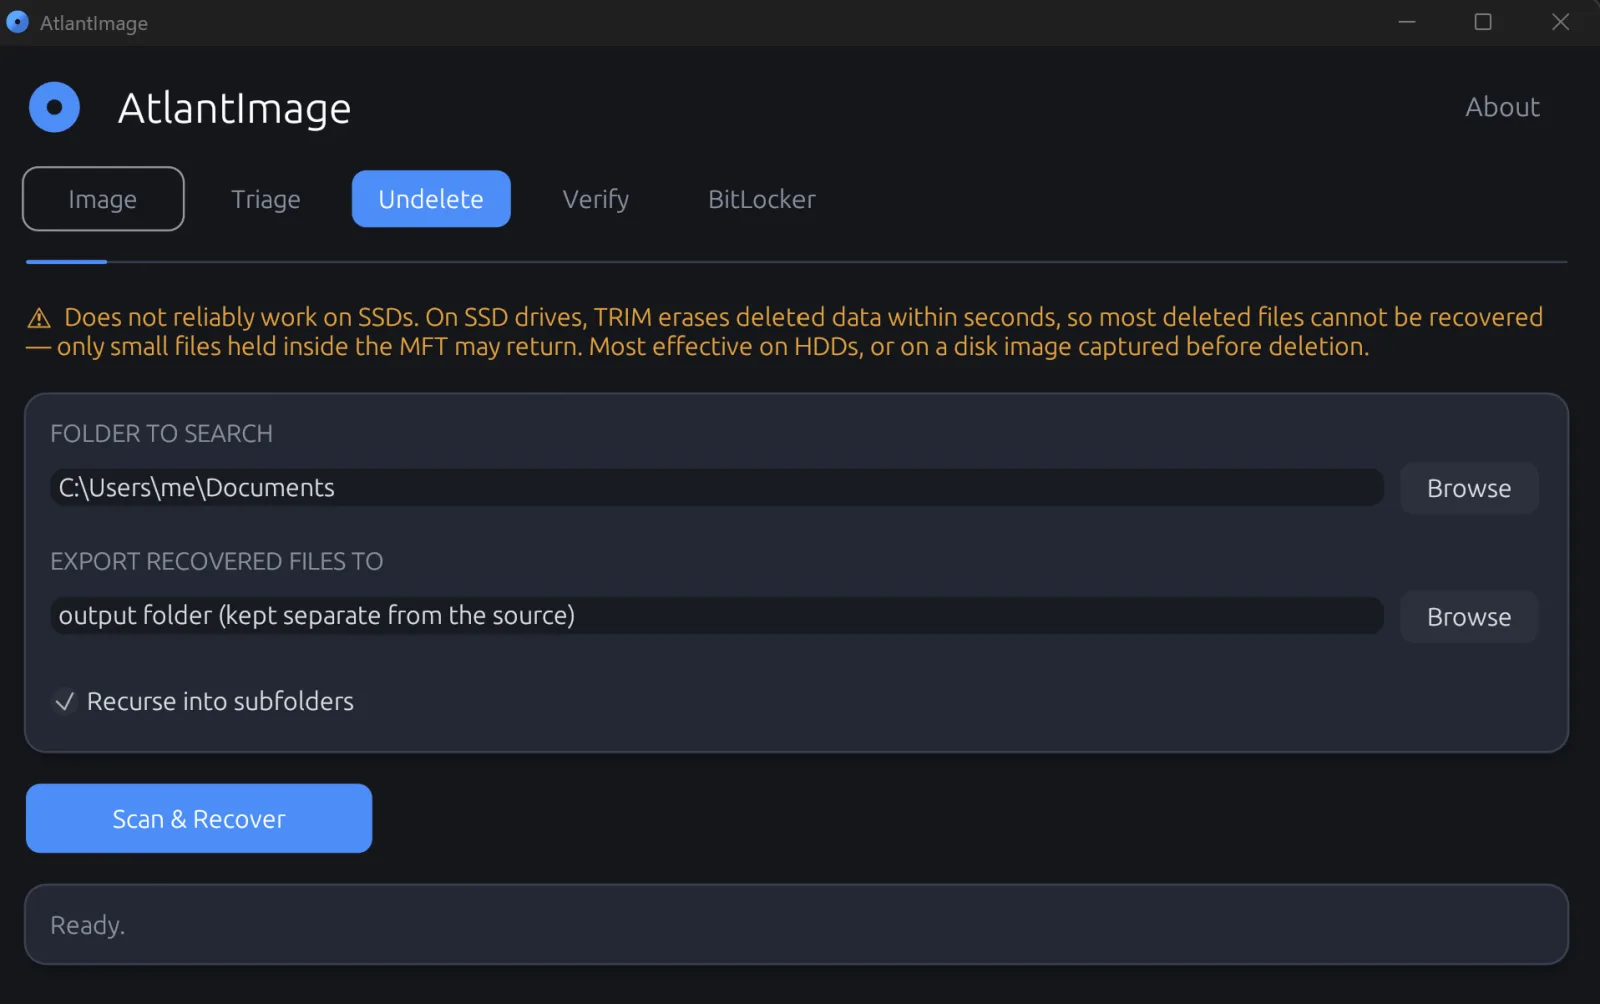
Когато изтриете файл в NTFS, данните обикновено не изчезват веднага. Записът в Master File Table се маркира като свободен, а клъстерите се освобождават, но съдържанието често оцелява, докато нещо не го презапише. Точно този прозорец използва възстановяването на файлове. Тази публикация обяснява как работи изтриването в NTFS, защо възстановяването успява на твърди дискове, но често се проваля на SSD заради TRIM, как да различите цяло възстановяване от частично презаписано и защо честното маркиране на целостта е по-важно от дълъг списък с имена. След това показва как да възстановите папка безплатно с AtlantImage.

Прочетете статията ↗
Виртуален CISO за общината през обществена поръчка: как да напишете спецификацията, която не се обжалва

Регулации / 18 мин четене

Виртуален CISO за общината през обществена поръчка: как да напишете спецификацията, която не се обжалва

Новият Закон за киберсигурност задължава всяка от 264-те български общини да има действаща функция по сигурност на информацията. Почти нито една не може да назначи квалифициран служител на щат. Легалното решение е виртуален CISO, възложен по реда на Закона за обществените поръчки. Около седем от десет общински спецификации обаче съдържат грешка, която води до обжалване или избира най-евтиния вместо най-подходящия. Практически план за общинските секретари и юристи: защо общината не може просто да назначи човек, какво доставя vCISO в два слоя, коя от трите процедури по ЗОП според прогнозната стойност, какво влиза в техническата спецификация, защо критерият качество и цена бие най-ниската цена, шест грешки които водят до обжалване пред КЗК, и 60-дневен план до подписан договор.

Прочетете статията ↗
Готови ли сте за 1 юни 2026 г.? Контролен лист за съответствие с NIS2 за български компании

Регулации / 14 мин четене

Готови ли сте за 1 юни 2026 г.? Контролен лист за съответствие с NIS2 за български компании

Новият Закон за киберсигурност влезе в сила на 13 февруари 2026 г. Преходният период приключва на 1 юни 2026 г. Глобите достигат 10 225 837,62 евро за компанията и 51 129,19 евро лично за управителя. Това е практическият контролен лист, който ще ви помогне да стигнете до 1 юни без изненади.

Прочетете статията ↗
Човешката защитна стена: как да повишите осведомеността на служителите по киберсигурност

Блог / 6 мин четене

Човешката защитна стена: как да повишите осведомеността на служителите по киберсигурност

Киберсигурността е основен елемент за всяка организация, работеща в днешния дигитален пейзаж. Въпреки това, дори с най-усъвършенстваните инструменти и технологии за сигурност, бизнесите могат да остан...

Прочетете статията ↗
Ролята на SIEM системите в съвременната киберсигурност

Блог / 6 мин четене

Ролята на SIEM системите в съвременната киберсигурност

С продължаващото разчитане на бизнесите на дигитални технологии и сложни мрежи, нуждата от усъвършенствани решения за защита срещу кибер заплахи никога не е била по-критична. Едно мощно оръжие в арс...

Прочетете статията ↗