
Пентест (тестове за проникване)
Тест за проникване на API
Подробна проверка на сигурността на REST, GraphQL и gRPC API.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
SaaS компании с публично достъпни API
Екипи, чиито мобилни приложения използват сървърни API услуги
Организации с вътрешна архитектура от микросървиси
Финтех фирми, обработващи чувствителни финансови данни чрез API
Здравни платформи, които предоставят достъп до пациентски данни чрез API
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
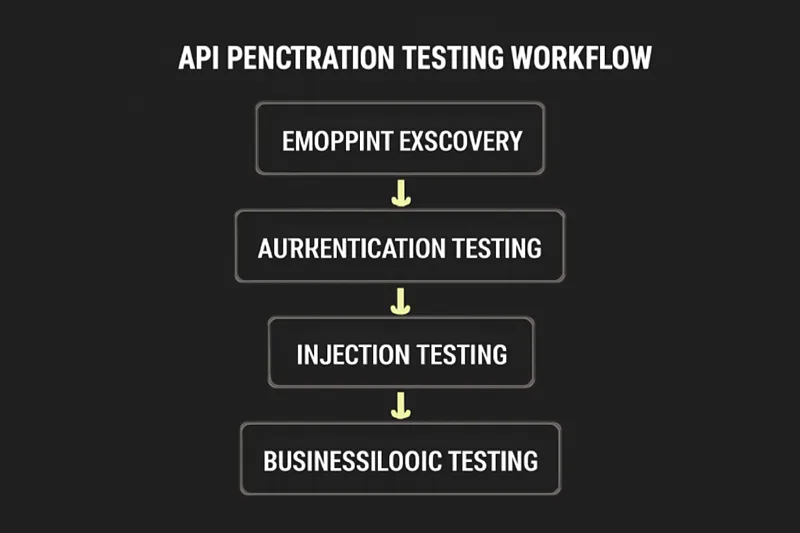
Нашата методология
Преглед на API и потоците от данни
Описваме достъпните API операции, движението на данните и начините за вход. Преглеждаме наличната документация.
Изследване на уязвимости
Проверяваме ръчно за BOLA, заобикаляне на входа, пропуски в бизнес логиката, инжекционни атаки и останалите рискове от OWASP API Top 10.
Потвърждаване на уязвимостите
С контролирани тестове показваме как може да бъде използвана всяка уязвимост и какви са последиците за бизнеса.
Докладване и повторно тестване
Предаваме доклад с подредени по риск констатации, стъпки за корекция и примери за код. След отстраняването извършваме безплатна повторна проверка.
04 / РЕЗУЛТАТИ
Какво получавате
- Тестване за Broken Object Level Authorization (BOLA)
- Анализ на Mass Assignment и прекомерно разкриване на данни
- Проверка на ограниченията за брой заявки и защита от изчерпване на ресурси
- Проверка на JWT и токените за достъп
- Проверка на интроспекцията и ограниченията за дълбочина на заявките в GraphQL
- Преглед на сигурността на gRPC
- Идентифициране на пропуски в бизнес логиката
- Преглед на API документацията (Swagger/OpenAPI)
- Тестване за Server-Side Request Forgery (SSRF)
- Проверка на сигурността при вход чрез OAuth и SSO
05 / ЦЕНИ
Цени за Тест за проникване на API
API пентест
Подробен тест на API с ръчна проверка на уязвимостите, включително тези, които автоматичните скенери пропускат.
- Покритие на OWASP API Top 10
- Тестване на BOLA и бизнес логика
- Срок за изпълнение: 1-2 седмици
- Резюме за ръководството и подробен технически доклад
- Включена безплатна повторна проверка
06 / ВЪПРОСИ
Често задавани въпроси
Колко струва тестването за проникване на API?
Цената започва от €3 700 за стандартен проект. Зависи от броя на API операциите, сложността на бизнес логиката и начините за вход. Уточняваме обхвата и фиксираме цената предварително, така че да знаете общия разход преди началото.
Колко време отнема API пентест?
Обикновено 1-2 седмици, според броя на API операциите и сложността на бизнес логиката. За големи системи с множество микросървиси може да са необходими 2-3 седмици. Договаряме точния график при първоначалната консултация.
Проверявате ли повторно уязвимостите след корекциите?
Да. Цената включва един безплатен повторен тест на всички установени уязвимости. След като разработчиците приложат корекциите, проверяваме резултата и актуализираме доклада с отстранените и оставащите проблеми.
Тествате ли ръчно, или използвате автоматични инструменти?
Основната работа е ръчна, с помощта на специализирани инструменти. Проверяваме достъпа до данни, бизнес логиката и сложните зависимости между заявките — области, в които автоматичните скенери често пропускат проблеми. Автоматизацията ни помага да проверим обхвата и да повторим тестовете след промени.
Какво включва финалният доклад?
Получавате резюме за ръководството и технически доклад с инструкции за възпроизвеждане на всяка уязвимост, оценка по CVSS и насоки за отстраняване с примери за код. Посочваме и връзката на констатациите с OWASP API Top 10, SOC 2 и PCI DSS.
По какво API пентестът се различава от автоматизираното API сканиране?
Автоматичните скенери търсят известни уязвимости и неправилни настройки. Ръчният тест проверява и как работи конкретното приложение: кой има достъп до обектите, как се комбинират операциите и какво се случва при едновременни заявки. Така откриваме пропуски в правата и бизнес логиката, които изискват разбиране на контекста.
Тествате ли GraphQL API?
Да. Проверяваме дали интроспекцията разкрива информация в работната среда, дали дълбоки или сложни заявки могат да претоварят услугата и дали групирани заявки заобикалят ограниченията. Тестваме също правата върху отделните полета и защитата на абонаментите чрез WebSocket.
Необходима ли ви е API документация, за да започнете?
Документацията по Swagger/OpenAPI ускорява работата, но не е задължителна. Можем да установим достъпните API операции и чрез наблюдение и тестове. Ако има документация, проверяваме и нея за настройки или информация, които създават риск.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.
ОПРЕДЕЛЕТЕ ОБХВАТА
Подгответе запитване за тест за проникване.
Опишете приложенията, API, мрежите и облачните системи, които искате да тестваме. Прегледайте запитването и го изпратете. Ще получите копие по имейл, а можете да го изтеглите и като документ.
ЗАПИТВАНЕТО Е ПОЛУЧЕНО
Запитването ви е изпратено.
Номер: . Изпращаме копия по имейл до и Александър от Atlant Security. Проверете и папката за нежелана поща.
Можете да запазите и разговор, за да обсъдим обхвата.