ATLANT SECURITY / АНАЛИЗИ

Изследвания и Анализи

Задълбочени анализи на променящия се пейзаж от заплахи и практически ръководства за изграждане на програми за сигурност.

Проучвания. Анализи. Практични съвети.

Защо одитът на киберсигурността е задължителен при сделки за сливания и придобивания (M&A)

Блог / 5 мин четене

Защо одитът на киберсигурността е задължителен при сделки за сливания и придобивания (M&A)

Определение Сделките за сливания и придобивания (M&A) включват интегрирането на две или повече компании, често с прехвърляне на чувствителна информация и активи. Надлежната проверка на киберсигурността...

Прочетете статията ↗
Интернет пиратите идват за вас: как да потопите кораба им и да запазите бизнеса си на повърхността

Блог / 7 мин четене

Интернет пиратите идват за вас: как да потопите кораба им и да запазите бизнеса си на повърхността

" Всичко, което може да се обърка, се обърква. " Помните ли закона на Мърфи? Той е еднакво валиден за експозицията на вашата компания към хакери и рискове за киберсигурността. ИТ екипът на всяка комп...

Прочетете статията ↗
Защита от хакерски атаки за фирми: Защо антивирусът и защитната стена не спират нищо (и никога не са спирали)

Блог / 20 мин. четене

Защита от хакерски атаки за фирми: Защо антивирусът и защитната стена не спират нищо (и никога не са спирали)

Анализ от практиката · Обновено март 2026 Харчите пари за антивирус, купихте си хардуерна защитна стена, плащате лиценз за endpoint protection. И въпреки всичко това - компаниите около вас про...

Прочетете статията ↗
Как да изберем надежден доставчик на киберсигурност в България

Блог / 9 мин. четене

Как да изберем надежден доставчик на киберсигурност в България

В дигиталната епоха, в която живеем, киберзаплахите вече не са абстрактна опасност - те са ежедневна реалност. Всеки бизнес, независимо от своята големина, се сблъсква с риск от изтичане на чувствител...

Прочетете статията ↗
SOC 2 сертификация

Съответствие / 10 мин четене

SOC 2 сертификация

Какво всъщност представлява SOC 2 сертификацията, защо все повече български SaaS компании я искат и как изглежда пътят до нея. Практично ръководство от човек, който е прекарал клиенти през този процес десетки пъти.

Прочетете статията ↗
Как да създадете пригодно за съда дисково изображение в Windows безплатно

Дигитална форензика / 9 мин четене

Как да създадете пригодно за съда дисково изображение в Windows безплатно

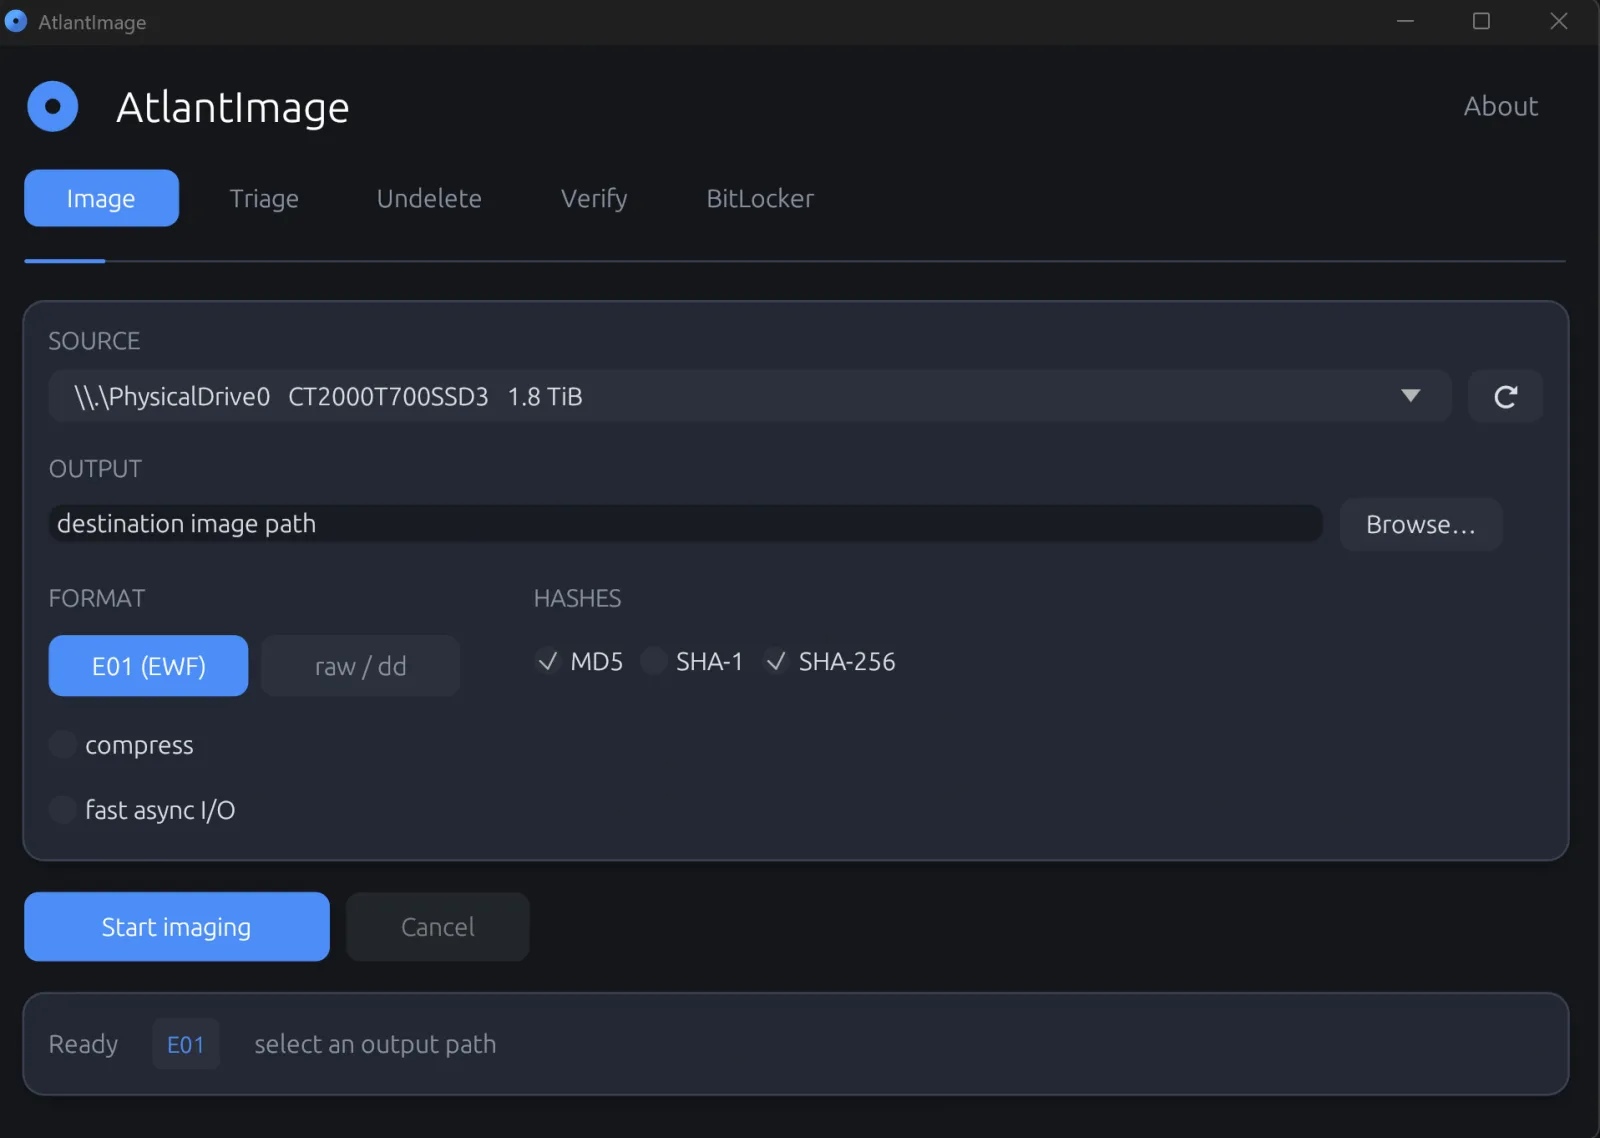
Дисковото изображение е доказателство само ако можете да докажете, че съвпада с оригинала байт по байт и че нищо не се е променило междувременно. Тази публикация обяснява какво прави едно форензично снемане пригодно за съда: мислене за защита на оригинала, трите хеша, които имат значение, проверка чрез повторно прочитане, сегментиране при цели дискове и как да оцелеете при повредени носители, без да обезсилите изображението. След това показва как да направите всичко това безплатно с AtlantImage, един преносим изпълним файл, който снема към raw dd или EnCase E01, хешира в движение с MD5, SHA-1 и SHA-256 и проверява записаното изображение спрямо източника.

Прочетете статията ↗
SOC 2 за български SaaS, който продава в САЩ: цена, одитор и 90-дневен план

Регулации / 18 мин четене

SOC 2 за български SaaS, който продава в САЩ: цена, одитор и 90-дневен план

Американски enterprise клиент праща един ред: изпратете ни вашия SOC 2 report. Управителят в София няма такъв и сделката за ≈ 248 469,25 евро виси. От 19 SOC 2 ангажимента с български SaaS компании 8 до 110 души през последните 28 месеца. Покрива разликата между Type 1 (снимка на дизайна, готов за 6-10 седмици) и Type 2 (оперативна ефективност през 3-12 месечен observation период, това искат US купувачите); реалната пълна цена в EUR в четири компонента (CPA одиторска такса + readiness + compliance платформа/инструменти + вътрешно време) за компании до 15, 15-40 и 40-80 души с диапазони 18-34 хил., 28-50 хил. и 42-72 хил. EUR за първа година до Type 2; как се работи с американски одитор изцяло дистанционно от България (часова разлика, английски език на evidence, формат на доказателствата, engagement letter и плащане в USD); петте български специфики, които спират сделки в последния момент (данъчна форма W-8BEN-E и US EIN, MSA/DPA по чуждо право, GDPR като cross-cutting слой над SOC 2, валутни и банкови триения, часово и езиково несъответствие при evidence collection); и конкретен 90-дневен план до Type 1 в три 30-дневни фази (scope+одитор, изграждане на контроли+политики, readiness проверка+Type 1 одит) с веднага стартиращ observation период за Type 2. Шест ЧЗВ за това дали SOC 2 е сертификат, изборът между SOC 2 и ISO 27001 при смесен pipeline, нуждата от американско дружество, дължината на observation периода, нуждата от compliance платформа, и какво се случва при exception в Type 2. Адресат: основатели, CEO, CTO на български SaaS компании 8-110 души с американски enterprise клиенти.

Прочетете статията ↗

Уведомление до КЗЛД за 72 часа: готовият план, който спестява глобите при инцидент с лични данни

Регулации / 22 мин четене

Уведомление до КЗЛД за 72 часа: готовият план, който спестява глобите при инцидент с лични данни

Петък вечер 21:47 ч. IT администраторът ви праща съобщение: счетоводител е въвел паролата си в подменена страница, имейлите му са били чели от някой друг. Часовникът по чл. 33 GDPR тръгна. До неделя 21:47 ч. трябва да решите дали и как уведомявате КЗЛД, как уведомявате засегнатите физически лица по чл. 34, и как документирате решението си в Регистъра по чл. 33(5). От 47 инцидента в български компании, които сме обработвали последните 30 месеца. Кога точно стартира 72-часовият брояч (моментът на узнаване, не моментът на компромет). Тестът за вероятност от риск с шест реални сценария от практиката и приетата практика от КЗЛД. Шаблон на уведомлението по чл. 33 с 13 задължителни полета. Шаблон на уведомлението по чл. 34 към физическите лица с 4-те задължителни елемента и канали за доставка (имейл, SMS, препоръчано писмо) с цени. Регистърът по чл. 33(5) (задължителен и без уведомление, 10 минимални полета, 5-годишно съхранение). Шестте грешки, които превръщат малък инцидент в глоба от 14 316,17 до 163 613,40 евро. Реален случай със счетоводна къща в Пловдив с глоба 20 451,68 евро. Шест ЧЗВ за пропуснат срок, криптирани данни, координация с ОЕЦ по чл. 23 ЗКС, късно уведомяване от обработващ, кой подписва с КЕП, цена на вътрешна подготовка.

Прочетете статията ↗
Топ 5 на органите за сертификация по ISO 27001 в България: кой за каква компания и колко струва наистина

Регулации / 20 мин четене

Топ 5 на органите за сертификация по ISO 27001 в България: кой за каква компания и колко струва наистина

От 31 завършени ISO 27001 сертификации с български компании от 22 до 340 души през последните 30 месеца. CTO на 78-човешка финтех в София получи 7 оферти от 6 200 до 28 400 EUR за пълен 3-годишен цикъл. Разликата беше 4.6 пъти. Германският им клиент изискваше BSI или TÜV. Избраха TÜV NORD за 14 800 EUR след преговор и затвориха сертификацията за 11 седмици. Покрива: разликата между BSI, DNV, TÜV NORD, SGS и Bureau Veritas в България (профил, цена за 3-годишен цикъл, време от заявка до сертификат, силни и слаби страни); BSI като глобална марка за UK купувачи (18-28 хил. EUR, 12-14 седмици); DNV като техническа дълбочина за SaaS с NL/SE/DK pipeline (15-22 хил. EUR); TÜV NORD като германски паспорт за DACH регулирани купувачи (12-19 хил. EUR, 38 на сто предпочитание); SGS като многосекторен играч с най-големия локален екип (10-16 хил. EUR); Bureau Veritas като гъвкаво ценообразуване и френски ефект (9-15 хил. EUR след преговор). Бонус: българските акредитирани CB-та (Sertikon, MOODY-CSR) при 6-11 хил. EUR с пълно регулаторно признаване от ОЕЦ/КЗЛД/БНБ/КФН. 11-стъпков план за избор и преговори с CB. Шест ЧЗВ.

Прочетете статията ↗
Самооценка по НИС2: 25-те въпроса на ОЕЦ, проходните отговори и документите, които трябва да имате

Регулации / 20 мин четене

Самооценка по НИС2: 25-те въпроса на ОЕЦ, проходните отговори и документите, които трябва да имате

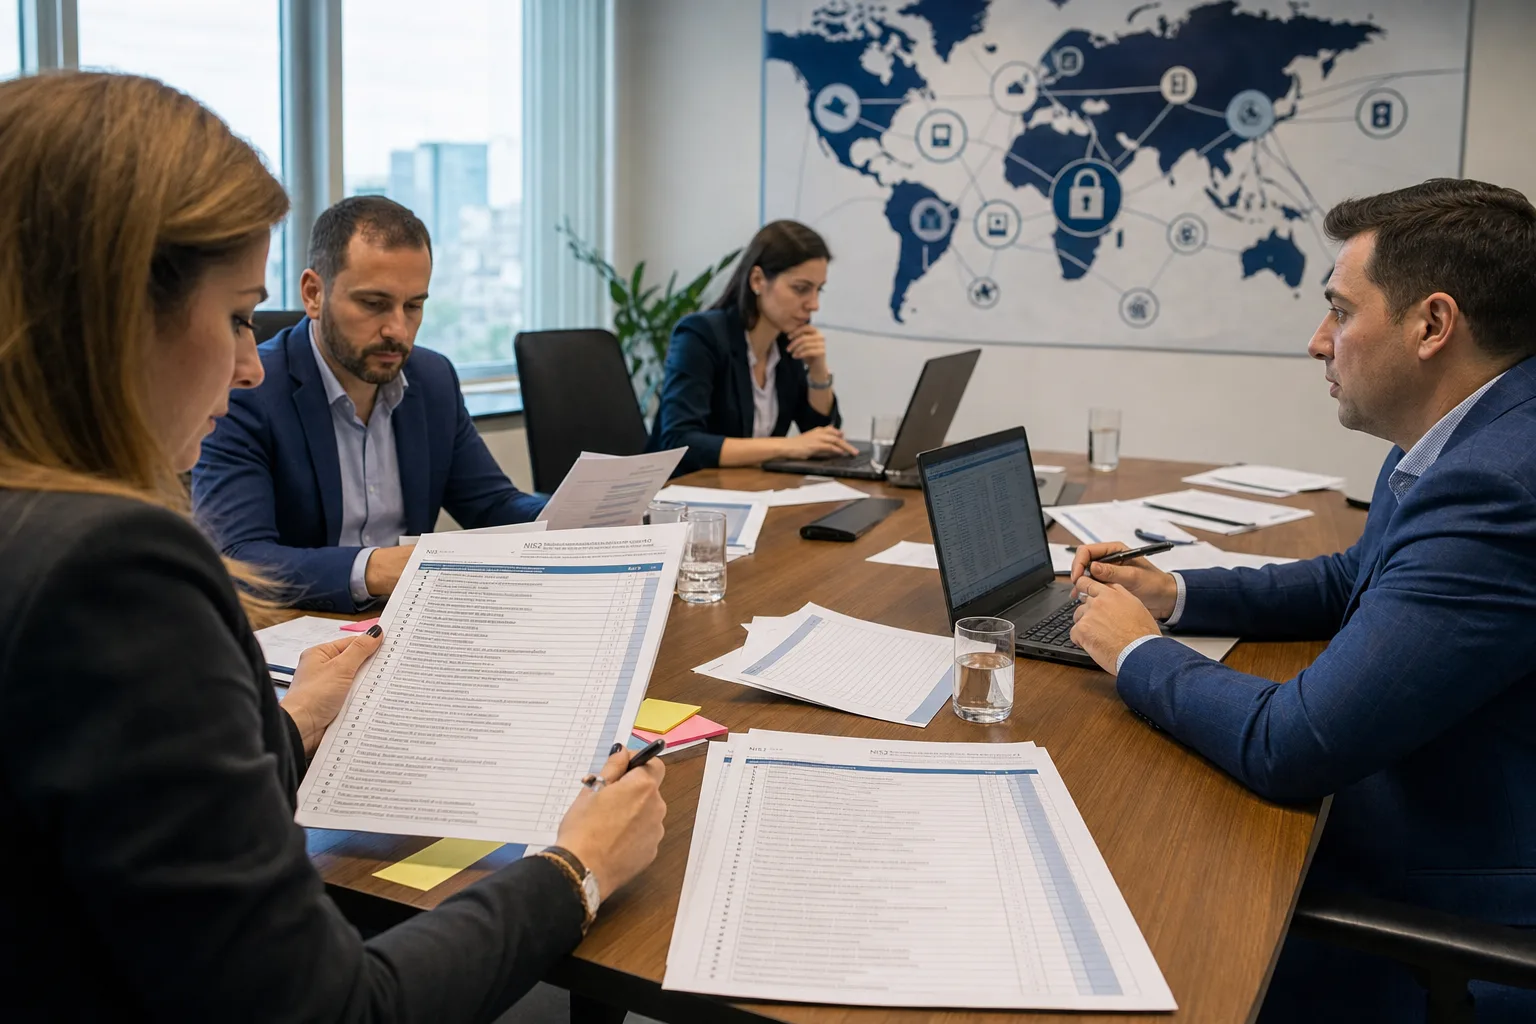
Преди регулаторът да дойде на място, той изпраща опитен инспектор с тетрадка и 25 въпроса. Този материал ги изброява поименно в 5 групи (управление, активи, контроли, инциденти, доставчици), дава ви проходен и пропадащ отговор за всеки, и точния минимален комплект от 14 документа, които ще ви поискат на втория ден от проверката. Практически наръчник за компании, които се готвят за проверка по новия Закон за киберсигурност, плюс шест FAQ за ИТ ръководители.

Прочетете статията ↗
Шаблон за политика за реакция при инциденти в общинската администрация: какво трябва да съдържа и как да го въведете

Регулации / 18 мин четене

Шаблон за политика за реакция при инциденти в общинската администрация: какво трябва да съдържа и как да го въведете

Новият Закон за киберсигурност изисква всяка от 264-те български общини да има действаща, писмена политика за реакция при инциденти - една от 13-те задължителни мерки по чл. 21 от ЗКС, с пълно действие от 1 юни 2026 г. Не е достатъчно някой да знае какво да прави: процедурата трябва да е документирана, ролите назначени, а сроковете разбрани от хората, които ще ги спазват посред нощ. Практически наръчник за общинските секретари, юрисконсулти и ИТ отговорници. Покрива защо писмената политика не е формалност, какво е инцидент и кога тръгва часовникът (каскадата 24 часа, 72 часа, 1 месец, плюс независимия 72-часов срок към КЗЛД при засегнати лични данни), деветте задължителни раздела на политиката, компактното разпределение на ролите с решение за малката община с един човек, шестетапната процедура и дървото за класификация на тежестта, документирането с дневник на инцидента и шаблони за трите доклада, и шестте грешки, които правят общинската политика безполезна в действие. Шест FAQ за общинските секретари.

Прочетете статията ↗
Консултант по SOC 2 съответствие: как да изберете правилния

Анализи / 4 мин четене

Консултант по SOC 2 съответствие: как да изберете правилния

Помагаме на компании с тяхното съответствие със SOC 2 като техни консултантски партньори. Консултантът по съответствие със SOC 2 предоставя експертно ръководство на организации, стремящи се да управляват данните си сигурно...

Прочетете статията ↗
SOC 2 за европейски компании: практично ръководство за печелене на американски клиенти

Анализи / 5 мин четене

SOC 2 за европейски компании: практично ръководство за печелене на американски клиенти

Защо европейските компании трябва да обърнат внимание на SOC 2 Ако сте европейски SaaS, обработващ данни или доставчик на дигитални услуги, вашите американски клиенти вероятно задават един въпрос: "Съответствате ли на SOC 2?...

Прочетете статията ↗
Защита на малкия бизнес: практично ръководство за киберсигурност

Блог / 5 мин четене

Защита на малкия бизнес: практично ръководство за киберсигурност

Малките предприятия все по-често стават основни мишени за киберпрестъпниците поради ценната им интелектуална собственост, клиентски данни и възприятието, че по-малките организации имат по-слаби мерки...

Прочетете статията ↗
Сигурност на веригата за доставки чрез цялостен одит на ИТ сигурността

Блог / 6 мин четене

Сигурност на веригата за доставки чрез цялостен одит на ИТ сигурността

В днешната взаимосвързана глобална икономика стабилната верига за доставки е жизненоважна за успеха и стабилността на бизнесите в различни индустрии. Въпреки това осигуряването на сигурността на...

Прочетете статията ↗
Предизвикателствата при одит на сигурността по веригата за доставки и как да ги преодолеете

Блог / 5 мин четене

Предизвикателствата при одит на сигурността по веригата за доставки и как да ги преодолеете

Във взаимосвързания свят на глобалната търговия безброй организации управляват сложни вериги за доставки, обхващащи страни, култури и индустрии. Осигуряването на сигурността и устойчивостта на тези...

Прочетете статията ↗
Управление на риска от доставчици: как одитът на ИТ сигурността помага

Блог / 5 мин четене

Управление на риска от доставчици: как одитът на ИТ сигурността помага

С увеличаването на взаимосвързаността на бизнеса и разчитането на множество доставчици, партньори и доставчици на услуги от трети страни за ежедневните операции, осигуряването на киберсигурността на тези връзки стана...

Прочетете статията ↗