
Пентест (тестове за проникване)
Тест за проникване в облачна инфраструктура
Проверка на сигурността в AWS, Azure и GCP, включително управление на достъпа, контейнери и serverless услуги.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
Компании, чиито основни системи работят в AWS, Azure или GCP
Организации, които преминават към облачна инфраструктура и искат независима проверка на защитата
SaaS доставчици с инфраструктура в няколко облачни акаунта
Компании, които използват контейнери и Kubernetes
Организации с хибридна инфраструктура или услуги от няколко облачни доставчика
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
Нашата методология
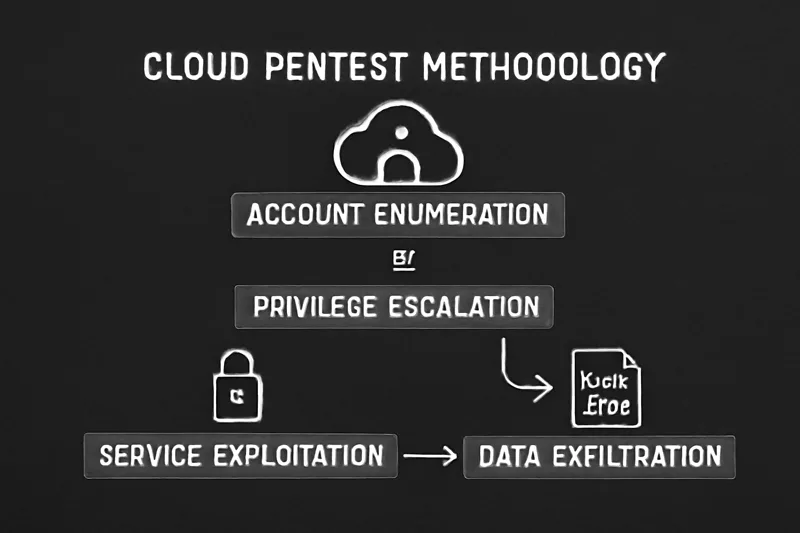
Преглед на облачната архитектура
Преглеждаме облачната инфраструктура и разпределението на системите. Уточняваме кои акаунти и услуги влизат в теста.
Анализ на конфигурацията и IAM
Проверяваме политиките за достъп, разрешенията за хранилищата, мрежовите правила и настройките на услугите спрямо CIS Benchmarks.
Контролирани атаки и проверка на правата
С безопасни тестове показваме дали неправилни настройки позволяват по-високи права, достъп до данни или достъп между акаунти.
Доклад и план за укрепване
Предоставяме констатации, подредени по риск, конкретни корекции за използваната облачна платформа и IaC примери. Включена е безплатна повторна проверка.
04 / РЕЗУЛТАТИ
Какво получавате
- Проверка на настройките в AWS, Azure и GCP
- Проверка на IAM и възможностите за повишаване на правата
- Проверка за неразрешен достъп до обектни хранилища (bucket/blob)
- Сигурност на контейнери и Kubernetes
- Преглед на сигурността на serverless функции
- Тест на мрежовата архитектура в облака
- Оценка на сигурността на процесите за разработка и внедряване (CI/CD)
- Тестване между акаунти/тенанти
- Преглед на управлението на тайни
- Проверка на събирането на събития и наблюдението на средата
05 / ЦЕНИ
Цени за Тест за проникване в облачна инфраструктура
Тест за проникване в облака
Подробен тест на сигурността на облачната инфраструктура.
- Покритие на AWS, Azure или GCP
- Проверка на IAM и възможностите за повишаване на правата
- Срок за изпълнение: 2-3 седмици
- Резюме за ръководството и подробен технически доклад
- Включена безплатна повторна проверка
06 / ВЪПРОСИ
Често задавани въпроси
Колко струва тестването за проникване в облака?
Цената започва от €5 500 за стандартен проект с един облачен доставчик. Средите с няколко доставчика, сложни Kubernetes клъстери или голям обем инфраструктура изискват повече работа. Договаряме обхвата и фиксираната цена предварително, без почасово таксуване.
Колко време отнема тестването за проникване в облака?
Обикновено 2-3 седмици за среда при един облачен доставчик. При няколко доставчика, големи Kubernetes клъстери или много serverless функции може да са необходими 3-4 седмици. Уточняваме графика при първоначалната консултация.
Кои облачни доставчици тествате?
Тестваме Amazon Web Services (AWS), Microsoft Azure и Google Cloud Platform (GCP), както и хибридни среди и инфраструктура, разпределена между няколко доставчика. Екипът ни има практически опит и с трите платформи.
Може ли да тествате облачна среда, която се използва в реалната работа?
Да, при предварително договорени правила. Не изтриваме ресурси, не променяме реални бизнес данни и не оставяме скрит постоянен достъп. Съгласуваме работата с вашия екип, използваме достъп само за преглед, когато е достатъчен, и проверяваме по-високи права само при контролирани условия.
Какво представлява моделът на споделена отговорност и как влияе на тестването?
Доставчикът защитава основната инфраструктура — центровете за данни, хипервайзорите и базовата мрежа. Вашата отговорност обхваща настройките, които управлявате: права за достъп, хранилища, мрежови правила, приложения и данни. Тестът е насочен към тази част от средата.
Предлагате ли повторно тестване след отстраняване на уязвимостите?
Да. Включен е един безплатен повторен тест на всички установени уязвимости. След корекциите проверяваме резултата и актуализираме доклада.
Тествате ли Kubernetes и контейнерни среди?
Да. Проверяваме Docker образите, изолацията на контейнерите, RBAC, правилата за сигурност на pod-овете, защитата на ключовете и паролите, мрежовите политики и service mesh.
Какво включва докладът?
Получавате резюме за ръководството и технически доклад със стъпки за възпроизвеждане, оценки по CVSS и схеми на облачната архитектура. Корекциите включват конкретни CLI команди и IaC примери. Посочваме връзката с CIS Benchmarks, SOC 2, ISO 27001 и NIST 800-53.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.
ОПРЕДЕЛЕТЕ ОБХВАТА
Подгответе запитване за тест за проникване.
Опишете приложенията, API, мрежите и облачните системи, които искате да тестваме. Прегледайте запитването и го изпратете. Ще получите копие по имейл, а можете да го изтеглите и като документ.
ЗАПИТВАНЕТО Е ПОЛУЧЕНО
Запитването ви е изпратено.
Номер: . Изпращаме копия по имейл до и Александър от Atlant Security. Проверете и папката за нежелана поща.
Можете да запазите и разговор, за да обсъдим обхвата.