
DORA · TLPT · Финансов сектор България
TLPT по DORA в България: кой го дължи, колко струва, и как се различава от обикновен пентест
Threat-Led Penetration Testing не е по-добър пентест. Той е напълно различен формат на тест: 6-9 месеца работа, два външни доставчика (Red Team и Threat Intelligence), задължително включване на БНБ или КФН, бюджет от 92 032,54 до 265 871,78 евро. Този материал ви показва кои български финансови субекти го дължат, какво е TIBER-EU методологията зад него, петте основни разлики спрямо обикновен пентест, и шестмесечния план за подготовка преди оторизирания тест.
Най-важното накратко
- TLPT (Threat-Led Penetration Testing) по чл. 26-27 DORA не е „малко по-сериозен пентест“. Това е напълно различен формат: 6-9 месеца работа, два външни доставчика (TI и Red Team), задължително включване на регулатора (БНБ/КФН), официално одобрена методология (TIBER-EU)
- В България TLPT е задължителен само за подмножество от финансовите субекти с критични функции. Не всяка банка, не всеки инвестиционен посредник и не всяка платежна институция дължи TLPT - регулаторът използва критерии за класификация по системно значение, размер и взаимосвързаност
- Реалният бюджет за един TLPT за български финансов субект средна големина е 92 032,54 до 265 871,78 евро в зависимост от обхвата (брой производствени системи, физически локации, сценарии). Това включва TI провайдъра, Red Team провайдъра, вътрешния екип за провеждане и оторизирания одитор. Не включва ремедиация
- Цикълът TLPT е тригодишен. Между два TLPT-та компанията дължи обикновени технологични тестове за киберустойчивост (обхванати от чл. 24-25 DORA), които не са същото и не заменят TLPT. Това означава, че реалният годишен разход за тестове за устойчивост е значително по-висок от еднократния TLPT
- Подготовката за TLPT отнема 4-6 месеца преди самия тест: scoping, изграждане на White Team вътре в компанията, обучение, договори с двата доставчика, одобрение на TI Report от регулатора, договаряне на rules of engagement, организация на legal preserve, и подготовка на технически артефакти
- Първата препоръка ни е да не започвате с TLPT. Преди TLPT минете през зрял Red Team тест в собствен (не оторизиран) контекст 12 месеца по-рано. TLPT, направен върху незрял екип, дава резултат, който не е защитим пред регулатора и често води до повторен тест
През януари ни се обади CISO на средно голяма българска банка с активи около 1 431 617 267,35 евро. Гласът беше уморен. „Получихме писмо от БНБ. Класифицирали са ни като задължен за TLPT по DORA и трябва да представим план за провеждане в първото шестмесечие на следващата година. Какво е TLPT и колко ще ни струва?“ След 15 минути обяснение последва вторият въпрос: „А защо просто не направим обикновен пентест? Нашите хора са правили пентести десет години.“ Кратък отговор: защото TLPT не е пентест. По-дълъг отговор: защото 8 от 10 елемента на TLPT нямат еквивалент в типичен пентест и регулаторът ще откаже доклада.
Ако това, което ви трябва сега, е стандартен годишен пентест, а TLPT предстои по-късно, вижте как структурираме penetration testing услугите си: граници на доверие, проверими въпроси и доказателства, които одиторът или регулаторът може да инспектира ред по ред.
DORA (Регламент (ЕС) 2022/2554) влезе в сила на 17 януари 2025 г. Една от петте му основни глави урежда тестването на цифровата операционна устойчивост (Digital Operational Resilience Testing, чл. 24-27). За повечето финансови субекти изискванията се изчерпват с базовите тестове за устойчивост по чл. 24-25 - vulnerability scanning, scenario-based tests, open source security analysis, на годишен цикъл. Но за определена подгрупа от субекти, класифицирани по критерии в чл. 26-27, е задължително провеждане на разширен Threat-Led Penetration Testing на тригодишен цикъл. Тази подгрупа е малка - оценки на ЕСЦБ говорят за около 80-120 финансови субекта в целия ЕС, които ще бъдат пълнокръвно задължени, плюс още около 200, които ще бъдат частично задължени.
За България това означава реално: между 4 и 8 банки, 1-2 платежни институции, 1-2 големи инвестиционни посредника, и евентуално 1-2 застрахователи в зависимост от категоризацията на КФН. Точният списък не е публичен, защото категоризацията се прави индивидуално от регулатора и решенията се връчват с административен акт. Този материал е написан за CISO, IT director, CRO и член на УС в български финансов субект, който или вече е получил такова известие, или очаква да го получи в следващото 12-месечие.
Ще покрием: кои са обективните критерии за класификация (за да оцените къде сте вие), какво точно е TLPT и петте му разлики спрямо обикновен пентест, методологията TIBER-EU зад него, реалния бюджет с разбивка по компонент, шестмесечния план за подготовка, и петте най-чести грешки, които правят TLPT-то скъпо и/или негодно за регулатора.
Раздел 1
Кой в България дължи TLPT и кой не
Чл. 26 ал. 1 DORA посочва, че Threat-Led Penetration Testing е задължителен за финансови субекти, които изпълняват едновременно две групи условия: (а) категория на субекта (банки, платежни институции, инвестиционни посредници, застрахователи, ИКТ доставчици с критична функция, други определени категории), и (б) индивидуални критерии за системно значение, размер, взаимосвързаност и сложност, оценени от компетентния орган. Регулаторните технически стандарти (RTS) на ЕБО и ЕСМА детайлизират критериите.
За България компетентните органи са БНБ (за кредитни институции, платежни и електронни пари), КФН (за инвестиционни посредници, инвестиционни дружества, пенсионни фондове, застрахователи) и ЕСМА (за централни контрагенти и определени други категории, директно). Категоризацията се прави с административен акт, който се връчва на финансовия субект, и обикновено идва с 12-18 месечно предизвестие за първи TLPT. Ако продуктът ви е финтех платформа, започнете от тест за проникване за финтех платформи: ауторизация на API, платежни потоци, изолация между наематели и облачните идентичности, които ги държат.
Конкретните критерии, които БНБ използва за класификация на кредитна институция като задължена за TLPT (на база публикуваните RTS-и на ЕБО), включват:
- Размер: общи активи над определен праг (за България индикативно над 511 291 881,20-766 937 821,79 евро), брой клиенти, дневен обем плащания
- Системно значение: участие в национални и трансгранични плащателни системи (TARGET2, BISERA6, RINGS), категория Other Systemically Important Institution (O-SII) на БНБ
- Взаимосвързаност: брой междубанкови експозиции, обем кореспондентски отношения, концентрация на ликвидността
- Сложност: трансгранична дейност, участие в групи на ЕС банки, брой и сложност на ИКТ системите
- Заменимост: дали финансовите услуги могат лесно да се заменят от друг доставчик в случай на нарушаване
За инвестиционни посредници и застрахователи КФН прилага сходни критерии, адаптирани към съответния сектор (например за застрахователи: total premium income, технически резерви, брой полици). Решението на компетентния орган е индивидуално, мотивирано и подлежи на обжалване по реда на АПК. В практиката оспорване на класификация рядко успява, освен при формална грешка.
Ако сте получили писмо за TLPT, то ще съдържа: правното основание, мотивите за класификация, предложен срок за първи тест (обикновено 12-18 месеца), и изисквания за периодична отчетност за подготовката. Първото действие след получаване е писмено потвърждение в 14-дневен срок и формално назначаване на отговорно лице (обикновено CISO или ръководител на ИКТ риск) за TLPT процеса.
Раздел 2
Методологията TIBER-EU и петте разлики спрямо обикновен пентест
DORA не описва TLPT в детайл. Регламентът насочва към регулаторни технически стандарти и към съществуващата методология на Европейската централна банка - TIBER-EU (Threat Intelligence-Based Ethical Red Teaming), публикувана в 2018 г. и доразвита през годините. TIBER-EU е методологичното ядро на TLPT по DORA и определя последователността на действия, ролите, артефактите и стандартите за качество.
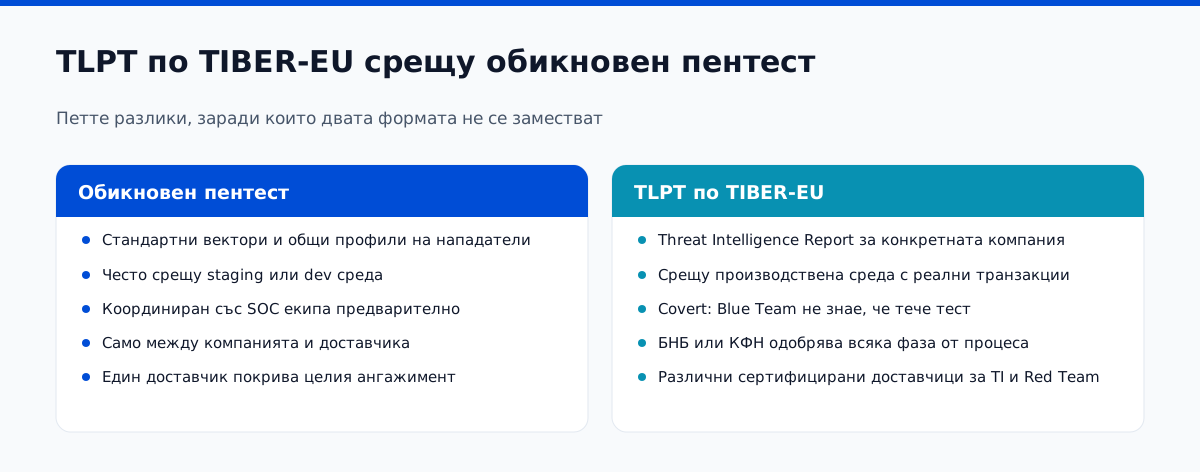
Петте основни разлики между TLPT по TIBER-EU и типичен пентест в българския пазар:
Разлика 1: Базиран на конкретно threat intelligence за конкретната компания.
Обикновен пентест използва стандартни вектори и общи threat actor profile-и. TLPT задължително започва с Threat Intelligence Report, изготвен от отделен външен доставчик (TI provider), който документира конкретните threat actor-и, които биха таргетирали тази конкретна компания, техните TTP-та (Tactics, Techniques, Procedures), и предложени сценарии за тестване. TI Report се одобрява от регулатора преди да бъде предаден на Red Team-а. Този артефакт сам по себе си струва 17 895,22 до 40 903,35 евро и отнема 6-8 седмици.
Разлика 2: Срещу производствена среда, не staging.
Обикновен пентест често се прави срещу staging или dev среда, защото никой не иска риск за production. TLPT задължително се провежда срещу production среда с реални клиентски данни и реални транзакции, защото целта е да се измери реалната устойчивост, не теоретичната. Това изисква много по-строго управление на риска (rollback процедури, real-time monitoring, immediate kill-switch), но е същината на TLPT.
Има средно положение между един ръчен тест годишно и нищо. Pentestas автоматизира изчерпателната част, тази, в която човек се уморява, и връща доказателство за експлоатация заедно със стъпките за отстраняване.
Разлика 3: Blue Team не знае, че тестът се провежда.
Обикновен пентест обикновено е координиран с SOC екипа. TLPT по дефиниция е „covert“ - SOC, IT operations, fraud team и всички blue team функции не знаят, че се провежда тест. В компанията само White Team (3-7 души, обикновено CISO, CRO, COO, юрисконсулт, и максимум 2 технически контакта) знае за теста. Целта е да се измери реакцията при реална атака, а не подготвена ситуация. Информационното разделение се поддържа с компартментализирана комуникация, отделни канали и формална NDA за White Team членовете.
Разлика 4: Регулаторът участва в процеса от ден първи.
Обикновен пентест е изцяло между компанията и доставчика. TLPT включва TIBER Cyber Team (TCT) към БНБ или КФН като активен участник: одобрява scope, преглежда TI Report преди да бъде ползван, одобрява rules of engagement, получава междинни updates, и финално одобрява Red Team Test Report. Без одобрение на регулатора нито една фаза не може да продължи. Това добавя 4-6 седмици в общия график, но и дава регулаторна валидност на резултата. Red team фазата е мястото, където повечето тестове по DORA се провалят, затова тест с водене от заплахи за DORA съществува като отделна услуга, а не като ред в оферта за пентест.
Разлика 5: Различни доставчици за TI и Red Team, и двата сертифицирани.
DORA изисква, че TI провайдърът и Red Team провайдърът трябва да са различни юридически лица (за да се избегне конфликт на интереси) и че и двата трябва да отговарят на критерии за компетентност, които включват натрупан опит с финансови субекти, сертификации на ключовия персонал (OSCP, CRTO, CREST или еквивалент), и наличие на застраховка професионална отговорност с подходящ таван. Списък на одобрени доставчици за България не е публичен, но БНБ и КФН могат при поискване да насочат към приемливи такива.
Раздел 3
Реалният бюджет за един TLPT в България
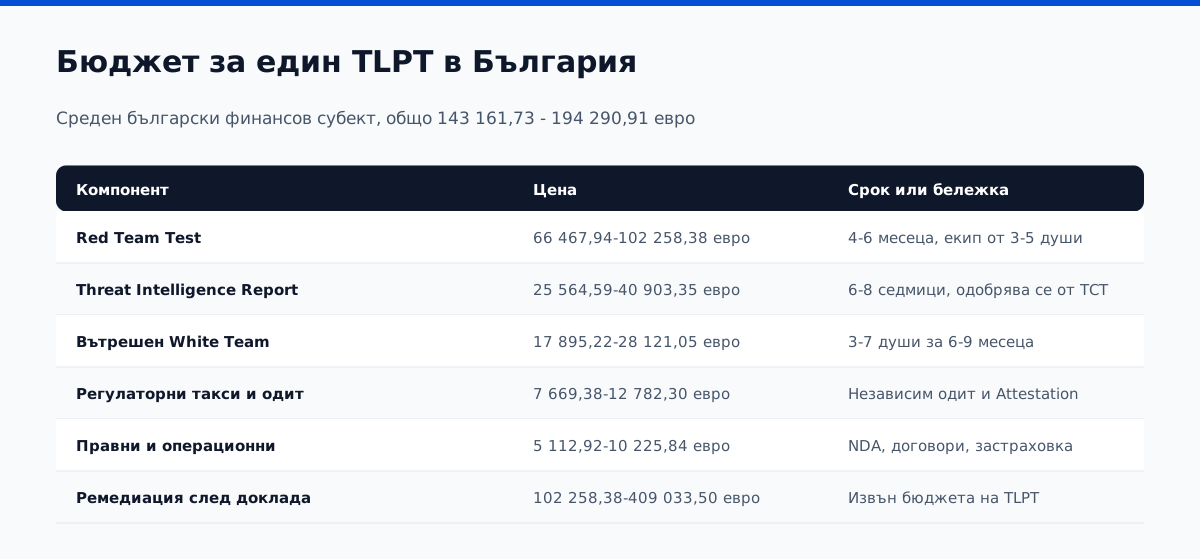
Цената на TLPT варира значително според обхвата, който се определя от регулатора и компанията заедно в първата фаза (Generic Threat Landscape и Scope). За индикативност, ето типична разбивка за български финансов субект с активи 766 937 821,79-1 533 875 643,59 евро, с между 12 и 25 критични производствени системи в обхвата и две физически локации.
Red Team Test (66 467,94 - 102 258,38 евро, 4-6 месеца). Това е същинският тест: реконесанс, initial access, lateral movement, privilege escalation, и постигане на определените цели (например достъп до core banking, до система за разплащания, до клиентски данни). Извършва се от Red Team провайдъра с екип от 3-5 души, за период от 3-5 месеца на терен плюс 4-6 седмици за подготовка и отчитане. Цената варира спрямо обхвата и сложността; долният край е за компании с малък обхват и стандартна архитектура, горният за компании с множество локации и нестандартни компоненти.
Threat Intelligence Report (25 564,59 - 40 903,35 евро, 6-8 седмици). Изготвя се преди Red Team Test от отделен TI провайдър. Включва: профил на компанията от outside-in (footprint, exposure, supply chain), профили на релевантните threat actor-и (държавни групи, организирани престъпни групи, инсайдъри), TTPs mapping към MITRE ATT&CK framework, и три-пет конкретни сценария за Red Team. TI Report се одобрява от TCT преди да бъде предаден.
Вътрешен White Team (17 895,22 - 28 121,05 евро еквивалент FTE). White Team-ът е малък (3-7 души) и работи на TLPT за цялата му продължителност от 6-9 месеца. Преки разходи: преразпределяне на 30-50 на сто от времето на тези хора за TLPT, обикновено за CISO, CRO, ICT risk lead, юрисконсулт и operational lead. Това не е „допълнителен разход“, защото хората са вече на щат, но е реален оперативен капацитет, който трябва да бъде планиран.
Регулаторни такси и одит (7 669,38 - 12 782,30 евро). Включват евентуални такси за административни услуги на БНБ/КФН в TIBER процеса, плюс независим одит на провеждането (typically external CPA или specialized audit firm), който проверява, че TLPT е проведен в съответствие с TIBER-EU и DORA, и подписва Attestation, която се прилага към Test Report.
Правни и операционни разходи (5 112,92 - 10 225,84 евро). NDA за White Team членове, договорни преговори с двата доставчика (обикновено триъгълни договори), застрахователно покритие за периода на теста, операционни мерки за изолация на тестови артефакти, и непредвидени разходи. Обикновено около 5-7 на сто от общата сума.
Скрит разход, който често се пропуска:
След завършване на TLPT компанията получава Test Report с findings, които трябва да се ремедират в определени срокове. Реалният разход за ремедиация при типичен първи TLPT е 102 258,38 до 409 033,50 евро (нови контроли, кампании за патчване, преконфигурация, обучение). Този разход НЕ е част от TLPT бюджета, но е почти задължителен резултат от него. Планирайте го предварително.
Раздел 4
Шестмесечна подготовка преди първи TLPT
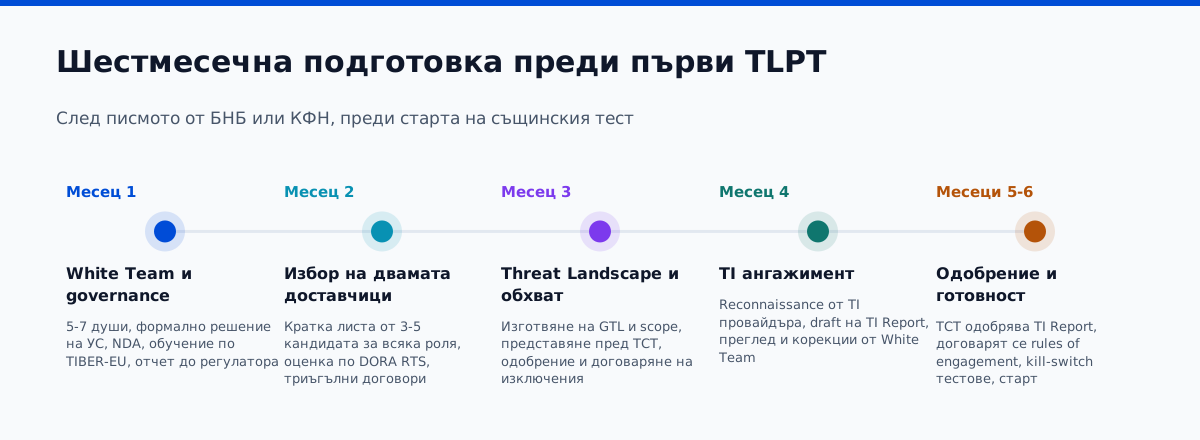
След получаване на писмо за TLPT компанията има обикновено 12-18 месеца до първия тест. Първите 6 месеца са същинската подготовка, без която TLPT-то ще се провали или ще даде неизползваеми резултати. Ето практическия график: Когато това се води като програма, а не еднократно, DORA модулът на Venvera държи регистъра на информацията, сроковете за докладване и доказателствата от тестването на едно място.
Най-честата грешка в подготовката е да се отложи изграждането на White Team. На пръв поглед изглежда, че White Team е „просто 5 души с NDA“, но в действителност тази група трябва да преди теста: да разбира TIBER-EU методологията, да има пълномощия да взема решения в реално време през 6-месечния тест, да поддържа информационна изолация от останалата организация, и да може да координира с регулатора. Това е компетентност, която се изгражда с обучение и упражнения, не с подпис на документ.
Втората най-честа грешка е да се избере TI или Red Team провайдър „по приятел“. И двамата трябва да доказват пред регулатора компетентност с финансови субекти. Български пазар има 2-3 фирми с реален опит в TIBER-EU; европейският пазар има 12-15. Изборът трябва да минава през формална оценка с публикувани критерии (DORA RTS чл. 5), не през препоръка.
Третата честа грешка е да се пропусне „dry run“ преди оторизирания TLPT. Strongly препоръчваме провеждане на full-scope Red Team Exercise в собствен контекст (не TIBER-EU) 12 месеца преди оторизирания TLPT. Това дава на компанията шанс да оцени собствената си зрялост, да открие очевидни пропуски, и да направи коригиращи действия преди оторизирания тест. Допълнителен разход 30 677,51-76 693,78 евро, но обикновено спестява между 102 258,38 и 255 645,94 евро в ремедиация след оторизирания тест и почти винаги избягва повтаряне на TLPT (което при провал е задължително).
Раздел 5
Петте най-чести грешки в TLPT процеса
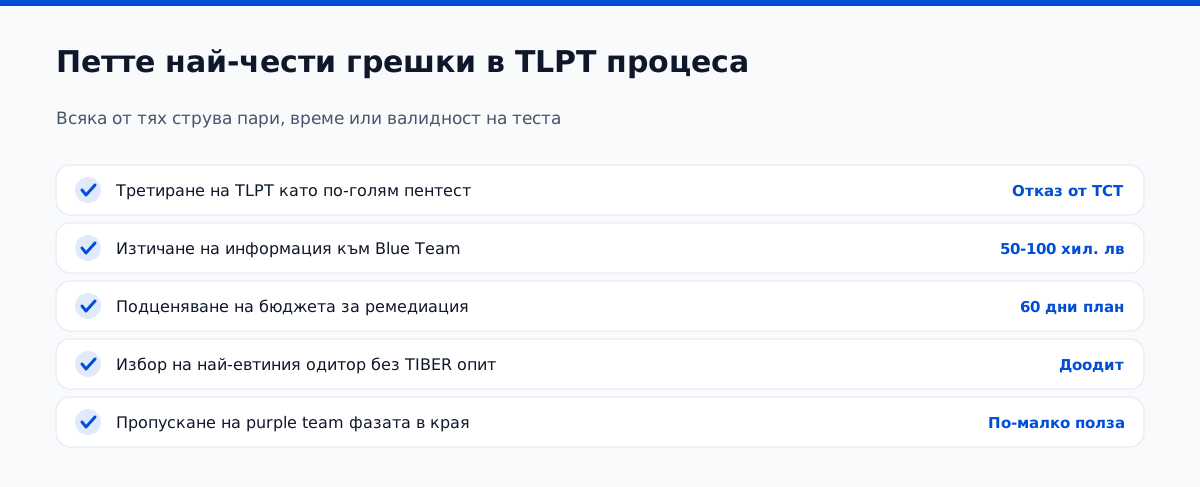
Грешка 1: Третиране на TLPT като „по-голям пентест“
Компании, които вече имат вътрешен или външен пентест екип, често започват с предположение, че могат да адаптират съществуващия процес. Не могат. TLPT е друг формат, други доставчици, друга методология, друго одобрение. Опит за reskinning на пентест документация в TLPT обикновено води до отказ на TCT и забавяне с 3-4 месеца. Когато това се води като програма, а не еднократно, DORA модулът на Venvera държи регистъра на информацията, сроковете за докладване и доказателствата от тестването на едно място.
Грешка 2: Информационно изтичане към Blue Team
Невнимателно споменаване на TLPT в управленски срещи, презентации пред УС с прекалено широка публика, или включване на SOC ръководителя в White Team. Когато Blue Team усети, че се провежда тест, реакциите се изкривяват и резултатите от теста губят валидност. Една нарушена компартментализация може да обезсили теста и да наложи преструктуриране, което струва 25 564,59-51 129,19 евро отгоре.
Грешка 3: Подценяване на ремедиационния бюджет
Компании планират бюджет за провеждане на TLPT, но не и за ремедиация на findings. Резултатът: 6 месеца след доклада, ремедиацията е блокирана от финансиране. Регулаторът очаква remediation plan в 60-дневен срок и реално завършване в 12-18 месеца. Закъснението е следено и може да доведе до санкции. Планирайте ремедиационния бюджет в момента на стартиране на TLPT, не след доклада.
Грешка 4: Слаб одиторски контрол
Независимият одит на TIBER-EU съответствието е задължителен. Някои компании избират най-евтиния одитор, без внимание към опит с TIBER. Когато одиторският Attestation е плитък, TCT отказва финалното затваряне на теста и поисква доодит. Изберете одитор с TIBER практика, дори ако струва 2 556,46-5 112,92 евро повече. Спестяването е често 15 338,76-25 564,59 евро
Грешка 5: Пропускане на purple team фаза
TIBER-EU препоръчва (не задължава) провеждане на purple team workshops в края на теста, в които Red Team и Blue Team споделят TTPs и съвместно работят за подобряване на детекциите. Това е едно от най-стойностните усвоявания на TLPT, защото превръща теста от „тест за изпит“ в „учебен опит“. Компании, които пропускат purple team фазата, харчат същите пари за TLPT, но получават значително по-малко стойност.
Нуждаете се от помощ с DORA? Услугата ни за съответствие с DORA покрива рамката за управление на ИКТ риска, регистъра на информацията, докладването на инциденти и тестването.
Как Атлант Сикюрити помага
Pre-TLPT Red Team Exercise за финансови субекти
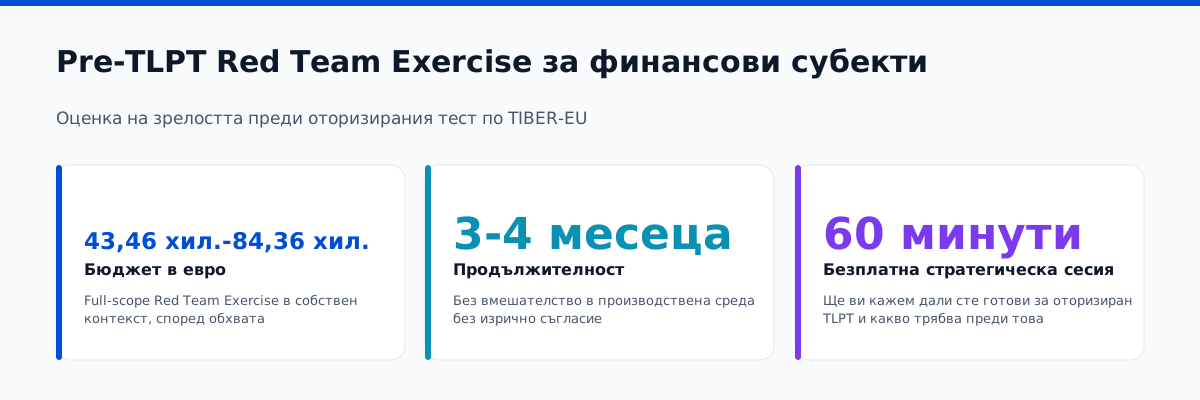
За български финансови субекти, които очакват първи TLPT в следващите 18 месеца, провеждаме full-scope Red Team Exercise по TIBER-EU методология в собствен (не оторизиран) контекст. Целта е да оцените собствената си зрялост преди оторизирания тест, да откриете и поправите очевидни пропуски, и да изградите White Team компетентност, която ще ви трябва за реалния TLPT.
- Цена от 43 459,81 евро до 84 363,16 евро в зависимост от обхвата
- Продължителност 3-4 месеца, без вмешателство в производствена среда без съгласие
- Доставка: full Red Team Test Report, TI Report, gap analysis за TIBER-EU съответствие, White Team training
- Безплатна 60-минутна стратегическа сесия за оценка на зрелостта - на нея ще ви кажем дали сте готови за оторизиран TLPT и какво трябва преди това
Често задавани
Въпроси, които CISO-та във финансовия сектор ни задават
Може ли вътрешният Red Team на компанията да изпълни TLPT?
Не. DORA чл. 27 ал. 1 буква в) изрично изисква, че TLPT се извършва от външен доставчик. Вътрешен Red Team може да участва в подготовката, в координацията, в покритието на gaps, но не може да изпълнява теста. Това е принципно решение на регулатора - целта е независимост, която не може да бъде доказана с вътрешен екип. Освен това DORA изисква, че Red Team провайдърът е различен от TI провайдъра, което вътрешен екип не може да удовлетвори.
Какво е разликата между TIBER-EU и TLPT по DORA?
TIBER-EU е доброволна методология, публикувана от ЕЦБ в 2018 г. Финансовите субекти можеха да изпълнят TIBER, но не бяха задължени. TLPT по DORA е законово задължение за подгрупа от субекти с тригодишен цикъл. Методологически TLPT по DORA използва TIBER-EU като база, със същата структура и фази, но с по-формализирано взаимодействие с регулатора, по-строги изисквания за доставчиците, и задължителни артефакти за отчетност. На практика, TIBER-EU съответен тест почти изцяло удовлетворява TLPT по DORA с минимални корекции.
Какво се случва, ако Red Team-ът „хакне“ компанията - публично разкриване?
Не. Всички резултати от TLPT са поверителни и не са публични. Test Report се предава на White Team, на TCT (към регулатора), и на одитора. Публикуват се само агрегирани данни (например ЕЦБ обобщава колко TLPT-та са проведени в годината, какви типове атаки са симулирани, общи теми на findings), но никога с името на конкретна компания. Това е важен принцип - целта е подобряване на устойчивостта, не публично опозоряване.
Какво се случва, ако компанията откаже да направи TLPT или не успее в срока?
DORA предвижда административни санкции от компетентния орган за неизпълнение на изискванията. За кредитна институция размерът на глобата може да достигне 1 на сто от годишния оборот (за големи групи това са десетки милиони евро). За индивидуални отговорни лица в управлението санкциите могат да достигнат 1 млн. евро. Регулаторът има право и да отнеме лиценз в крайни случаи на системно неизпълнение. На практика, БНБ и КФН действат първо чрез писмени препоръки и удължаване на срокове, преди да приложат санкции, но в крайна сметка изпълнението е задължително.
Когато TLPT „провали“ компанията, какво следва?
TLPT няма формална оценка „провал/успех“. Той генерира findings с тежест. Компанията е длъжна да представи remediation plan в 60-дневен срок и да отчете напредък на тримесечни интервали. Ако findings са свързани с критични системи и не се ремедират в разумен срок, регулаторът може да изисква повтаряне на части от теста или допълнителни мерки. В практиката никой не „проваля“ TLPT - всеки тест намира findings, важното е как и колко бързо се поправят.
Може ли да се ползва един и същи TLPT за DORA и за други регулатори (например ЕЦБ TIBER-EU)?
Да, и това е разумна стратегия за групи с дъщерни дружества в различни юрисдикции. Един правилно проведен TLPT по TIBER-EU методология обикновено удовлетворява и DORA, и съответните национални TIBER програми. Това изисква предварителна координация между компетентните органи (например БНБ + ЕЦБ + Bundesbank), което се прави с формално искане в началото на процеса. За българска банка, която е дъщерно дружество на eвропейска група, обикновено си струва да се координира с груповия TLPT процес.
TLPT по DORA не е голяма заплаха за подготвена компания. Той е значителен оперативен и финансов разход, но с предсказуема структура и ясни правила. За компании, които вече имат зрял Red Team опит и развита SOC функция, TLPT е следваща стъпка, не качествен скок. За компании без такъв опит, TLPT е възможност да изградят зрялост под регулаторно одобрение, но изисква 12-18 месеца предварителна работа, която не може да бъде съкратена. Първата и най-важна препоръка от практиката ни е: не започвайте TLPT без предварителен опит в Red Team методология. Цената на грешката е твърде висока.
Втората препоръка е да гледате TLPT не като еднократно задължение, а като начало на цикъл от тригодишни тестове. Учебните уроци от първия TLPT определят следващите два цикъла. Инвестицията в качествен първи TLPT (включително dry run преди него) се възвръща пет- до десетократно в качеството на следващите тестове и в избягването на оперативни инциденти, които биха се случили без този натиск за зрялост.
Ако сте получили писмо от БНБ или КФН за TLPT или очаквате такова в следващите 18 месеца, резервирайте 60-минутна стратегическа сесия или пишете на alexander@atlantsecurity.com.
