
Киберсигурност · Фишинг · юни 2026
Как да разпознаете фишинг имейл: 7-те признака, които спасяват българската ви фирма
Девет от десет успешни кибератаки срещу български малки и средни фирми започват с имейл. Тук разглеждаме седем признака, по които служителите могат да разпознаят измамата, с примери от България и стъпки за реакция, ако вече са отворили подозрителна връзка или са въвели данни.
Най-важното накратко
- Фишингът е манипулация, не технология. Атакуващият разчита на бързина, страх и доверие - не на технически пробив. Затова антивирусите и IT отделът не са достатъчна защита; нужен е обучен човек, който разпознава признаците.
- Подателят и домейнът са лесни за подправяне. Името „ДСК Банка“ в полето „От:“ не доказва кой е изпратил съобщението. Проверете целия имейл адрес на подателя и неговия домейн.
- Спешността е оръжие. "Акаунтът ви ще бъде блокиран след 24 часа", "Шефът иска спешен превод до края на деня" - изкуственото напрежение прекъсва критичното мислене. Колкото по-спешно звучи имейлът, толкова по-внимателно трябва да го прочетете.
- Проверявайте връзките, преди да ги отворите. Задръжте курсора върху връзката и проверете адреса, който се показва. Ако не съответства на организацията или изглежда подозрителен, не го отваряйте.
- BEC измамата е най-скъпата заплаха за малки фирми. Фалшив имейл от "управителя" или "счетоводителя" с молба за спешен банков превод е причина за загуби над 1 533 875,64 евро годишно само в България. Всеки нетипичен превод изисква телефонно потвърждение.
- Ако вече сте отворили връзката, действайте бързо и спокойно. Изолирайте устройството, сменете паролите от друго устройство, активирайте MFA и уведомете отговорника за ИТ. При изтекли лични данни има 72-часов срок за уведомяване на КЗЛД по GDPR.
Беше вторник сутринта, малко след девет. Главният счетоводител на строителна фирма от Пловдив с 45 служители отвори имейл, изглеждащ напълно обичайно. Логото на НАП горе вляво, синя лента, официален шрифт. Съобщението казваше, че фирмата дължи 2 239,46 евро невнесен ДДС и трябва да влезе в профила си в системата на приходната агенция, за да избегне начисляване на лихви и принудително изпълнение. Срокът - до края на работния ден. Имаше син бутон "Вход в НАП". Счетоводителят натисна.
Страницата, която се отвори, изглеждаше идентично с истинската nap.bg. Бяха попълнени потребителско име и парола. Следващата страница поиска и ПИН за мобилно банкиране. Едва тогава счетоводителят се усъмни и провери адресната лента - там пишеше "nap-bg-portal.info", а не "nap.bg". Бе изминала само минута. За тази минута бяха компрометирани идентификационните данни на фирмата и личните данни на счетоводителя.
Добрата новина е, че счетоводителят веднага се обади на отговорника за ИТ. Паролите бяха сменени за 20 минути, достъпите бяха прегледани, пробив в банковите сметки не последва. Щетата остана ограничена. По-лошата новина: при разговор с нас се оказа, че в същата фирма двама служители бяха получили идентичен имейл, но никой не ги беше обучавал как да реагират. Всичко завърши добре само защото счетоводителят случайно погледна адресната лента в точния момент.
Тази история е типична - и се повтаря всяка седмица в стотици български фирми. Единствената надеждна защита срещу фишинг е обучен човек, който знае какво да проверява. Следващите седем раздела описват точно това: седемте признака, по които всеки служител може да разпознае фишинг имейл, преди да е кликнал.
Признак 1
Подозрителен адрес на подателя - не само името
Полето "От:" в имейл клиента показва две различни неща: показваното име на подателя и реалния имейл адрес. Измамниците много лесно задават каквото искат показвано име - "НАП България", "ДСК Банк", "Microsoft Support" - без да имат нищо общо с тези организации. Реалният адрес зад красивото име е там, където трябва да погледнете.
В Outlook кликнете върху показваното име и то ще разгъне реалния адрес. В Gmail задръжте мишката върху "От:" или кликнете малката стрелка до него. Ако виждате "nap-bg.info", "dsk-banka.net", "microsoft-security.ru" или някоя комбинация от правилното наименование плюс допълнителни думи и тирета - това е фишинг. Легитимната НАП изпраща само от домейна nap.bg. ДСК изпраща само от dskbank.bg или dsk.bg. Microsoft изпраща от microsoft.com.
Защо измамниците го правят: Техниката се нарича „display name spoofing“ — подправяне на показваното име. Тя работи, защото много хора прочитат името, без да проверят адреса. На телефон адресът често е скрит и трябва да натиснете името на подателя, за да го видите.
Реален пример: фалшив имейл от НАП
Показвано име: "НАП - Национална агенция за приходите". Реален адрес: "nap.bg@notification-center-bg.eu". Съобщение: задължение в размер на 1 452,07 евро, изисква влизане в профила незабавно. Домейнът "notification-center-bg.eu" е регистриран преди три дни. Истинската НАП изпраща само от nap.bg или portalnap.bg и никога не иска парола по имейл.
Какво да направите
Преди да кликнете на каквото и да е, разгънете реалния имейл адрес и проверете домейна. Ако домейнът не съответства точно на официалния сайт на организацията, изтрийте имейла и, ако е нужно, проверете директно в официалния сайт (като го напишете ръчно в браузъра, а не от линк в имейла).
Признак 2
Изкуствена спешност и заплахи за последствия
Спешността е най-мощното оръжие на фишинг атакуващия. Когато ни казват "трябва да действате незабавно", мозъкът преминава в режим "борба или бягство" и пропуска стъпката на критичното мислене. Измамниците знаят това и го използват систематично. Всеки имейл, в който срокът е "до края на деня", "в рамките на 24 часа", "незабавно" или "веднага" - трябва да предизвика обратна реакция: забавете, не ускорявайте.
Типичните заплашителни фрази в български фишинг имейли включват: "Вашият акаунт ще бъде блокиран", "Предстои принудително изпълнение", "Вашата сметка ще бъде закрита", "Необходима е верификация или ще загубите достъп", "Правни действия ще бъдат предприети". Тези фрази се срещат в имейли, имитиращи НАП, Национална здравноосигурителна каса, ДСК, УниКредит Булбанк, ОББ, Ситибанк и дори Електрохолд или ЧЕЗ.
Защо работи: Страхът от загуба е психологически по-силен от желанието за печалба. Заплахата "ще ви блокираме акаунта" е по-ефективна от "спечелете нещо". При страх хората действат рефлекторно, без да се замислят дали организацията наистина работи по такъв начин. Реалните банки и НАП никога не изискват спешни действия по имейл без предупреждение по официален канал - по поща, SMS или чрез официалното мобилно приложение.
| Легитимен имейл от банка или НАП | Фишинг имейл |
|---|---|
| Не изисква парола или PIN по имейл | Иска да "потвърдите" паролата или данните |
| Обръща се по трите ви имена или фирма | "Уважаеми клиент" или "Уважаеми потребител" |
| Няма краен час "до 17:00 днес" | Конкретен краен час за "спешни действия" |
| Линковете водят към официалния домейн | Линковете водят към подобен, но различен домейн |
| Текстът е грамотен и стилът е последователен | Грешки в правопис, неестествен превод, смесени шрифтове |
| Информира без да изисква незабавно действие | Настоява за незабавно действие под заплаха |
Признак 3
Линковете не водят натам, накъдето изглеждат
Задържането на мишката върху линк (hover) е навик, който може да спаси фирмата ви. Когато задържите курсора върху хипервръзка, браузърът показва реалния адрес долу вляво в прозореца. Текстът на линка може да пише "https://www.dskbank.bg/login", но реалният адрес може да е "dskbank-bg-secure.ru/login" - изглеждащ убедително, но водещ към сайт на измамника.
Опасните URL модели, използвани в България, включват: домейни с тире и "bg" или "bank" (dsk-bg-secure.com), домейни с добавени думи (obb-bankovansmetki.net, unicredit-bulgaria-portal.info), странни разширения (.ru, .eu, .info за банки), съкратени връзки (bit.ly, tinyurl), и линкове с много параметри след въпросителен знак. Всеки от тях е червен флаг.
Особено внимание заслужават прикачените файлове, не само линковете. Имейл с "фактура" или "извлечение" като .zip, .exe, .docm или .xlsm е изключително рисков. Тези файлове може да съдържат скрити макроси или зловреден код, активиращ се при отваряне. Ако получите такъв файл от непознат подател или без предварителна уговорка - не го отваряйте.
Реален пример: фалшив имейл от Български пощи
Имейл с тема "Вашата пратка 38742918 чака потвърждение на адрес" и бутон "Потвърди адреса". Бутонът води към "bulgariaposhti-tracking.info/confirm" вместо към speedy.bg или econt.bg. При отваряне страницата иска три имена, адрес, ЕГН и данни на банкова карта "за потвърждение на самоличността". Тази атака беше активна в България в края на 2025 и началото на 2026 година и засегна над 2 000 лица.
Признак 4
BEC измама: "Шефът" иска спешен банков превод
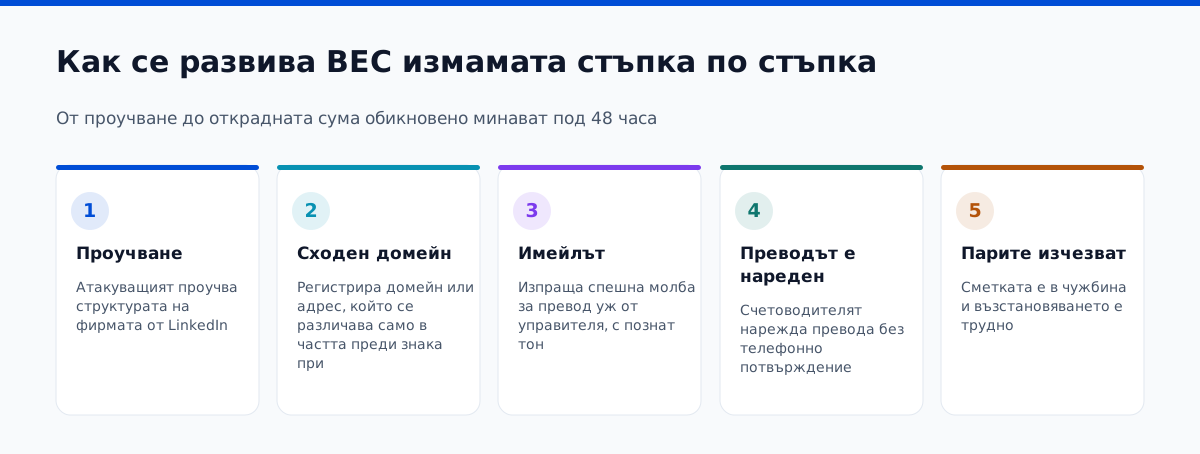
Business Email Compromise (BEC) - компрометирането на бизнес имейл - е измамата, която коства на малки и средни фирми в България повече от всяка друга. Механизмът е прост и жесток: счетоводителят или финансовият директор получава имейл уж от управителя или от главния изпълнителен директор с молба за спешен банков превод. Поводът варира: нова сделка, плащане към доставчик, поверителна сделка, дори "купи ми подаръчни карти незабавно".
Сценарий, видян многократно в България: Управителят на строителна фирма е на обект в Германия. Счетоводителят получава имейл "от управителя" с молба: "Нов партньор иска 9 458,90 евро по сметка преди подписване на договора. Спешно е, подписваме утре. Пращам договора по-късно - направи превода сега." Имейлът е изпратен от "manager.vanko@firmata-bg.com" вместо от "v.nakov@firmata-bg.com". Разликата е само в локалната част преди "@". Тонът е точно такъв, какъвто би ползвал шефът.
Как се защитавате: Въведете правило "нито един банков превод над определена сума не се нарежда без телефонно потвърждение с нареждащия" - без изключения, без значение колко спешно изглежда. Ако имейлът изрично казва "не се обаждай, той/тя е в среща" - това е втори голям червен флаг. Реалните управители не забраняват проверката на финансови транзакции. Само измамниците се страхуват от потвърждение.
✓ Правило за защита от BEC
Всеки банков превод над 1 022,58 евро, нареден по искане, получено по имейл, изисква потвърждение по телефон с познат номер на нареждащия - не на номера, посочен в имейла. Запишете това правило в счетоводната политика и обучете целия финансов екип. Едно телефонно обаждане спестява десетки хиляди евро.
Признак 5
Фалшиви фактури от "доставчик" или "партньор"
Фишингът с фалшиви фактури е насочен специално към счетоводния отдел и е особено ефективен, защото изглежда напълно рутинен. Получавате имейл с PDF фактура от "доставчик", с когото работите или с когото имате бизнес контакт. Фактурата изглежда добре, логото е правилно, сумата е разумна. Разликата е, че банковите реквизити са сменени - IBAN номерът е различно от това, с което обикновено работите с доставчика.
Как атакуващият получава информация: Или е компрометиран имейл акаунтът на реалния доставчик и измамникът е следил кореспонденцията ви, или е направено проучване на публично достъпна информация (сайт, LinkedIn, търговски регистър). В първия случай имейлът идва от реалния адрес на доставчика и е почти невъзможен за разграничаване без проверка на IBAN. Точно затова е нужна процедура за всяка нова банкова сметка или промяна на реквизити.
Процедурата за защита е проста: При всяка фактура с нов или различен IBAN се обаждате директно на познат контакт при доставчика - не на телефона от имейла - и потвърждавате. Ако фирмата работи с доставчик от години и изведнъж получи фактура с нова сметка "защото са сменили банката", е почти сигурно, че е фишинг.
Реален случай: фалшива фактура от ИТ доставчик
Маркетингова агенция от Варна получи фактура за хостинг услуги от "позната" ИТ фирма - 634 евро. IBAN беше с една цифра различен. Имейлът дойде от адрес, много близък до реалния, с правилно лого. Сумата беше наредена. Истинската ИТ фирма се обади три дни по-късно да пита защо не са платени. Загубата беше 634 евро плюс административните разходи по жалба до ГДБОП.
Microsoft 365 и облачни услуги - специфична заплаха
Фишинг имейлите, имитиращи Microsoft 365, са сред най-честите в България тази година. Темите включват: "Вашият Microsoft 365 лиценз изтича", "Необходимо е верифициране на акаунта", "Подозрителна активност е открита". При кликване - фалшива страница за вход иска Microsoft акаунт и парола. При въвеждане - атакуващият получава достъп до целия Microsoft 365: имейли, Teams чатове, SharePoint файлове, OneDrive. Единствената ефективна защита е многофакторната автентикация (MFA).
Признак 6
Езикови грешки, странен стил и несъответстващо форматиране
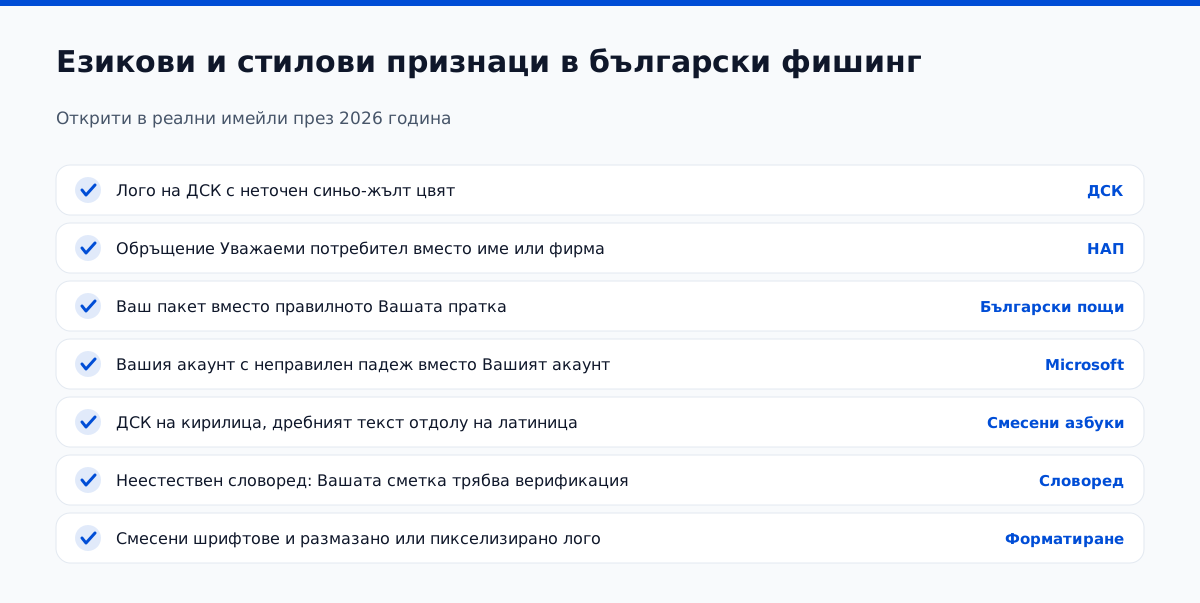
Все повече фишинг имейли са написани на добър български - инструментите за автоматичен превод с изкуствен интелект вдигнаха качеството значително. Въпреки това езиковите грешки и стиловите несъответствия остават ценен признак, ако знаете какво да търсите. Не само правописни грешки, а по-фини сигнали: неестествен словоред ("Вашата сметка трябва верификация"), прекомерно формален или прекомерно неформален тон, смесени шрифтове в тялото на имейла, несъответстващо лого (различен оттенък, леко размазано или пикселизирано).
Конкретни признаци, открити в български фишинг имейли от 2026 година: ДСК логото с неточен синьо-жълт цвят; имейли от "НАП", в които е написано "Уважаеми потребител" вместо правилното обръщение с фирмата или три имена; "Български пощи" имейли с "Ваш пакет" вместо "Вашата пратка"; Microsoft имейли с "Вашия акаунт" (неправилно членуване) вместо "Вашият акаунт"; имейли, в които "ДСК" е изписано с кирилица, а малкият текст долу е на латиница.
Важно уточнение: Отсъствието на езикови грешки не доказва, че имейлът е легитимен. Съвременните фишинг кампании са достатъчно добре изработени, за да минат граматическата проверка. Езиковите грешки са допълнителен сигнал, а не единствен индикатор. Дори безупречно написан имейл изисква проверка на домейна и линковете.
Признак 7 (бонус): Исканията за лична информация или плащане извън обичайния процес
Ако имейл иска да потвърдите данни, ЕГН, данни на карта, ПИН код или каквато и да е лична информация - спрете. Никоя легитимна институция - банка, НАП, НОИ, застраховател - не иска такива данни по имейл. Каналът за споделяне на чувствителна информация е защитен онлайн портал или физическо посещение, не имейл. Това правило няма изключения.
Раздел 7
Какво да направите, ако вече сте отворили връзката или сте въвели паролата си
Ако сте отворили фишинг връзка или сте въвели данни в подозрителна страница, реагирайте веднага. Бързите и последователни действия могат да ограничат щетите. Ето как да постъпите:
Стъпка 1 - Изолирайте устройството незабавно. Изключете мрежовия кабел или деактивирайте Wi-Fi. Ако сте на служебна мрежа, устройството може да позволи на зловреден код да се разпространи и на другите компютри. Не изключвайте устройството - изолирайте го от мрежата, но го оставете включено, за да може IT специалистът да анализира какво се е случило.
Стъпка 2 - Сменете паролата незабавно от друго устройство. Ако сте въвели парола за Microsoft, Google, онлайн банкиране или служебна система, сменете я от друго, надеждно устройство. Така намалявате риска зловреден софтуер на засегнатото устройство да прихване и новата парола. Ако сте използвали същата парола за други акаунти, сменете я и там.
Стъпка 3 - Активирайте многофакторната автентикация (MFA). Ако MFA все още не е активирана на засегнатия акаунт, активирайте я веднага след смяната на паролата. MFA означава, че дори да е открадната паролата ви, атакуващият не може да влезе без втория фактор (SMS, приложение). За Microsoft 365, Google Workspace и банкови портали MFA е задължителна мярка - не опция.
Стъпка 4 - Уведомете отговорника за ИТ и ръководството. Незабавно докладвайте на ИТ специалиста или на отговорника за ИТ в компанията. Не чакайте да "видите дали ще стане нещо". Ако пробивът включва фирмени акаунти, имейл или финансова система, ръководството трябва да знае същия час. Ранното уведомяване намалява щетата многократно.
Стъпка 5 - Проверете дали са изтекли лични данни и уведомете КЗЛД при нужда. Ако инцидентът е засегнал данни на клиенти, служители или партньори (имена, ЕГН, адреси, финансови данни), по GDPR имате задължение да уведомите Комисията за защита на личните данни (КЗЛД) в рамките на 72 часа от установяване на нарушението. Ако не сте сигурни дали данни са изтекли - консултирайте се с юрист или специалист по GDPR преди да изтекат 72-те часа.
Стъпка 6 - При финансова измама се обадете на банката незабавно. Ако е наредено плащане или са компрометирани банкови данни, обадете се на банката веднага - има специална линия за измами, работеща 24/7. Колкото по-бързо уведомите, толкова по-вероятно е плащането да бъде спряно. Успоредно подайте сигнал до ГДБОП (отдел "Киберпрестъпност") - онлайн на адрес www.cybercrime.bg.
Регулаторен контекст: КЗЛД и 72-часовият срок
Членове 33 и 34 от Регламент (ЕС) 2016/679 (GDPR) задължават администраторите на лични данни да уведомят надзорния орган (КЗЛД) в рамките на 72 часа от установяване на нарушение на сигурността, когато то е вероятно да доведе до риск за правата и свободите на физическите лица. Срокът тече от момента на установяване - не от момента на инцидента. Неподаденото уведомление в срок може да доведе до административна санкция до 10 млн. евро или 2% от годишния глобален оборот.
Често задавани въпроси
Шест въпроса, които чуваме от български фирми
Как да проверя дали имейлът наистина е от банката ми?
Проверете реалния имейл адрес на подателя - не само показваното име, а адреса в скобите след него. ДСК изпраща само от @dskbank.bg или @dsk.bg. УниКредит - от @unicreditbulbank.bg. ОББ - от @ubb.bg. Ако домейнът е различен, каквото и да пише в показваното име, имейлът не е от банката. Второ: задръжте мишката върху всеки линк и проверете дали адресът долу е на официалния сайт на банката. Трето: никоя банка никога не иска парола, PIN или CVV код по имейл - ако имейлът иска тези данни, той е фишинг без изключение.
Кликнах на връзка във фишинг имейл - какво да правя сега?
Ако сте кликнали, но не сте въвели никакви данни и не сте изтеглили файл - рискът е по-нисък. Затворете страницата, изчистете кеша на браузъра и уведомете отговорника за ИТ. Ако сте въвели данни или сте изтеглили файл: изолирайте устройството от мрежата, сменете паролата от друго устройство незабавно, активирайте MFA и уведомете IT. Не изключвайте устройството - оставете го включено, за да може специалистът да анализира. При всякакво съмнение - обадете се на отговорника за ИТ или на специалист по киберсигурност.
Въведох паролата си в подозрителна страница - какво следва?
Действайте бързо - имате прозорец от минути. Стъпка едно: от друго устройство сменете паролата на засегнатия акаунт незабавно. Стъпка две: активирайте многофакторна автентикация (MFA) ако все още не е активирана. Стъпка три: проверете активните сесии в акаунта и затворете всички, освен вашата. Стъпка четири: ако паролата е ползвана за други акаунти, сменете я и там. Стъпка пет: уведомете отговорника за ИТ и проверете дали акаунтът не е бил достъпен от измамника. При банков акаунт - обадете се директно на банката по официалния телефон за измами.
Трябва ли да уведомя КЗЛД, ако служител стане жертва на фишинг?
Зависи от вида на засегнатите данни. Ако инцидентът е засегнал лични данни на физически лица - клиенти, служители или партньори - и нарушението е вероятно да доведе до риск за правата им, задължени сте да уведомите КЗЛД в рамките на 72 часа от момента на установяване. Важно: "установяване" е моментът, в който вие разберете за инцидента - не моментът на самия инцидент. При висок риск за засегнатите лица трябва да ги уведомите лично. Консултирайте се с юрист по GDPR веднага след инцидента, за да прецените дължимите действия. Неподаденото уведомление в срок е самостоятелно нарушение.
Как да обуча служителите си да разпознават фишинг?
Еднократното обучение не е достатъчно - фишинг тактиките се променят постоянно. Ефективният подход съчетава три елемента. Първо: обучение на живо или онлайн, обясняващо конкретните признаци с примери от България (НАП, ДСК, Microsoft). Второ: фишинг симулации - контролирани фалшиви фишинг имейли, изпращани до служителите, за да се тества реакцията им в безопасна среда. Служителите, "хванати" в симулацията, получават незабавно обратна връзка. Трето: ясна процедура "какво правя ако подозирам фишинг" - залепена на видно място или в наръчника на служителя. Фишинг симулациите намаляват процента на кликналите с 70-80% след второто тестване.
Антивирусната програма не спира ли фишинга?
Антивирусните програми и имейл филтрите спират значителна част от фишинг имейлите - но не всички. Инструментите блокират известни злонамерени домейни и сигнатури, но фишинг атаките използват нови домейни, регистрирани специално за кампанията и все още без репутационна история. Такива домейни са невидими за повечето филтри в момента на изпращане. Освен това фишингът разчита на социалното инженерство - на убеждаване на реален човек да действа. Технологичните инструменти са необходими, но недостатъчни. Обученият служител е последната и най-ефективната линия на защита срещу фишинг - затова говорим за "human firewall" или човешка защитна стена.
Следваща стъпка
Превърнете служителите си в надеждна защита срещу фишинг
Строителната фирма от началото на статията избегна финансова загуба, но нямаше ясна процедура за реакция. Подготовката не бива да зависи от случайността. Предлагаме обучения, фишинг симулации и одити на сигурността за малки и средни български фирми. Свържете се с нас за безплатна консултация.
Свържете се с нас → Вижте одита на сигурносттаВъпроси за конкретна ситуация? Пишете ни или се свържете с нас на alexander@atlantsecurity.com. Помагаме на екипите да разпознават фишинг и други опити за манипулация и да реагират правилно.
