
Пентест (тестове за проникване)
Тест за проникване в SaaS платформи
Проверка на сигурността на SaaS платформи с акцент върху изолацията на данните между клиентите.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
B2B SaaS компании, които работят с корпоративни клиенти
Облачни платформи, които обработват чувствителни клиентски данни
Приложения с множество клиентски среди в сектори като здравеопазване и финансови услуги
Стартъпи, подготвящи се за одити по SOC 2 или ISO 27001
SaaS компании, които трябва да попълват въпросници за сигурност на корпоративни клиенти
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
Нашата методология
Преглед на архитектурата
Преглеждаме разделянето на клиентските среди и данни, облачната инфраструктура и процесите за разработка и внедряване.
Тестване на изолацията
Проверяваме дали е възможен достъп до данни на друг клиент или получаване на права извън собствената клиентска среда.
Експлоатация на платформата
Тестваме бизнес логиката, API, административните функции, фактурирането и SSO интеграциите за уязвимости.
Докладване и отстраняване
Предаваме констатации, подредени по риск, и корекции, съобразени с платформата. След отстраняването е включена безплатна повторна проверка.
04 / РЕЗУЛТАТИ
Какво получавате
- Проверка на изолацията и възможното изтичане на данни между клиентите
- Проверка за неразрешен достъп между клиентски среди
- Подобряване на защитата на административния панел и акаунтите с пълни права
- Преглед на логиката за абонаменти и фактуриране
- Анализ на сигурността на SaaS API
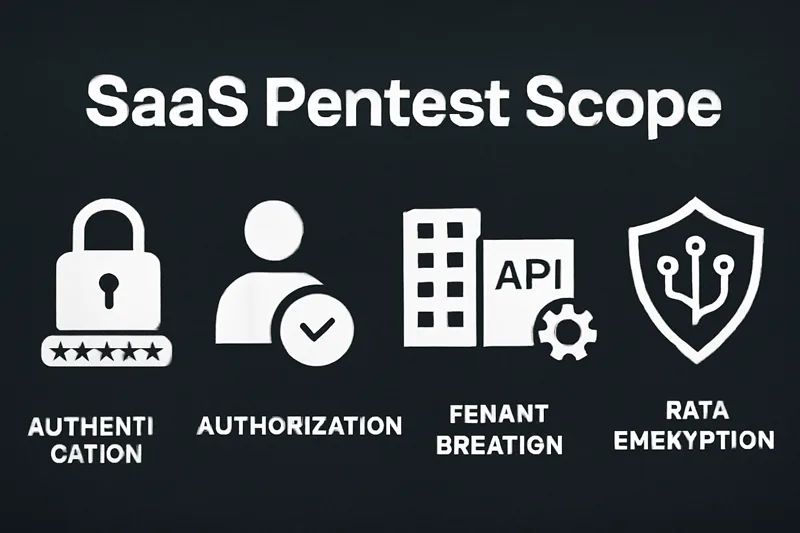
- Преглед на управлението на акаунти и достъп (IAM)
- Одит на конфигурацията на облачната инфраструктура
- Проверка на защитата на съхраняваните и пренасяните данни
- Оценка на сигурността на процесите за разработка и внедряване (CI/CD)
- Проверка на SSO и федеративния вход (SAML/OAuth/OIDC)
05 / ЦЕНИ
Цени за Тест за проникване в SaaS платформи
SaaS пентест
Цялостно тестване на сигурността на SaaS платформи.
- Тестване на мулти-тенант изолация
- Тестване на API и бизнес логика
- Доставка за 2-4 седмици
- Резюме за ръководството и подробен технически доклад
- Включена безплатна повторна проверка
06 / ВЪПРОСИ
Често задавани въпроси
Колко струва SaaS тестването за проникване?
Цената започва от €5 500 за стандартен проект. Зависи от сложността на платформата, клиентските среди, потребителските роли, API и облачната инфраструктура в обхвата. Договаряме фиксирана цена предварително, без почасово таксуване.
Колко време отнема SaaS пентест?
Обикновено 2-4 седмици, според сложността на платформата, ролите, API и инфраструктурата в обхвата. При по-малки платформи може да са достатъчни 2 седмици. Уточняваме точния график при първоначалната консултация.
Как тествате изолацията между клиенти?
Използваме акаунти в различни клиентски среди и проверяваме дали един клиент може да достигне данни на друг. Тестваме препратките към обекти, API параметрите, кеша, споделените ресурси, търсенето, износа на данни и уебхуковете. Проверяваме както ограниченията в приложението, така и изолацията в базите данни, хранилищата и инфраструктурата.
Работите ли в тестова среда, или в реално използваната платформа?
Предпочитаме тестова среда, която възпроизвежда реалната архитектура. Можем да работим и в използваната от клиентите платформа чрез отделени тестови акаунти и контролирани данни. Договаряме границите и графика с вашия екип и съгласуваме действията, които могат да засегнат услугата.
Посочвате ли кои изисквания за сигурност засяга всяка констатация?
Свързваме всяка констатация с приложимите изисквания на SOC 2, ISO 27001, HIPAA и други стандарти. Докладът описва обхвата, извършените тестове и резултатите, така че да може да се използва като доказателство при одит, включително за SOC 2 Type II.
Проверявате ли повторно уязвимостите след корекциите?
Да. Включен е един безплатен повторен тест на всички установени уязвимости. След корекциите проверяваме резултата и актуализираме доклада.
Проверявате ли сигурността на процесите за разработка и внедряване (CI/CD)?
Да. Проверяваме за изтичане на ключове и пароли в журналите, подмяна на артефакти, прекомерни права при внедряване и непредвидени промени в конфигурацията. Превземането на тези процеси може да засегне всички клиенти на платформата едновременно.
Какво правите, ако откриете критична уязвимост по време на теста?
Уведомяваме незабавно техническия директор или отговорния специалист, особено при нарушена изолация между клиентите. Не чакаме крайния доклад, за да можете да започнете корекциите, докато тестовете продължават.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.
ОПРЕДЕЛЕТЕ ОБХВАТА
Подгответе запитване за тест за проникване.
Опишете приложенията, API, мрежите и облачните системи, които искате да тестваме. Прегледайте запитването и го изпратете. Ще получите копие по имейл, а можете да го изтеглите и като документ.
ЗАПИТВАНЕТО Е ПОЛУЧЕНО
Запитването ви е изпратено.
Номер: . Изпращаме копия по имейл до и Александър от Atlant Security. Проверете и папката за нежелана поща.
Можете да запазите и разговор, за да обсъдим обхвата.