
Тест за проникване · България · 2026
Тест за проникване в България: какво да очаквате, какво да платите и как да познаете добрия доклад
"Искаме пентест, но не знаем какво точно купуваме и дали цената е реална." Това чуваме почти всяка седмица от компании, които за пръв път поръчват тест за проникване. Терминът се лепи и върху сериозна ръчна атака от опитен специалист, и върху автоматичен скенер с лого отгоре. Тази публикация обяснява четирите типа тест с реални цени, какво НЕ е пентест, как изглежда добрият доклад и какво да правите в 30-те дни след него.
Най-важното накратко
- Пентестът е контролирана атака, не сканиране. Истинският тест за проникване е опитен човек, който се опитва да влезе в системите ви като реален нападател: намира уязвимости, свързва ги във верига и стига до данни или достъп, който не би трябвало да има. Автоматичният скенер е само първата минута от тази работа.
- Има четири основни типа и всеки решава различен проблем. Външен мрежов тест (1 789,52-6 135,50 евро), тест на уеб приложение (2 556,46-9 203,25 евро), вътрешен тест (2 556,46-8 180,67 евро) и социално инженерство (1 533,88-4 601,63 евро). Кой ви трябва зависи от това какво защитавате и пред кого го доказвате.
- Цената варира пет пъти и това е логично. Разликата идва от обхвата, дела ръчна работа спрямо автоматика, опита на екипа, дълбочината на доклада и дали има повторен тест. Оферта без дефиниран обхват е безсмислено число. Какво представлява коректно дефиниран обхват и какви доказателства трябва да съдържа един доклад сме описали стъпка по стъпка на страницата ни за penetration testing услуги (на английски).
- Vulnerability scan и сертификат НЕ са пентест. Скенерът намира известни уязвимости по списък, но не ги използва и не мисли като нападател. Сертификат за минат тест без доклад с находки не доказва нищо. И двете често се продават като пентест на по-висока цена.
- Добрият доклад е работен документ, не PDF за чекмедже. Управленско резюме на човешки език, всяка находка с риск, доказателство, конкретна стъпка за корекция и приоритет. Ако докладът е само списък от скенер с цветове, платили сте за автоматика на цена на ръчен труд.
- Стойността е в 30-те дни СЛЕД теста. Самият доклад не ви прави по-сигурни. Планът за корекции, поправянето на критичните находки и повторният тест са моментът, в който плащате за резултат, а не за хартия.
Преди няколко месеца ни се обади финансовият директор на търговска компания от София с около 70 служители и онлайн платформа за клиентите си. Голям корпоративен партньор поискал "доказателство за пентест" като условие за подновяване на договор. Директорът беше получил три оферти: едната за 613,55 евро, едната за 4 090,34 евро и едната за 9 714,55 евро. "Гледам три числа, които се различават шестнадесет пъти, и трите казват пентест. Откъде да знам кое е истинско и какво всъщност купувам?"
Това е най-честото объркване при покупка на тест за проникване. Думата "пентест" се е превърнала в етикет, който се лепи и върху сериозна ръчна атака от опитен специалист с дни работа, и върху десетминутно автоматично сканиране с красив доклад. Разликата между двете е разликата между това да научите къде реално може да влезе нападател и това да платите за фалшиво спокойствие.
Тази публикация е за хора, които купуват пентест за пръв или втори път и искат да знаят какво очакват. Ще разгледаме четирите типа тест с реални ценови ориентири за българския пазар, какво категорично НЕ е пентест, как изглежда добрият доклад с пример за една находка, какво да правите в първите 30 дни след теста и колко често има смисъл да го повтаряте. Адресат: управители, IT ръководители и финансови директори на български компании, които трябва да поръчат тест за проникване и не искат да платят за грешното нещо.
Стъпка 1
Какво всъщност е тест за проникване (и какво не е)
Тестът за проникване (penetration test, пентест) е контролирана атака срещу вашите системи, извършена от специалист, който мисли и действа като реален нападател, но с ваше разрешение и в договорен обхват. Целта не е просто да се намери списък от уязвимости, а да се докаже какво от тях може реално да се използва: дали външен човек може да влезе, докъде може да стигне, до какви данни може да се добере и колко шум ще вдигне по пътя. Пентестът отговаря на въпроса "ако някой наистина ни нападне, какво ще му се случи".
Ключовата дума е "верига". Реалните пробиви рядко стават през една голяма дупка. По-често нападателят свързва няколко дребни слабости: остаряла версия тук, слаба парола там, грешна настройка на достъп някъде по средата, и от три неща, които поотделно изглеждат маловажни, се сглобява пълен достъп до системата. Автоматичният скенер вижда трите неща като три отделни реда в списъка. Опитният пентестър ги вижда като път. Точно тази способност да се мисли как се свързват слабостите е разликата, за която плащате.
Затова добрият пентест винаги съдържа значителен дял ръчна работа. Автоматичните инструменти се използват за първоначално опознаване и за бързо покриване на познати проблеми, но същинската стойност идва от часовете, в които човек ръчно изпробва хипотези, заобикаля защити и доказва реален достъп. Когато оферта обещава пентест без нито час ръчна работа, на практика ви продава сканиране. То има място, но не е пентест и не струва колкото пентест.
Стъпка 2
Четирите типа тест и реалните им цени
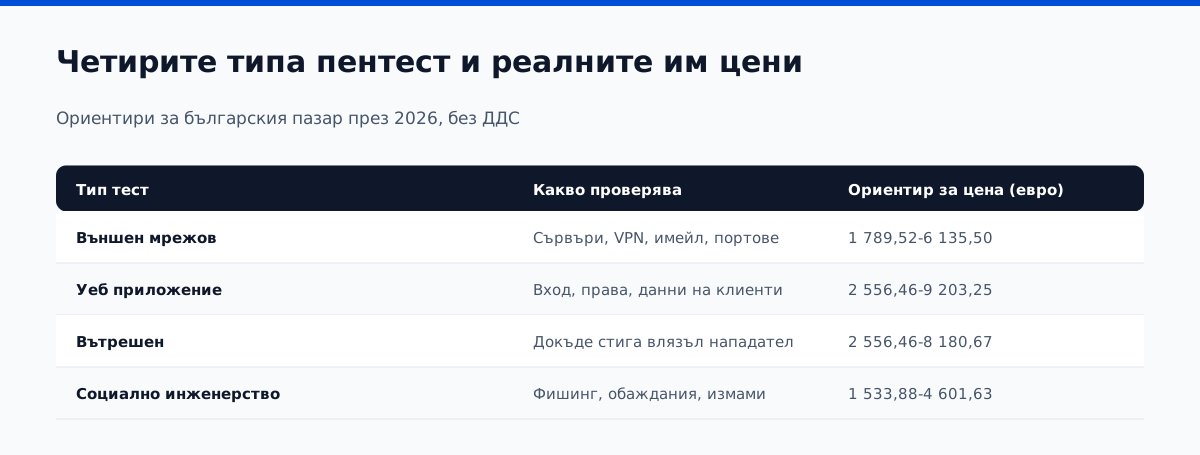
Когато някой каже "искам пентест", първият въпрос на сериозния доставчик е "пентест на какво и срещу кого". Има четири основни типа тест, всеки от които отговаря на различен въпрос за сигурността ви. Често компаниите имат нужда от един или два, не от всички. Ето ги, с реални ценови ориентири за българския пазар през 2026, без ДДС.
| Тип тест | Какво проверява | Ориентир за цена (евро) |
|---|---|---|
| Външен мрежов | Какво вижда и може да атакува нападател от интернет: сървъри, VPN, имейл, портове | 1 789,52-6 135,50 |
| Уеб приложение | Вашия сайт, портал или SaaS: вход, логика, права, данни на клиентите | 2 556,46-9 203,25 |
| Вътрешен | Докъде стига нападател, който вече е вътре (компрометиран лаптоп, недоволен служител) | 2 556,46-8 180,67 |
| Социално инженерство | Дали хората ви се поддават на фишинг, обаждания и опити за измама | 1 533,88-4 601,63 |
Външният мрежов тест гледа компанията ви така, както я вижда непознат от интернет. Тества публичните ви сървъри, VPN, имейл инфраструктура, отворени портове и грешни настройки, които излагат услуги, които не би трябвало да са достъпни. Това е добрата отправна точка за повечето компании, защото покрива най-честия начален вход на реалните нападатели. За фирма с няколко публични адреса и стандартна инфраструктура е и най-достъпният тест.
Тестът на уеб приложение е задължителен, ако имате сайт, портал или SaaS платформа, през която текат данни на клиенти или пари. Тук специалистът проверява входа и автентикацията, дали един потребител може да види данните на друг, дали правата се спазват, дали може да се инжектира зловреден код и дали бизнес логиката може да се заобиколи (например да поръчате с цена нула). Цената зависи силно от размера и сложността на приложението: проста брошурна страница е в долния край, голяма платформа с много роли и функции е в горния.
Вътрешният тест отговаря на по-неудобния въпрос: ако нападател вече е вътре, докъде ще стигне. Сценарият е реалистичен, защото повечето сериозни пробиви минават през компрометиран служителски лаптоп или открадната парола. Тестът симулира тази отправна точка и проверява дали оттам може да се стигне до домейн контролера, до финансовите системи или до всички данни на компанията. За регулирани сектори и компании с чувствителни данни този тест често е по-важен от външния.
Социалното инженерство тества най-слабото звено в почти всяка организация: хората. Контролиран фишинг, телефонни обаждания с предлог или опити за физически достъп показват колко лесно някой може да измами екипа ви да даде парола, да преведе пари или да пусне външен човек. Този тест има най-голяма стойност в комбинация с обучение веднага след него, защото превръща един провален симулиран опит в траен урок, който спестява реална измама.
Стъпка 3
Какво НЕ е пентест (макар да се продава като такъв)
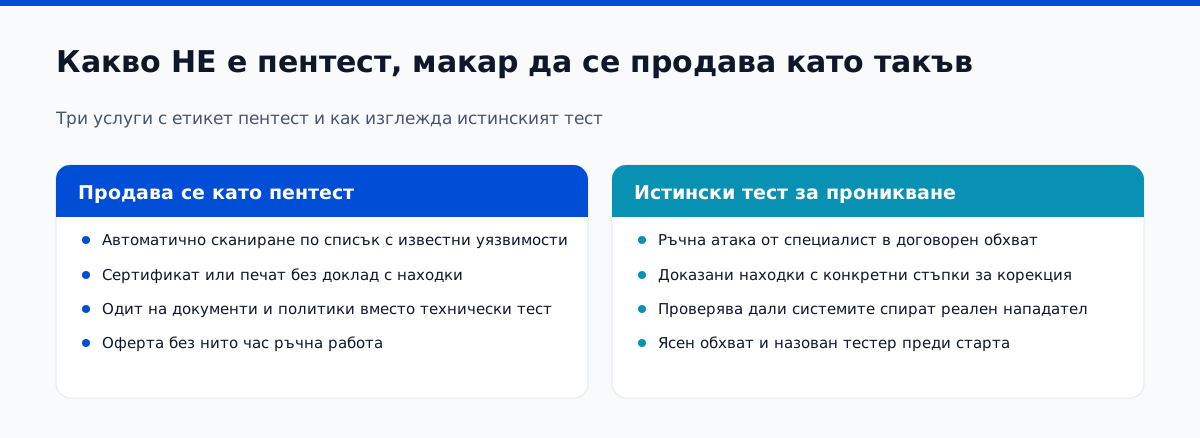
Голяма част от ниските цени на пазара идват от това, че под думата "пентест" се продава нещо доста по-евтино за изпълнение. Преди да сравнявате оферти, си струва да знаете кои три неща се представят за тест за проникване, но не са.
Практична бележка за честотата: Pentestas прави реалистично да тествате по ритъма на релийзите си, а не по бюджетния цикъл, защото изчерпателната работа по всеки параметър е автоматизирана, а повторният тест е включен.
Сканиране за уязвимости (vulnerability scan)
Автоматичен инструмент минава през системите и изважда списък с известни уязвимости по база данни. Полезно е и често е първата стъпка вътре в истинския тест, но самò по себе си не използва находките, не свързва слабости и генерира много фалшиви тревоги. Ако оферта за "пентест" на цена от около 153,39 до 511,29 евро идва без нито час ръчна работа, почти сигурно купувате сканиране с друго име.
Сертификат или печат за "минат тест"
Някои доставчици предлагат красив сертификат или значка за сайта, че сте минали проверка. Сертификат без подробен доклад с реални находки и доказателства не доказва нищо смислено на сериозен клиент или одитор. Това, което корпоративните партньори искат, е докладът и планът за корекции, не картинка. Печатът е маркетинг, не сигурност.
Одит на съответствие или преглед на документи
Прегледът дали имате правилните политики и процеси (например за ISO 27001 или NIS2) е ценен, но е различна услуга. Той проверява дали сте описали правилните мерки на хартия, а не дали те реално спират нападател. Двете се допълват, но не се заместват. Не приемайте одит на документи вместо технически тест, ако това, което ви трябва, е доказателство, че системите ви издържат на атака.
Това не означава, че сканирането, сертификатите или одитите на съответствие са безполезни. Всяко от тях има своето място. Проблемът е само когато се продават като тест за проникване на цена на тест за проникване. Когато получавате оферта, питайте директно: колко часа ръчна работа включва, кой конкретно ще тества и ще получа ли доклад с доказани находки и стъпки за корекция. Отговорите бързо отделят истинския тест от препакетираната автоматика.
Стъпка 4
Как изглежда добрият доклад (с пример за една находка)
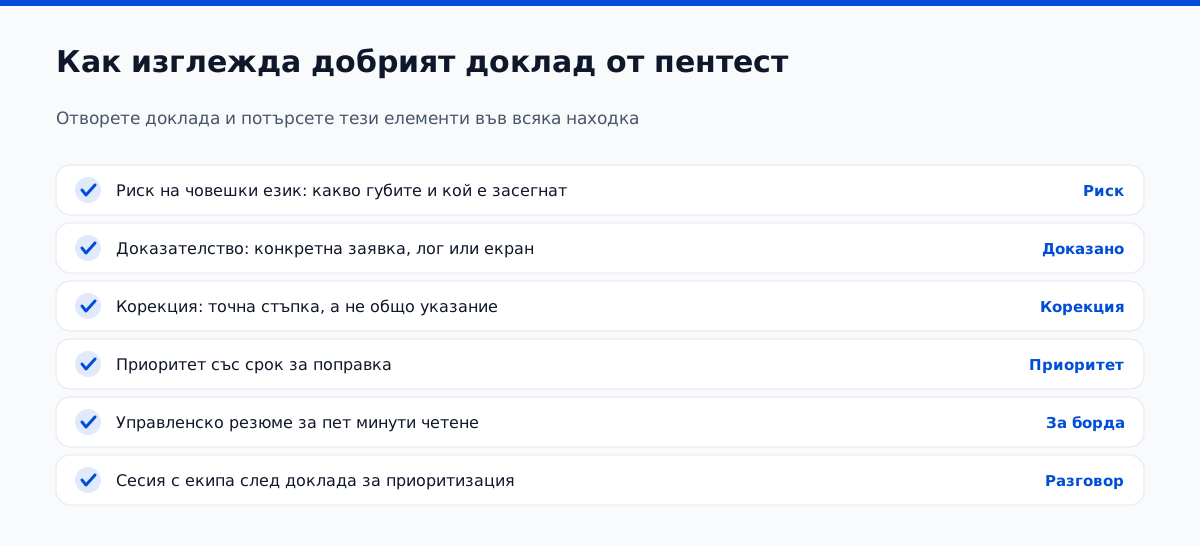
Докладът е продуктът, който купувате. Самата атака е свършена работа, но това, което остава у вас и което реално подобрява сигурността ви, е документът. Добрият доклад има две лица: управленско резюме на разбираем език за ръководството и техническа част с конкретни находки за хората, които ще ги поправят. Всяка находка трябва да съдържа риск, доказателство, конкретна стъпка за корекция и приоритет.
Ето как изглежда една отделна находка в сериозен доклад. Това е опростен, анонимизиран пример, но структурата е точно тази, която трябва да очаквате за всяка находка в добрия отчет.
Освен отделните находки, добрият доклад има и управленско резюме, което управителят може да прочете за пет минути и да разбере: колко сериозно е положението, кои са трите най-важни неща за поправяне и каква е общата картина на риска. Това резюме трябва да е на език без жаргон, защото то е, което се представя пред борда, инвеститора или корпоративния клиент.
Сериозните доставчици включват и кратка сесия след доклада, на която преминават през находките с вашия екип, отговарят на въпроси и помагат за приоритизацията. Този разговор често струва колкото половината от стойността на доклада, защото превръща статичен документ в план за действие. Ако доставчик ви праща PDF по имейл и изчезва, пропускате най-полезната част.
Бърз тест за качеството на доклада: отворете го и проверете дали можете да отговорите на три въпроса само от него. Кое е най-опасното нещо и защо? Какво точно да направя първо, за да го поправя? Доказано ли е, че проблемът е реален, или е само предположение на инструмент? Ако докладът не отговаря ясно и на трите, поискайте по-добър или потърсете друг доставчик.
Стъпка 5
Първите 30 дни след теста: тук е реалната стойност
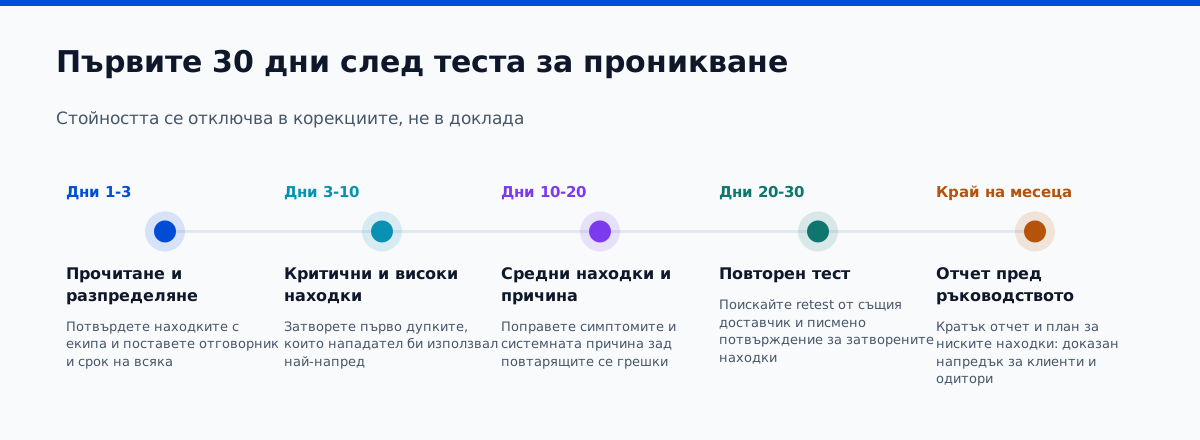
Най-честата грешка след пентест е докладът да се прочете, да се каже "интересно" и да се прибере в папка. Самият тест не ви прави по-сигурни. По-сигурни ви правят корекциите. Стойността, за която платихте, се отключва едва в дните, в които поправяте намереното. Ето как изглежда добре изпълненият месец след теста.
| Период | Действие | Резултат |
|---|---|---|
| Дни 1-3 | Прочетете доклада с екипа, потвърдете находките, поставете отговорник на всяка | Ясен списък със собственик и срок за всяка находка |
| Дни 3-10 | Поправете всички критични и високи находки приоритетно | Затворени най-опасните дупки, които нападател би използвал първи |
| Дни 10-20 | Адресирайте средните находки и потърсете системната причина зад тях | Поправени симптомите и източникът, не само отделните случаи |
| Дни 20-30 | Поискайте повторен тест (retest) на поправеното от същия доставчик | Писмено потвърждение, че критичните находки наистина са затворени |
| Край на месеца | Кратък отчет пред ръководството и план за ниските находки | Доказан напредък и документ за клиенти и одитори |
Повторният тест (retest) заслужава отделно внимание, защото е стъпката, която най-често се пропуска и която най-много струва. Поправянето на уязвимост на практика понякога не я затваря докрай или въвежда нова. Повторният тест проверява, че критичните находки реално вече не работят, и ви дава писмено потвърждение, което можете да покажете на клиент или одитор. Питайте предварително дали повторният тест е включен в цената или е допълнителен. Добрите доставчици го включват за критичните находки в разумен срок.
Освен техническите корекции, добре е да потърсите и системната причина зад находките. Ако тестът намери една и съща грешка на пет места, вероятно проблемът е в процеса, не в петте отделни случая. Затварянето на източника (например стандарт за сигурно разработване, преглед на кода или обучение на екипа) е това, което прави следващия тест по-чист и спестява пари в дългосрочен план.
Стъпка 6
Колко често има смисъл да тествате
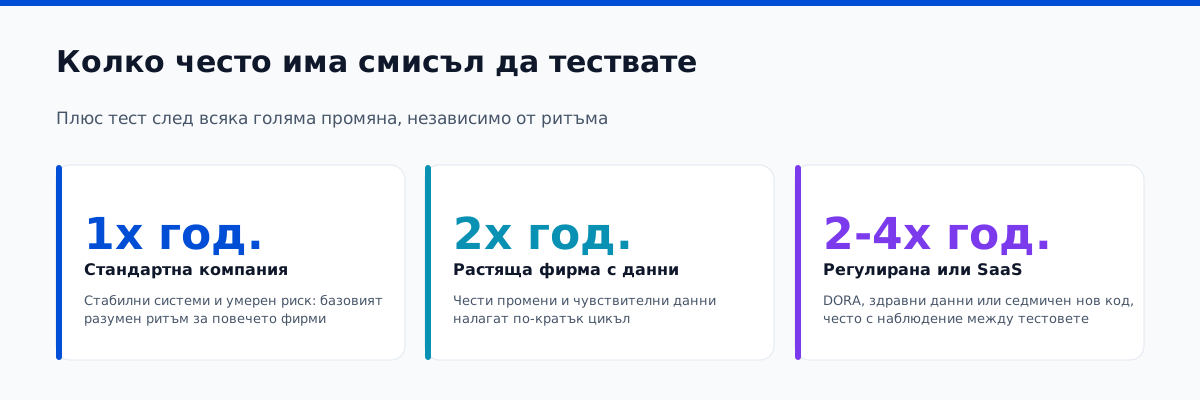
Тестът за проникване е снимка на сигурността ви в конкретен момент. Системите се променят, добавя се нов код, сменят се настройки и това, което е било чисто през пролетта, може да има дупка през есента. Затова пентестът не е еднократно събитие, а ритъм. Колко често зависи от това колко бързо се променяте и колко сте регулирани.
Веднъж годишно е разумният базов ритъм за повечето компании. Покрива годишните промени, отговаря на изискванията на повечето корпоративни клиенти и регулатори и държи картината на риска актуална. Ако правите само един тест на година, нека е добре обхванат и сериозен, а не най-евтиният.
След всяка голяма промяна е другото правило. Ако пуснете нова версия на платформата, мигрирате в нов облак, добавите голяма функционалност или придобиете друга компания, тествайте промененото, без да чакате годишния срок. Голяма промяна носи нов риск, а нападателите често търсят точно прясно пуснатото, преди да е изпипано.
По-често от веднъж годишно има смисъл за компании с бързо разработване, чувствителни данни или силна регулация. SaaS платформа, която пуска нов код всяка седмица, финансова институция под DORA или здравна организация с данни на пациенти често тестват ключовите си системи два до четири пъти годишно, понякога в комбинация с постоянно автоматично наблюдение между тестовете. За тях пентестът е част от текуща програма, не отделно събитие.
Често задавани въпроси
Въпросите, които чуваме от купувачи на пентест
Колко струва тест за проникване в България?
Зависи от типа и обхвата. Външен мрежов тест е типично 1 789,52-6 135,50 евро, тест на уеб приложение 2 556,46-9 203,25 евро, вътрешен тест 2 556,46-8 180,67 евро и социално инженерство 1 533,88-4 601,63 евро, без ДДС. Цената варира заради обхвата, дела ръчна работа, опита на екипа, дълбочината на доклада и дали има повторен тест. Оферта под 511,29 евро за "пентест" почти винаги е автоматично сканиране с друго име, не истински тест. Винаги искайте дефиниран обхват, преди да сравнявате числа.
Каква е разликата между пентест и сканиране за уязвимости?
Сканирането е автоматичен инструмент, който изважда списък с известни уязвимости, но не ги използва и не свързва слабости. Пентестът е опитен човек, който реално се опитва да влезе, доказва кои уязвимости са използваеми и свързва няколко дребни слабости в реален път на атака до данните ви. Сканирането често е първата стъпка вътре в пентеста, но само по себе си не е тест за проникване и не струва колкото него. Ако ви предлагат пентест без ръчна работа, купувате сканиране.
Колко време отнема един тест за проникване?
За повечето компании самото тестване отнема между няколко дни и две седмици, в зависимост от обхвата и сложността, плюс още няколко дни за изготвяне на доклада. Малък външен мрежов тест може да приключи за под седмица, а голяма уеб платформа с много функции отнема две или повече седмици. Към това добавете време за вашите корекции и за повторен тест. Реалистично, целият цикъл от поръчка до затворени критични находки е около месец до месец и половина.
Ще наруши ли тестът работата на системите ни?
При професионално изпълнение рискът е малък и контролиран. Сериозният доставчик съгласува обхвата, времето и границите предварително, тества внимателно продукционните системи и при нужда работи в копие или извън пиковите часове. Договарят се ясни правила, аварийна връзка и какво се прави, ако нещо се отрази на работата. Точно тук опитът има значение: евтин, неопитен изпълнител е по-голям риск за стабилността ви, отколкото добре организиран професионален тест.
Включен ли е повторен тест в цената?
Зависи от доставчика, затова го питайте изрично преди да подпишете. Добрите доставчици включват повторен тест (retest) на критичните и високите находки в разумен срок след поправянето им, защото без него не знаете дали корекцията наистина е затворила дупката. Повторният тест ви дава и писмено потвърждение, което можете да покажете на корпоративен клиент или одитор. Ако не е включен, поискайте го като опция и заложете бюджет за него; пропускането му е честа и скъпа грешка.
Кой тип тест ни трябва, ако правим пентест за пръв път?
За повечето компании добрата отправна точка е външен мрежов тест плюс, ако имате сайт или платформа с данни на клиенти, тест на уеб приложение. Тези два покриват най-честите начални входове на реалните нападатели. Ако корпоративен клиент или регулатор изисква конкретен тест, питайте ги точно какво искат, преди да поръчате. Вътрешният тест и социалното инженерство обикновено идват на по-късен етап, когато основното е покрито и искате по-пълна картина.
Трябва ви тест за проникване, но не сте сигурни какъв точно?
Търговската компания от София, с която започнахме, накрая избра не най-евтината и не най-скъпата оферта. Поръча външен мрежов тест плюс тест на уеб платформата, получи доклад с пет находки (две критични), поправи ги за десет дни и мина повторен тест. Изпрати на корпоративния партньор реалния доклад и потвърждението за корекциите, не картинка с печат. Договорът беше подновен. Ще ви кажем честно кой тест ви трябва за вашата ситуация, дори ако е по-малкият.
Вижте услугата Тест за проникванеИскате безплатен разговор за вашата конкретна ситуация? Свържете се с нас или пишете на alexander@atlantsecurity.com. Ще преценим заедно кой тип тест ви трябва, какъв обхват и как да прочетете офертите, които вече сте получили.
