EU AI Act: какво важи сега и какво идва през декември 2027
Alexander Sverdlov
Основател и главен консултант по киберсигурност - CISSP, CEH, CHFI, Mandiant
Регламент (ЕС) 2024/1689
Забраните вече действат, правилата за GPAI също. Скъпата част, съответствието за високорискови системи по Анекс III, влиза на 2 декември 2027 г. Това са около четиринайсет месеца, за да класифицирате какво ползвате, да съберете доказателствата и да ги поддържате живи.
Повечето компании, с които говорим, са прочели резюме на AI Act и са стигнали до едно от две заключения: че не ги засяга, или че ги засяга навсякъде. И двете обикновено са грешни, а грешката струва и в двете посоки. Прекалено широкият обхват изгаря година инженерно време върху системи, на които им трябваше едно изречение за прозрачност. Прекалено тесният се разбира по време на проверка от клиент или от надзорен орган.
Тази статия е картата: какво всъщност изисква регламентът, кои срокове са реални, как се решава обхватът и как програмата се води така, че да не изгние между два одита. Atlant Security е правила над 200 оценки на сигурността в 14 държави от 2013 г. насам и темата за ИИ вече излиза в повечето от тях.
Нива на риск
Четирите нива и защо класификацията е цялата игра
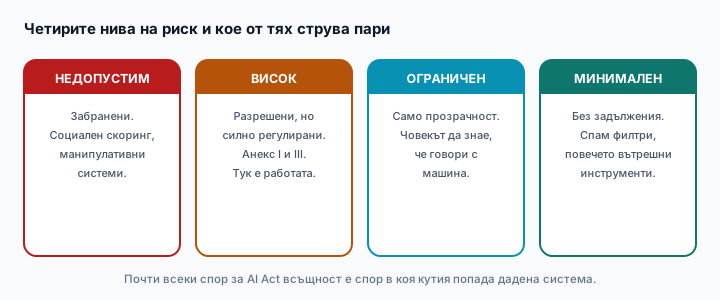
Регламентът подрежда системите в четири нива. Недопустим риск означава забрана: социален скоринг от публични органи, манипулативни техники, които се възползват от уязвимост, и още няколко случая. Висок риск е разрешен, но силно регулиран, и именно там е разходът. Ограничен риск носи само задължения за прозрачност, обикновено човекът насреща да знае, че говори с машина. Минимален риск не носи нищо.
Класификацията минава през член 6 и двата анекса. Анекс I покрива ИИ, който е предпазен компонент на продукт, вече регулиран от продуктовото право на ЕС. Анекс III е списъкът, който интересува повечето софтуерни компании: биометрия, критична инфраструктура, образование, наемане и управление на работници, достъп до основни услуги включително кредитен скоринг и ценообразуване на застраховки, правоприлагане, миграция и правораздаване.
Преценката, която не е механична: Анекс III има изключения. Система, която изпълнява тясна процедурна задача или само подобрява резултат от вече извършена човешка дейност, може да отпадне от високия риск, въпреки че попада в област от Анекс III. Това изключение е писмен аргумент, който трябва да направите и да пазите, а не отметка.
Срокове
Датите, които наистина важат
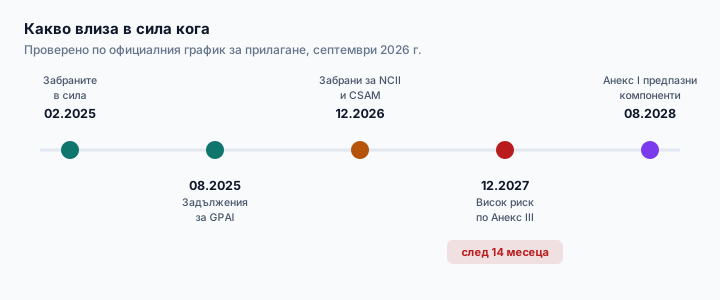
Регламентът влезе в сила през август 2024 г. и се прилага на етапи. Датите по-долу са сверени с официалния график за прилагане през септември 2026 г., защото се цитират погрешно доста често.
| Дата | Какво влиза в сила | Кого засяга |
|---|---|---|
| 2 февруари 2025 | Забрани за практиките с недопустим риск | Всеки, който пуска ИИ на пазара в ЕС |
| 2 август 2025 | Задължения за ИИ с общо предназначение, глава V | Доставчици на GPAI модели. Съществуващите модели имат срок до 2 август 2027 г. |
| 2 декември 2026 | Забрани за генериране на NCII и CSAM | Доставчици на генеративни системи |
| 2 декември 2027 | Пълните изисквания за високорискови системи по Анекс III | Доставчици и внедрители на системи от Анекс III |
| 2 август 2028 | Предпазни компоненти по Анекс I и заварени системи по Анекс III | Производители на регулирани продукти |
| 31 декември 2030 | Широкомащабни информационни системи на ЕС | Оператори в публичния сектор |
Източници: Регламент (ЕС) 2024/1689 и публикуваният график за прилагане, сверени през септември 2026 г.
За България: националният орган за надзор на пазара по AI Act се определя на национално ниво. Докато това се уточни, срокът по регламента тече независимо от това кой ще проверява.
Обхват
Доставчик или внедрител и защо купуването не ви спасява
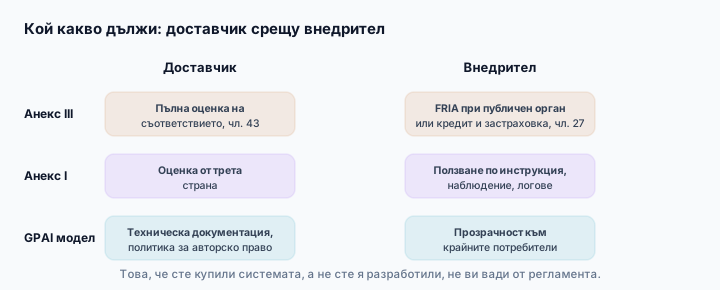
Регламентът разделя задълженията между доставчика, който разработва системата или я пуска на пазара под свое име, и внедрителя, който я ползва под свой контрол. Повечето компании приемат, че щом са купили инструмента, отговорността е на производителя. Тежките задължения наистина се местят, но вие не оставате чисти.
Внедрителят на система от Анекс III пак дължи ползване по инструкцията, назначен компетентен човешки надзор, пазене на логовете, които системата генерира, и наблюдение за проблеми. Когато внедрителят е публичен орган или ползва системата за кредитоспособност или за ценообразуване на животозастраховане и здравно застраховане, дължи и оценка на въздействието върху основните права по член 27.
Капанът, в който падат SaaS екипите: ако донастроите чужд модел и го пуснете на пазара под своя марка, най-вероятно сте станали доставчик. Същото важи, ако съществено промените високорискова система или я пренасочите към високорисково приложение.
Изисквания
Какво трябва да носи една високорискова система
Махнете коментарите и остават шест неща, които високорисковата система трябва да докаже. Оценката на съответствието по член 43 минава през тях едно по едно и всяко иска доказателство, а не твърдение.
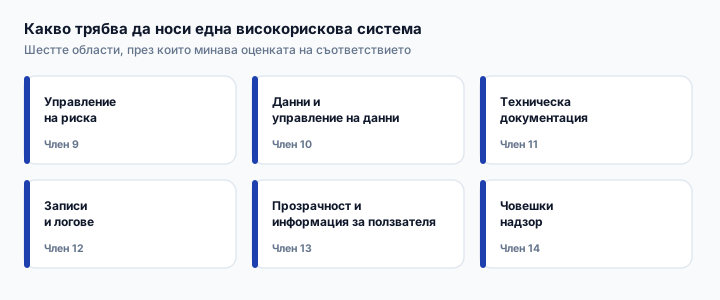
- Управление на риска през целия живот на системата, член 9
Непрекъснат документиран процес. Идентифициране на предвидимите рискове, включително разумно предвидима неправилна употреба, мерки, тестване и повторен преглед. Еднократен семинар по риска не върши работа.
- Данни и управление на данните, член 10
Наборите за обучение, валидиране и тестване трябва да са относими, представителни и доколкото е възможно без грешки. Иска се документиран произход и анализ на възможните отклонения. Тук се спъват повечето програми, защото никой не е записвал нищо, докато моделът се е правел.
- Техническа документация, член 11
Готова преди системата да излезе на пазара и поддържана актуална. Анекс IV казва какво съдържа.
- Водене на записи, член 12
Автоматично логване през целия живот на системата, достатъчно, за да се проследи как е получен даден резултат.
- Прозрачност и инструкция за употреба, член 13
Внедрителят трябва да може да разчете и да ползва резултата. Възможностите, ограниченията и известните начини на отказ се описват писмено.
- Човешки надзор, член 14
Проектиран отвътре, не залепен отвън. Поименен човек с правомощието и информацията да се намеси или да спре системата.
Още две задължения текат след пускането: наблюдение след пускане на пазара по член 72, което е документиран план с мерки, които реално следите, и докладване на сериозен инцидент по член 73, което върви по часовник и е възможно най-лошият момент да измисляте процес от нулата.
Санкции
Колко струва неизпълнението
Три нива, всяко изразено като по-високото от фиксирана сума или процент от световния годишен оборот.
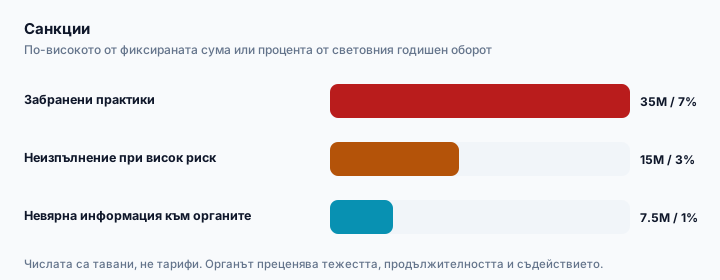
До 35 милиона евро или 7 на сто от световния годишен оборот за забранени практики. До 15 милиона евро или 3 на сто за нарушаване на повечето останали задължения, включително изискванията за висок риск. До 7,5 милиона евро или 1 на сто за подаване на невярна, непълна или подвеждаща информация към органите или към нотифициран орган.
Санкцията, която идва първа, е търговска. Корпоративен клиент иска класификацията ви и досието по член 11, а вие нямате нито едното. Сделката не се проваля шумно, просто спира да се движи.
От проверки при доставчици в 14 държави
Стандарти
Къде стоят ISO 42001 и NIST AI RMF
Нито един от двата не ви прави съответни на AI Act и който твърди обратното, продава нещо. Това, което правят, е да ви дадат система за управление и общ език, върху който голяма част от регламента ляга.
ISO/IEC 42001 е стандарт за система за управление на ИИ, построен като ISO 27001: обхват, политика, процес по риска, контроли, вътрешен одит, преглед от ръководството. Venvera публикува съпоставка, според която 10 от 53 области се срещат и в ISO 42001, и в AI Act: оценка на въздействието, изисквания към системата, документация по проектирането и разработката, верификация и валидиране, техническа документация, логване на събития, управление на данните, качество на данните, произход на данните и информация за ползвателите. Това припокриване е реално и си струва да се използва, ако правите и двете.
NIST AI RMF е доброволна американска рамка, подредена около Govern, Map, Measure и Manage. Полезна е за вътрешна организация и звучи добре пред клиенти в САЩ, но няма правна тежест в ЕС.
Какво реално снема задължението: хармонизираните стандарти, след като бъдат публикувани, дават презумпция за съответствие. Дотогава доказвате със собствени доказателства, което е точно причината те да са подредени, а не импровизирани.
Как се води
Консултант и платформа: двете половини на една задача
Всяка програма по AI Act се разделя на два проблема, които искат различни неща. Първият е преценка: дали системата е високорискова, дали важи изключение по член 6, какъв е остатъчният риск и кой го приема, как да се напише оценката на въздействието върху основните права, така че да издържи. Вторият е водене на отчетност в мащаб: регистърът, досието по член 11, проследяване на шестте области за всяка система, наблюдението и видимият срок при инцидент.
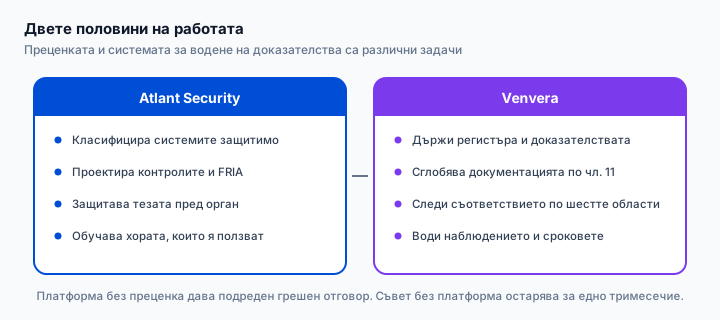
Смесването на двете е причината много програми да се провалят. Наемете само консултанти и получавате защитима класификация и много добър PDF, който остарява за едно тримесечие, защото нищо не го обновява, когато моделът се преобучи или излезе нов случай на употреба. Купете само платформа и получавате подредени табла върху класификации, които никой старши никога не е защитил, а това е по-лошо, защото изглежда завършено.
Какво прави Atlant Security
Ние поемаме преценката. Класифицираме всяка система спрямо член 6 и анексите и записваме мотивите, за да могат да бъдат защитени после. Преценяваме дали изключението за тясна процедурна задача наистина важи. Водим оценката на въздействието върху основните права заедно с хората, които реално познават засегнатата група. Проектираме човешкия надзор така, че да е контрол, а не екранна снимка. Подготвяме екипа за разговора с надзорен или нотифициран орган. Това са над 200 оценки на сигурността в 14 държави от 2013 г., приложени върху ИИ системи.
Какво прави Venvera
Тя е системата за водене отдолу. Модулът на Venvera за AI Act подрежда системите по нива на риск спрямо критериите от Анекс I и Анекс III, следи съответствието по шестте категории, сглобява техническата документация по член 11 и ЕС декларацията за съответствие, дава структурирани шаблони и матрица за оценката по член 27, държи документацията за наборите от данни заедно с анализа на отклоненията по член 10, води наблюдението след пускане спрямо прагове, които сами задавате, и пази готови шаблони за класификация и докладване на сериозен инцидент. Носи и съпоставката с ISO 42001, така че припокриването между двете програми се използва, а не се прави втори път.
Прави и частта, която всички забравят: риска от доставчици. Повечето компании не разработват моделите, от които зависят. Въпросниците, договорните клаузи и доказателството, че вашите ИИ доставчици си вършат работата, трябва да живеят някъде, и това някъде не бива да е споделена папка.
Как се връзват двете: ние вземаме решенията и пишем аргументите, платформата ги държи, поддържа ги актуални и изважда папката, когато някой попита. Предаването е резултатът, а не зависимост от нас.
Първите 90 дни
Какво да направите, ако започвате сега
- Опишете всяка ИИ система, включително тези, които никой не нарича ИИ
Модели, които сте правили, модели, които сте купили, функции вътре в SaaS, който вече ползвате, и всичко, което някой екип е вдигнал, без да каже на никого. Не може да класифицирате това, което не сте изброили.
- Класифицирайте всяка и запишете защо
Ниво, роля на доставчик или внедрител, Анекс I или Анекс III и всяко изключение, на което разчитате, с мотивите. Това е документът, за който после ще се спори.
- Първо се разправете със забраните
Те вече действат. Ако нещо в описа докосва забранена практика, това е задача за тази седмица, не за догодина.
- Изберете двете или трите високорискови системи, които имат значение
Направете досието по член 11 и процеса по управление на риска за тях както трябва, вместо да започвате тънка версия навсякъде.
- Вдигнете регистъра, преди да пишете документацията
Решете къде това живее постоянно и въведете класификациите направо там. Документация, която тръгва от документ, е документация, която ще е остаряла до първия преглед.
Въпроси
Най-често задаваните въпроси
Важи ли AI Act за нас, ако не сме в ЕС?
Ако пускате ИИ система на пазара в ЕС или резултатът от нея се ползва в ЕС, да. Върви по пазара, а не по седалището, както е и при GDPR.
Ползваме само ChatGPT и няколко функции в SaaS. В обхвата ли сме?
Най-вероятно като внедрител и най-вероятно при ограничен риск, което основно значи прозрачност. Отговорът се променя бързо, ако ползвате тези инструменти за подбор на персонал, за кредитоспособност или за друго от Анекс III.
Достатъчен ли е ISO 42001?
Не. Той е стандарт за система за управление, не път към съответствие. Дава реална структура и около десет припокриващи се области, но задълженията по AI Act се доказват със собствени доказателства.
Трябва ли ни нотифициран орган?
За повечето системи от Анекс III не: оценката на съответствието е вътрешна. При Анекс I и при част от биометричните случаи участва нотифициран орган. Изяснете в кой случай сте, преди да правите бюджет.
Колко време отнема програмата за висок риск?
За компания с две или три високорискови системи и без изградена система за управление, пригответе се за шест до девет месеца до реална готовност, а не за двете седмици преди декември 2027 г.
Коя е най-честата грешка?
Класификация по усет, без записани мотиви. Когато въпросът се върне след година и половина, никой не помни защо системата е била обявена за ограничен риск, а липсата на запис сама по себе си е констатация.
Четиринайсет месеца, не четири години
Първо вярната класификация, после доказателството да е грижа на система, а не на човек
Описваме и класифицираме ИИ системите ви, записваме мотивите така, че да издържат проверка, и проектираме надзора и оценките на въздействието. После всичко влиза в платформа, която го поддържа актуално, вместо в папка, която не го прави. Над 200 оценки на сигурността в 14 държави от 2013 г.
Говорете с нас за обхвата по AI Actили вижте модула на Venvera
Александър Свердлов
Основател на Atlant Security, сертифициран по CISSP, CEH, CHFI и Mandiant. Автор на 2 книги за информационна сигурност, лектор по киберсигурност на най-големите конференции по киберсигурност в Азия и панелист на конференция на ООН. Бивш член на екипа за консултации по сигурността на Microsoft, външен консултант по киберсигурност в Емиратската корпорация за ядрена енергия.