
София · Сравнение на доставчици · Цени в EUR
Фирми за компютърна сигурност в София: сравнение и цени
Когато избирате фирма за киберсигурност в София, първо уточнете от каква услуга се нуждаете. Тук сравняваме четири вида услуги и шест доставчика въз основа на собствените им сайтове. Включили сме публикуваните цени в евро и въпросите, които ще ви помогнат да прецените предложенията им.
Ключови изводи
- Първо определете нужната услуга, после изберете доставчик. Одитът и консултациите, системната интеграция, денонощното наблюдение (SOC или MDR) и софтуерните лицензи решават различни проблеми.
- Пет от шестте посочват София: Atlant Security (София 1000, без улица на сайта), CNSYS (ул. Лерин 44-46), CyberOne (бул. Симеоновско шосе 93Б, собствен SOC в София от 2019 г.), Acronis (бул. Г. М. Димитров 59) и CENTIO (ул. Пиротска 98 по структурираните данни на сайта им, плюс адрес в Пловдив). Само DIAMATIX посочва друго: Каварна и Рияд.
- Публикувани цени в евро: при Atlant Security одит от 4 600 EUR с готов доклад за 14 дни, пентест от 4 000 EUR, виртуален CISO от 1 400 EUR на месец, одит на облака от 3 700 EUR и оценка за SOC 2 от 2 800 EUR; при CENTIO управляван пакет 12 и 19 EUR на устройство на месец. Останалите четири не публикуват цени.
- Надзорът вече е в ход: Законът за киберсигурност (обн. ДВ, бр. 17 от 13 февруари 2026 г.) транспонира NIS2, преходният период приключи на 1 юни 2026 г. и от 2 юни МЕУ може да проверява и санкционира. Таванът е 10 млн. евро или 2 на сто за съществените субекти и 7 млн. евро или 1,4 на сто за важните.
- Фиксираната цена се определя след уточняване на обхвата, обикновено в разговор от 20 до 40 минути. Преди да получите оферта, доставчикът трябва да знае броя на системите и служителите и кои облачни услуги използвате.
- И дори под праговете на закона клиентите ви налагат по договор същото: 24-часово уведомяване, минимални мерки и право на одит, често с искане за независимо потвърждение.
В София този разговор започва почти винаги еднакво и често в петък следобед. Клиент е изпратил въпросник за сигурност с искане за отговор до понеделник, ИТ човекът вижда въпроси за политики, логове, многофакторна автентикация и независим одит и отговаря честно: имаме антивирусна програма и защитна стена. Оттам нататък някой отваря браузъра и въвежда „фирми за компютърна сигурност в София“.
Списъкът с имена не е достатъчен за избор. Внедряването на IBM или Cisco, денонощното наблюдение на системни журнали и независимата оценка на сигурността са различни услуги с различни цени. В София се намират и основните надзорни органи: КЗЛД на бул. „Проф. Цветан Лазаров“ № 2, БНБ на пл. „Княз Александър I“ № 1 и КФН на ул. „Будапеща“ 16.
Определете нуждите си
Кой от четирите вида услуги ви е необходим
Фирмите за киберсигурност в София работят по различни модели. Разграничете тези четири вида услуги:
1. Одит и консултация. Независим специалист проверява средата ви, установява пропуските и ги подрежда по приоритет. Получавате оценка, доказателства и препоръки. 2. Системна интеграция. Доставчикът продава, внедрява и поддържа технологии като SIEM, защитни стени, EDR и DLP. Услугата включва работещо решение и договорена поддръжка.
3. Денонощно наблюдение и реакция. При SOC или MDR екип наблюдава системите ви денонощно и реагира при заплаха. В договора трябва да са уточнени отговорностите за всяка платформа, първоначалното включване на системите, обхватът на наблюдението и правомощията за реакция. Разглеждаме тези условия на страницата ни за управлявани услуги по сигурност (на английски). 4. Софтуерен лиценз. Купувате право да използвате софтуер. За да ви защитава, той трябва да бъде настроен и поддържан. Тази работа се възлага отделно, освен ако не е включена в избрания пакет.
Класическата софийска грешка: ИТ директорът на средно голяма счетоводна кантора беше горд, че има Sophos на всяка машина и защитна стена на Fortinet. Три месеца по-късно ни се обадиха отново: ransomware беше криптирал данните им, а нападателите бяха влезли с откраднати идентификационни данни през фишинг. Беше платил за втората покупка, а му трябваше първата. Разборът е в защо антивирусът и защитната стена не спират нищо.
Кога изобщо не ви трябва външна фирма
Ако още нямате MFA навсякъде, мениджър на пароли и правило всяка нова банкова сметка да се потвърждава по втори канал, първите стъпки са почти безплатни. Направете ги сами и чак после търсете оферти: първите 10 стъпки за малък бизнес.
Ето бърз начин да познаете своя случай. Кой ви поиска това? При клиентски въпросник обикновено са нужни оценка и доказателства. Регулаторното изискване предполага програма за съответствие и определен отговорник. При инцидент е необходима незабавна реакция. Ако нямате конкретно искане, започнете с преглед и план по приоритети.
На национално ниво доставчиците се делят на пет типа: пълната класификация е в прегледа на компаниите за киберсигурност в България. Ако търсите определението, а не доставчика, започнете от какво прави консултантът по киберсигурност.
Отговорът накратко
Сравнение на шестте фирми
Адресите, услугите и цените в таблицата са от сайтовете на съответните компании. Класификацията по вид доставчик и препоръките за подходящи клиенти са наша преценка въз основа на тази информация.
| Фирма | Тип | Офис в София по техния сайт | Какво получавате | За кого е | Публикувани цени |
|---|---|---|---|---|---|
| Atlant Security | Одит и консултация | Да. София 1000, от понеделник до петък 09:00-17:00 | Одит на ИТ сигурността, пентест, виртуален CISO, подготовка за съответствие | Компании, от които клиент, инвеститор или регулатор е поискал доказателство | Да, в евро. Оферта с фиксирана цена до 24 часа, одит за 14 дни |
| CNSYS (СИЕНСИС АД) | Системен интегратор | Да. Гр. София, ул. Лерин 44-46 | Внедряване и поддръжка на IBM Security, Cisco, WithSecure, Symantec, Micro Focus | Организации, които изграждат или подменят технология от корпоративен клас | Не |
| Acronis | Производител на софтуер | Офис: бул. Г. М. Димитров 59, NV Tower, 1700. Седалище: Шафхаузен, Швейцария | Продукт (Acronis Cyber Protect Cloud и останалите линии), не консултантски часове | Компании, които избират платформа за резервни копия и защита, обикновено чрез партньор | Продуктови планове в раздел „Цени“, не цени за услуги |
| DIAMATIX | MDR и SOC | Не. Каварна и Рияд | Денонощно наблюдение и реакция върху собствената им платформа SHIELD, плюс V-CISO | Регулирани организации, които не искат да изграждат собствен SOC | Не |
| CENTIO | Управлявани услуги и консултация | Да. „София, България“ на сайта, ул. Пиротска 98 по структурираните им данни, плюс адрес в Пловдив | Пакет за управление на сигурността на устройство, SOC като услуга, пентест, оценка на базовите настройки за сигурност, ISO 27001 и NIS2 | Компании, които искат доставчикът да поддържа нивото на защита вместо тях | Да. 12 и 19 EUR на устройство на месец, минимум 10 устройства (от 120 и от 190 EUR месечно, без ДДС), Enterprise по обхват |
| CyberOne (Кибер Уан ЕООД) | Денонощно наблюдение и тестове за проникване | Да. Бул. Симеоновско шосе 93Б, собствен SOC в София от 2019 г. | SOC и CISO като услуга, пентест и Threat Led Penetration Testing, оценка по NIS2 и DORA | Компании, които искат наблюдение и тестове за проникване от един доставчик | Не |
Фактическите данни в таблицата - адреси, портфолио и цени - са от собствените сайтове на компаниите към 10 септември 2026 г.; класификацията по тип е наша. Проверете ги отново, преди да се обадите: адреси, портфолио и цени се променят.
Тук няма „най-добра“ фирма. Има четири продукта и въпросът е кой ви трябва днес. Acronis и DIAMATIX остават в списъка, за да видите и какво не е софийска фирма за услуги: точно това объркване продава най-много ненужен софтуер.
Профилите
Какви услуги предлагат шестте фирми
За всяка компания посочваме какво предлага според сайта си и какви ограничения установихме при прегледа. Подходящите клиенти са обобщени в таблицата по-горе. Описанието на услугите се основава на информацията от доставчика, а ограниченията са наша оценка.
1. Atlant Security
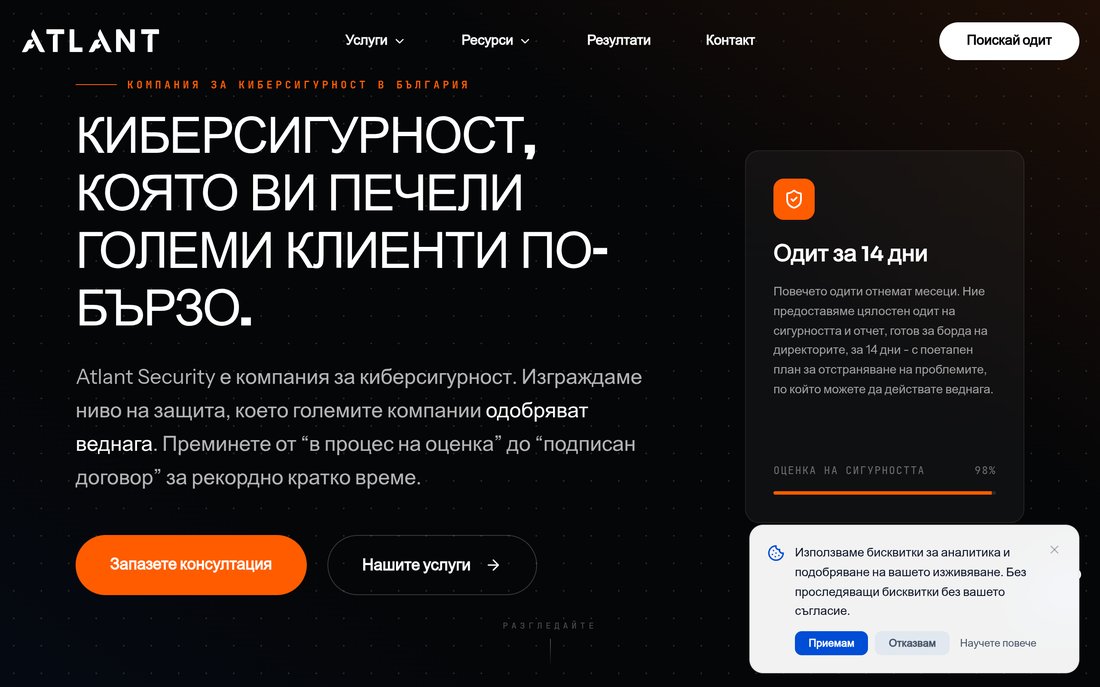
Какво продават. Одит на информационната сигурност с доклад за 14 дни, тестове за проникване, виртуален CISO, облачна сигурност и подготовка за SOC 2, ISO 27001, NIS2, DORA, GDPR и PCI DSS. Проектите се водят лично от Александър Свердлов, бивш консултант по сигурността в Microsoft, CISSP, с 200+ одита в 14 държави от 2013 г. насам. София 1000, 02 492 0170, secure@atlantsecurity.com, от понеделник до петък 09:00-17:00. Цените са в евро, а офертата с фиксирана цена се изпраща до 24 часа.
Какво няма да получите. Денонощен управляван SOC и продажба на продукти. За 24/7 наблюдение вижте CENTIO, CyberOne или DIAMATIX. Услугите и успешните проекти са публикувани: одит на ИТ сигурността, тест за проникване, виртуален CISO, защита на фирмени компютри и мрежи.
2. CNSYS (СИЕНСИС АД)
Какво продават. Системна интеграция от 1998 г. насам, с киберсигурност, изградена изцяло върху продуктовото портфолио на производители: IBM Security (SIEM, Guardium, Resilient SOAR), Cisco (SASE, XDR, Zero Trust, SecureX), WithSecure (Elements EPP, EDR, Vulnerability Management, Collaboration Protection за Microsoft 365), Symantec и Micro Focus. Сертифицирани по ISO 9001, ISO 27001 и ISO 20000-1; сайтът им ги описва като интегратор за повече от 1 000 организации в България. Контакти: гр. София, ул. Лерин 44-46, (02) 958 3600, office@cnsys.bg.
Какво няма да получите. На страницата им за киберсигурност няма независим одит, пентест или консултации по ISO 27001 и NIS2. Технологичен, а не одиторски партньор; разликата е бизнес модел, не дефект. Ако сте под 50 души, вероятно ще ви е скъпо.
3. Acronis
Какво продават. Собствен софтуер за бекъп, киберзащита и управление на крайни точки. Продуктовите линии показват на кого се продава всяка от тях: Acronis Cyber Protect Cloud за доставчици на услуги, Acronis Cyber Protect и Snap Deploy за фирми, Acronis True Image за дома. Седалище: Rheinweg 9, 8200 Schaffhausen, Швейцария. Офис в България: София, бул. Г. М. Димитров 59, NV Tower, 1700, тел. +359 2 492 3792.
Корекция на предишната версия на тази статия
Досега тази страница описваше Acronis така: „Основно действа като риселър на продукти и услуги за сигурност от други компании.“ Това е невярно: Acronis е производител на собствен софтуер. Ако софийска фирма ви предлага Acronis, говорите с партньор, така че въпросите за обхват, отговорност и SLA са към него, а не към производителя.
Какво няма да получите. Софийска фирма за услуги. Не наемате консултант и не купувате часове; купувате лиценз. Затова в таблицата Acronis стои като „производител на софтуер“.
4. DIAMATIX
Какво продават. MDR 360 и MDRaaS, 24/7 SOC as a Service, V-CISO и собствената им SIEM/XDR платформа SHIELD, плюс FWaaS, BaaS и DRaaS. Работят независимо от конкретен производител, с партньорски лога Check Point, Fortinet, Nozomi Networks и Acronis, и се позовават на ISO 27001:2022, IEC 62443, NIS2 и GDPR.
Какво няма да получите. Софийски офис. Сайтът им посочва Каварна и Рияд и никъде не споменава София, затова определението „софийска компания“, което стоеше досега, отпада. Ако присъствието на място е важно, попитайте изрично кой идва. Уебсайт: diamatix.com.
5. CENTIO
Какво продават. Българска компания за киберсигурност, основана през 2001 г. Управлявани пакети с публикувана цена: SMB Security Start 12 EUR на устройство на месец и SMB Security Advanced 19 EUR, и двата при минимум 10 устройства, тоест от 120 и от 190 EUR месечно без ДДС, с включени лицензи; при годишно плащане съответно 110 и 174 EUR месечно. Enterprise се оразмерява по обхват. Отделно: SOC as a Service, пентест, baseline одит, подготовка за ISO 27001 и NIS2, threat hunting и дигитална криминалистика, симулации на фишинг, оценка на риска от доставчици, управление на уязвимости, облачна сигурност, обучения и vCISO. Работят с ESET, Safetica DLP, Check Point и Qualys.
Какво няма да получите. Пълна независимост от производителите, защото част от стойността идва от управлението на конкретни технологии. И видим адрес на първия екран: сайтът показва „София, България“, а ул. Пиротска 98 и вторият адрес в Пловдив стоят в структурираните данни. Уебсайт: centio.bg.
6. CyberOne (Кибер Уан ЕООД)
Какво продават. SOC и CISO като услуга, пентест и Threat Led Penetration Testing, оценка на уязвимости и на риска, разследване на инциденти, endpoint protection, Email Security Gateway, DNS шлюз, SIEM, WAF, обучения, оценка по NIS2 и DORA. От 2019 г. управляват собствен Security Operation Center в София с денонощно наблюдение. По техния сайт компанията е сертифицирана по „ISO 9001, ISO 27001 и ISO 20001“ (изписано така при тях), а сред сертификатите на екипа са OSCP, CRTL, CRTO, CRTP, PNPT и CEH. Контакти: гр. София, бул. Симеоновско шосе 93Б, office@cyberone.bg, +359 882 333 156.
Променя се и начинът на ценообразуване. непрекъснатото тестване за проникване с изкуствен интелект обхваща проверки по OWASP Top 10, API, облачни среди и вътрешни мрежи. То свързва установените уязвимости с доказателства за използването им и дава резултат за пет до десет дни, с включен повторен тест след отстраняването. Това улеснява тестването след всяка нова версия на софтуера.
Какво няма да получите. Публикувани цени, казуси и отзиви. Това не е дефект, но означава, че ще трябва да поискате референциите лично.
| Фирма | Фокус | За кого е | Как да проверите |
|---|---|---|---|
| Atlant Security | Одит, пентест, vCISO, съответствие | Компании, от които някой вече иска доказателство | Кой лично води проекта и включен ли е повторният тест в цената |
| CNSYS | Внедряване на корпоративни решения (IBM, Cisco) | Средни и големи организации | Кой прави независимата оценка, ако интеграторът е внедрил технологията |
| Acronis | Софтуер за резервни копия и киберзащита | Компании, които избират платформа, обикновено през партньор | Кой е партньорът, кой носи отговорност по SLA и какво точно покрива той |
| DIAMATIX | MDR, SOC 24/7, V-CISO | Регулирани организации без собствен SOC | Как се организира присъствие в София и кой идва при инцидент |
| CENTIO | Управляван пакет плюс консултация | Компании, които искат предвидима месечна цена | Какво влиза в 12 и в 19 EUR на устройство и какво става с цената под 10 устройства |
| CyberOne | SOC, CISO като услуга, пентест и TLPT | Компании, които търсят наблюдение и тестване от един доставчик | Поискайте референция от сходен сектор и наистина се обадете |
Шестте фирми не са целият пазар: националният преглед е в компаниите за киберсигурност в България. Тази страница е за избора между софийските фирми за компютърна сигурност.
Примери за заплахи
Чести заплахи за софийските компании
В сряда в 11:18 ни писа ИТ ръководителят на софийска консултантска компания с 65 души. Финансовият им контрольор беше получил съобщение в Teams от „поддръжката“ и беше одобрил заявка за MFA в 10:51. Останалото се случи за по-малко от половин час.
До 11:14 нападателят беше създал правило в пощенската кутия, което мести всяко писмо с „IBAN“, „bank“, „payment“, „invoice“, „фактура“ и „плащане“ в папка „RSS Subscriptions“ и го маркира като прочетено. До 11:17 беше дал OAuth съгласие на приложението „Office Sync Helper“ с пълни права Mail.ReadWrite и Files.ReadWrite.All. Двадесет и три минути между влизането и пълния достъп до пощата и OneDrive. Изолация на 27-ата минута, чист акаунт след 4 часа и нито един фалшив превод. Процедурата е в компрометиран Microsoft 365 акаунт.
Смяната на паролата сама по себе си не е достатъчна. Ако активните сесии и токените за обновяване останат валидни, нападателят може да продължи да чете пощата. Затова реакцията трябва да следва пълна процедура за ограничаване на достъпа.
Вторият тип заплаха е най-скъпият и почти никога не изглежда като хакерска атака. BEC: компрометиран или подправен имейл, който подменя IBAN в реална фактура. В 83 на сто от случаите, които сме разследвали, е била компрометирана пощата на доставчика, а не вашата, тоест инвестицията в собствената ви поща няма да го спре. Защитата е процедурна: нова банкова сметка се потвърждава по втори канал, с обаждане на вече познат номер, а не на номера от имейла. Най-подробният ни разбор на такъв случай е за производствена компания в Пловдив, не в София.
Българската специфика е позната: фирмите рядко имат свой човек по сигурността, счетоводството минава през един претоварен служител с достъп до банкирането, а културата на проверка по втори канал липсва. Това не се решава със софтуер.
Тези случаи показват защо видът на услугата е важен. Интеграторът внедрява технология, доставчикът на MDR наблюдава системите, а консултантът определя необходимите настройки и процедури. Всяка от тези услуги има своята роля.
Регулаторни срокове
Надзорни органи и срокове за уведомяване
Законът за киберсигурност транспонира Директива (ЕС) 2022/2555, тоест NIS2. МЕУ вече може да проверява и санкционира, а обхватът се разшири от 6 на 18 сектора: 11 с висока критичност и 7 други критични. Това не е бъдещо задължение, а действащ режим на надзор.
Обхватът стъпва на сектор и размер. Среден субект е от 50 до 249 души или 10 до 50 млн. евро оборот; голям е от 250 души нагоре или над 50 млн. евро. Праговете са „или“, не „и“, и точно там много софийски управители се успокояват напразно. Ако сте под 50 души и под 10 млн. евро, сте извън прекия обхват, освен ако не сте в категория, която е винаги в обхвата: тестът за обхват по NIS2.
Санкциите са в евро: до 10 млн. евро или 2 на сто от световния годишен оборот за съществените субекти, до 7 млн. евро или 1,4 на сто за важните, като се прилага по-голямата от двете. Временната забрана за упражняване на ръководна функция важи само за съществените субекти. Разборът на личната отговорност е в глобите по ЗКС.
GDPR важи независимо от размера ви и това изненадва управителите повече, отколкото NIS2. Наказателните постановления често стъпват на липсващ регистър по чл. 30, липсваща DPIA или липсващо доказателство за проведено обучение, а не на самия пробив. Може да ви глобят за документация, без да сте били хакнати. Как минава такава проверка, е описано в проверка от КЗЛД.
Какво следва от това за избора на доставчик
Ако сте в обхвата, доставчикът трябва да може да осигури доказателства, които показват как мерките работят. За всяка мярка се проверяват писмената политика, описаният процес, техническото изпълнение и историята на прилагането. Внедряването на технология само по себе си не осигурява цялата тази документация. Пълният списък е в минималните мерки по закона, а сроковете - в контролния лист за 1 юни 2026 г.
Ако сте извън обхвата, не се радвайте прекалено. Същото идва по договор от клиентите ви: 24-часово уведомяване, 10 до 20 минимални мерки (MFA, криптиране, политики за достъп и инциденти, обучения) и право на одит, само че срокът го определя клиентът. А ако сте лицензирана финансова институция, водещият режим е DORA и органът е БНБ или КФН, не МЕУ.
Цени и присъствие
Колко струва киберсигурността в София: цени и работа на място
Една и съща дума покрива съвсем различни продукти. Затова три оферти за „пентест“ могат да се разминават в пъти, без някоя да е измама: единият доставчик тества външен IP диапазон за пет дни, вторият - уеб приложение с всички роли, третият пуска скенер и форматира резултата.
| Какво купувате | Публикувана цена в EUR | Модел на плащане | Кой я публикува |
|---|---|---|---|
| Одит на ИТ сигурността, до 50 служители | от 4 600 EUR, доклад за 14 дни | Еднократно, на проект | Atlant Security |
| Одит на ИТ сигурността, до 500 служители | от 11 000 EUR | Еднократно, на проект | Atlant Security |
| Тест за проникване, API или външна мрежа | от 4 000 EUR | Еднократно, с включен повторен тест | Atlant Security |
| Тест за проникване, уеб приложение или облак | от 5 000 EUR | Еднократно, с включен повторен тест | Atlant Security |
| Тест за проникване, мобилно приложение | от 4 500 EUR за една платформа | Еднократно, с включен повторен тест | Atlant Security |
| Виртуален CISO | от 1 400 EUR на месец | Месечно | Atlant Security |
| Одит на облачната сигурност | от 3 700 EUR | Еднократно, на проект | Atlant Security |
| Оценка на готовността за SOC 2 | от 2 800 EUR | Еднократно, на проект | Atlant Security |
| Управляван пакет SMB Security Start | 12 EUR на устройство на месец, от 120 EUR месечно без ДДС | Месечно, минимум 10 устройства | CENTIO |
| Управляван пакет SMB Security Advanced | 19 EUR на устройство на месец, от 190 EUR месечно без ДДС | Месечно, минимум 10 устройства | CENTIO |
| Подготовка и внедряване по ISO 27001 | от 18 000 EUR | Еднократно, на проект | Atlant Security |
| Оценка на готовността по NIS 2 | от 2 800 EUR | Еднократно, на проект | Atlant Security |
| Пълна готовност и внедряване по NIS 2 | от 5 500 EUR | Еднократно, на проект | Atlant Security |
| Оценка на готовността по DORA | от 3 000 EUR | Еднократно, на проект | Atlant Security |
| Контролна функция по DORA, чл. 6(4) | от 4 200 EUR на месец | Месечно | Atlant Security |
| Сертификация по CSA STAR Level 2 | от 7 500 EUR | Еднократно, на проект | Atlant Security |
| Одит на Microsoft 365, малък бизнес | от 1 350 EUR | Еднократно, на проект | Atlant Security |
| Всичко останало от списъка | Не е публикувано | Разговор за обхват | CNSYS, Acronis, DIAMATIX, CyberOne |
Цените на Atlant Security идват от собствените ни продуктови страници и важат към септември 2026 г. CNSYS, Acronis, DIAMATIX и CyberOne не публикуват цени, затова при тях няма какво да се сравни. Нашите числа стоят тук само за да имате представа за порядъка, а не като оферта от тяхно име.
Проверете едно нещо: включен ли е повторният тест след отстраняване, или се доплаща. В цените по-горе е включен; попитайте същото и останалите. Ако не е записан в офертата, ще го платите точно когато клиентът чака доказателство.
Правилото, което спестява най-много пари
Заделете около една трета от бюджета за одита и две трети за отстраняване на установените проблеми. Без средства за изпълнение на препоръките докладът сам по себе си няма да подобри защитата.
Твърдото число, дадено по телефона без въпроси за брой системи, облак и хора, после се наваксва за сметка на обхвата и това си личи в средата на проекта. Диапазоните по тип одит са в анализа на цените, по тип пентест в какво да очаквате от тест за проникване, а моделите при vCISO в статията за външния CISO.
Вторият въпрос след цената: колко от работата се върши на място.
| Ангажимент | Дистанционно ли е | Присъствени дни |
|---|---|---|
| Подготовка и оценка на готовността по SOC 2 | Изцяло дистанционно | Няма. Началната и заключителната среща са онлайн, доказателствата се качват в портал |
| Сертификационен одит по ISO 27001 | Смесено, не подлежи на договаряне | Фаза 1: обикновено 1 ден на място плюс 2 до 3 дни дистанционно. Фаза 2 за софтуерна компания от 40 до 60 души: 2 до 3 дни на място плюс 1 до 2 дни за обработка |
| Проверка от КЗЛД и право на одит по DORA | Може да е на място | Проверката може да е документална или на място; договорите по DORA изискват изрично право на одит на място при доставчика на ИКТ услуги |
Дистанционното не е компромис: всичките 19 ангажимента по SOC 2 в практиката ни минаха така (SOC 2 за български SaaS). Сертификацията по ISO 27001 е друг разход: тригодишният цикъл излиза от 18 000 до 32 000 EUR за 30 души и от 38 000 до 65 000 EUR за 100 души, от които таксата на сертификационния орган е съответно от 6 000 до 9 000 EUR и от 11 000 до 17 000 EUR (реалната цена на ISO 27001, преглед на сертификационните органи).
Питайте, преди да сравнявате суми: колко присъствени дни са включени и кой ще дойде. И още едно разграничение: одитът и пентестът са проекти с край, SOC, MDR и vCISO са месечни ангажименти, лицензите са годишни. Три различни реда в бюджета.
Разговорът
Първият разговор: въпроси и предупредителни признаци
Задавайте конкретни въпроси за екипа, начина на работа и резултатите, които ще получите.
| Какво да попитате | Какъв отговор да очаквате | Предупредителен признак |
|---|---|---|
| Кой конкретно ще работи по проекта? | Име, биография, сертификат | Анонимен „екип от експерти“ |
| Може ли 15 минути с консултанта, не с продавача, преди да подпишем? | Насрочен разговор | Отказ или отлагане без причина |
| Покажете анонимизиран примерен доклад. | Конкретни технически доказателства и план по приоритети | Осемдесетстранична автоматична разпечатка без контекст |
| Какво се случва след доклада? | Помощ при отстраняването и включен повторен тест | Повторният тест не е записан в офертата |
| Продавате ли продукти и как поддържате независимост? | Ясен отговор кой плаща на кого | Слайдове на производител на първата среща |
| Колко компании от нашия сектор и размер сте обслужвали? | Конкретен брой и предложение за референция | Нежелание да ви свържат с клиент |
| Какво НЕ можете да направите за нас? | Спокоен отговор, който очертава границите | „Можем всичко“ |
| Каква е цената и кога я потвърждавате? | Твърда цена след писмен обхват | Твърда цена преди писмен обхват |
Автоматичното сканиране е полезно и евтино, но не е одит и не е пентест; ако точно него искате, купете го съзнателно като оценка на уязвимостите. И ако на първата среща ви показват слайдове на производител, вместо да питат колко системи имате, продават лиценз, независимо какво пише на визитката.
Още три предупредителни признака
Твърда цена преди писмен обхват. Обещание за 100 процента сигурност или за гарантирано минаване на проверка, което никой не може да даде. И агресивна продажба на най-скъпия месечен абонамент от първия ден, когато по-евтиният път почти винаги е фиксиран проект за одита и наваксването, следван от по-лек месечен ангажимент.
Трите признака на качествен доставчик са конкретни технически доказателства в докладите, готовност да кажат кога нещо е извън обхвата им и реални референции от сходен профил. Списъците са в прегледа на компаниите и в как се избира надежден доставчик.
„Кой точно ще работи по нашия проект“ не е формалност. Отнася се и за нас: искайте назован човек с биография и сертификати, а ако не можем да го посочим, важи същият червен флаг.
Планът
Първите 14 дни: план, който не изисква да сте избрали доставчик
Част от работата е ваша и е почти безплатна. Свършите ли я преди първото обаждане, ще получите по-точни оферти: никой няма да ви таксува за неяснотите.
Между четвъртия и седмия ден има и задача, която е чиста подготовка за преговори: пребройте служителите, сървърите и устройствата, запишете кой облак използвате, кои системи обработват лични данни и кой поиска доказателството. Без тези отговори всяка оферта е измислена. Проверете и дали сте в обхвата по ЗКС: тестът за обхват и контролният лист го решават за половин час.
Реалистичното продължение е: одит с доклад за 14 дни на фиксирана цена, отстраняване, повторен тест. Съответствие за седмица не съществува, а ISO 27001 е друг хоризонт и бюджет. Ако сте под 30 души и никой регулатор не ви гледа, започнете от пакета за малък бизнес. При инцидент разговорът е друг: одитът идва, след като нещата се успокоят.
Ако вече знаете от каква услуга се нуждаете
Atlant Security е основана през 2019 г. и е базирана в София. Компанията се ръководи от Александър Свердлов, бивш консултант по сигурността в Microsoft, CISSP, с над 200 одита в 14 държави и опит от 2013 г. насам. Работно време: от понеделник до петък, 09:00-17:00. Телефон: 02 492 0170. Имейл: secure@atlantsecurity.com. Първият разговор е 30 минути и не ви обвързва с договор.
Както пише и в профила по-горе: нямаме денонощен управляван SOC и не продаваме продукти. За 24/7 наблюдение доставчикът е друг и ще го намерите в таблицата в началото.
Получете фиксирана оферта до 24 часаЧесто задавани въпроси
Въпроси, които ни задават всяка седмица
Колко струва киберсигурността в София за фирма с 50 служители?
По публикуваните цени: одит на ИТ сигурността от 4 600 EUR за до 50 служители с доклад за 14 дни, пентест от 4 000 EUR и виртуален CISO от 1 400 EUR на месец; при CENTIO управляван пакет 12 или 19 EUR на устройство на месец при минимум 10 устройства, тоест от 120 и от 190 EUR месечно без ДДС. Заделете една трета от бюджета за одита и две трети за отстраняването. Диапазоните са в анализа на цените на одит и в какво да очаквате от пентест.
Трябва ли доставчикът да идва на място в офиса ни в София?
Три случая. Подготовката за SOC 2 се води изцяло дистанционно: всичките 19 ангажимента по SOC 2 в практиката ни минаха така, с онлайн начална и заключителна среща и доказателства през портал. Сертификационният одит по ISO 27001 има присъствени дни: 1 ден на място за Фаза 1 и 2 до 3 дни на място за Фаза 2 при софтуерна компания от 40 до 60 души. Проверка от КЗЛД може да е документална или на място, а договорите по DORA изискват право на одит на място.
Каква е разликата между фирмата, която ни поддържа компютрите, и фирмата за киберсигурност?
Две от четирите покупки. Интеграторът или поддържащата фирма внедрява технология и отговаря тя да работи. Консултантът казва къде са дупките, в какъв ред да ги затворите, и осигурява доказателствата, които клиент или регулатор иска. Софийският пример: в счетоводна кантора със Sophos и Fortinet ransomware криптира данните, защото нападателите влязоха с откраднати идентификационни данни през фишинг. Повече в защо антивирусът не спира нищо и на страницата за консултант по киберсигурност.
Фирмата ни е с 20 души. Засяга ли ни Законът за киберсигурност?
Компании под 50 души и под 10 млн. евро оборот по принцип са извън прекия обхват, освен ако не са в категория, която е винаги в обхвата. Това рядко решава въпроса: същите изисквания идват по договор от клиентите ви. Проверете обхвата с теста за съществен и важен субект, а за под 30 души вижте пакета за малък бизнес.
Как да проверя дали фирмата е сериозна, ако нямаме технически човек?
Всички проверки са нетехнически. Искайте име и биография на конкретния консултант, а не „екип от експерти“, и 15 минути с него преди подписване. Поискайте примерен доклад и вижте има ли конкретни доказателства, или е автоматична разпечатка. Поискайте референция от сходен сектор и питайте какво НЕ могат да направят за вас. Списъците са в прегледа на компаниите и в как се избира надежден доставчик.
Колко бързо ще имам резултат, който да покажа на клиента си?
Оферта с фиксирана цена до 24 часа след разговора за обхват, одит с пълен доклад за 14 дни, после отстраняване и повторен тест. Сертификацията по ISO 27001 е друг хоризонт: 6 до 9 месеца и 18 000 до 32 000 EUR за тригодишен цикъл при 30 души. За клиентски въпросник обикновено стига одит с доказателства. Вижте одита на ИТ сигурността и реалната цена на ISO 27001.
За информиран избор определете нужната услуга, обхвата и отговорника за изпълнението. Не е необходимо да сте технически специалист, но трябва да знаете какъв проблем решавате и в какъв срок.
При всеки допълнителен доставчик задайте същите въпроси: каква услуга предлага, кой ще работи по проекта, включен ли е повторният тест и колко дни на място покрива цената. Така ще сравнявате предложенията по едни и същи критерии.
Имате въпросник от клиент или срок от регулатор? Получете фиксирана оферта до 24 часа или пишете на alexander@atlantsecurity.com.
