
Пентест (тестове за проникване)
Тест за проникване в мрежи
Проверка на външната и вътрешната мрежа с контролирани атаки, включително срещу Активна Директория.
01 / ПОДРОБНОСТИ
Какво включва услугата
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
Организации със сложни вътрешни мрежи
Организации, които използват Активна Директория за управление на акаунти и достъп
Компании, които трябва да проверят мрежовата сигурност за PCI DSS или CMMC
Компании с VPN и служители, които работят от разстояние
Производствени предприятия и организации с OT/ICS системи и изисквания за мрежова сегментация
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
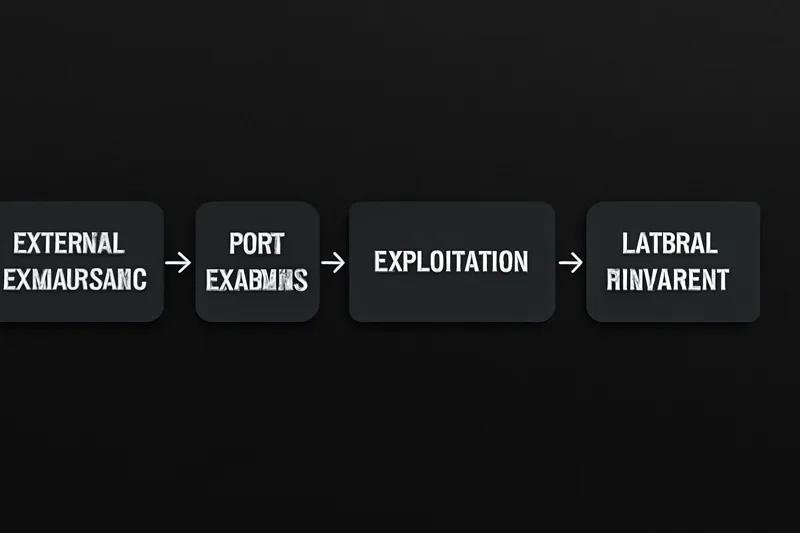
Нашата методология
Разузнаване
Описваме архитектурата на мрежата, активните устройства, отворените портове и услуги и възможните точки за достъп.
Сканиране и анализ на услугите
Преглеждаме подробно мрежовите услуги, търсим уязвимости и анализираме средата в Активна Директория.
Контролирани атаки и придвижване между системите
Проверяваме безопасно дали уязвимостите позволяват допълнителен достъп и по-високи права и показваме възможните последици от атака.
Доклад и отстраняване
Предаваме констатации, подредени по риск, схеми на възможните атаки и стъпки за корекция. Включена е безплатна повторна проверка.
04 / РЕЗУЛТАТИ
Какво получавате
- Тест на външния мрежов периметър
- Оценка на вътрешната мрежа
- Контролирани атаки срещу Активна Директория
- Проверка на сигурността на безжичните мрежи
- Проверка на мрежовата сегментация
- Тестване за заобикаляне на защитни стени и IDS/IPS
- Тестване на VPN и отдалечен достъп
- Преглед на физическата мрежова сигурност
- Придвижване между системите и повишаване на правата
- Проверка на защитата от Password Spraying и злоупотреба с данни за вход
05 / ЦЕНИ
Цени за Тест за проникване в мрежи
Тест за проникване на мрежи
Подробен тест на сигурността на мрежите и инфраструктурата.
- Външно и вътрешно тестване
- Контролирани атаки срещу Активна Директория
- Срок за изпълнение: 2-3 седмици
- Резюме за ръководството и подробен технически доклад
- Включена безплатна повторна проверка
06 / ВЪПРОСИ
Често задавани въпроси
Колко струва тестването за проникване на мрежи?
Цената започва от €4 600 за стандартен проект. Зависи от обхвата — външен, вътрешен или комбиниран тест — броя IP адреси, сложността на мрежата и включването на безжични мрежи. Цената и обхватът се договарят предварително, без почасово таксуване.
Колко време отнема тестването за проникване на мрежи?
Обикновено 2-3 седмици. Тест само на външния периметър може да приключи за 1-2 седмици, а комбиниран тест на външна, вътрешна и безжична мрежа може да отнеме 3-4 седмици. Уточняваме точния график при първоначалната консултация.
Каква е разликата между вътрешно и външно тестване?
Външният тест проверява достъпните от интернет системи от позицията на външен нападател. Вътрешният тест започва с вече получен достъп и проверява дали нападателят може да достигне други системи, да използва слабости в Активна Директория и да получи по-високи права.
Включено ли е тестването на безжични мрежи?
Можем да го включим в обхвата. Проверяваме настройките на WPA2/WPA3, откриването на неразрешени точки за достъп, защитата от evil twin, изолацията на мрежите за гости и възможностите за достъп до чувствителни вътрешни ресурси.
Може ли тестът да прекъсне работата на системите ни?
Договаряме правилата за тестване предварително и координираме работата с вашия екип. Избягваме атаки за отказ на услуга и съгласуваме всеки тест, който може да засегне работата на системите. Определяме контакт за спешна връзка, за да спрем незабавно при проблем.
Тествате ли Активна Директория?
Да. Това е основна част от теста на вътрешната мрежа. Проверяваме Kerberoasting, AS-REP roasting, Pass-the-Hash, DCSync, Golden Ticket и други техники, чрез които обикновен потребителски акаунт може да получи права на Domain Admin.
Предлагате ли повторно тестване след отстраняване на уязвимостите?
Да. Включен е един безплатен повторен тест на всички установени уязвимости. След корекциите проверяваме резултата и актуализираме доклада с отстранените и оставащите проблеми.
Какво включва докладът?
Получавате резюме за ръководството и технически доклад с описание на уязвимостите, стъпки за възпроизвеждане и оценки по CVSS. Включваме мрежови схеми с възможните пътища за атака, корекции, подредени по риск, и съпоставяне с NIST 800-53, PCI DSS, SOC 2 и CMMC.
07 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.
ОПРЕДЕЛЕТЕ ОБХВАТА
Подгответе запитване за тест за проникване.
Опишете приложенията, API, мрежите и облачните системи, които искате да тестваме. Прегледайте запитването и го изпратете. Ще получите копие по имейл, а можете да го изтеглите и като документ.
ЗАПИТВАНЕТО Е ПОЛУЧЕНО
Запитването ви е изпратено.
Номер: . Изпращаме копия по имейл до и Александър от Atlant Security. Проверете и папката за нежелана поща.
Можете да запазите и разговор, за да обсъдим обхвата.