
DORA · Български финансов сектор · Май 2026
DORA (Регламент (ЕС) 2022/2554) се прилага пряко в България от 17 януари 2025 г. Българските банки, застрахователи, инвестиционни посредници, платежни институции, дружества за електронни пари и доставчици на услуги за криптоактиви по МиКА трябва да изпълняват както изискванията на БНБ или КФН, така и изискванията на DORA. Тук разглеждаме какво изисква регламентът и как българските финансови институции могат да организират подготовката си през 2026 г.
Най-важното накратко
- DORA не е директива, а регламент с пряко действие, тоест не чака транспониране в български закон. Прилага се от 17 януари 2025 г. към над 22 категории финансови субекти.
- В България двата компетентни органа са БНБ (банки, платежни институции, дружества за електронни пари и регистър за доставчиците на услуги за криптоактиви по МиКА) и КФН (застрахователи, инвестиционни посредници, фондове, пенсионни дружества).
- Изискванията на регламента са групирани в пет стълба: управление на ИКТ риска, докладване на инциденти, тестване на дигиталната устойчивост (включително TLPT), управление на ИКТ доставчиците (с задължителни клаузи по чл. 30), и оперативен надзор на критичните ИКТ доставчици.
- Срокове за докладване: 4 часа от класификация за първоначално уведомление, 72 часа за междинен доклад, 1 месец за окончателен. Часовникът тръгва от момента, в който инцидентът е класифициран като значителен по RTS критериите.
- Глобите следват националния режим - в България са по Закона за БНБ, Закона за КИО и КЗ. Лична отговорност на ръководството по Търговския закон и секторните закони е отделна от санкцията за дружеството.
- Реалистична първа година за средно голяма българска платежна институция или инвестиционен посредник: 92 032,54 - 245 420,10 евро за пълна готовност, включително регистър на договорни споразумения, политика за управление на ИКТ риска, тест на устойчивостта и доказателствено досие.
През март ни се обади оперативният директор на средно голяма българска платежна институция, лицензирана от БНБ. Беше получил писмо от надзорната служба с искане за регистъра на договорните споразумения по чл. 28 ал. 3 от DORA и за политиката за управление на ИКТ риска по чл. 6. Не разполагаше с нито един от двата документа във вида, който регулаторът очакваше. Имаше политика за информационна сигурност от 2021 г., имаше списък с доставчици в Excel, и имаше две страници с описание на бекъп процедурите.
Срокът беше 21 работни дни. Институцията не е малка - над 80 души, лиценз за платежни услуги по чл. 11 от Закона за платежните услуги и платежните системи, ИКТ инфраструктура хибридна (AWS Frankfurt плюс собствен HSM в Equinix), 14 ИКТ доставчика в общия списък. И никакъв структуриран отговор на това, което DORA нарича управление на ИКТ риска.
Седмица по-късно работехме рамо до рамо с техния CISO и техния правен консултант върху регистъра на договорните споразумения. Това е документът, който БНБ и КФН искат първи, защото показва дали изобщо знаете кои са вашите ИКТ доставчици, какво правят, какви данни докосват, и дали договорите ви съдържат задължителните клаузи по чл. 30 от DORA. Ако не знаете отговора на тези въпроси за всеки от 14-те доставчика, не сте готови за DORA, независимо колко добра е вашата SIEM конфигурация.
По-долу представяме плана, по който подготвихме институцията за отговор пред регулатора. Статията е предназначена за директорите по риска и информационната сигурност и за оперативните директори във финансовия сектор. Разглеждаме петте основни области на DORA, често пропусканите изисквания и реалистичен 90-дневен план за подготовка за надзорен преглед.
Стъпка 1
Какво е DORA и кой в България е в обхвата
DORA (Digital Operational Resilience Act, Регламент (ЕС) 2022/2554 на Европейския парламент и на Съвета) е първият единен европейски режим за дигитална оперативна устойчивост на финансовия сектор. Целта на регламента е да консолидира фрагментираните досега национални правила за киберсигурност и ИКТ риск във финансовия сектор в един общ стандарт, валиден от Лисабон до София. Влязъл в сила на 16 януари 2023 г., регламентът се прилага директно от 17 януари 2025 г., без необходимост от транспониране в български закон.
Обхватът на DORA е широк и засяга над 22 категории финансови субекти. За българския пазар най-важните са следните:
- Кредитни институции (банки) - 18 банки с лиценз в България плюс клонове на ЕС банки. Надзор: БНБ.
- Платежни институции и дружества за електронни пари - около 30 лицензирани субекта. Надзор: БНБ.
- Инвестиционни посредници по ЗПФИ. Надзор: КФН.
- Управляващи дружества и фондове (UCITS, AIF). Надзор: КФН.
- Застрахователи и презастрахователи. Надзор: КФН.
- Пенсионноосигурителни дружества. Надзор: КФН.
- Доставчици на услуги по криптоактиви (CASP) по Регламент МиКА - регистър при БНБ, надзор по координация с ЕЦБ.
- Доставчици на услуги по краудфъндинг (ECSP). Надзор: КФН.
- Централни регистри на ценни книжа, централни контрагенти, борси. Надзор: КФН + БНБ за платежни и сетълмент системи.
Има облекчен режим за микропредприятия (под 10 души и под 2 млн. евро баланс/оборот) - за тях задълженията по чл. 16 са пропорционални. Малки и не взаимосвързани инвестиционни посредници също имат облекчен профил по чл. 16. За всички останали се прилага пълният режим без редукция.
Важна правна особеност, която не всички български субекти осмислят веднага: DORA е lex specialis. В случай на застъпване с други регламенти (NIS2, GDPR, MiCA, PSD2, EBA Guidelines on ICT and security risk management), DORA има приоритет за финансовия сектор. На практика това означава, че финансова институция в България, която вече е изпълнявала задължения по EBA/EIOPA насоки за ИКТ риска, в голяма степен вече покрива DORA, но трябва да обнови документацията си към новата терминология и към допълнителните изисквания, които DORA внася (например регистъра на договорните споразумения и режима за TLPT).
Стъпка 2
Петте стълба на DORA и какво точно изискват
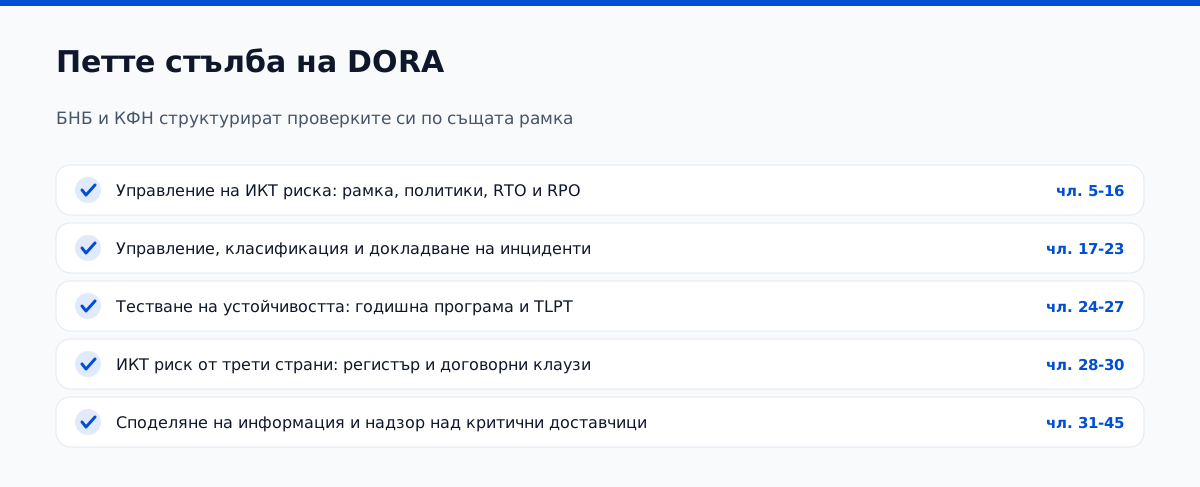
DORA се организира около пет стълба, които заедно покриват целия жизнен цикъл на ИКТ риска във финансова институция. Полезно е да се запомнят като структура, защото и БНБ, и КФН структурират проверките си по същия начин.
Стълб 1. Управление на ИКТ риска (чл. 5-16)
Управителният съвет носи крайната отговорност за ИКТ риска и одобрява писмено рамката за управлението му. Определя се контролна функция, отделена от ежедневната ИТ дейност. Подготвят се политика за информационна сигурност, опис и класификация на активите и функциите, правила за криптиране, достъп и мрежова защита, както и процедури за откриване на заплахи, реакция и възстановяване. За критичните функции се предвижда денонощно наблюдение. Необходими са и анализ на инцидентите, подобряване на мерките, планове за непрекъснатост и възстановяване с цели RTO/RPO и обучение на служителите и управителния съвет. За подготовката на управителния съвет предлагаме обучение по DORA за членове на управителни съвети в нашата BlueTeam Academy. Курсът е на английски.
Стълб 2. Управление, класификация и докладване на ИКТ инциденти (чл. 17-23)
Процес за откриване, класификация и реакция при ИКТ инциденти. Класификацията използва критериите от Делегиран регламент (ЕС) 2024/1772 - брой засегнати клиенти, географски обхват, продължителност, финансова загуба, репутационна щета, икономически и социален ефект. Значителните инциденти се докладват към БНБ или КФН по образец и в три етапа: първоначално уведомление в рамките на 4 часа от класификацията (и не по-късно от 24 часа от момента на узнаване), междинен доклад до 72 часа, окончателен доклад до един месец. Регистър на всички инциденти - не само значителните - се поддържа постоянно и подлежи на проверка. Сериозни киберзаплахи без реализиран инцидент също се докладват доброволно по чл. 19 ал. 2.
Стълб 3. Тестване на дигиталната оперативна устойчивост (чл. 24-27)
Годишната програма за тестване се съобразява с размера и сложността на организацията. Тя обхваща оценки на уязвимости, мрежови тестове, анализ на изходния код на критични приложения, проверки по сценарии, тестове на физическата сигурност и производителността, проверка на инструментите за откриване на заплахи и цялостни тестове на BCP/DRP. Проверките се извършват независимо; вътрешен екип може да ги изпълнява, ако функциите са разделени. За значителните финансови институции, които отговарят на критериите по чл. 24, ал. 3, допълнително се прилагат тестове за проникване, основани на разузнаване за заплахите (TLPT), на всеки 3 години по методологията TIBER-EU и под надзора на БНБ/КФН. БНБ работи по адаптирането на TIBER-EU за българския пазар.
Стълб 4. Управление на ИКТ риска от трети страни (чл. 28-30)
Управителният съвет одобрява стратегия и политика за ИКТ риска, свързан с външни доставчици. Всички договори за ИКТ услуги се вписват в регистъра по чл. 28, ал. 3 в определения формат и се докладват ежегодно на БНБ/КФН. Новите доставчици се проверяват предварително. Всички договори трябва да съдържат клаузите по чл. 30, а за критични или важни функции се предвиждат допълнителни условия: план за прекратяване и прехвърляне на услугата, ограничения за подизпълнители, одит на място, достъп до помещенията и системите и местонахождение на данните. Изпълнението на доставчиците се следи текущо, а зависимостта от ограничен брой доставчици се управлява като отделен риск.
Стълб 5. Споделяне на информация и оперативен надзор на критичните ИКТ доставчици (чл. 31-44, 45)
На равнище ЕС действа режим за определяне на критичните външни доставчици на ИКТ услуги (CTPP) и за прекия им надзор от водещ надзорен орган. Финансовите институции трябва да знаят кои техни доставчици могат да попаднат в тази категория, включително AWS, Microsoft Azure, Google Cloud и големи SaaS платформи, и да поддържат план за прехвърляне на услугите. Член 45 насърчава доброволния обмен на информация за киберзаплахи между финансовите организации. В България се очаква това да става основно чрез CERT-FS на БНБ и FS-ISAC.
Стъпка 3
Регистърът на договорните споразумения и задължителните клаузи по чл. 30
Регистърът по чл. 28, ал. 3 е сред първите документи, които БНБ и КФН изискват при проверка. Той се подготвя по образеца на Регламент за изпълнение (ЕС) 2024/2956 и обхваща всеки договор за ИКТ услуги, включително големите облачни платформи и SaaS услугата за 12 евро, която юристът използва за подписване на договори.
Образецът събира информация в около 14 категории на три нива: финансовата организация, договорът и доставчикът. За всеки договор се записват видът на услугата с определения код, поддържаната функция, дали тя е критична или важна, началната и крайната дата, бюджетът, местонахождението на данните, веригата от подизпълнители и датата на последната оценка на риска. Първоначалното подаване е до 30 април 2025 г., а следващите са ежегодни, през електронния канал на БНБ/КФН.
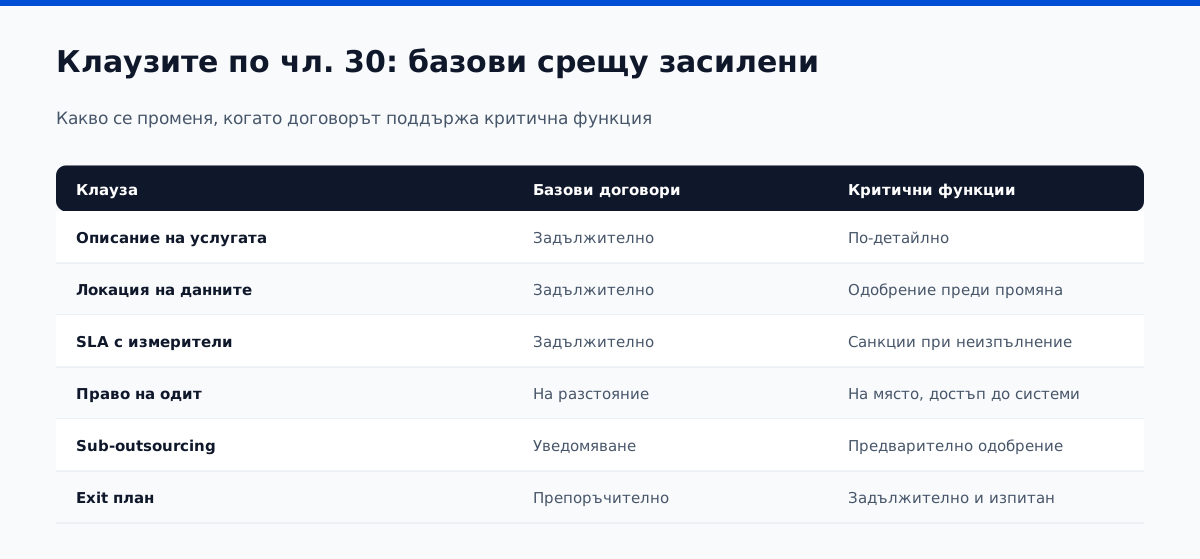
При подготовката по DORA прегледайте и договорните клаузи по чл. 30. Те се разделят на две групи: базови клаузи (за всички ИКТ договори) и засилени клаузи за договори, които поддържат критични или важни функции. Основните условия включват описание на услугата, местонахождение и защита на данните, договорени нива на обслужване (SLA), съдействие при инцидент, основания за прекратяване и достъп до информация при надзорна проверка. Допълнителните условия обхващат одит на място, план за прехвърляне на услугата и проверка на този план, ограничения за подизпълнителите и участие на доставчика в тестове за устойчивост.
| Клауза по чл. 30 | Базови договори | Критични / важни функции |
|---|---|---|
| Точно описание на услугата | Задължително | Задължително + по-детайлно |
| Място на обработване и съхранение на данните | Задължително | Задължително + изрично одобрение преди промяна |
| SLA с количествени измерители | Задължително | Задължително + санкции при неизпълнение |
| Сътрудничество при инцидент | Задължително | Задължително + срокове за уведомяване |
| Право на одит на финансовия субект | Дистанционно | На място + достъп до помещения и системи |
| Достъп на регулатора (БНБ/КФН/Lead Overseer) | Задължително | Задължително + неограничен |
| Възлагане на подизпълнители | Уведомяване | Предварително одобрение + ограничения |
| Прекратяване и прехвърляне на услугата | Препоръчително | Задължително + изпитан |
| Участие в TLPT и тестване | Не | Задължително |
| Прекратяване и условия за неговото упражняване | Задължително | Задължително + ясни основания |
Практически съвет, който спестява много преговори: не започвайте от вашия типов договор. Започнете от стандартизирани шаблони, които EBA, EIOPA и националните браншови асоциации разработиха за DORA. Голяма част от доставчиците на облачни услуги (AWS, Microsoft Azure, Google Cloud, Salesforce) вече имат „DORA addendum“ - анекс, който поправя стандартния SaaS договор за финансовия сектор. Подписването на този анекс е по-бързо и евтино от пълно предоговаряне. Red team фазата е мястото, където повечето тестове по DORA се провалят, затова tlptdora.com съществува като отделна услуга, а не като ред в оферта за пентест.
Стъпка 4
Срокове за докладване на инциденти и от кога се изчисляват
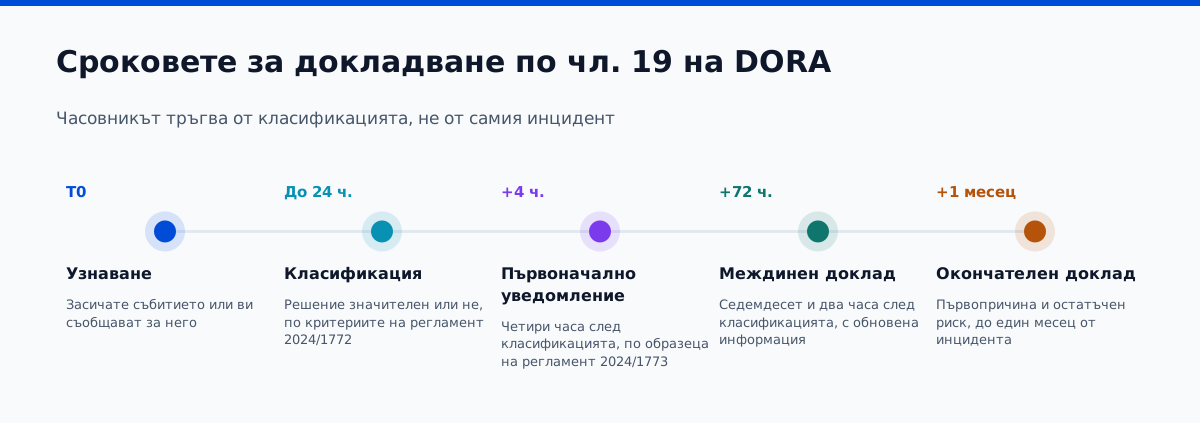
Сроковете за докладване по DORA са по-кратки и по-точни от това, с което повечето български институции бяха свикнали. Има три отделни доклада, които текат паралелно, и един четвърти срок, който се отнася до значителни киберзаплахи без реализиран инцидент.
Критериите за „значителен“ инцидент са изброени в Делегиран регламент (ЕС) 2024/1772 и текат по два прага. Първичен праг: ако инцидентът засяга поне един от показателите - влияние върху критични услуги, репутационна щета, продължителност и downtime, географски обхват, обем на изгубени данни, икономическа загуба - над определени стойности. Втори праг: ако едновременно са изпълнени поне два от показателите засегнати клиенти, репутация, и продължителност и downtime. И двата прага задействат пълния режим на трите доклада.
Ако инцидентът засяга едновременно ИКТ сигурността и лични данни, може да се наложи паралелно докладване по DORA до БНБ или КФН, по NIS2 до МЕУ-CSIRT, ако сте в обхвата на ЗКС, и по GDPR до КЗЛД в 72-часов срок. Това са различни процедури и срокове. Проверете координацията им предварително чрез учение по сценарий.
Стъпка 5
TLPT, пентест и годишна програма за тестване
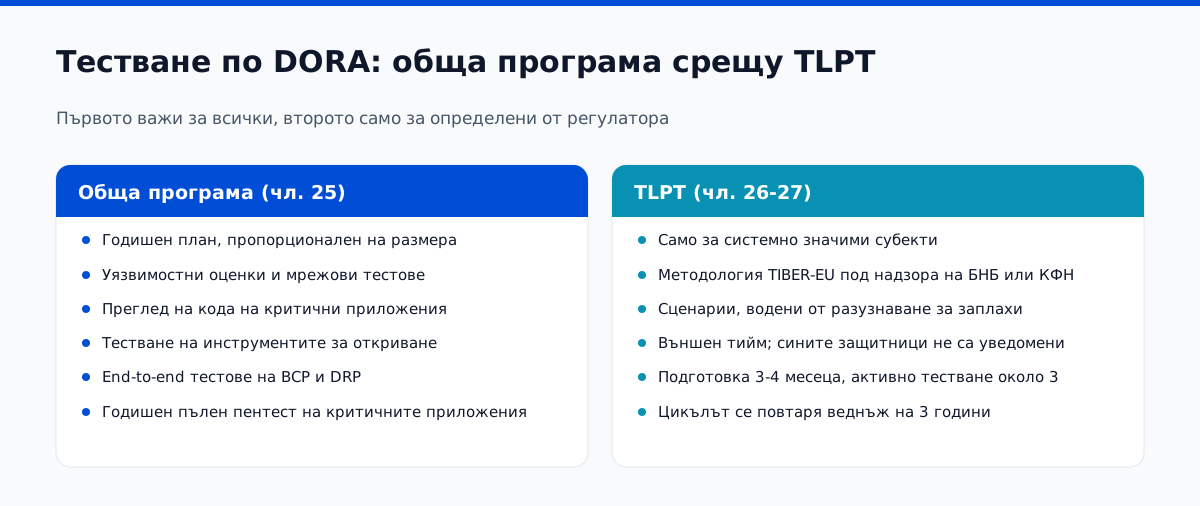
DORA предвижда обща програма за тестване на цифровата оперативна устойчивост, съобразена с размера и сложността на организацията. Допълнителните тестове TLPT се прилагат само за определена от компетентния орган група финансови институции.
Програмата за тестване по член 25 включва оценки на уязвимостите, проверки на мрежовата и физическата сигурност, анализ на използвания отворен код, преглед на изходния код и тестове за производителност. Проверяват се също средствата за откриване на заплахи и плановете за непрекъсваемост и възстановяване. За критичните приложения се планират годишни тестове за проникване. Резултатите се документират, определят се отговорници за отстраняването и се проследява напредъкът. Подходът ни към обхвата, доказателствата и повторната проверка е описан в услугата за услуги за тестове за проникване (на английски).
TLPT по чл. 26-27 е задълбочен тест по сценарии, основани на разузнаване за реалните заплахи. Извършва се от външен атакуващ екип, без защитният екип да знае предварително за сценариите. Следва се методологията TIBER-EU на ЕЦБ, под надзора на БНБ за банките и на КФН за участниците на капиталовия пазар. Подготовката отнема около 3-4 месеца, активното тестване около 3 месеца, а заключителната фаза с доклад и план за отстраняване на пропуските още 2-3 месеца. Цикълът се повтаря веднъж на 3 години.
Кой е длъжен да прави TLPT в България? Не всеки финансов субект. Критериите по чл. 24 ал. 3 и съответната делегирана регламентация (ЕС) 2024/1774 идентифицират финансовите субекти със системно значение, важност за единния пазар, и значителни ИКТ зависимости. Практически за българския пазар това означава: четирите най-големи системно значими банки, основните доставчици на платежни системи (БИСЕРА, БОРИКА), потенциално най-големите застрахователи и инвестиционни посредници. БНБ и КФН ще нотифицират индивидуално кои са в обхвата на TLPT - не се самозаявявате.
Реалистична цена на TLPT за българска банка
Пълният цикъл по TIBER-EU за средно голяма банка струва от 163 613,40 до 296 549,29 евро само за външния екип. Това включва разузнаване за заплахите, определяне на обхвата, изпълнение на сценариите и докладване. Допълнително са необходими около 600-1000 човекочаса от ръководителя по сигурността, възложителите и контролния екип (White Team). За институциите в обхвата на TLPT това трябва да е отделен разход в бюджета за първата година. При текущото управление на програмата DORA модулът на Venvera държи регистъра на информацията, сроковете за докладване и доказателствата от тестването на едно място.
Стъпка 6
90-дневен план за подготовка за надзорна проверка
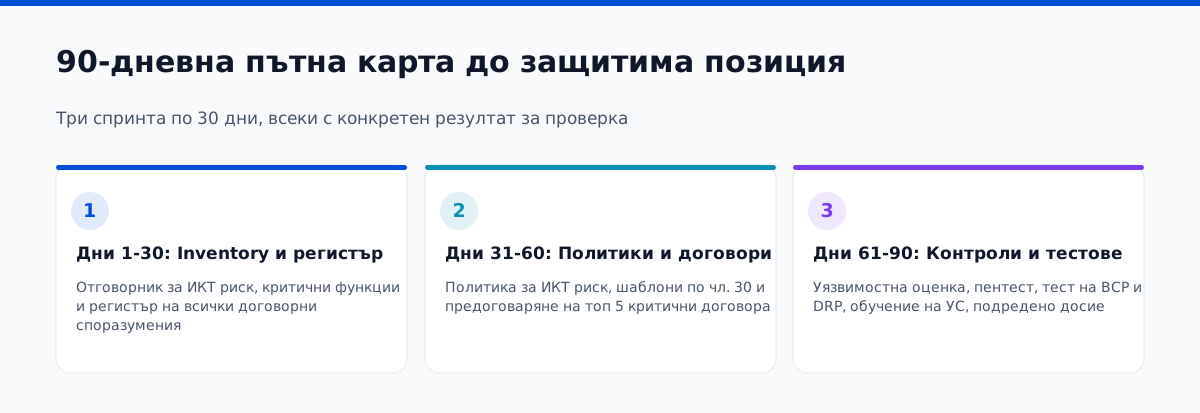
Ако финансовата ви институция още не изпълнява всички изисквания по DORA, този 90-дневен план ще ви помогне да подготвите следващата проверка на БНБ или КФН. При започване от нулата той няма да осигури пълно съответствие за 90 дни, но ще ви даде последователна програма и документирани резултати от изпълнението.
Реалистична цена за тази 90-дневна работа в средно голяма българска финансова институция (50-150 души, един основен лиценз): 92 032,54 - 245 420,10 евро. Разпределение: външен консултант 30 677,51-66 467,94 евро, правен преглед на договори 12 782,30-28 121,05 евро, оценка на уязвимостите и пентест 10 225,84-25 564,59 евро, адаптация на политики 5 112,92-12 782,30 евро, вътрешно време (CISO, юрисконсулт, ИТ, управление на риска, представител на УС) 20 451,68-51 129,19 евро, обучения 4 090,34-12 782,30 евро, тестване на BCP/DRP 7 669,38-25 564,59 евро, софтуер за регистър и доказателствено досие 2 556,46-10 225,84 евро първа година. Цените се качват, ако сте в обхвата на TLPT.
Ако ви притеснява дупката между два годишни теста, Pentestas я затваря: същото покритие върху уеб приложения, API, облак и вътрешна мрежа, доказателство, което можете да дадете директно на разработчика, и срок в дни.
Стъпка 7
Петте най-чести грешки в българския финансов сектор
1. „Имаме ISO 27001, значи покриваме DORA“
ISO 27001 покрива по наша оценка около 55-65 на сто от изискванията на DORA. Липсват: регистърът на договорните споразумения по образец, специфичните срокове за докладване на инциденти, задължителните клаузи по чл. 30, стратегиите за прекратяване за критични доставчици, TLPT (където е приложимо), и доказателствата за участие на УС в управлението на ИКТ риска. ISO 27001 е добра основа, но не е DORA.
2. Списък с доставчици в Excel вместо регистър по образец
Регистърът по чл. 28 ал. 3 е структуриран файл в строго определен формат с около 22 задължителни полета на ниво договорно споразумение. Той се подава електронно през канала на БНБ/КФН по образец на Регламент за изпълнение (ЕС) 2024/2956. Excel със 7 колонки „доставчик, услуга, контакт, начало, край, цена, отговорник“ не отговаря на изискването, независимо колко актуален е.
3. „Нашият CIO се занимава с ИКТ риска“
DORA изисква функцията за контрол на ИКТ риска да е отделена от ежедневната ИТ дейност. Директорът по ИТ (CIO), който одобрява архитектурните решения и управлява екипа, не може едновременно да контролира собствените си решения. Необходим е директор по сигурността (CISO) или отговорник за ИКТ риска, който се отчита независимо пред управителния съвет. Малките институции могат да възложат тази функция на външен специалист (vCISO), като възлагането трябва да е документирано.
4. Пренебрегване на договорите с чуждестранни облачни доставчици
AWS, Microsoft Azure, Google Cloud, Salesforce и големите SaaS доставчици предлагат стандартни анекси по DORA за финансовия сектор. Ако договорът поддържа критична функция, липсата на необходимите допълнителни клаузи може да означава неизпълнение на изискванията. Анексът обикновено е безплатен и трябва да бъде поискан, прегледан и подписан.
5. „24-часовият срок е достатъчен“
Често чуван аргумент: „Имаме общо 24 часа да решим дали инцидентът е значителен и след това още време за уведомление.“ Грешно. След класификацията тръгва нов часовник от 4 часа до първоначалното уведомление. На практика, ако инцидент бъде засечен в 22:00 ч. в петък и класифициран значителен в 02:00 ч. в събота, първоначалното уведомление трябва да тръгне до 06:00 ч. в събота. Нощни и почивни-дневни дежурства не са препоръка - те са оперативна необходимост.
Нуждаете се от помощ с DORA? Услугата ни за съответствие с DORA покрива рамката за управление на ИКТ риска, регистъра на информацията, докладването на инциденти и тестването.
Как Atlant Security помага
Подготовка по DORA за български финансови институции
През последните 14 месеца помогнахме за подготовката по DORA на българска банка, две платежни институции, инвестиционен посредник и застраховател. Работата включва регистъра на договорните споразумения, преговорите по договорните клаузи и процедурите за уведомяване при инцидент.
- Регистър по образеца на Регламент (ЕС) 2024/2956, готов за подаване
- Адаптация на политики и договори с шаблони за български контекст
- Външна vCISO функция, независима от ежедневната ИТ дейност
- Тестване и доказателствено досие за следваща проверка
- Практически опит в комуникацията с БНБ и КФН
Често задавани въпроси
Въпроси от ръководители по информационна сигурност
Ние сме платежна институция с 18 служители. Прилага ли се DORA в пълния ѝ обхват?
Не. За микропредприятията — под 10 служители и под 2 млн. евро баланс или оборот — е предвиден облекчен режим по член 16. Платежна институция с 18 служители вероятно не отговаря на този критерий. Принципът на пропорционалност по член 4 позволява мерките да се съобразят с размера, риска и сложността, но изисква обосновано и документирано решение. При финансово-технологичните компании особено внимание изискват API, платежната логика, облачните идентичности и изолацията между клиентските среди; тест за проникване за финтех платформи обхваща именно тези системи и дава констатации, които могат да бъдат възпроизведени и проверени.
Дали БНБ вече реално проверява спазването на DORA?
Да. От втората половина на 2025 г. БНБ и КФН включиха готовността по DORA като отделна точка в надзорните си цикли. От март 2026 г. виждаме целеви искания за регистъра на договорните споразумения, доказателство за процедура за класифициране на инциденти и доказателство за провеждане на годишно тестване. Очаквайте първите формални препоръки за отстраняване по DORA в края на 2026 г., а първите финансови санкции през 2027 г.
Какви глоби могат да се наложат за неспазване на DORA?
DORA не въвежда единна европейска скала за глоби. Санкциите се прилагат по националния режим - в България чрез Закона за БНБ, Закона за кредитните институции, Закона за платежните услуги, Кодекса за застраховането, ЗПФИ, ЗДКИСДПКИ и съответните секторни закони. Размерът зависи от тежестта на нарушението и приложимия секторен закон. Освен фирмената санкция, по Търговския закон членовете на УС могат да носят регресна отговорност при доказана небрежност в управлението.
Използваме AWS за всичко. Те ли носят отговорността по DORA?
Не. Отговорността по DORA остава на финансовата институция и нейния управителен съвет, независимо колко дейности са възложени на външни доставчици. AWS трябва да съдейства, включително по договорните условия и тестовете за устойчивост, но това не заменя вашето управление на ИКТ риска. Определянето на AWS като критичен външен доставчик (CTPP) би довело до отделен европейски надзор над него, без да премахне вашите задължения.
Аз съм CASP по МиКА - DORA приложима ли е към мен?
Да. MiCA и DORA се прилагат паралелно към съответните доставчици на услуги за криптоактиви. Подготовката включва регистър на договорите, управление на ИКТ риска, срокове за докладване и договорни условия с доставчиците на попечителски услуги и блокчейн инфраструктура. Конкретният обхват и изключенията трябва да се проверят за съответната организация.
Допустимо ли е да възложим функцията vCISO на консултантска компания?
Да, за малки и средни институции това е допустимо при определени условия. Външният vCISO трябва да се отчита пряко пред управителния съвет, да има документирано възлагане и правомощия и да е независим от ежедневната ИТ дейност. Договорът трябва да урежда поверителността, срока, достъпа до информация и предаването на документацията и знанията при прекратяване. Един и същ човек не бива да изпълнява едновременно контролната и оперативната ИТ функция.
Платежната институция от началото на статията подаде регистъра на договорните споразумения в работния ден преди крайния срок и получи потвърждение без забележки. Управителният съвет одобри политиката за ИКТ риска на следващото си заседание. Подготовката продължава с редовни прегледи, актуализации и доказателства за изпълнение.
Изпълнението на DORA изисква постоянна работа. Регистърът се актуализира, договорите се преглеждат, инцидентите се класифицират, тестовете се провеждат по график, а доказателствата се съхраняват. Ако тези дейности спрат след първоначалния проект, пропуските ще се проявят при следващата проверка.
Нуждаете се от практическа помощ за изпълнение на DORA? Поискайте 30-минутна консултация или пишете на alexander@atlantsecurity.com.
