
Подготовка за одити и регулаторни изисквания
ISO 27001: подготовка за сертификация
Консултантска подготовка за Етап 1 и Етап 2: оценка на риска, Декларация за приложимост, вътрешен одит и преглед от ръководството.
Нашият опит
Проектът се ръководи от бивш консултант по сигурността в Microsoft
01 / ПОДРОБНОСТИ
Как помагаме за ISO 27001
02 / ПОДРОБНОСТИ
За кого е подходяща услугата
SaaS компании, които работят с корпоративни клиенти в Европа и други пазари
Финансови институции, които се нуждаят от международно призната сертификация
Здравни организации, които обработват пациентски данни в повече от една държава
Изпълнители по държавни договори с изискване за международно призната сертификация
Компании с доклад по SOC 2, които искат да отговорят и на изискванията на други пазари
Организации с изисквания по GDPR или NIS 2, които трябва да докажат прилагането на мерки за сигурност
Всяка компания, чиито клиенти или партньори конкретно изискват ISO 27001
Готови ли сте да започнете?
Запазете безплатна консултация с нашите специалисти с опит в Microsoft. Уточняваме обхвата и ви изпращаме оферта с фиксирана цена до 24 часа.
03 / ПОДРОБНОСТИ
Нашата методология
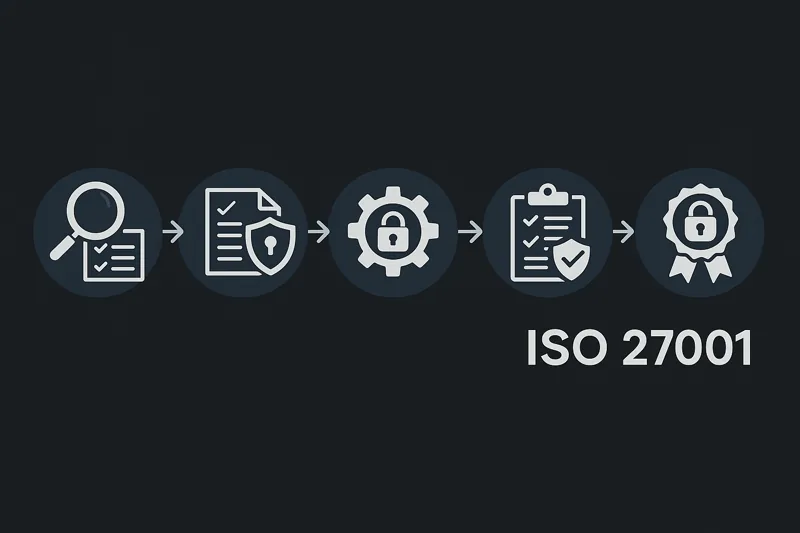
Оценка на пропуските
Проверяваме текущото състояние спрямо ISO 27001:2022 и разглеждаме 93-те мерки от Приложение A. Изготвяме доклад за пропуските и план за действие с приоритети.
Изграждане на ISMS
Изграждаме системата за управление: обхват, методология за оценка на риска, политики, процедури, Декларация за приложимост и останалата необходима документация.
Внедряване на контроли
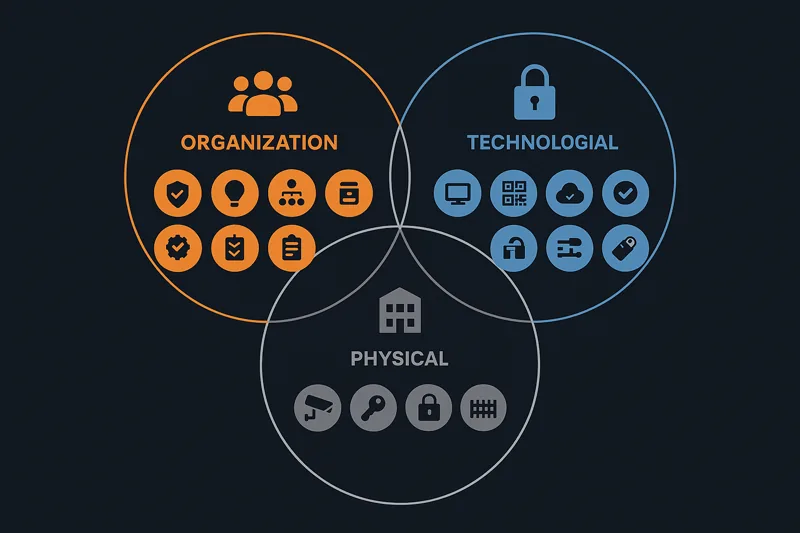
Помагаме да въведете мерките от Декларацията за приложимост в четирите групи: организационни, свързани с хората, физически и технологични.
Подготовка за одит
Провеждаме вътрешен одит, подпомагаме прегледа от ръководството и подготвяме екипа за разговорите с одиторите и двата етапа на сертификационния одит.
04 / РЕЗУЛТАТИ
Услугата е подготовка и консултиране. Сертификатът се издава от независим сертифициращ орган след успешен одит; резултатът не се гарантира от консултанта.
Какво получавате
- Оценка спрямо клаузи 4-10 на ISO 27001:2022 и преглед на приложимостта на 93-те мерки от Приложение A
- Определяне на обхвата на СУИС и описание на организацията и нейната среда
- Разработване и прилагане на методология за оценка на риска
- Разработване на Декларация за приложимост (SoA)
- Изготвяне на необходимите политики и процедури
- Прилагане на избраните мерки от четирите групи в Приложение A
- Планиране и провеждане на вътрешен одит
- Подготовка и провеждане на преглед от ръководството
- Подготовка за сертификационни одити Етап 1 и Етап 2
- Насоки за избор на сертификационен орган
- Подкрепа при надзорните одити след сертификация
- Интеграция със съществуващи контроли по SOC 2 или NIST
05 / ЦЕНИ
Обхват и цени за ISO 27001
Оценка на пропуските
Разберете кои изисквания на ISO 27001:2022 изпълнявате и къде има пропуски.
- Оценка по изискванията на стандарта и мерките от Приложение A
- Подробен доклад за пропуските с приоритети за отстраняване
- Проект на Декларация за приложимост
- Оценка на срока за сертификация
- Препоръки за сертификационен орган
Пълна програма за готовност
Подготовка за сертификация по ISO 27001 от първоначалната оценка до одита.
- Всичко от Оценка на пропуските
- Пълна документация на системата за управление на информационната сигурност
- Методология и провеждане на оценка на риска
- Подкрепа при въвеждане на мерките от Приложение A
- Планиране и провеждане на вътрешен одит
- Фасилитиране на управленски преглед
- Подготовка за одити Етап 1 и Етап 2
- Свързване с одитори и поддръжка
Двойна сертификация
Обща подготовка за ISO 27001 и SOC 2 с използване на сходните изисквания.
- Всичко от пакета за пълна подготовка
- Готовност за SOC 2 Type I или Type II
- Общо съпоставяне на мерките с изискванията на двата стандарта
- Единен процес за събиране на доказателства
- Проследяване на изпълнението по ISO 27001 и SOC 2
- Координирано планиране на одити
06 / ПОДРОБНОСТИ
Какво казват нашите клиенти
"Atlant Security ни преведе от нулата до сертификация по ISO 27001 за 7 месеца. Оценката на пропуските им беше толкова задълбочена, че одиторите за сертификация почти нямаха какво да отбележат. Двойният подход SOC 2 + ISO 27001 ни спести поне €36 000 от излишна работа."
James Richardson
Технически директор, DataStream Analytics
07 / ВЪПРОСИ
Често задавани въпроси
Колко време отнема сертификацията по ISO 27001?
Обикновено 6-12 месеца от първоначалната оценка до приключването на Етап 2. При вече въведени мерки по SOC 2 или NIST срокът често може да е 4-6 месеца. Зависи от състоянието на организацията, обхвата и времето, което вътрешният екип може да отдели.
Колко струва сертификацията по ISO 27001?
Разходът зависи от размера и сложността на организацията. Консултантската подготовка обикновено струва €18 000-€72 000, одитът от сертифициращ орган — €9 000-€27 000, а инструментите и платформите — €4 500-€18 000 годишно. След безплатна консултация изготвяме оферта с фиксирана цена за нашата работа.
Каква е разликата между ISO 27001 и SOC 2?
ISO 27001 определя изискванията към система за управление на информационната сигурност. Мерките се избират според риска и се документират в Декларацията за приложимост. SOC 2 е одиторски доклад за действието на контролите спрямо Trust Services Criteria, разпространен най-вече на американския SaaS пазар. ISO 27001 е международно признат стандарт за сертификация. Много компании се подготвят и за двете според изискванията на клиентите си.
Имаме ли нужда от ISO 27001, ако вече имаме SOC 2?
Зависи от клиентите и пазарите ви. В Европа, Близкия изток и Азиатско-тихоокеанския регион често се изисква ISO 27001. Приблизително 70% от мерките се припокриват със SOC 2, което позволява да използвате част от вече извършената работа.
Какви са задължителните документи за ISO 27001?
Необходими са документи за обхвата, политиката по сигурност, методологията и резултатите от оценката на риска, плана за третиране на риска и Декларацията за приложимост. Документират се също целите, компетентността на екипа, оперативното планиране, вътрешните одити и прегледите от ръководството. На практика това обикновено включва около 15-20 основни документа.
Какво е Декларация за приложимост?
Декларацията за приложимост (SoA) показва кои от 93-те мерки от Приложение A са приложими за организацията, защо са избрани или изключени и дали са въведени. Това е един от основните документи при одита.
Могат ли малки компании да получат сертификация по ISO 27001?
Да. Изискванията се прилагат според размера, дейността и риска на организацията. Компания с 20 души може да изгради съответстваща система с по-малък обхват и по-опростени процеси. Важно е обхватът на сертификацията да е обоснован и ясно определен.
Какво се случва след сертификацията?
Сертификатът е валиден 3 години. През този период се провеждат ежегодни надзорни одити, а след това — одит за подновяване на сертификацията. Можем да осигурим текуща подкрепа за поддържане на системата и подготовка за тези проверки.
08 / ПОДРОБНОСТИ
Запазете безплатна консултация
Запазете удобен час за безплатна 30-минутна консултация. Разговорът не ви обвързва с договор.
Изберете удобен час, за да обсъдим нуждите ви.