ATLANT SECURITY / АНАЛИЗИ

Изследвания и Анализи

Задълбочени анализи на променящия се пейзаж от заплахи и практически ръководства за изграждане на програми за сигурност.

Проучвания. Анализи. Практични съвети.

ISO 27001 за българска компания през 2026 г.: реална цена, срокове и кога си струва

ISO 27001 / 22 мин четене

ISO 27001 за българска компания през 2026 г.: реална цена, срокове и кога си струва

Изпълнителен директор на 42-човешка софтуерна компания в Пловдив имаше готова оферта от голям немски корпоративен клиент - годишен договор от 940 000 евро, с клауза за ISO 27001 в срок до 9 месеца от подписването. Имаше три оферти от 19 940,38 до 95 611,58 евро - четирикратна разлика - и не знаеше коя е правилната. От 18 реални проекта за български компании от 12 до 850 души през последните 24 месеца, конкретни числа: за 30-човешка компания 11 248,42-19 429,09 евро за първоначална сертификация плюс 5 112,92-8 180,67 евро/година поддръжка; за 100 души 29 654,93-56 242,11 евро; за 300 души 66 467,94-122 710,05 евро. Срокът от стартиране до сертификат е 6-9 месеца при дисциплинирана работа, не 12. Покриваме: какво всъщност е ISO/IEC 27001:2022 (93 контрола в 4 области), петте сценария на български компании които стартират проект (западен клиент 39%, регулиран сектор 28%, обществени поръчки 17%, M&A due diligence 11%, висяща нужда 5%), реалните цени за пет размера компании от 10 до 500+ души с разбивка на първоначални и поддръжкови разходи, 7-месечен план месец по месец от обхват до сертификат, кога ISO 27001 си струва (DACH/US договор, ЗКС/НИС2 покритие, обществени поръчки) и кога не (само вътрешен пазар без специфично изискване, без вътрешен ресурс за поддръжка), петте грешки оскъпяващи проекта без да го правят по-сигурен (прекалено широк обхват, часова ставка вместо фиксирана цена, отлагане на вътрешния одит, последно-минутна подготовка на доказателства, използване на остарялата 2013 версия), шестте акредитирани сертификационни органа в България (Bureau Veritas, TUV Rheinland, SGS, DEKRA, LL-C, BSI) с реални цени, и предупреждение за неакредитирани сертификати от 1 278,23-2 045,17 евро без юридическа стойност. Шест FAQ за ISO 27001 vs SOC 2, ролята на платформи като Vanta, цена на поддръжка, кой пише политиките, изключване на локации от обхвата, и колко често има findings на първа сертификация.

Прочетете статията ↗
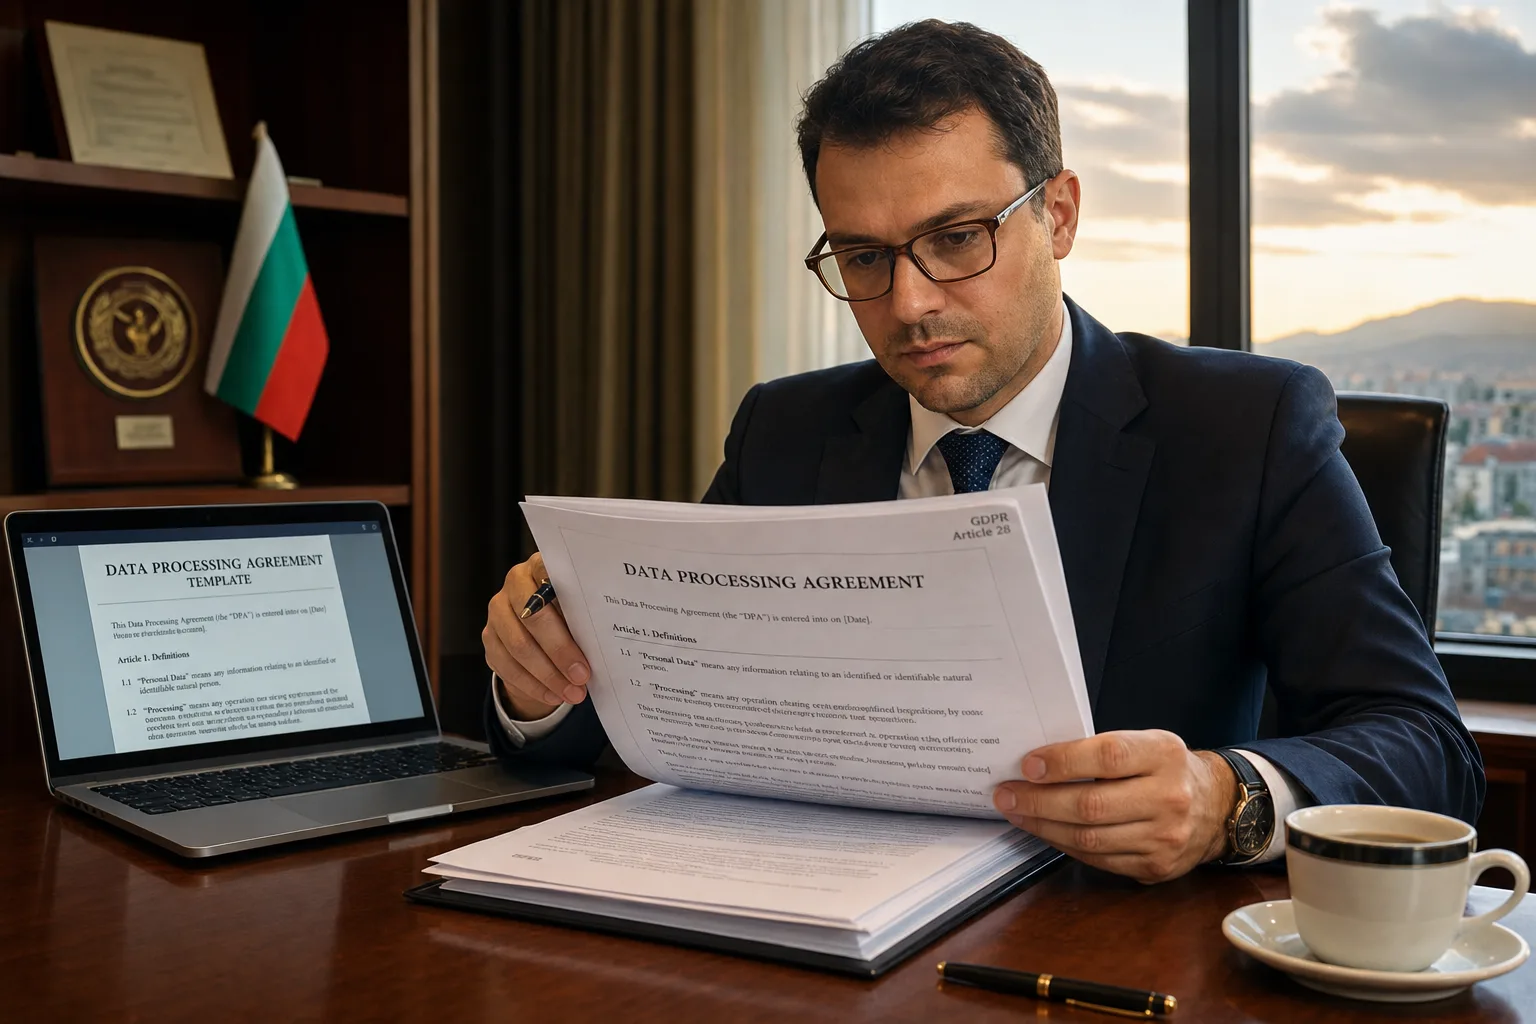
DPA за България: осемте задължителни клаузи, българската специфика и червените флагове в договори от чужди доставчици

GDPR / 21 мин четене

DPA за България: осемте задължителни клаузи, българската специфика и червените флагове в договори от чужди доставчици

Не общ преглед на чл. 28 GDPR, а подробен наръчник за юристи, ДЛЗД и procurement специалисти, които ежеседмично четат, договарят и подписват Data Processing Agreement-и. Покриваме осемте задължителни клаузи по чл. 28, ал. 3 GDPR с конкретни препоръчителни формулировки за български контекст, петте специфики, които КЗЛД проверява, но не са изрично в регламента (език на договора, юрисдикция, 24-часов срок за уведомление от обработващ към администратор, кой подава нотификация до КЗЛД при пробив, държава на сървъра), петте червени флага в стандартните DPA на AWS, Microsoft, Google, Stripe, Salesforce и HubSpot (vague формулировка за срок при инцидент, pooled audit без индивидуален одит, sub-processor списък на сайта без уведомление, ограничение на отговорността под потенциалната глоба, exit без cryptographic erasure attestation), структурен шаблон с 12 раздела и 5 приложения за български контекст, 10-точков чек-лист за 10-минутна оценка на всеки DPA, 30-дневен план за изграждане на пълно DPA портфолио за компания от 50-150 души с 10-25 външни доставчика, и реална цена 178,95-1 636,13 евро на DPA според сложността. Адресат: юрисконсулти, ДЛЗД, procurement, мениджъри по съответствие.

Прочетете статията ↗
DORA срещу NIS2 за български FinTech: коя регулация ви засяга и как се избягва двойната работа

DORA / 22 мин четене

DORA срещу NIS2 за български FinTech: коя регулация ви засяга и как се избягва двойната работа

Български payments стартъп с лиценз за платежна институция от БНБ получи две различни писма: едно от БНБ с искане за план за съответствие с DORA, и едно от ОЕЦ с искане за регистрация по Закона за киберсигурност (НИС2). Финансовият директор имаше две оферти - 112 484,21 евро за DORA програма и още 43 459,81 евро за ЗКС програма. Този материал ви дава точния отговор: DORA е lex specialis за финансовите субекти и поглъща припокриващата се ИКТ материя; интегрираната програма струва 48 572,73-194 290,91 евро в зависимост от профила вместо 92 032,54-368 130,15 евро при дублирана работа. Покриваме: пълния списък от 10 категории финансови субекти по чл. 2 ал. 1 DORA с българските лицензи и компетентен орган (БНБ/КФН), точния обхват на ЗКС/НИС2 и защо изглежда, че се прилага, lex specialis принципа в практически план (чл. 1 ал. 2 НИС2 и съображение 13 DORA), матрицата на припокриването по осем ключови контрола (ИКТ риск рамка, инцидентно докладване с DORA 4ч срок срещу ЗКС 24ч, тестване, регистър на доставчици, договори с 12-те клаузи по чл. 30, управленско отговаряне, регистрация в ОЕЦ, обучение), дървото на решенията по тип FinTech (с лиценз / BaaS агент / под праг за микро-малки), реална таблица с цени за три профила, 18-месечен план за интегрирана програма, и петте грешки които правят регулациите ненужно скъпи (паралелни режими, пропускане на ОЕЦ регистрация, прилагане на ЗКС срокове вместо DORA, договори без 12-те клаузи, игнориране на лична отговорност на УС). Срокът за регистрация в ОЕЦ е 1 юни 2026 г. независимо от DORA-съответствие.

Прочетете статията ↗
Реални глоби от КЗЛД през 2024-2026 г.: седем анонимизирани случая и какво е трябвало да се направи различно

GDPR / 22 мин четене

Реални глоби от КЗЛД през 2024-2026 г.: седем анонимизирани случая и какво е трябвало да се направи различно

Не общи теории за GDPR. Седем конкретни наказателни постановления, излезли в България през последните 24 месеца, всяко с размер на глобата, цитираните в постановлението нарушения, документация, която е липсвала, и какво минимално усилие щеше да предотврати глобата. Случаите: голяма верига търговия с 194 290,91 евро за непълен регистър по чл. 30 и липса на DPIA за поведенческо профилиране, здравно заведение с 74 137,32 евро за неконтролиран достъп до досиета, телеком доставчик с 48 572,73 евро след инцидент при подизпълнител без DPA, SaaS компания с 43 459,81 евро за липсващи SCC 2021/914, е-търговец с 32 722,68 евро за маркетинг без съгласие и липса на регистър, HR агенция с 16 361,34 евро за просрочено искане за изтриване, малък брокер с 9 458,90 евро за CCTV без табела. Плюс петте системни причини, които се повтарят в шест от седем случая (липса на регистър, липса на DPA с обработващ, липса на DPIA, просрочено 72-часово уведомление, липса на политика за съхранение), десетточковият pre-audit контролен лист и 7-дневният минимален план за намаляване на риска. Адресат: УС, изпълнителни директори, DPO, юрисконсулти.

Прочетете статията ↗
DORA чл. 30: 12-те задължителни клаузи в договора с ИКТ доставчик (практически разбор за БГ финансовия сектор)

Регулации / 20 мин четене

DORA чл. 30: 12-те задължителни клаузи в договора с ИКТ доставчик (практически разбор за БГ финансовия сектор)

DORA чл. 30 разделя договорните клаузи на две групи: задължителни за всички договори с ИКТ доставчик (ал. 2) и засилени за договори с доставчик, който подпомага критична или важна функция (ал. 3). Това е практическият преглед на всичките 12 клаузи с конкретен текст какво се очаква, кои са най-често оспорваните (право на одит на място, срокове за докладване съвместими с 4/24/72ч на чл. 19, sub-outsourcing с одобрение, exit план с непрекъсваемост, участие в TLPT за системно значими), петте червени флага в стандартните DORA анекси на AWS, Microsoft, Google и Oracle, решетка от 5 въпроса за класификация на доставчик като критичен или некритичен, 60-дневен план за inventory, gap анализ, преговори и попълване на регистъра по чл. 28 ал. 3, и шест FAQ за приемливост на стандартни анекси, размер на глобите, честота на регистъра, реакция при отказ за предоговаряне.

Прочетете статията ↗
Глоби по ЗКС и личната отговорност на управителния съвет: какво грози директорите и кои 5 решения ги защитават

Регулации / 19 мин четене

Глоби по ЗКС и личната отговорност на управителния съвет: какво грози директорите и кои 5 решения ги защитават

Фирмената глоба и личната отговорност на члена на УС са две различни неща. Глобата по Закона за киберсигурност достига 10 000 869,20 евро или 2% от световния оборот за съществените субекти и 6 999 585,85 евро или 1,4% за важните. Но за хората около масата на УС истинският риск е друг: регресен иск по Търговския закон, публично оповестяване на нарушението, и за съществените субекти временна забрана да заемате управленски функции. Този материал е за управителни съвети и изпълнителни директори: точният размер на санкциите, механизмът стъпка по стъпка, по който отговорността става лична, прецедентите и ранните сигнали от ЕС, петте документирани решения на УС, които изграждат защитата разумна грижа, и какво всъщност покрива D&O застраховката. Плюс шест FAQ за членове на управителни органи.

Прочетете статията ↗
NIS2 за общините до 1 юни 2026 г.: какво трябва да направи всеки кмет до края на преходния период

Регулации / 19 мин четене

NIS2 за общините до 1 юни 2026 г.: какво трябва да направи всеки кмет до края на преходния период

264 общини в България попадат в обхвата на новия Закон за киберсигурност като съществени субекти, независимо от размера. Срокът за пълно съответствие е 1 юни 2026 г. Глобите достигат 5 112 918,81 евро за общината и 51 129,19 евро лично за кмета. Това е практическият план: защо общините са в обхвата, шестте най-често пропуснати мерки, реалната цена в евро, шестмесечна пътна карта, шест грешки в ЗОП спецификациите, и пет реални сценария за български общини.

Прочетете статията ↗
13 минимални мерки за киберсигурност: какво точно изисква новият Закон от съществените и важните субекти

Регулации / 18 мин четене

13 минимални мерки за киберсигурност: какво точно изисква новият Закон от съществените и важните субекти

Член 21 от Закона за киберсигурност въвежда 13 категории задължителни технически и организационни мерки. Това не са препоръки - изпълняеми норми, чието неспазване е тежко нарушение с глоба до 5 112 918,81 евро за съществените субекти. Това е практическият разбор: какво всъщност изисква всяка мярка, шестте най-често пропадащи на проверка, реална цена за компания от 100 до 500 души, и приоритизирана 12-месечна пътна карта.

Прочетете статията ↗
Докладване на инцидент за 24 и 72 часа: практически протокол по новия Закон за киберсигурност

Регулации / 16 мин четене

Докладване на инцидент за 24 и 72 часа: практически протокол по новия Закон за киберсигурност

Часовникът тръгва от момента, в който узнаете за значителен киберинцидент. 24 часа за ранно предупреждение, 72 часа за разширено уведомление, един месец за финален доклад. Пропускът на който и да е от трите срока е тежко нарушение с глоба до 511 291,88 евро. Това е практическият протокол стъпка по стъпка, с шаблони, роли и пет реални сценария за български компании.

Прочетете статията ↗
Тест за обхват по NIS2: съществен субект, важен субект или извън обхвата? Практическо ръководство за български компании

Регулации / 15 мин четене

Тест за обхват по NIS2: съществен субект, важен субект или извън обхвата? Практическо ръководство за български компании

Седем от десет компании, които ни се обаждат от февруари насам, започват разговора с един и същи въпрос: „касае ли ни новият Закон за киберсигурност?". Отговорът зависи от два фактора - сектор и размер - плюс шепа изключения. Това е практическият тест, по който определяме обхвата за всяка компания за около 30 минути, плюс пет реални сценария за български компании.

Прочетете статията ↗
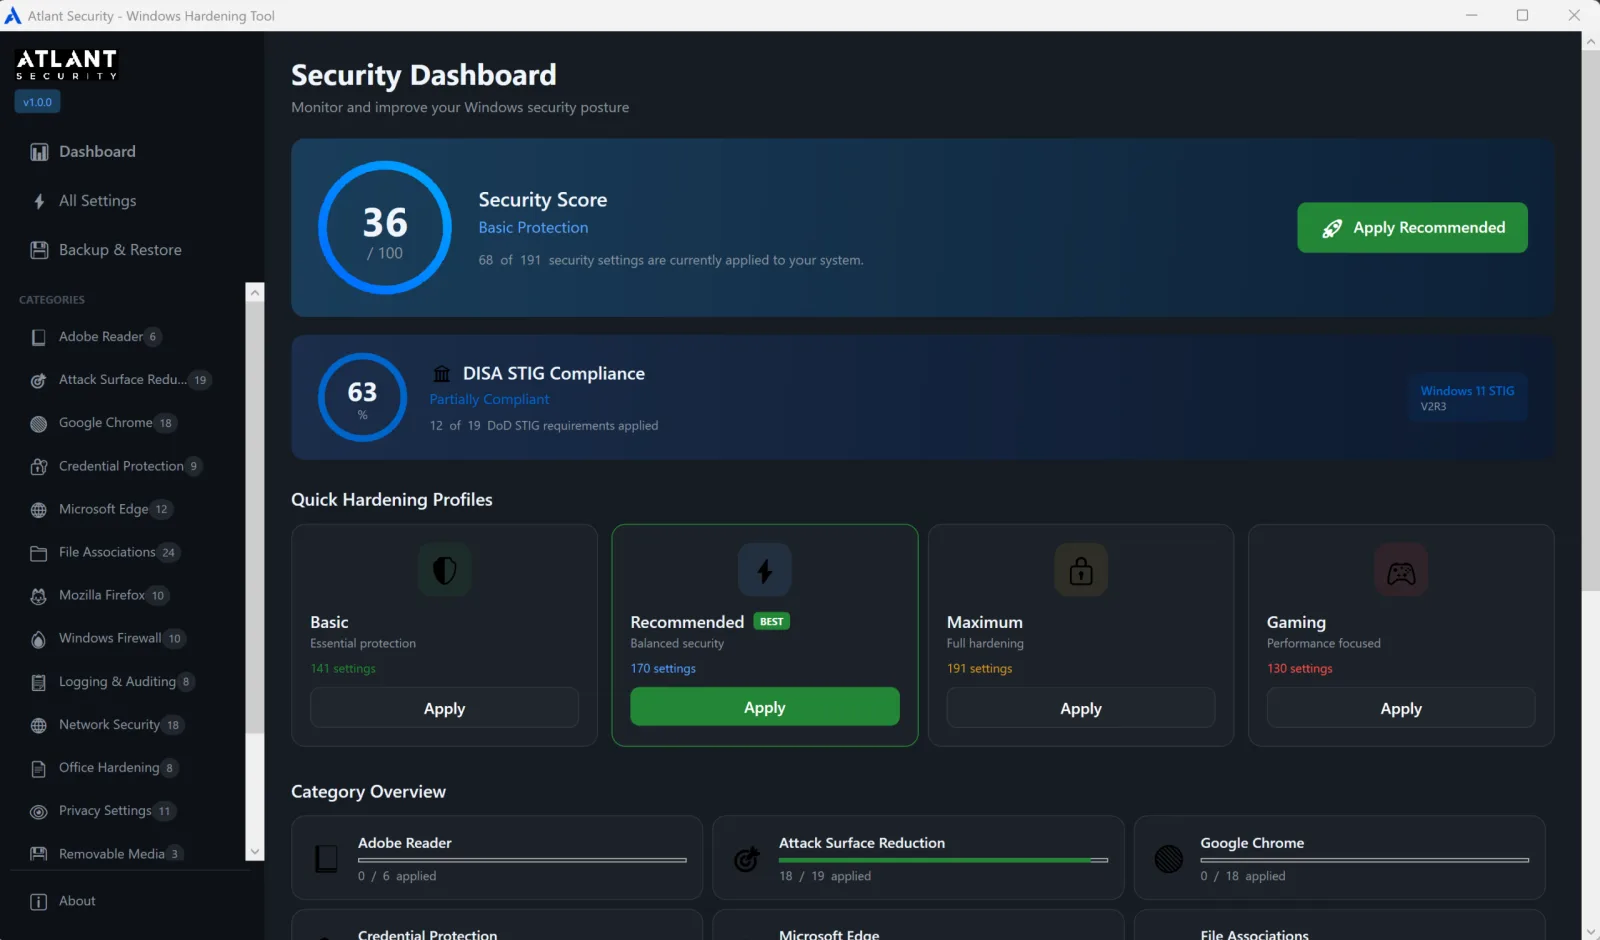
Представяме Atlant Security Hardening: Сигурност на Windows 11 от корпоративен клас, направена лесна

Анализи / 7 мин четене

Представяме Atlant Security Hardening: Сигурност на Windows 11 от корпоративен клас, направена лесна

Защитата на Windows крайни точки не е опция - тя е задължителна. Но за повечето потребители и дори ИТ професионалисти, навигирането в стотиците настройки за сигурност, разпръснати из Group Policy, Windows Defende...

Прочетете статията ↗
DORA контролен списък за ускоряване на съответствието ви

Анализи / 3 мин четене

DORA контролен списък за ускоряване на съответствието ви

КОНТРОЛЕН СПИСЪК ЗА СЪОТВЕТСТВИЕ С DORA 1. РАМКА ЗА УПРАВЛЕНИЕ НА ИКТ РИСКОВЕ Определете роли и отговорности за ИКТ рискове (борд, мениджмънт, ИКТ и др.) Интегрирайте ИКТ рисковете в общата ра...

Прочетете статията ↗
Докладите от одит на сигурността: как се правят както трябва

Блог / 4 мин четене

Докладите от одит на сигурността: как се правят както трябва

В сферата на информационната сигурност съществува често недооценяван, но ключов компонент - докладът от одита за сигурност. Този безценен инструмент служи като жизненоважен мост между техническите...

Прочетете статията ↗
Киберсигурност за малкия бизнес: основно ръководство за проактивна защита

Блог / 5 мин четене

Киберсигурност за малкия бизнес: основно ръководство за проактивна защита

През 2024 г. собствениците на малки бизнеси се сблъскват с уникален набор от предизвикателства в киберсигурността. Ограничените ресурси, ограниченията на работната сила и минималната експертиза често...

Прочетете статията ↗
Подготовка преди одит: контролният лист, който ви спестява изненади

Блог / 5 мин четене

Подготовка преди одит: контролният лист, който ви спестява изненади

Правилната подготовка е крайъгълният камък на успешния ИТ одит за сигурност. Тъй като бизнесите по целия свят се сблъскват с все по-сложни киберзаплахи, щателното планиране преди одит стана по-критично...

Прочетете статията ↗
Защита от зловреден софтуер: как да предотвратите и да реагирате на атака

Блог / 5 мин четене

Защита от зловреден софтуер: как да предотвратите и да реагирате на атака

С разширяването и развитието на цифровия свят се развиват и заплахите за киберсигурността, с които бизнесите се сблъскват ежедневно. Сред тях зловредният софтуер остава една от най-разпространените ...

Прочетете статията ↗
Сигурност на онлайн магазина чрез цялостен одит на ИТ сигурността

Блог / 5 мин четене

Сигурност на онлайн магазина чрез цялостен одит на ИТ сигурността

Електронната търговия се превърна в жизненоважна част от ежедневието ни - било то пазаруване на най-новите модни тенденции, поръчка на любимото ви ястие или резервация на почивка, ние правим всичко онлайн. Но с това удобство...

Прочетете статията ↗
Защо непрекъснатият одит на ИТ сигурността има значение при постоянно менящи се заплахи

Блог / 5 мин четене

Защо непрекъснатият одит на ИТ сигурността има значение при постоянно менящи се заплахи

Днешният хиперсвързан свят, белязан от бързи технологични напредъци, нарастваща зависимост от дистанционна работа и постоянно присъстващата заплаха от кибератаки, поставя организациите пред все по-сложни предизвикателства...

Прочетете статията ↗