
Подготовка за одити и регулаторни изисквания
Подготовка за SOC 2 одит за 23 работни дни. Сключете сделката, която чакате.
Типичният самостоятелен процес на подготовка за SOC 2 отнема 60-90 дни, а повечето консултанти предлагат 12-18 месеца и €100 000+. С Atlant Security растящите SaaS и технологични компании стават готови за SOC 2 Type I одит за 23 работни дни - и нашите клиенти преминават одита от първия опит. Всеки път.
Виждате пълния доклад за готовност, преди да платите - Работим директно с вашите одитори
Знае какво реално проверяват одиторите, защото е минавал през самия одит.
Свържете се в LinkedIn01 / ПОДРОБНОСТИ
Трите причини, поради които компаниите идват при нас за SOC 2
Три често срещани ситуации, в които клиентите ни се нуждаят от SOC 2 доклад.
Корпоративната сделка е блокирана
Вашият потенциален клиент изпрати въпросник за сигурност от 150 въпроса. Отдел „Закупуване" няма да одобри договора без SOC 2. Сделката е в застой и с всяка седмица, в която стои там, рискът от загубата й расте.
Инвеститорите го изискват преди финансиране
Инвеститорите изискват SOC 2 преди следващото финансиране. Трябва да покажете как защитавате клиентските данни с разрастването на бизнеса.
Навлизане в регулиран пазар
Навлизате на пазар или преговаряте с клиент, който изисква SOC 2 доклад като условие за сключване на договор.
Ако сте в ранен етап и инвеститорите тепърва повдигат темата, вижте и услугата ни киберсигурност за стартъпи.
02 / ПОДРОБНОСТИ
Какво е SOC 2?
SOC 2 (Service Organization Control 2) е рамка за одит, разработена от AICPA, която оценява как технологична компания управлява клиентските данни въз основа на пет критерия за доверие (Trust Service Criteria): Сигурност, Наличност, Поверителност, Цялост на обработката и Поверителност на личните данни.
SOC 2 е независим одиторски доклад, изготвен от лицензирана CPA фирма. Клиенти, инвеститори и партньори го използват, за да оценят мерките ви за сигурност и начина, по който управлявате данните.
SOC 2 е често изискван при работа с корпоративни клиенти, особено за SaaS и облачни услуги. Актуалният доклад помага да представите независими доказателства за защитите си.
За разлика от автоматизирани инструменти като Vanta, Drata или Tugboat Logic, нашата оценка се извършва от опитен експерт, който знае какво одиторите действително тестват. Тези платформи са отлични за събиране на доказателства след внедряване, но не могат самостоятелно да оценят коректността на дизайна на контролите, адекватността на управлението на промените или управлението на рисковете от доставчици.
03 / ПОДРОБНОСТИ
Петте критерия за доверие (Trust Service Criteria)
SOC 2 е изграден около пет критерия. Сигурността е задължителна за всеки доклад. Останалите четири се избират въз основа на вашия бизнес модел и изискванията на клиентите.
Сигурност (CC1-CC9)
ЗадължителенЗащита от неразрешен достъп и разкриване на информация. Включва достъп, управление на риска и промените, наблюдение на системите и реакция при инциденти. Тази категория присъства във всеки SOC 2 доклад.
Наличност
Препоръчително за SaaSПроверява дали услугите са достъпни според договорените условия. Подходяща категория при SLA за достъпност или когато прекъсване на услугата ви спира работата на клиентите.
Поверителност
При поверителни клиентски данниИнформацията, определена като поверителна, е защитена. Включете това, ако клиентите споделят чувствителни бизнес данни с вас - финансови записи, интелектуална собственост, собствена информация - и имате договорни задължения за тяхната защита.
Цялост на обработката
За финансови/транзакционни системиОбработката е пълна, валидна, точна и оторизирана. Включете това, ако вашата система обработва финансови транзакции, изчисления или трансформации на данни, при които точността е договорно изискване.
Поверителност на личните данни
За лични данни / GDPR / CCPAЛичната информация се събира, използва, съхранява и разкрива в съответствие с поетите ангажименти. Включете това, ако обработвате лични данни и трябва да демонстрирате съответствие с GDPR или CCPA чрез вашия SOC 2 доклад.
Повечето SaaS компании започват само със Сигурност или Сигурност + Наличност. Помагаме ви да решите кои критерии да включите по време на безплатната стратегическа консултация.
04 / ПОДРОБНОСТИ
SOC 2 Type I срещу Type II - кой ви е необходим?
Type I оценява мерките към определена дата. Type II проверява и действието им през договорен период. Много компании започват с Type I и преминават към Type II в рамките на 12 месеца.
| Type I | Type II | |
|---|---|---|
| Какво оценява | Дизайн на контролите към определен момент | Оперативна ефективност на контролите за наблюдателен период от минимум 3 месеца (типично 6-12 месеца) |
| Времева рамка | 4-8 седмици след готовност | Минимум 3 месеца наблюдателен период след Type I - повечето одитори и клиенти очакват 6-12 месеца |
| Какво проверява одиторът | Преглежда дизайна и документацията на контролите | Тества контролите с извадки от доказателства за целия период |
| Приемане от клиенти | Приемливо за първоначални продажби, ранни сделки | Изисква се от корпоративни клиенти и инвеститори |
| Цена | €15 000-€30 000 (само одит) | €25 000-€50 000 (само одит) |
| Препоръчително за | Първи SOC 2, спешни изисквания по сделки | Дългосрочни корпоративни продажби, Серия B+ |
05 / ПОДРОБНОСТИ
Етапи и срокове за подготовка за SOC 2
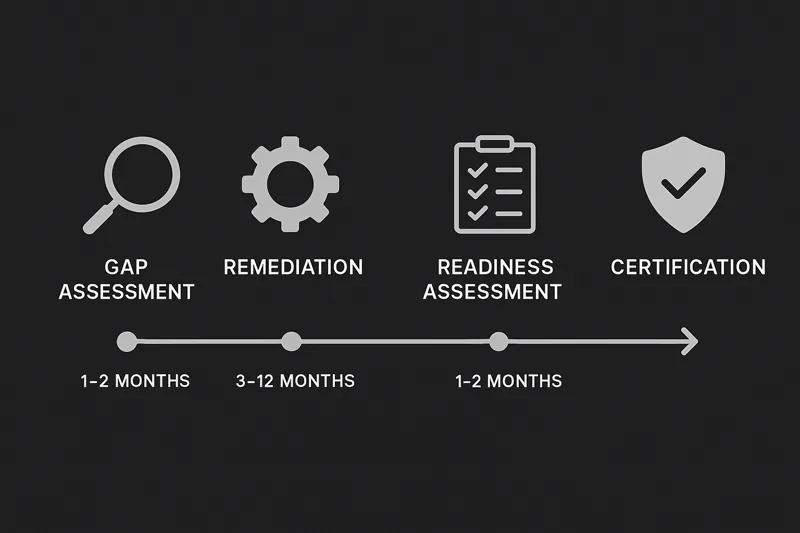
Подготвяме ви за одит за 23 работни дни. Първоначалната оценка отнема една седмица, а до 5 работни дни получавате анализа на пропуските и плана за подготовка.
Сесии за оценка
Работни срещи с ръководството, ИТ екипа и разработчиците в рамките на 2–3 работни дни.
Анализ на пропуските и план за действие
Доклад за готовността и план с конкретни задачи, подредени по област и приоритет.
Внедряване на контроли
Внедряваме контроли, изграждаме политики, подготвяме документация и настройваме събиране на доказателства. Готовност за одит за 23 работни дни от старта.
Одит Type I
Участваме във всички обаждания с вашия одитор - директното сътрудничество е причината нашите клиенти да преминават от първия път.
06 / ПРОЦЕС
Как ви подготвяме за SOC 2 одит — четири стъпки
Планираме подготовката така, че да ограничим допълнителното натоварване на техническия ви екип.
Безплатна стратегическа консултация
В 30-минутен разговор с Александър обсъждате компанията, срока и причината да ви е необходим SOC 2. Уточняваме каква подготовка е нужна.
Оценка на готовността
Провеждаме работни срещи с ръководството, ИТ екипа и разработчиците. Събирането на данни отнема 2–5 работни дни.
План за сигурност по SOC 2
До една седмица след оценката получавате доклада за готовността и план с приоритети и конкретни промени.
Внедряване и поддръжка при одит
Внедряваме мерките, изготвяме политиките и документацията и участваме в срещите с одитора. Проследяваме всяка констатация до отстраняването ѝ.
07 / ЦЕНИ
Цени за SOC 2 сертификация
Оферти с фиксирана цена в рамките на 24 часа от стратегическата ви консултация. Без почасово таксуване.
Оценка на готовността
Анализ на пропуските и конкретен план за подготовка за одит.
- Анализ на пропуски за SOC 2
- Картографиране на контроли
- Шаблони за политики
- План за отстраняване на пропуските
- Поддръжка при избор на одитор
Самият SOC 2 одит (провеждан от лицензирана CPA фирма) обикновено струва €15 000-€30 000 за Type I и €25 000-€50 000 за Type II. Помагаме с избора на одитор и преговаряме от ваше име.
08 / ПОДРОБНОСТИ
SOC 2 сертификация в България
SOC 2 одитът не зависи от това къде е регистрирана компанията ви. Извършва се от лицензирана американска CPA фирма, обикновено изцяло дистанционно - без пътувания и без посещения на място. Типичният ни клиент е българска SaaS или технологична компания, която продава на клиенти в САЩ и получава изискване за SOC 2 доклад от отдел „Закупуване“ на корпоративен клиент.
Подготовката с нас върви на български, а цялата одитна документация се изготвя на английски. Ако основните ви клиенти са европейски, обмислете ISO 27001 като алтернатива или допълнение - контролите се припокриват в голяма степен и двете рамки могат да се изградят в една програма, като спестеното зависи от реалното усилие зад споделените контроли, а не от техния брой.
09 / ПОДРОБНОСТИ
Кой има нужда от SOC 2 доклад?
SOC 2 може да е необходим, ако попадате в някоя от следните ситуации.
Ако ви трябва и постоянен отговорник по сигурността, вижте услугата виртуален CISO.
10 / ПОДРОБНОСТИ
Защо компаниите избират Atlant Security за SOC 2
11 / ПОДРОБНОСТИ
Какво казват клиентите
“Не само че ни помогнаха да постигнем съответствие със строги процедури за доставчици в кратък срок, но в сравнение с много други доставчици на сигурност, те наистина се грижеха и инвестираха в пълна сигурност, а не само в съответствие.”
12 / ПОДРОБНОСТИ
Спрете да губите сделки заради SOC 2. Подгответе се за одит.
Запазете безплатна 30-минутна стратегическа консултация с Александър. Ще обсъдим вашата компания, времевата рамка и точно какво е необходимо, за да преминете SOC 2 одита. Оферта с фиксирана цена в рамките на 24 часа.
13 / ПОДРОБНОСТИ
Насрочете вашата безплатна стратегическа консултация за SOC 2
Изберете удобен час, за да обсъдим нуждите ви.
14 / ВЪПРОСИ