CISO: роля, задължения, умения и колко струва в България
Alexander Sverdlov
Основател и главен консултант по киберсигурност - CISSP, CEH, CHFI, Mandiant
Ролята, обяснена докрай
CISO не е най-старшият системен администратор. Това е човекът, който превежда риска на езика на парите и подписва, че компанията знае какво поема.
Ако сте стигнали дотук, вероятно търсите едно от три неща: пишете длъжностна характеристика и ви трябва текст; обмисляте да наемете CISO и искате да знаете какво да очаквате срещу парите; или сте на път да станете CISO и се чудите какво всъщност се иска. Тази страница покрива и трите.
Написана е от практиката, а не от учебник. Alexander Sverdlov е правил над 200 оценки на сигурността в 14 държави от 2013 г. насам и е изпълнявал ролята като външен CISO за компании от 30 до над 2 000 служители. Където числата са наша преценка, това е казано изрично.
Роля
Какво прави CISO на практика
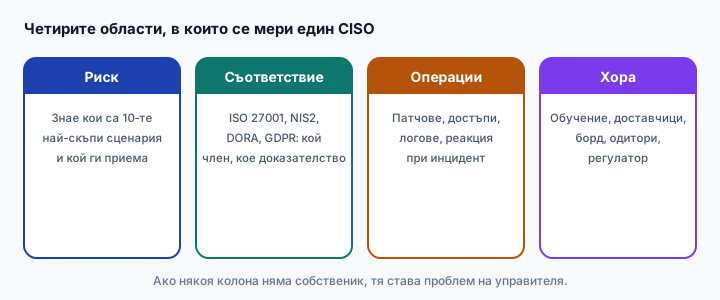
CISO (Chief Information Security Officer), или мениджър по информационна сигурност, отговаря за това компанията съзнателно да знае какъв риск поема и да има план за него. Ключовата дума е съзнателно. Разликата между компания с CISO и компания без е рядко в броя инциденти. Разликата е, че първата знае какво може да се случи, кой е решил да го приеме и какво се прави в първия час.
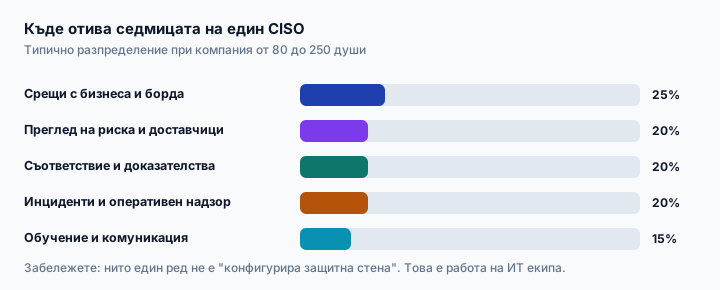
Най-честото недоразумение е, че CISO е технически човек, който настройва защитни стени. Не е. Настройването е работа на ИТ екипа. CISO решава какво да се настрои, защо точно то, откъде идват парите и кой поема остатъчния риск, когато отговорът е "няма да го правим".
Тест за яснота: ако попитате вашия CISO кои са десетте най-скъпи сценария за компанията и кой поименно е приел всеки от тях, трябва да получите отговор за минута. Ако отговорът е списък с технически уязвимости, ролята се изпълнява като ИТ длъжност, не като CISO.
Длъжностна характеристика
Готов текст, който можете да ползвате
Повечето длъжностни характеристики за CISO в България са преведени от английски шаблони и изброяват технологии. Това привлича кандидати за друга работа. По-долу е структура, която описва резултат, а не инструменти.
Цел на длъжността
Да осигури, че рисковете за информационната сигурност са известни, приоритизирани, покрити с мерки в рамките на одобрен бюджет, и че компанията може да докаже това пред клиенти, одитори и регулатор.
Основни отговорности
- Регистър на риска
Поддържа актуален списък на рисковете с оценка на вероятност и щета в пари, преразглеждан минимум веднъж на тримесечие и приеман поименно от ръководството.
- Програма за сигурност
Планира, бюджетира и изпълнява мерките. Отчита напредък с измерими показатели, а не с проценти "готовност".
- Съответствие
Отговаря за изискванията по ЗКС и NIS2, DORA (ако е финансов субект), GDPR и сертификации като ISO 27001 или SOC 2, включително доказателствата за всяко.
- Реакция при инциденти
Поддържа план, тества го, ръководи реакцията и отговаря за сроковете за уведомяване: 24 часа за ранно предупреждение и 72 часа за оценка по ЗКС.
- Доставчици
Оценява риска от ИКТ доставчици, договаря клаузите за сигурност и следи концентрационния риск.
- Хора
Програма за осведоменост, целево обучение за рисковите роли и комуникация с борда на език, който бордът разбира.
Изисквания
Минимум 5 години в информационна сигурност, от които поне 2 с отговорност за програма или екип. Демонстриран опит с поне една регулаторна рамка от край до край. Способност да представя пред нетехническа аудитория. Сертификат като CISSP или CISM е предимство, но не замества показан резултат.
Задължения
Отговорности и какво доказва изпълнението им
Разликата между "имаме CISO" и "ролята работи" е в доказателствата. За всяко задължение има артефакт, който или съществува, или не.
| Задължение | Какво прави | Доказателство, че се случва |
|---|---|---|
| Управление на риска | Идентифицира, оценява и приоритизира рисковете в пари | Регистър с дати на преглед и поименно приемане |
| Защита на данните | Класификация, криптиране, контрол на достъпа, задържане | Политика плюс отчет кой до какво има достъп и защо |
| Съответствие | Съпоставя изискванията към конкретни мерки | Матрица член към мярка към доказателство |
| Технологии | Избира и приоритизира инвестициите в инструменти | Обосновка на всяка покупка спрямо конкретен риск |
| Инциденти | План, учения, реакция, уведомяване | Протокол от последното учение и от последния инцидент |
| Доставчици | Оценка и договорни клаузи | Регистър на доставчиците с ниво на критичност |
| Отчетност | Редовен доклад към борда | Презентация за последното тримесечие с тенденция |
Ако доказателството липсва за повече от два реда, ролята съществува на хартия.
Умения
Какво трябва да може и какво се намира най-трудно
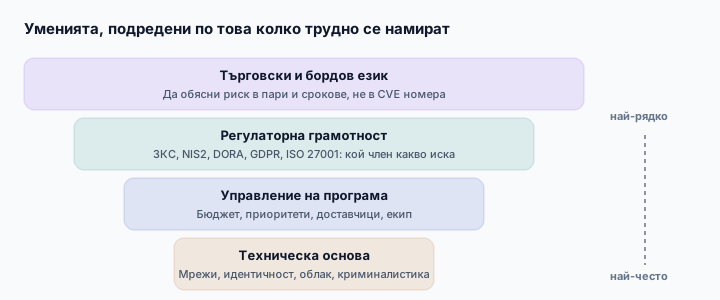
Техническата основа е входният билет: мрежи, идентичност и достъп, облачни платформи, основите на криминалистиката. Без нея CISO не може да оцени дали отговорът на екипа е верен. Но тя е и най-разпространеното умение, затова не тя вдига заплатата.
Това, което се намира трудно, е способността да се говори за риск в пари и срокове пред хора, които не са технически. Управител не купува "намаляване на attack surface". Купува "няма да спрем производството за три дни" и "клиентът няма да ни отпадне от списъка с доставчици". CISO, който не може да направи този превод, получава отказан бюджет и после бива обвинен за инцидента.
Най-скъпото умение на един CISO е да каже "не си струва" за мярка, която всички очакват, и да го защити с числа.
От практиката на над 200 оценки на сигурността
Лидерство и влияние без пряка власт
В повечето български компании CISO няма пряк екип от десет души. Има влияние върху ИТ, разработката, HR и доставчиците, но не ги командва. Това прави ролята упражнение по убеждаване: да накараш разработчиците да сложат MFA, без да станеш човекът, който пречи на релийза.
Сертификати
Сертифициране, квалификации и обучение
Сертификатите вършат две неща: минават през HR филтъра и дават обща терминология. Не доказват, че човекът е строил нещо. Ето за какво служи всеки от разпространените.
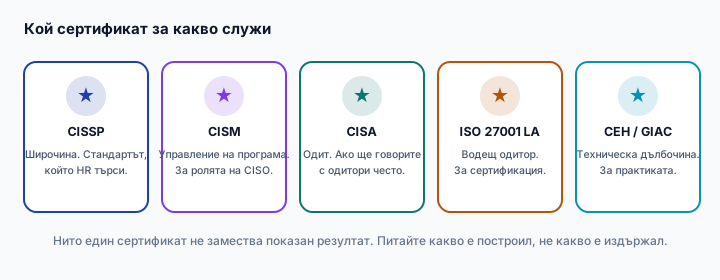
| Сертификат | Фокус | Кога има смисъл |
|---|---|---|
| CISSP | Широк обхват на информационната сигурност | Когато кандидатствате и трябва да минете първия филтър |
| CISM | Управление на програма за сигурност | Най-близкото до самата роля на CISO |
| CISA | Одит на информационни системи | Ако предстоят чести одити и работа с одитори |
| ISO 27001 Lead Auditor | Системи за управление | Ако водите компанията към сертификация |
| CEH, GIAC, CHFI | Техническа и криминалистична дълбочина | Ако ще ръководите реакция при инциденти лично |
За обучението: най-полезното обучение за действащ CISO рядко е поредният сертификат. Това е едно реално учение по реакция при инцидент с участие на управителя, юриста и ИТ екипа. То показва повече пропуски от всеки изпит.
Цена
Колко струва CISO в България
Тук трябва да сме честни за източниците. Публични данни за заплатите конкретно на CISO в България почти няма: ролята е рядка, в по-малките компании се слива с тази на ИТ директор, а обявите рядко посочват възнаграждение. Затова вместо да цитираме несъществуващо проучване, ще разложим разхода на съставните му части, които са проверими.
Щатен CISO: от какво се състои разходът
Брутната заплата е около две трети от истинския разход. Към нея се добавят осигуровките за сметка на работодателя, бонусът, обучението и сертификатите (които трябва да се подновяват), работното място и инструментите. Практическото правило е да умножите брутното възнаграждение по приблизително 1,3 до 1,4, за да получите годишния разход за компанията.
Има и скрит разход, който рядко се смята: времето до продуктивност. Нов CISO обикновено му трябват 3 до 6 месеца, преди да произведе нещо, което бордът вижда. За компания, която има срок по NIS2 или предстоящ одит от клиент, това е забавяне, което не може да си позволи.
Външен или виртуален CISO
Алтернативата е да купите ролята на части. Нашата услуга за виртуален CISO започва от 1 400 евро месечно, а типичният ангажимент за българска компания от 30 до 200 души се движи между 2 500 и 9 000 лева месечно според обхвата. Това е публикуваната ни цена, не пазарна оценка.
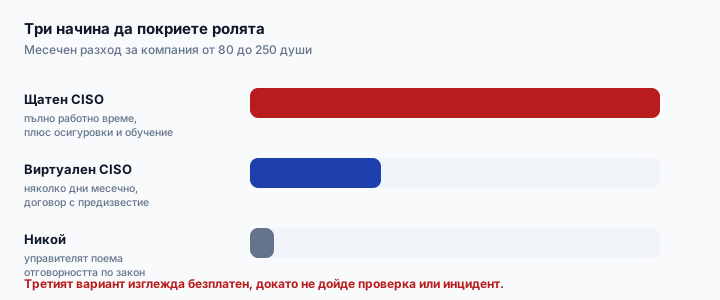
Кога щатният CISO печели: когато компанията е над 250 души, има собствен екип по сигурност за управление, регулаторно натоварване през цялата година или продуктът сам по себе си продава сигурност. Под този праг ролята рядко запълва пет дни седмично, а човекът, който я заема, се отегчава и напуска.
Съответствие
Управление на риска и регулаторните рамки
От 2026 г. ролята на CISO в България се промени по една конкретна причина: отговорността вече е поименна. По Закона за киберсигурност и NIS2 ръководството одобрява мерките и носи лична отговорност за надзора върху тях. Това значи, че работата на CISO вече не е да убеждава, а да подготви решението, което някой поименно подписва.
| Рамка | Кого засяга | Какво се иска от CISO |
|---|---|---|
| ЗКС и NIS2 | 18 сектора, над 50 души или 10 млн. оборот | Десетте мерки по чл. 21, регистрация, срокове 24 и 72 часа |
| DORA | Банки, платежни, застрахователи, крипто | Контролна функция по чл. 6(4), регистър на информацията, TLPT |
| GDPR | Всеки, който обработва лични данни | Мерки по чл. 32, уведомяване на КЗЛД в 72 часа |
| ISO 27001 | Доброволно, често искано от клиенти | Система за управление, вътрешен одит, преглед от ръководството |
| SOC 2 | SaaS компании с клиенти в САЩ | Контроли с доказателства за период от време |
Подробностите по всяка рамка са в отделни материали: изискванията по NIS2, изискванията по DORA и общ преглед на българските регулации.
Предизвикателства
Какво проваля CISO най-често
Ролята се проваля по предвидими начини. Четирите най-чести, подредени по това колко често ги срещаме:
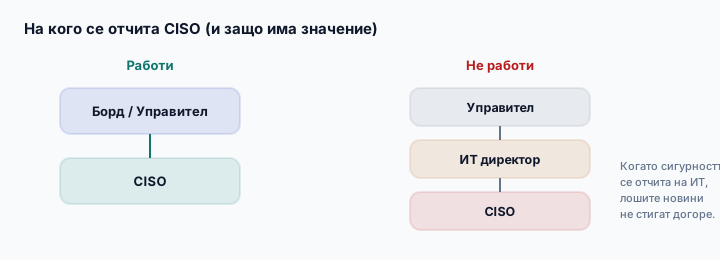
- Отчетност към ИТ директора
Когато CISO се отчита на човека, чиято работа оценява, лошите новини не стигат до борда. Това е структурен конфликт, не въпрос на характери.
- Бюджет без мандат
Дават пари за инструменти, но не и правомощие да спре релийз или да откаже доставчик. Резултатът е скъп софтуер и същият риск.
- Мерене в проценти
"78% готовност по ISO 27001" не значи нищо. Или доказателството за контрола съществува, или не.
- Ролята като застраховка
Наемат CISO, за да има кой да отговаря. Това не работи по NIS2: отговорността на ръководството не се делегира.
Стратегия
Приоритети и тенденции за следващите две години
Ако трябва да се изброят посоките, които реално променят работата на CISO в България в момента, те са четири, и нито една не е "изкуствен интелект" само по себе си.
1. Отговорността стана поименна
NIS2 и ЗКС преместиха тежестта върху ръководството. Това вдига стойността на CISO, който може да подготви защитимо решение, и обезценява този, който само докладва уязвимости.
2. Доставчиците станаха част от обхвата
Веригата за доставки вече е изрично изискване. Компания, която не знае кои са критичните ѝ ИКТ доставчици, няма да мине проверка, независимо колко добра е вътрешната ѝ сигурност.
3. Доказателството измести политиката
Проверяващите спряха да четат политики и започнаха да искат артефакти: лог, запис от преглед, протокол от учение. Това мести работата на CISO от писане към организиране.
4. Идентичността е новият периметър
Повечето инциденти, които разследваме, минават през компрометиран акаунт, а не през пробита защитна стена. MFA, условен достъп и преглед на правата дават повече резултат за по-малко пари от почти всяка друга инвестиция.
Избор
Щатен CISO или виртуален: кое кога
| Ситуация | По-добрият избор | Защо |
|---|---|---|
| Под 50 души, без регулация | Нито едното засега | Достатъчна е еднократна оценка и план, който ИТ изпълнява |
| 50 до 250 души, попада в NIS2 | Виртуален CISO | Нужни са няколко дни месечно, не пет дни седмично |
| Финансов субект по DORA | Виртуален, после щатен | Чл. 6(4) иска независима функция, която може да е външна |
| SaaS с корпоративни клиенти | Виртуален CISO | Търсят се одити и въпросници, не постоянно присъствие |
| Над 250 души, собствен екип | Щатен CISO | Има какво да се управлява всеки ден |
| Спешен инцидент в момента | Нито едното: реакция | Първо ограничаване, чак после структура |
По-подробно разглеждане на външния вариант, включително моделите на таксуване и как да проверите дали човекът е истински, има в материала за външен CISO за български компании.
Въпроси
Най-често задаваните въпроси
Каква е разликата между CISO и ИТ директор?
ИТ директорът отговаря системите да работят. CISO отговаря да знаем какво може да се счупи, колко ще струва и кой е приел този риск. Когато двете роли са един човек, вторият въпрос обикновено губи.
Задължително ли е да имаме CISO по NIS2?
Законът не изисква конкретна длъжност с това име. Изисква мерките да съществуват, да са одобрени от ръководството и да има кой да отговаря за тях. На практика някой изпълнява ролята, въпросът е дали съзнателно или случайно.
Може ли CISO да бъде външен човек?
Да. По NIS2 и по DORA функцията може да се възложи навън, стига да е независима от оперативния ИТ екип и да има пряк достъп до ръководството. Отговорността на ръководството остава негова.
Колко време отнема да се види резултат?
Първият регистър на риска и приоритизиран план: 4 до 6 седмици. Видимо намаляване на риска: 3 до 6 месеца. Готовност за сертификация: 6 до 12 месеца според изходната точка.
Какви сертификати да търсим при наемане?
CISSP или CISM минават филтъра. По-важният въпрос е какво е построил кандидатът: поискайте да опише програма, която е водил от начало до край, и какво е измерено след нея.
Един човек достатъчен ли е?
За компания до 250 души обикновено да, при условие че ИТ екипът изпълнява мерките. CISO без изпълнителен капацитет отдолу е само консултант с вътрешен имейл адрес.
Ако ролята ви трябва сега
Помагали сме на компании от осем души до атомни електроцентрали
Над 200 оценки на сигурността в 14 държави от 2013 г. Ако ви трябва CISO, но не ви трябва щатен CISO, започнете с разговор: ще ви кажем честно дали изобщо ви трябва ролята или само еднократен план.
Вижте услугата виртуален CISOили ни пишете
Александър Свердлов
Основател на Atlant Security, сертифициран по CISSP, CEH, CHFI и Mandiant. Автор на 2 книги за информационна сигурност, лектор по киберсигурност на най-големите конференции по киберсигурност в Азия и панелист на конференция на ООН. Бивш член на екипа за консултации по сигурността на Microsoft, външен консултант по киберсигурност в Емиратската корпорация за ядрена енергия.