
Редовните одити на ИТ сигурността откриват уязвимости, проверяват изпълнението на изискванията и помагат да подобрите защитата. Грешките при планирането и провеждането им обаче могат да оставят сериозни проблеми незабелязани.
Тук разглеждаме пет чести грешки и начините да ги избегнете, за да получите от одита полезна оценка и конкретни препоръки.
Липса на ясни цели и обхват
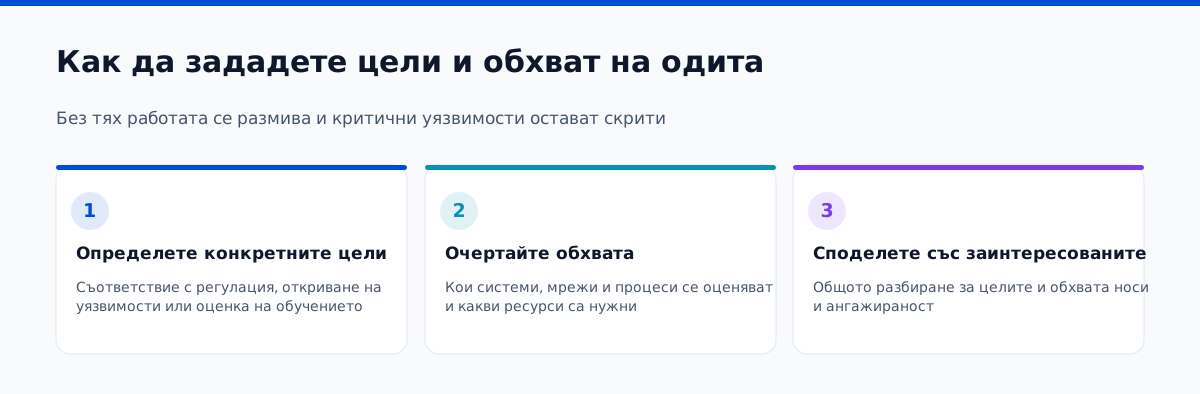
Една от най-честите грешки е одитът да тръгне без ясни цели и обхват. Без тях работата се размива, губят се време и ресурси, а критични уязвимости остават незабелязани. За да го избегнете:
- Определете конкретните цели - съответствие с регулация, откриване на уязвимости или оценка на обучението по сигурност.
- Очертайте ясно обхвата - кои системи, мрежи и процеси ще се оценяват и какви ресурси са нужни.
- Съгласувайте целите и обхвата с всички участници, така че всеки да разбира задачата и отговорностите си.
Пренебрегване на човешкия фактор
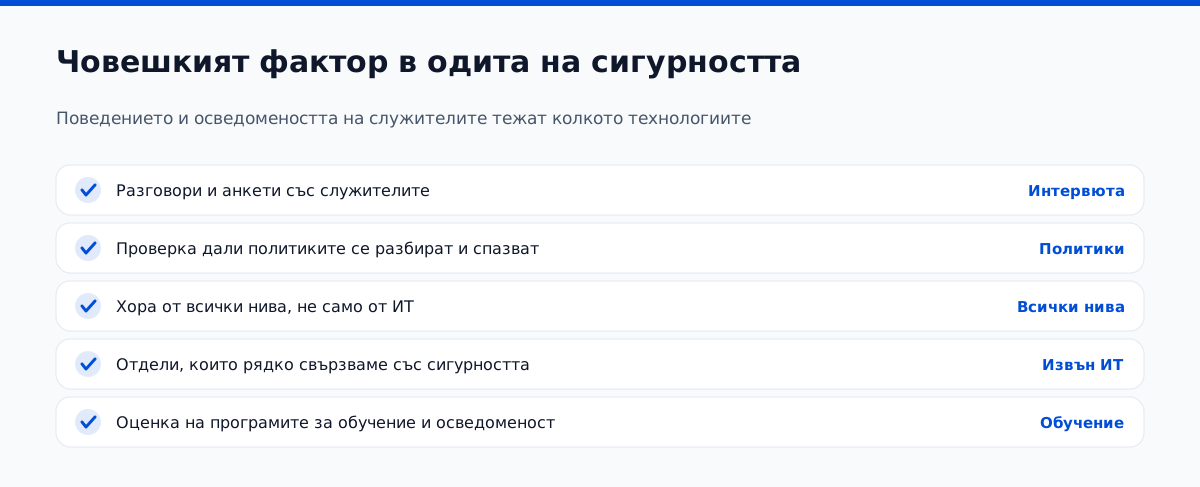
Друга честа грешка е да се проверят само техническите мерки и да се пренебрегне човешкият фактор. Поведението и подготовката на служителите също влияят върху сигурността. За по-пълна оценка:
- Включете разговори и анкети със служителите, за да оцените дали разбират и спазват политиките и къде трябва допълнително обучение.
- Говорете с хора на всички нива, дори в отдели, които обикновено не свързваме с киберсигурността - сигурността е обща отговорност.
- Проверете доколко работят програмите за обучение и осведоменост и къде могат да се подобрят.
Работа с остаряла информация
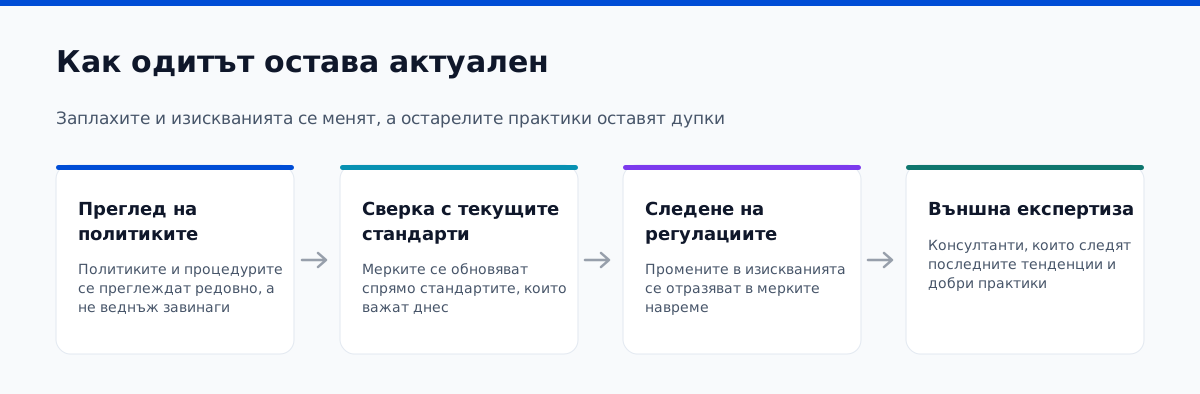
Заплахите и регулаторните изисквания се променят. Остарелите практики могат да оставят системите уязвими или да доведат до неизпълнение на изисквания. За да е одитът актуален:
- Редовно преглеждайте и обновявайте политиките и процедурите спрямо текущите стандарти.
- Следете промените в регулациите и адаптирайте мерките си навреме.
- Ползвайте експертизата на консултанти, които следят последните тенденции и добри практики в киберсигурността.
Неясен или непълен одитен доклад
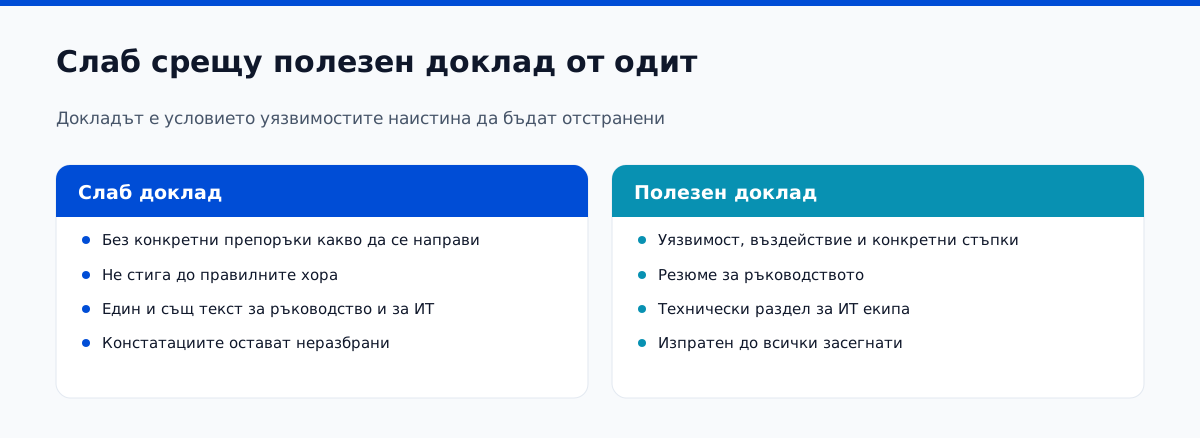
За да бъдат отстранени уязвимостите, докладът трябва да е ясен и да съдържа изпълними препоръки. Ако е неясен или не достигне до отговорните хора, резултатите от одита остават неизползвани. Затова:
- Пишете подробни, но разбираеми доклади, които показват уязвимостите, тяхното въздействие и конкретните стъпки за подобрение.
- Структурирайте доклада за различните читатели - резюме за ръководството и технически раздели за ИТ екипа.
- Съобщете констатациите и препоръките на всички засегнати, за да има общо разбиране какво следва да се направи.
Разчитане само на автоматични скенери
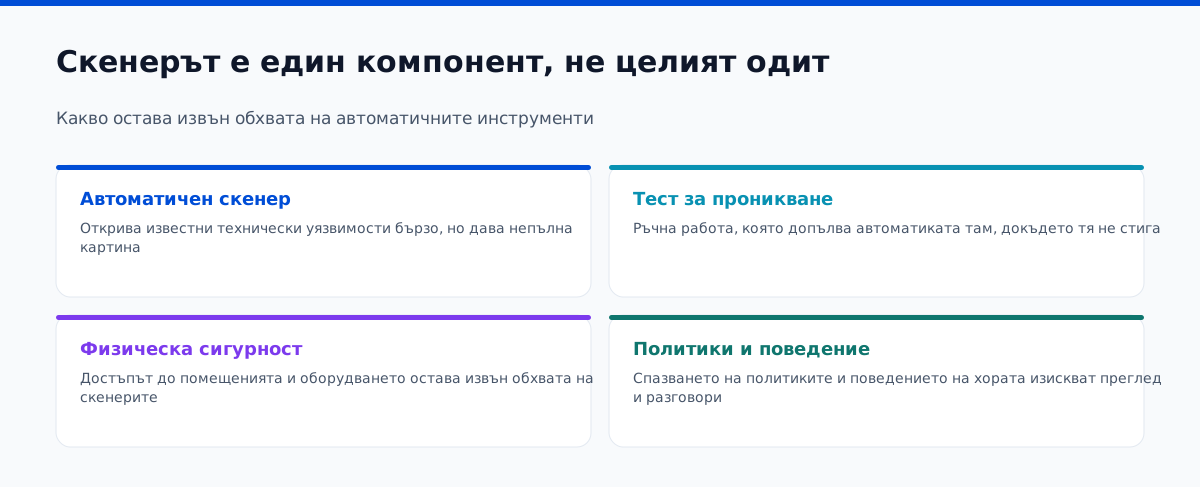
Скенерите за уязвимости са полезни, но ако разчитате само на тях, получавате непълна картина. Те често пропускат физическата сигурност, спазването на политиките и поведението на хората. За по-цялостна оценка:
- Допълвайте автоматичните проверки с ръчни тестове за проникване, проверка на физическата сигурност и преглед на документацията.
- Помнете ограниченията на автоматичните инструменти - те са само един компонент от добрия одит.
- Помислете за външен консултант, който дава безпристрастен поглед и по-задълбочена оценка.
Когато избягвате тези грешки, одитът помага да подобрите защитата на данните и системите и да изпълните приложимите изисквания.
Още три грешки, които виждаме често
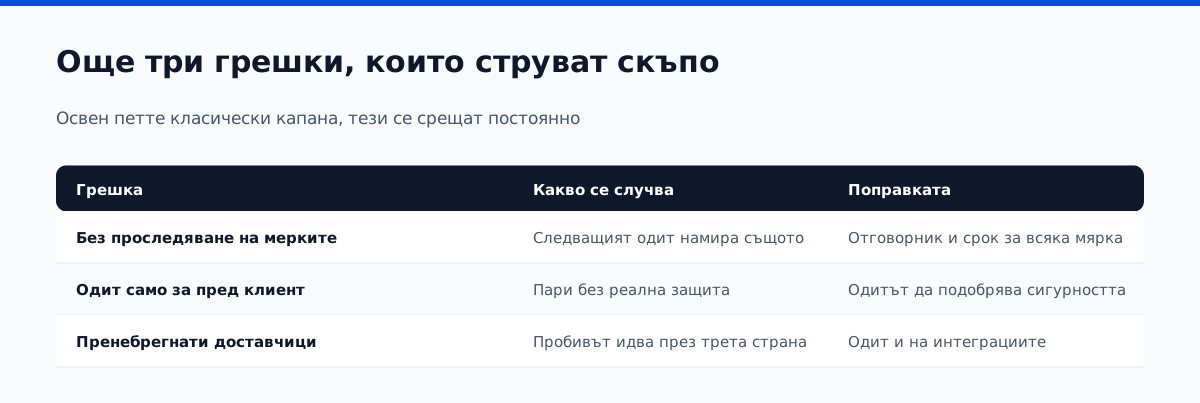
Освен петте класически капана, в практиката се натъкваме на още няколко, които струват скъпо:
- Одит без проследяване на изпълнението. Откриването на проблемите е само първата стъпка. Ако никой не следи изпълнението на препоръките, следващият одит може да установи същите пропуски. Определете отговорник и срок за всяка препоръка.
- Третиране на одита като формалност за пред клиент. Някои компании правят одит само за да отметнат изискване на партньор. Така харчат пари, без да получат реална защита - одитът трябва да подобрява сигурността, не само да генерира документ.
- Пренебрегване на доставчиците и интеграциите. Пробивите могат да възникнат и през доставчик или външна интеграция. Ако одитът обхваща само вътрешните системи, тези рискове остават непроверени.
Как изглежда добрият одитен процес
За контраст, ето как протича одит, направен както трябва. Започва с разговор за обхвата и целите - какво искате да постигнете, какви регулации ви засягат, кои системи са най-критични. Следва събиране на информация: конфигурации, политики, разговори с хора на различни нива, не само с ИТ отдела. После идва същинският анализ - комбинация от автоматични скенери и ръчна проверка, защото едното без другото дава непълна картина. Констатациите се степенуват по реален риск за вашия бизнес, а не по абстрактна скала. Накрая получавате доклад с ясен план за действие и, което е ключово, последващ преглед след известно време, който проверява дали препоръките са изпълнени и са дали ефект.
Разликата между този процес и повърхностния одит е огромна. Повърхностният одит ви дава фалшиво спокойствие и списък, който никой не чете. Добрият одит ви дава реална представа къде сте уязвими и конкретен път напред - и точно затова си струва да се направи правилно от първия път.
Контролен списък преди одит
За да извлечете максимума от одита и да не губите време, подгответе предварително следното:
- Ясни цели: изпълнение на регулаторни изисквания, отговор на клиентско искане или проверка на конкретни рискове.
- Списък на системите, мрежите и приложенията в обхвата.
- Актуални политики и процедури, дори да са непълни - одиторът трябва да види текущото състояние.
- Участие на отговорните хора от ИТ, финансовия отдел и ръководството, както и на ключови потребители.
- Предишни одитни доклади, ако има, за да се проследи напредъкът.
- Реалистичен график и определен координатор от ваша страна.
Кратък пример
Компания ни нае за одит, след като предишният им "одит" се оказал автоматичен скенер, пуснат за час, с генериран PDF от 200 страници, който никой не разбрал. Нямало нито приоритизация, нито разговор с хората, нито една дума за физическата сигурност или процесите. При нашия преглед най-сериозният риск се оказа не технически, а организационен - споделен администраторски акаунт, който използвали петима души, без никаква следа кой какво прави. Автоматичният скенер изобщо не можеше да го хване. Това е разликата между отметка и реален одит.
Често задавани въпроси
Колко често трябва да правим одит? Поне веднъж годишно и след всяка голяма промяна - миграция, придобиване, нов продукт или инцидент.
Вътрешен или външен одит? И двата вида одит са полезни. Вътрешният подпомага текущия контрол, а външният дава независима оценка и опит от други организации, на които клиентите и ръководството могат да се опрат.
Скенерът не е ли достатъчен? Не. Автоматичните инструменти са полезни, но пропускат процеси, поведение на хора и физическа сигурност. Те са един компонент, не целият одит.
Как да изберете одитор или консултант
Изборът на партньор за одита влияе на резултата повече от всеки инструмент. Ето на какво да обърнете внимание. Първо, опит точно с компании като вашата - одитор, който е виждал десетки фирми във вашия сектор, разпознава типичните проблеми за минути. Второ, баланс между автоматика и ръчна работа - бягайте от всеки, който обещава пълноценен одит само със скенер. Трето, разбираеми доклади - помолете да видите примерен (анонимизиран) доклад предварително; ако вие не го разбирате, ръководството ви също няма да го разбере. Четвърто, независимост - добрият одитор няма интерес да ви продаде конкретен продукт, а да подобри сигурността ви. И пето, готовност да обяснява - партньор, който отговаря на въпросите ви на човешки език, ще ви е по-полезен от такъв, който се крие зад жаргон.
Бъдете внимателни при оферта, изготвена без запознаване със средата ви, обещания за стопроцентова сигурност, натиск да купите конкретен софтуер или доклад с общи препоръки без връзка с проверените системи. Качественият одит изисква съвместна работа и разбиране на вашата организация.
Каква е цената на пропуснатия одит
Накрая, едно отрезвяващо сравнение. Качественият одит на ИТ сигурността е разход, който се планира. Инцидентът, който той би предотвратил, е разход, който се случва в най-неудобния момент и почти винаги е в пъти по-голям - престой, изгубени данни, глоби по GDPR, изгубени клиенти и удар по репутацията. Виждали сме компании, които са отлагали одит с години, за да спестят няколко хиляди евро, и после са платили десетократно повече за възстановяване след пробив, който одитът щеше да хване. Одитът не е застраховка срещу всичко, но е една от малкото инвестиции в сигурността, която се изплаща дори когато нищо лошо не се случи - защото спокойствието и доверието на клиентите също имат стойност.
Дори най-добрият одит отразява състоянието на средата към определен момент. След промени в системите оценката трябва да бъде преразгледана.
Одитът като начало, не като край
Полезно е да мислите за одита не като за финална оценка, а като за начална точка. Той ви дава ясна карта на това къде сте днес и какво да поправите, но истинската стойност идва от това, което следва: изпълнението на препоръките, изграждането на навици и редовното преразглеждане. Компаниите, които третират одита като еднократен изпит за преминаване, повтарят същите грешки година след година. Тези, които го използват като отправна точка за непрекъснато подобрение, с всеки следващ одит откриват все по-малко сериозни проблеми - а това е най-добрият знак, че сигурността им наистина узрява.
Извлечете максимума от одита с Atlant Security
Добре проведеният одит установява пропуските в защитата и проверява изпълнението на изискванията. Atlant Security може да ви помогне да планирате и проведете проверките според конкретните нужди на компанията си.
Подобрете защитата на компанията си с нашите услуги за одит на ИТ сигурността. Свържете се с нас, за да проверим дали мерките ви са актуални, изпълняват приложимите изисквания и осигуряват необходимата защита.
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
