
Практическо ръководство · Обновено март 2026
Три рамки, стотици мерки и десетки съкращения. Повечето материали по темата са насочени към одитори. Тук обясняваме какво означават изискванията за хората, които управляват бизнеса, и откъде да започнат.
Основни изводи
- ISO 27001 е доброволен стандарт за управление на информационната сигурност - но клиентите ви все по-често го изискват като условие за договор
- NIS2 е задължителна европейска директива от октомври 2024 г., засягаща стотици хиляди организации в ЕС, включително в България
- DORA е задължителен за финансовия сектор от януари 2025 г. — банки, застрахователи, инвестиционни посредници и финансово-технологични компании
- Трите рамки се припокриват в много области. Общата подготовка спестява работа в сравнение с три отделни проекта
- Глобите при неспазване не са теоретични: NIS2 предвижда до 10 млн. евро или 2% от глобалния оборот
Съдържание
- Защо изобщо съществуват тези рамки
- ISO 27001 - всички контроли обяснени
- NIS2 - кого засяга и какво изисква
- DORA - за финансовия сектор
- Как се припокриват трите рамки
- Откъде да започнете
- Често задавани въпроси
Контекст
Защо изобщо съществуват ISO 27001, NIS2 и DORA
Много организации приемат изискванията за киберсигурност като административна формалност. Попълват документи и пишат политики, които никой не прилага. Но наличието на документи само по себе си не предотвратява пробив.
Но ето откъде идват тези рамки и защо са по-умни, отколкото изглеждат. ISO 27001 е разработван в продължение на десетилетия от хора, чиято работа е да разследват какво се е объркало след всеки голям пробив. NIS2 е отговорът на Европейската комисия на SolarWinds, Colonial Pipeline и NotPetya - атаки, нанесли щети за десетки милиарди евро на критична инфраструктура. DORA е реакцията на факта, че банките имат сериозна дигитална зависимост, но нулева стандартизирана устойчивост срещу IT смущения.
С други думи: тези рамки обобщават уроците от хиляди реални пробиви. Когато ги прилагате последователно, използвате опита на организации, които вече са преминали през такива инциденти. Нека разгледаме всяка от тях.
Международен стандарт
ISO 27001 — 93 мерки за сигурност, обяснени без жаргон
ISO/IEC 27001:2022 е международният стандарт за системи за управление на информационната сигурност (ISMS). Версията от 2022 г. включва 93 контрола, разпределени в 4 групи. Стандартът не изисква автоматично да приложите всичките 93. Трябва да определите кои са приложими за вашата организация и да обосновете изключенията. Това се документира в Декларацията за приложимост (Statement of Applicability).
Ето четирите групи с примери за мерки и тяхното практическо значение:
Тема А: Организационни контроли (37 контрола)
Правилата, политиките и процесите, с които организацията управлява информационната си сигурност.
| Контрол | Какво означава на практика |
|---|---|
| Политики за сигурност | Имате ли написано как се работи с данни? Не PDF, заключен на сървъра - реален документ, одобрен от ръководството и познат на служителите. |
| Роли и отговорности | Кой отговаря за сигурността? Не е достатъчно отговорът да е „ИТ отделът“. Отговорностите трябва да са възложени на конкретни хора и да са документирани. |
| Разделение на задълженията | Един и същи човек не трябва да може да нареди плащане и да го одобри. Класически принцип, предотвратяващ злоупотреби. |
| Контакти с компетентните органи | Знаете ли на кого да се обадите при инцидент? CERT Bulgaria, КЗЛД, полиция - имате ли контактите предварително? |
| Сигурност на проекти | При разработването на нова система или приложение изискванията за сигурност се включват още в началото, вместо да се добавят в последния момент. |
| Управление на активи | Знаете ли какво имате? Всеки лаптоп, сървър, облачен акаунт, USB устройство трябва да е инвентаризиран. Не можете да защитите това, което не знаете, че съществува. |
| Класификация на информацията | Информацията се класифицира като публична, вътрешна, поверителна или строго поверителна. Служителите трябва да знаят как да съхраняват, използват и споделят данните от всяка категория. |
| Управление на идентичности и достъп | Всеки служител има достъп само до ресурсите, необходими за работата му. При напускане достъпът се прекратява в същия ден. |
| Управление на доставчици | Доставчикът на счетоводния софтуер, външната ИТ поддръжка и доставчикът на облачни услуги могат да станат входна точка за атака срещу вас. Включват ли договорите ви изисквания за сигурност? |
| Управление на инциденти | Процес за докладване, разследване и реагиране при инциденти. Включва и задължение за учене от грешките - всеки инцидент трябва да води до подобрение. |
| Непрекъсваемост на дейността | Ако сървърите ви изгорят утре сутринта, кога ще сте обратно онлайн? Трябва да имате план - и да сте го тествали реално, не само написали. |
| Съответствие с правни изисквания | GDPR, Закон за киберсигурността, секторни регулации - трябва да имате преглед на всички правни задължения и доказателства, че ги изпълнявате. |
Тема Б: Мерки, свързани с персонала (8 контрола)
Най-малката тема, но с огромно значение - хората са едновременно най-слабото и най-силното звено в сигурността.
| Контрол | Какво означава на практика |
|---|---|
| Проверка на кандидатите за работа | Проверка на кандидатите преди наемане - особено за роли с достъп до чувствителни данни. Съобразено с GDPR и местното законодателство. |
| Договорни условия | Задълженията за сигурност трябва да са включени в трудовия договор, а не само в политиката, представена при обучението. Служителят трябва да знае какви са последиците при нарушение. |
| Осведоменост и обучение | Редовно, практическо обучение - не еднократен курс. Симулирани фишинг тестове, актуализирано съдържание, измерими резултати. |
| Дисциплинарен процес | Какво се случва, ако служител наруши политиките? Трябва да има ясни, прозрачни последствия - за да има смисъл от правилата. |
| Отговорности при напускане | При напускане правата за достъп се отнемат и служебните устройства се връщат. Задължението за поверителност продължава и след прекратяването на трудовото правоотношение. |
| Дистанционна работа | Ясни правила за дистанционна работа: кога се изисква VPN, как се защитават служебните данни на личен лаптоп и разрешено ли е използването на публични Wi-Fi мрежи. |
| Докладване на инциденти | Служителите трябва да знаят как да докладват подозрителни имейли, изгубени устройства и необичайна активност, без да се страхуват, че ще бъдат наказани за самото подаване на сигнал. |
| Поверителност и споразумения за неразкриване на информация | Всеки с достъп до чувствителна информация подписва NDA. Включва консултанти, временни служители и доставчици. |
Тема В: Физически контроли (14 контрола)
Физическият достъп до оборудване и офис пространства - нещо, което много организации подценяват сериозно.
| Контрол | Какво означава на практика |
|---|---|
| Физически периметър | Контролира ли се достъпът до сървърните помещения и зоните с поверителна информация? Използват ли се карти за достъп, ПИН кодове или биометрична идентификация? |
| Контрол на физическия достъп | Посетителите се придружават, а посещенията се регистрират. Мерките трябва да предотвратяват или откриват влизане на неупълномощено лице след служител с право на достъп. |
| Защита на офиси и стаи | Сървърните помещения заключени ли са? Охлаждане, пожароизвестяване, заключване - базови, но нерядко пренебрегвани. |
| Работа в защитени зони | В зоните с чувствително оборудване не се работи само. Документира се кой е работил там и кога. |
| Чисто бюро и чист екран | Поверителни документи не остават видими на бюрото. Компютрите се заключват при напускане на работното място. Звучи елементарно - нарушава се ежедневно. |
| Унищожаване на носители | Стари твърди дискове и USB устройства не се изхвърлят в боклука. Сигурно изтриване или физическо унищожаване с документация. |
| Поддръжка на оборудване | Когато изпращате лаптоп за ремонт, данните защитени ли са? Техникът не трябва да има достъп до корпоративните файлове. |
| Защита на кабелната инфраструктура | Защитени ли са мрежовите кабели от повреда, подслушване и неразрешено свързване? Това е особено важно за публично достъпни офиси и споделени работни пространства. |
Тема Г: Технологични контроли (34 контрола)
Техническите мерки - системи, конфигурации и инструменти за защита на дигиталната среда.
| Контрол | Какво означава на практика |
|---|---|
| Удостоверяване на самоличността | Многофакторно удостоверяване (MFA), силни и уникални пароли, съхранявани в мениджър на пароли, и индивидуални служебни акаунти. |
| Управление на привилегирован достъп | Администраторските акаунти се използват само за административни задачи. Не сърфирате в интернет с Domain Admin. Никога. |
| Ограничения на достъпа до информация | Правата за достъп до файлове и ролите в базите данни трябва да прилагат на практика ограниченията, описани в политиките. |
| Криптиране | Чувствителните данни са криптирани - при съхранение (at rest) и при пренос (in transit). HTTPS навсякъде. Пълно дисково криптиране на лаптопите. |
| Защита от зловреден код | Актуална защита от зловреден софтуер и решения за откриване и реакция на крайни устройства (EDR). Те са част от защитата, а не заместител на останалите мерки. |
| Управление на технически уязвимости | Редовно сканиране за уязвимости, процес за инсталиране на актуализации и ясни срокове за отстраняване — например 72 часа за критични уязвимости и 30 дни за тези със среден риск. |
| Управление на конфигурациите | Сигурни базови конфигурации за всички системи. Промените се документират и одобряват. Не се допускат системи и услуги, за които ИТ екипът не знае. |
| Регистриране и наблюдение на събития | Влизанията, грешките и промените се записват в журнали. Записите се защитават от изтриване и подправяне и се преглеждат редовно. Самото им събиране не е достатъчно. |
| Мрежова сигурност | Сегментиране на мрежата, защитни стени, контрол на трафика. Гостите ползват отделна Wi-Fi мрежа от служителите. Производственото оборудване е изолирано. |
| Филтриране на уеб съдържание | Блокиране на известни злонамерени домейни и нежелани категории сайтове. DNS филтрирането осигурява допълнителен слой защита. |
| Резервни копия и възстановяване | Резервни копия по правилото 3-2-1, редовни тестове за възстановяване и копия, защитени от промяна и изтриване при ransomware атака. Измерени показатели за време за възстановяване (RTO) и допустима загуба на данни (RPO). |
| Сигурност при разработка | При DevSecOps проверките за сигурност са част от процеса на разработка и внедряване (CI/CD). Те включват преглед на кода, статичен анализ (SAST) и динамично тестване (DAST). |
| Синхронизация на времето | Звучи дребно, но е критично: всички системи трябва да показват едно и също точно време (NTP). При разследване на инцидент, разминаването от минути в логовете може да провали цялото разследване. |
Практически съвет
Не се опитвайте да внедрите всичките 93 контрола наведнъж. Вземете Приложение А на стандарта, оценете всеки контрол по скала Приложим/Неприложим/Частично приложим, и приоритизирайте по реален риск. Повечето средни фирми имат 40-60 реално приложими контрола. Започнете от тях.
Европейска директива
NIS2 - кого засяга и 10-те задължителни мерки
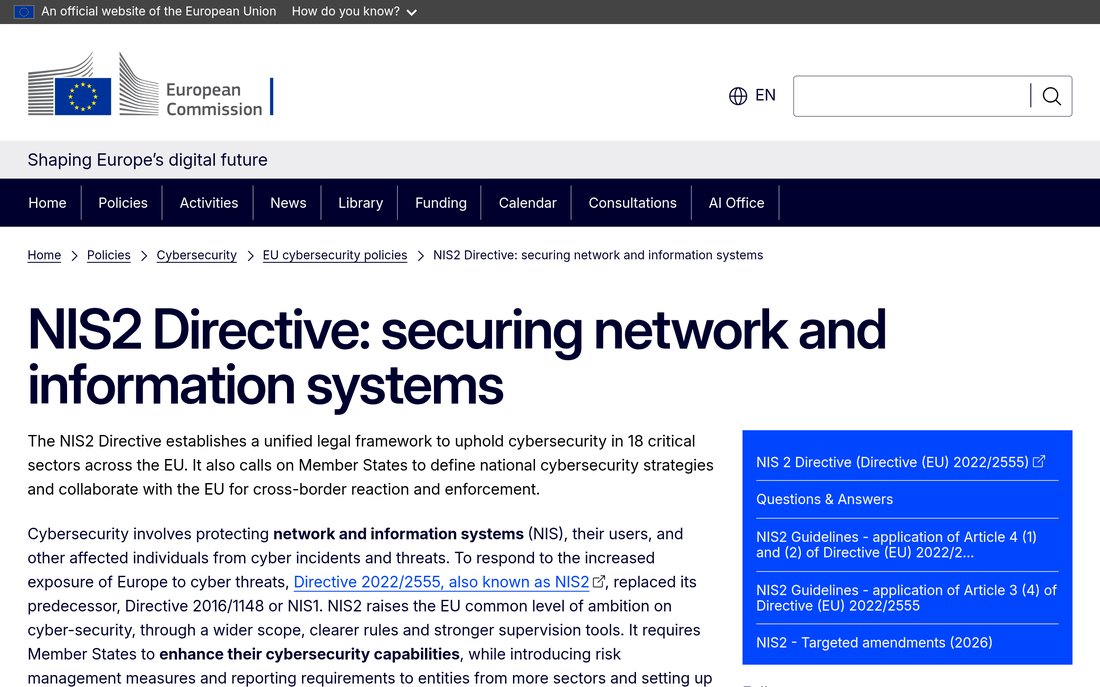
Директива NIS2 (Network and Information Security 2) влезе в сила в октомври 2024 г. и е задължителна за организации, работещи в 18 критични сектора - от енергетика и транспорт до здравеопазване, облачни услуги, производство, и дори управление на отпадъци. Ключовият въпрос, с който започват повечето разговори с клиенти: „Засяга ли ни?“
✓ NIS2 засяга вашата компания, ако:
- Работите в критичен сектор (енергетика, транспорт, здравеопазване, банков сектор, водоснабдяване, цифрова инфраструктура, публична администрация) и имате над 50 служители или над 10 млн. евро оборот
- Работите в „важен“ сектор (пощенски услуги, управление на отпадъци, производство, химическа промишленост, хранително-вкусова промишленост, дигитални доставчици) с над 50 служители
- Дори под тези прагове, ако сте доставчик на критична инфраструктура или ключов участник по веригата на доставки
Ако попадате в обхвата, Член 21 на директивата изисква прилагане на следните мерки:
| # | Изискване | Какво означава реално |
|---|---|---|
| 1 | Политики за анализ на риска | Формален процес за идентифициране, оценка и управление на рисковете за информационните системи. Трябва да е жив документ, актуализиран поне веднъж годишно. |
| 2 | Управление на инциденти | Процедура за засичане, докладване и реакция при инциденти. Значимите инциденти трябва да се докладват на националния орган в рамките на 24 часа (предварително) и 72 часа (детайлно). |
| 3 | Непрекъсваемост на дейността и управление на кризи | Стратегия за резервни копия, план за възстановяване след бедствие и план за управление на кризи. Плановете трябва да се изпитват, а резултатите от тестовете да се документират. |
| 4 | Сигурност на веригата на доставки | Трябва да оцените рисковете, идващи от вашите доставчици и IT партньори. Споразумения за сигурност в договорите, периодичен преглед на третите страни. |
| 5 | Сигурност при придобиване, разработка и поддръжка | Политики за сигурност на системите по целия им жизнен цикъл - от закупуване/разработка до извеждане от употреба. Включва и управление на уязвимости. |
| 6 | Оценка на ефективността | Политики за измерване и оценка на мерките за киберсигурност чрез одити, показатели за изпълнение и периодични прегледи. Трябва да можете да докажете, че мерките работят. |
| 7 | Киберхигиена и обучение | Осигурете основно обучение за всички служители и специализирано обучение за ръководството. NIS2 изрично възлага отговорности на ръководните органи, затова те трябва да познават рисковете и задълженията си. |
| 8 | Политики за криптография | Документирана политика, която определя кога и как се използва криптиране: кои данни се криптират, с какви алгоритми и как се управляват ключовете. |
| 9 | Сигурност на човешките ресурси и достъпа | Контрол на достъпа, управление на активите и мерки за сигурност, свързани с персонала. Тези изисквания се припокриват в значителна степен с ISO 27001. |
| 10 | Многофакторна автентикация | MFA е изрично споменато в директивата - не като препоръка, а като задължително изискване. Включва voice/video комуникации и защитени системи за спешни комуникации. |
Санкции при нарушения на NIS2
За „съществени“ субекти: до 10 млн. евро или 2% от глобалния оборот (което е по-голямо). За „важни“ субекти: до 7 млн. евро или 1.4% от оборота. Освен глобите, ръководителите на организацията могат да бъдат държани лично отговорни - включително временна забрана за управленски функции.
Финансов сектор
DORA — петте основни области на цифровата оперативна устойчивост
DORA (Digital Operational Resilience Act) е в сила от 17 януари 2025 г. и засяга над 22 000 финансови субекта в ЕС. Ако вашата компания е банка, застраховател, пенсионен фонд, инвестиционен посредник, платежна институция, доставчик на крипто услуги, рейтингова агенция или - критично важно - ICT доставчик на такива субекти, DORA е задължителна за вас.
Регламентът е структуриран около пет основни стълба:
Стълб 1: Рамка за управление на ИКТ риска
Всяка финансова институция трябва да има цялостна рамка за управление на ИКТ риска, одобрена от управителния орган. Отговорността е на ръководството, а не само на ИТ отдела. Рамката обхваща активите и зависимостите, защитата, откриването на отклонения, реакцията и възстановяването, както и комуникацията при кризи. Преглежда се поне веднъж годишно.
Стълб 2: Класифициране и докладване на ИКТ инциденти
DORA въвежда хармонизирана класификация на инцидентите и строги срокове за докладване. Значими инциденти: предварителен доклад до 4 часа след класификацията (и не повече от 24 часа след засичането), детайлен доклад до 72 часа, и финален доклад до 1 месец. Надзорният орган може да изиска и публично оповестяване. Изброените критерии за „значимост“ включват: засегнати повече от 100 000 потребители, транзакции за над 500 000 евро, или недостъпност на критични услуги над 2 часа. Red team фазата е мястото, където повечето тестове по DORA се провалят, затова tlptdora.com съществува като отделна услуга, а не като ред в оферта за пентест.
Стълб 3: Тестване на цифровата оперативна устойчивост
Финансовите субекти трябва да тестват системите си редовно. За повечето това включва ежегодни оценки на уязвимостите и тестове за проникване. За определените като значими институции се предвиждат разширени тестове за проникване, основани на заплахи (Threat-Led Penetration Testing, TLPT) на всеки 3 години, провеждано от сертифицирани „red team“ специалисти по методология TIBER-EU. Резултатите се докладват на надзорния орган.
Стълб 4: Управление на ИКТ риска, свързан с трети страни
Управлението на доставчиците е съществена част от подготовката. DORA изисква регистър на ИКТ доставчиците, определяне на критичните услуги и подробни договорни условия за одит, подизпълнители и прекратяване на отношенията. Трябва да има и план за преминаване към друг доставчик. Европейските надзорни органи получават преки надзорни правомощия спрямо критичните ИКТ доставчици, включително големи доставчици на облачни услуги.
Стълб 5: Споделяне на информация за заплахи
DORA насърчава (и в някои случаи изисква) участие в схеми за споделяне на информация за киберзаплахи (threat intelligence sharing) между финансовите институции. Идеята е проста: ако атакуват банка А, банка Б трябва да знае за това достатъчно бързо, за да се защити. Участието в такива схеми трябва да е защитено - споделената информация не може да се използва срещу субекта в надзорни производства.
Стратегия
Как трите рамки се припокриват - и как да спестите усилия
ISO 27001, NIS2 и DORA се припокриват в много от основните области. Таблицата показва кои изисквания могат да се подготвят заедно:
| Изискване | ISO 27001 | NIS2 | DORA |
|---|---|---|---|
| Управление на риска | ✓ | ✓ | ✓ |
| Управление на инциденти | ✓ | ✓ | ✓ |
| Непрекъсваемост на дейността и резервни копия | ✓ | ✓ | ✓ |
| Обучение и осведоменост | ✓ | ✓ | ✓ |
| Сигурност на доставчиците | ✓ | ✓ | ✓ (разширено) |
| Криптиране и MFA | ✓ | ✓ | ✓ |
| Докладване на надзорния орган | - | ✓ (24/72ч) | ✓ (4/72ч) |
| Задължителни тестове за проникване | Препоръчително | Препоръчително | ✓ (TLPT) |
| Лична отговорност на ръководството | Косвено | ✓ (изрично) | ✓ (изрично) |
Практическият извод: ако изградите ISO 27001 ISMS, вие покривате около 70% от изискванията на NIS2 и 60% от тези на DORA. Останалите изисквания са предимно свързани с докладването, тестването и доставчиците. ISO 27001 може да служи за обща основа, към която да добавите специфичните изисквания на приложимите нормативни актове.
Практически план
Откъде да започнете - реалистичен план за 12 месеца
Подготовката за сертификация по ISO 27001 обикновено отнема 9–18 месеца. Съответствие с NIS2може да се постигне за 6–9 месеца с подходяща подкрепа. За значимите финансови институции подготовката по DORA може да отнеме над 12 месеца. Ето примерен подход:
Месеци 1–2: Оценете текущото състояние
Независим анализ на пропуските спрямо приложимите изисквания. Определете кои са изпълнени изцяло, кои — частично, и кои все още не са изпълнени. Това е основата за обоснован план и бюджет.
Месеци 3-5: Изградете основата
Документирайте политиките, разпределете отговорностите, въведете MFA, изградете процес за реакция при инциденти и тествайте възстановяването от резервни копия. Тези мерки покриват значителна част от общите изисквания.
Месеци 6–9: Отстранете пропуските
Изпълнете специфичните изисквания: за NIS2 — докладване и сигурност на веригата на доставки; за DORA — приложимите тестове и договорите с ИКТ доставчици; за ISO 27001 — вътрешен одит и преглед от ръководството.
Месеци 10–12: Проверете изпълнението и преминете одит
Независим одит за потвърждение на готовността. Ако целта е ISO 27001 сертификат - Stage 1 и Stage 2 одит от акредитиран орган. За NIS2 - самооценка и регистрация при националния компетентен орган. Когато това се води като програма, а не еднократно, DORA модулът на Venvera държи регистъра на информацията, сроковете за докладване и доказателствата от тестването на едно място.
Отговори
Често задавани въпроси
Задължителен ли е сертификатът по ISO 27001, или е достатъчно да изпълняваме изискванията?
Стриктно погледнато, законът не изисква сертификат - изисква прилагане на адекватни мерки за сигурност. Но в практиката ISO 27001 сертификатът е единственото убедително доказателство пред клиенти, партньори и регулатори. Думата „съответствие без сертификат“ се приема скептично. Ако наистина искате да ползвате рамката - направете сертификацията, иначе инвестицията е наполовина.
България транспонирала ли е NIS2 в националното законодателство?
Крайният срок за транспониране беше октомври 2024 г. Към март 2026 г. процесът е в напреднал етап - Законът за киберсигурност е в процес на актуализация. Независимо от националното транспониране, директивата има директен ефект в ЕС и изискванията са приложими. Препоръчваме да следите сайта на националния компетентен орган за актуална информация.
Ако вече изпълняваме GDPR, какво ни остава по NIS2?
Вече имате полезна основа, но двете рамки имат различен обхват. GDPR се отнася до защитата на личните данни, а NIS2 — до сигурността и устойчивостта на мрежите и информационните системи. Общите области включват реакцията при инциденти, техническите мерки и документацията. Подготовката по GDPR обикновено не обхваща всички изисквания на NIS2 за доставчиците, докладването и обучението на ръководството.
Колко струва сертификацията по ISO 27001?
За малки организации (20-50 служители): 15 000-40 000 евро всичко включено (консултантска подкрепа + сертификационен одит + годишни надзорни одити). За средни (50-200 служители): 30 000-80 000 евро. Годишният надзорен одит след сертификацията е около 20-30% от цената на първоначалния. Ресертификацията на всеки 3 години е с обем, близък до първоначалния одит.
Можем ли да се подготвим вътрешно или трябва консултант?
Можете да се подготвите с вътрешен екип, ако разполагате с необходимите знания и време. Външният консултант помага с анализа на пропуските, документацията и подготовката за одит. Практичен модел е да определите вътрешен отговорник и да потърсите външна помощ за ключовите етапи. Вижте услугата ни за внедряване на ISO 27001 за повече информация.
Кои изисквания се отнасят за вашата организация?
Atlant Security извършва анализ на пропуските спрямо ISO 27001, NIS2 и DORA и определя необходимите мерки, последователността и ресурсите. Започнете с безплатна оценка.
Поискайте безплатна оценка →Последна актуализация: март 2026 · Автор: Екипът на Atlant Security
Тази статия е с информационна цел. Описанието на контролите и изискванията е базирано на официалните публикации на ISO, Европейската комисия и EIOPA. Конкретното приложение спрямо вашата компания зависи от размера, сектора и юрисдикцията. Препоръчваме консултация с квалифициран специалист преди вземане на решения за съответствие.
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
Нуждаете се от помощ с NIS2? Услугата ни за съответствие с NIS2 включва определяне на обхвата, десетте мерки по член 21, регистрацията и подготовката на доказателства за изпълнение.
Нуждаете се от помощ с DORA? Услугата ни за съответствие с DORA покрива рамката за управление на ИКТ риска, регистъра на информацията, докладването на инциденти и тестването.
