
Защо бизнесът ви се нуждае от защита срещу хакерски атаки
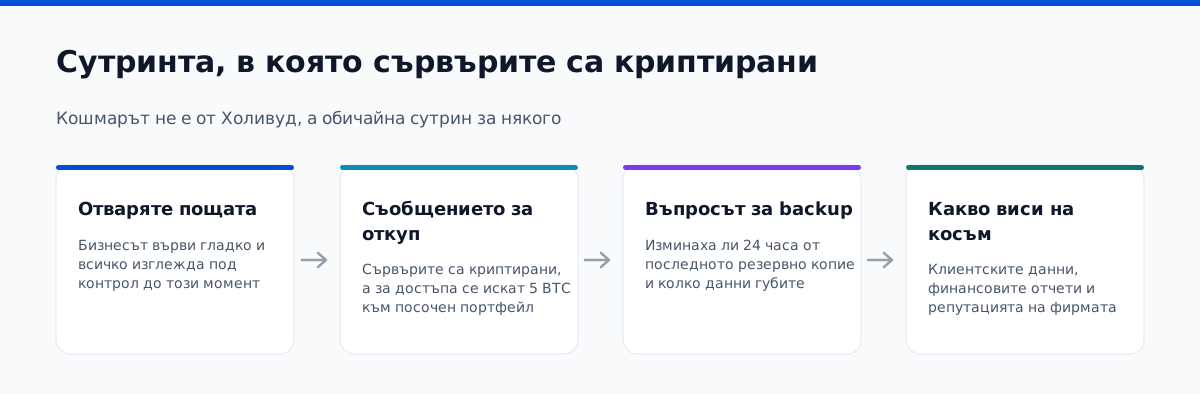
Представете си, че една сутрин отваряте пощата и виждате това:
„Вашите сървъри са криптирани. За да възстановите достъпа, изпратете 5 BTC до този портфейл…“
Кога е направено последното резервно копие? Могат ли да бъдат възстановени клиентските данни и финансовите отчети? Подобен инцидент може да прекъсне работата на цялата фирма. Затова подготовката трябва да започне преди атаката.
Три въпроса, от които да започнете
Къде са пропуските в защитата ви?
Кои са най-честите методи, които нападателите използват?
Как да ограничите достъпа на нападателите и щетите при пробив?
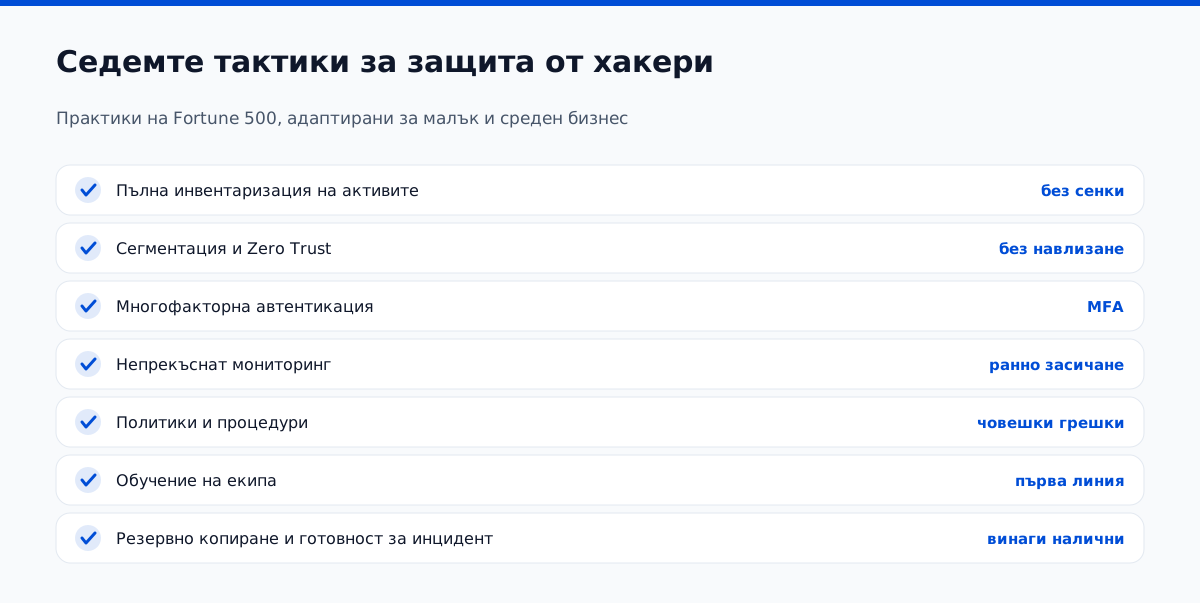
В тази статия ще разкрием 7 доказани тактики за защита от хакери, използвани от големи компании и приложими и в малкия и средния бизнес.
| Тактика | Ключови предимства |
|---|---|
| 1. Пълна инвентаризация | Откривате и системите, за които ИТ екипът не знае |
| 2. Сегментиране и Zero Trust | Ограничавате придвижването на нападателя между системите |
| 3. Многофакторна автентикация | Намалявате риска от достъп с открадната парола |
| 4. Непрекъснат мониторинг | Откривате подозрителната активност по-рано |
| 5. Политики и процедури | Ясни правила, които намаляват човешките грешки |
| 6. Обучение на екипа | Служителите разпознават заплахите и реагират правилно |
| 7. Резервни копия и реакция при инциденти | Подготвени сте да възстановите данните и работата |
„Никой софтуер не може да компенсира липсата на стратегия.“
- ENISA, доклад за кибер рисковете в малкия и среден бизнес
Какво показва практиката
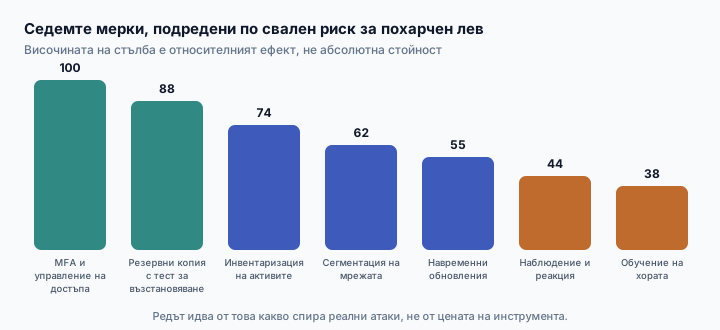
Защо MFA е сред приоритетите: повечето пробиви, които разследваме, минават през валиден акаунт, а не през пробита защитна стена. MFA спира по-голямата част от тях и струва по-малко от всеки друг контрол в този списък.
Защо сега?
Атаките стават по-сложни: нападателите непрекъснато усъвършенстват инструментите си.
Нарастват регулаторните изисквания: GDPR и NIS2 изискват доказана защита и бързо уведомяване при пробив.
Конкурентно предимство: доказуемата защита укрепва доверието на клиентите и инвеститорите.
Полезни ресурси:
OWASP Top 10
Тактика #1 - Пълна инвентаризация на активите и уязвимостите
Преди да изберете мерки за сигурност, трябва да знаете точно какво защитавате. Непълният или остарял регистър на активите оставя системи извън обхвата на проверките и поддръжката.
„Ако не знаете какво имате, няма как да защитите нищо.“
- Доналд Ръм, експерт по кибер разузнаване
Стъпка 1 — План за инвентаризация
| Етап | Описание | Инструменти и ресурси |
|---|---|---|
| 1. Събиране на данни | Извлечете списъци от CMDB, Active Directory, облачни конзоли и DHCP сървъри. | Device42, Lansweeper, Azure/ AWS Inventory APIs |
| 2. Автоматизирано сканиране | Използвайте мрежови и облачни сканери, за да откриете и нерегистрирани системи и услуги (shadow IT). | Shodan, Nmap, Qualys, Tenable.io |
| 3. Ръчна проверка | Разговаряйте с представители на ИТ, DevOps, оперативните екипи и маркетинга. | Google Sheets/Excel за съвместно попълване |
| 4. Категоризация | Класифицирайте активите: |
Критични (платежни системи, PII)
Среден приоритет (вътрешен SharePoint)
Нисък приоритет (принтери, IoT камери) | CIS Control Inventory & Control of Hardware Assets | | 5. Доклад и приоритети Съставете матрица на риска според вероятността и въздействието и определете 10-те най-важни уязвимости. Полезни ресурси: OWASP Risk Rating Methodology и SANS Risk Matrix Template.
Защо работи?
Видимост: Пълният регистър помага да откриете забравени устройства и услуги — например VPN сървър или външно управляван сървър за журнали, достъпен от интернет.
Приложение в практиката: Тези стъпки се използват от банки и здравни организации, чиито одити изискват доказателства за пълно покритие на активите.
Риск: Нерегистрираните системи могат да останат без актуализации, наблюдение и отговорник.
Бързи резултати за 48 ч
Настройте известия в Shodan за основните публични IP адреси на компанията.
Импортирайте списъка от всички устройства във вашия CMDB.
Проведете 30-минутен разговор с представители на два ключови екипа.
Съставете списък с петте най-критични актива и го споделете с екипа.
Тактика #2 - Мрежова сегментация и Zero Trust
В мрежа без сегментиране пробивът в една система може да осигури достъп до много други. Затова мрежовата сегментация и подходът Zero Trust са ключови за защита от хакери.
„Не вярвай на никого, дори ако е в твоята мрежа.“
- Джон Киндевъз, Zero Trust пионер
Защо работи
Обхват:
Определете групите системи, които трябва да бъдат отделени — сървъри, работни станции и IoT устройства.Практически опит:
Големите банки и технологични гиганти вече прилагат Zero Trust (пример: Google BeyondCorp) и съобщават за драматично намалени злоупотреби с вътрешен достъп.Необходимост:
Проучване на ENISA от 2024 г. посочва, че при 45% от разглежданите пробиви нападателите достигат вътрешна зона, след като преодолеят защитата на периметъра.
Основни стъпки за сегментация
| Етап | Действие | Резултат |
|---|---|---|
| 1. Схема на мрежата | Начертайте всички сегменти и връзките между тях | Видимост в цялата инфраструктура |
| 2. Определяне на зони | Определете публична зона, DMZ, вътрешна зона и зона за чувствителни системи | Контролирате трафика между зоните |
| 3. Политики за достъп | Прилагайте минимални права („least privilege“) между зоните | Ограничавате придвижването извън засегнатия сегмент |
| 4. Zero Trust Gateway | Обвържете достъпа с проверка на самоличността (VPN/ZTNA) | Достъпът се разрешава след проверка на потребителя и условията |
| 5. Наблюдение и филтриране | Наблюдавайте трафика между сегментите с IDS/IPS и събирайте журналите | Откривате опити за придвижване между системите |
Ресурс:
NIST Special Publication 800‑207: Zero Trust Architecture
(https://csrc.nist.gov/publications/detail/sp/800-207/final)
Бързи резултати (48 ч)
Създайте две VLAN: „Public WEB“ и „Internal DB“.
Ограничете достъпа: разрешете връзки към базата данни през порт 3306 само от уеб сървърите.
Тествайте Zero Trust: инсталирайте ZTNA клиент за петима тестови потребители.
Настройте известяване: изпращайте сигнал до екипа при неразрешено сканиране на портове.
Тактика №3 — Многофакторно удостоверяване и защита на пароли и ключове
Откраднатите пароли са често използван начин за проникване. Дори силна парола може да бъде прихваната чрез фишинг или зловреден софтуер. Многофакторното удостоверяване (MFA) и сигурното управление на пароли, ключове и токени намаляват риска от неразрешен достъп.
„Паролата е вашата първа бариера; MFA е вашата втора защита.“
Как работи
| Ниво | Метод за удостоверяване | Пример |
|---|---|---|
| 1 фактор | Парола | 8 или повече знака, включително цифри и символи |
| 2 фактора | Код по SMS/имейл или известие в приложение | Google Authenticator, Authy |
| 3 фактора | Биометрия или хардуерен ключ | YubiKey, Windows Hello |
Ресурс: NIST Digital Identity Guidelines SP 800‑63B
Управление на пароли, ключове и токени
Защитено хранилище:
Централизирани хранилища като HashiCorp Vault, AWS Secrets Manager или Azure Key Vault.
Автоматизирана ротация на токени, пароли и сертификати.
Минимални права за достъп:
Паролите, ключовете и токените са достъпни само за конкретния процес и само когато са необходими.
Проследимост на достъпа:
Всяка заявка за достъп се записва с дата, час и информация за потребителя.
Първи стъпки за 72 часа
Активирайте MFA за всички административни акаунти.
Внедрете безплатен TOTP (Time‑Based One‑Time Password) механизъм (Google Authenticator).
Централизирайте паролите, ключовете и токените в защитено облачно хранилище, например AWS Secrets Manager.
Автоматизирайте ротацията на пароли за DBA акаунти чрез скрипт и webhook.
Тактика №4 — Постоянно наблюдение и известяване
Наблюдението помага да откриете атака, която е преодоляла превантивните мерки, и да установите кои системи са засегнати. SIEM, EDR и SOAR инструментите подпомагат откриването, разследването и ограничаването на инциденти.
„Откривайте ранните признаци на атака, преди тя да причини сериозни щети.“
Основни компоненти
| Инструмент | Функции | Пример/Ресурс |
|---|---|---|
| SIEM | Събира и съпоставя записи от системите и подава сигнали | Elastic SIEM, Splunk, IBM QRadar |
| EDR | Наблюдава поведението на крайните устройства и автоматизира реакцията | CrowdStrike Falcon, Microsoft Defender for Endpoint |
| SOAR | Автоматизира процедури за реакция и координира инструментите | TheHive + Cortex, Palo Alto Cortex XSOAR |
Ресурс: MITRE ATT&CK за описание и анализ на действията на нападателите
Как да стартирате
Интеграция: Свържете Windows/Linux сървърите, мрежовите устройства и приложенията към SIEM за събиране на логове.
Аларми: Настройте 10–15 полезни правила за известяване — например при необичайни неуспешни влизания, повишаване на привилегии и стартиране на подозрителни процеси.
Автоматизация: Създайте автоматизирана процедура за първоначален анализ чрез
MFA bypass attempts, която уведомява дежурния екип и временно блокира засегнатия акаунт до проверка.Настройване: Преглеждайте фалшивите положителни сигнали ежемесечно и подобрявайте правилата.
Тактика #5 - Политики и процедури
Политиките определят отговорностите и правилата, а процедурите показват как се изпълняват конкретните задачи. Ясните политики за сигурност и приложимите процедури помагат мерките да се спазват в ежедневната работа.
„Най‑добрата политика е тази, която се следва без оплакване.“
Ключови политики
| Политика | Основно съдържание | Ресурс |
|---|---|---|
| Политика за контрол на достъпа | Роли, MFA, временни права и срок на активните сесии | NIST SP 800‑53 AC Family |
| Политика за реакция при инциденти | Етапи на реакцията, роли, комуникация и уведомяване | SANS IR Policy Templates |
| Политика за управление на уязвимостите | Сканиране, оценка на риска и срокове за актуализации | CIS Control 7: Continuous Vulnerability Management |
| Политика за защита на данните | Класификация, криптиране, съхранение и изтриване | ENISA Guidelines on Data Protection |
Жизнен цикъл
Подготовка: Използвайте шаблони от SANS/NIST и ги адаптирайте към термини и процеси във вашата компания.
Преглед: Обсъдете проекта с ИТ екипа, юристите, човешките ресурси и отговорниците за бизнес процесите.
Публикуване и запознаване: Публикувайте в SharePoint или Confluence; изисквайте дигитално потвърждение от всички служители.
Обучение и прилагане: Провеждайте кратки 15-минутни обучения и изпращайте напомняния при нова версия.
Проверка и подобрение: Поне веднъж годишно, след вътрешен одит или реален инцидент.
Тактика #6 - Обучение и култура
Подготвените служители допълват техническата защита. Те трябва да разпознават подозрителни съобщения и да знаят как да подадат сигнал.
„Културата на сигурност се гради една стъпка, един разговор наведнъж.“
Методи за обучение
| Метод | Описание | Пример/Ресурс |
|---|---|---|
| Фишинг симулации | Тримесечни симулации с анализ на реакциите | GoPhish, Microsoft Attack Simulator |
| Кратки обучителни модули | 5‑минутни модули по теми: пароли, очаквани атаки, безопасно кодиране | SANS Securing The Human mini‑modules |
| Отговорници за сигурността в екипите | Посланици във всеки отдел, които обучават колеги | ENISA Cyber Security Culture Guidelines |
| Игрови упражнения | Практически задачи и награди за правилна реакция | Отличия и признание на общите екипни срещи |
Тактика №7 — Резервни копия и готовност за инциденти
Дори при добра защита е възможен пробив. Резервните копия, процедурите за възстановяване и планът за реакция при инциденти помагат да ограничите прекъсването и загубата на данни.
„Истинската устойчивост не е да не падаш, а да се изправиш бързо.“
Компоненти на готовността
| Елемент | Описание | Ресурс |
|---|---|---|
| Правило 3-2-1 за резервните копия | 3 копия, 2 различни вида носители и 1 копие извън основния обект | Veeam, Rubrik, AWS S3 Glacier |
| План за възстановяване след бедствие | Целеви RTO/RPO и тестове за преминаване към резервни системи | NIST SP 800‑34 Disaster Recovery Planning Guide |
| Практически учения по сценарий | Симулации на ransomware атака или пробив от вътрешно лице | SANS Tabletop Exercise Templates |
| Анализ след инцидента | Установяване на първопричината и актуализиране на плана | LOOC (Lessons, Outcomes, Opportunities, Challenges) framework |
Бързи стъпки
Проверете резервните копия: Възстановете тестово важен файл за потвърждение.
Актуализирайте плана за реакция: Включете сценарии като атаки през доставчици.
Проведете практическо учение: Запознайте екипа с ролите и каналите за комуникация.
Следващи стъпки
С 7‑те тактики - от инвентаризация до резервно копиране - ще изградите няколко пласта защита, които затрудняват хакерите и правят вашия бизнес по‑устойчив:
| Слой | Тактика | Полза |
|---|---|---|
| Отвън | Сегментиране и Zero Trust | Ограничава неразрешения достъп |
| Среден | MFA и управление на ключове и пароли | Намалява риска при открадната парола |
| Вътре | Наблюдение и реакция | Открива и ограничава пробивите |
| Организационен | Политики и обучение | Подпомага спазването на правилата и подготовката на екипа |
| Последна линия | Резервни копия и възстановяване | Подпомага възстановяването на дейността |
Как можем да помогнем:
Изберете нашата услуга за външен ръководител по сигурността (vCISO) за 30 дни - получавате:
Цялостна оценка на сигурността и план за подобрение
Внедряване на всички 7 тактики
Гаранция за възвръщаемостта и непрекъсваемостта или един месец безплатно
Свържете се с Atlant Security и започнете незабавно!
Започнете с оценка на риска и ясен план за защита.
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
