
Закон за киберсигурност · Реакция при инциденти · Шаблон
Докладване на инцидент по ЗКС: шаблони за 24 и 72 часа и комуникация с ОЕЦ
При инцидент трябва бързо да определите кога започват сроковете, кой подписва уведомлението и каква информация изпращате до ОЕЦ. Тук ще намерите шаблони за първите 24 и 72 часа, примери за определяне на началния момент и чести грешки при докладването.
Най-важното накратко
- Сроковете от 24 и 72 часа започват от осведомеността на субекта, а не от самата атака. Разграничението е важно, за да определите правилно крайния час за докладване
- Ранното предупреждение в първите 24 часа е кратко (3 до 5 параграфа) и съдържа фиксиран набор от факти. Не е финален разказ, не е признание, не е план за действие. Грешка е да го забавите, докато не знаете всичко
- Подробният доклад в 72 часа е структуриран документ от 6 до 10 страници с конкретни раздели. Без подготвен шаблон в нощта на инцидента нямате време да го съставите от нула
- Тонът към ОЕЦ е фактологичен, спокоен и проследим. Избягвайте емоционални оценки, омаловажаване на инцидента и необосновано прехвърляне на вината към доставчик
- Окончателният доклад в рамките на 1 месец трябва да включва анализ на първопричината и план за коригиращи мерки с отговорници и срокове. Изпълнението на този план може да бъде проверено и след приключване на инцидента
- При засягане на лични данни тече отделен срок за уведомяване към КЗЛД, също 72 часа. Двата режима не се заместват, дори формулярите да са почти еднакви
Беше четвъртък, 22:43. Главният ИТ специалист на средно голяма българска компания, която обслужва критична инфраструктура, ми се обади на личния телефон. „Имаме нещо. SOC-ът ни алармира за подозрителна активност в домейн контролера преди два часа. Сега имаме потвърждение, че злонамерен софтуер шифрира файлове. Колко време имаме до доклад до ОЕЦ?“ Първият ми въпрос не беше технически. Беше: „В коя точно минута сте разбрали, че е реален инцидент?“ Той замълча. „Около 21:30, мисля. Но не сме сигурни как точно да го определим.“
Подобен разговор е труден без предварителна подготовка. Докато екипът възстановява системите, трябва да провери приложимите срокове, да подготви уведомлението, да установи точния получател и да прецени дали е необходимо уведомяване и на КЗЛД. Готовите процедури и шаблони намаляват напрежението върху ИТ екипа и ръководството.
Подгответе тези документи преди инцидента. Статията съдържа шаблон за ранно предупреждение, структура на 72-часовия доклад, примери за определяне на началния момент и насоки за комуникация с ОЕЦ. Предназначена е за ИТ ръководители, директори по сигурността и координатори на реакцията при инциденти.
Раздел 1
От кога се изчисляват сроковете: четири типични ситуации
Една от първите задачи е да определите от кой момент се изчисляват 24-часовият и 72-часовият срок. Запишете го в протокола и го подкрепете със системни журнали. Този запис позволява впоследствие да се провери дали уведомленията са подадени навреме.
Законът използва формулировката „от момента, в който субектът се е запознал с инцидента“. На практика трябва да разграничите няколко събития: първия сигнал от EDR в 19:12, потвърждението от SOC анализатора в 19:48, уведомяването на ИТ директора в 20:15 и класифицирането на инцидента като значим в 21:30. Изборът на началния момент трябва да е обоснован и документиран.
Ето как се решава в четирите типови сценария:
Сценарий 1. Сигнал от EDR/SIEM, потвърден от SOC анализатор
T0 е моментът, в който SOC анализаторът е отбелязал в системата за сигнали „confirmed true positive“ или равнозначно потвърждение. Разграничете първия непотвърден сигнал от установения инцидент и от по-късното уведомяване на ИТ директора. Използвайте часа, записан в системата за сигнали, а не спомените на участниците.
Сценарий 2. Външно уведомление от партньор, доставчик или клиент
T0 = моментът на получаване на ясно уведомление за конкретен инцидент във вашата компания. Не моментът на следващото вътрешно потвърждение. Ако получите имейл от партньор в 09:14, че виждат подозрителен трафик от ваш IP към техните системи, и след вътрешен преглед потвърдите в 14:30, че сте компрометирани - T0 е 09:14, не 14:30. Регулаторът ще прочете партньорския имейл и ще го свери. Опит да измените T0 в по-късен момент е една от грешките с тежки последствия.
Сценарий 3. Служител открива изнудване, фишинг или подозрителна дейност
T0 е моментът, в който информацията достига до определения вътрешен координатор на инцидентите. Не моментът, в който редовият потребител е забелязал нещо. Ако служител в счетоводството получи изнудващ имейл в 11:00, но го препрати на ИТ helpdesk едва в 16:45, и helpdesk-ът ескалира до CISO в 17:20 - T0 е 17:20. Това обаче изисква да докажете, че имате реално работеща процедура, по която служителите трябва да докладват веднага. Ако служителят е „забравил“, регулаторът ще приеме T0 = 11:00.
Сценарий 4. Разследването установява инцидент отпреди седмици
T0 е моментът, в който разследването установява, че е настъпил инцидент, а не моментът на самото събитие. Ако при разследване установите злоупотреба с акаунт отпреди 6 седмици, това не означава автоматично, че сте пропуснали 24-часовия срок. В този случай началният момент е установяването на инцидента. Документирайте откритието и го съобщете своевременно.
Запишете началния момент веднага на три места: в системата за сигнали, в имейл до CISO и управителния съвет и в бележник или служебен канал с дата и час. Така ще можете да покажете кога е направен записът, ако впоследствие бъде проверен.
Раздел 2
Шаблон за ранно предупреждение в 24 часа
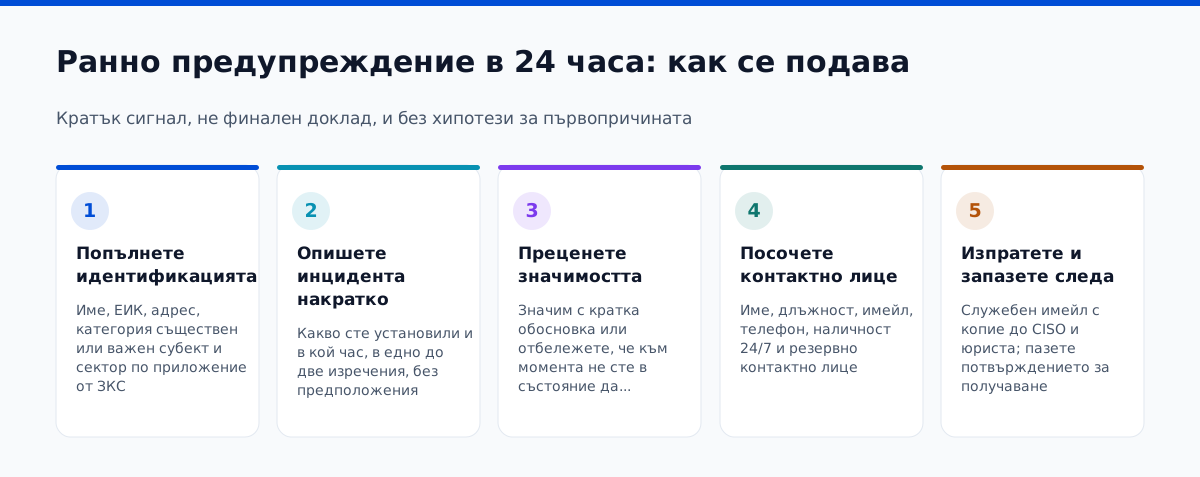
Ранното предупреждение не е финалният доклад. То е сигнал на регулатора, че сте се запознали с инцидент и работите по него. То е целенасочено кратко, защото на ден първи няма как да знаете всички детайли. Опитите да напишете обстойно „всичко, което знаем“ в първите 24 часа са грешка - те създават писмено доказателство с неточности, които впоследствие ще трябва да коригирате, и създават впечатление, че бързате с интерпретации.
По-долу е шаблонът, който използваме с нашите клиенти. Адаптирайте го към фирмения си формат и попълнете информацията, с която разполагате към момента.
Шаблон 1
Ранно предупреждение за инцидент по чл. 22 от ЗКС
До: Оперативен експертен център, Държавна агенция „Електронно управление“ (incidents@e-gov.bg или официалния портал)
От: [Име на компанията], ЕИК [НОМЕР], [Адрес]
Дата и час на изпращане: [ДД.ММ.ГГГГ ЧЧ:ММ часа българско време]
Категория субект: [съществен / важен]
Сектор по приложение N от ЗКС: [например: енергетика / здравеопазване / банково дело / ИКТ услуги]
1. Първоначално описание
На [ДД.ММ.ГГГГ] в [ЧЧ:ММ] часа българско време установихме [кратко описание в 1-2 изречения, например: „признаци за неразрешен достъп до файлов сървър и криптиране на файлове“]. Към момента разследваме инцидента и ограничаваме последствията от него.
2. Преценка дали инцидентът е значим
[Изберете една: значим (с обосновка от 1 изречение, например: „поради потенциалното засягане на услуга, която обслужва над N клиенти/потребители“) / към момента не сме в състояние да преценим значимостта]
3. Подозрение за злонамерено действие
[Изберете една: да, с първоначални индикации за [тип, например: ransomware / неоторизиран достъп / DDoS] / към момента не можем да потвърдим или отхвърлим]
4. Възможно трансгранично или междусекторно въздействие
[Изберете една: не се установяват към момента / има индикации за засягане на партньори в [държава или сектор] - подробности ще бъдат предоставени в 72-часовия доклад]
5. Контактно лице
[Име, длъжност, имейл и мобилен телефон за денонощна връзка по време на инцидента]. Заместник: [същите данни].
6. Следващи стъпки
Ще предоставим подробен доклад по чл. 22 в рамките на 72 часа от узнаването за инцидента. Оставаме на разположение за въпроси и координация по време на разследването.
Подпис: [Име, длъжност на лицето, оторизирано да представлява компанията или CISO с делегирани пълномощия]
Забележете три неща в шаблона. Първо, той не съдържа предположения за първопричината - „смятаме, че е заради уязвимост в X“ е изречение, което ще ви тегли назад впоследствие. Второ, той използва нюанс „към момента не сме в състояние да преценим“ вместо „не знаем“ - първото показва дисциплина, второто звучи небрежно. Трето, той приключва с обещание за подробен доклад в 72 часа - това задължение, веднъж записано, се изпълнява без забавяне.
Изпратете уведомлението от служебен адрес, с копие до CISO и юриста. Запазете потвърждението за получаване. При подаване през портал направете снимка на потвърждението с видими дата и час. Тези записи доказват кога е подадена информацията.
Една често задавана дилема: трябва ли да изпратите ранното предупреждение, ако не сте сигурни, че инцидентът е „значим“? Препоръката ни е да изпратите. Грешката „изпратихме нещо, което не беше значим инцидент“ се прощава лесно; грешката „не изпратихме нещо, което беше значим“ - не. Закъснението с 6 часа над срока, защото сте чакали допълнителни данни, ще тежи повече от това, че сте уведомили рано за нещо, което се е оказало по-малко тежко.
Раздел 3
Шаблон за подробен доклад в 72 часа
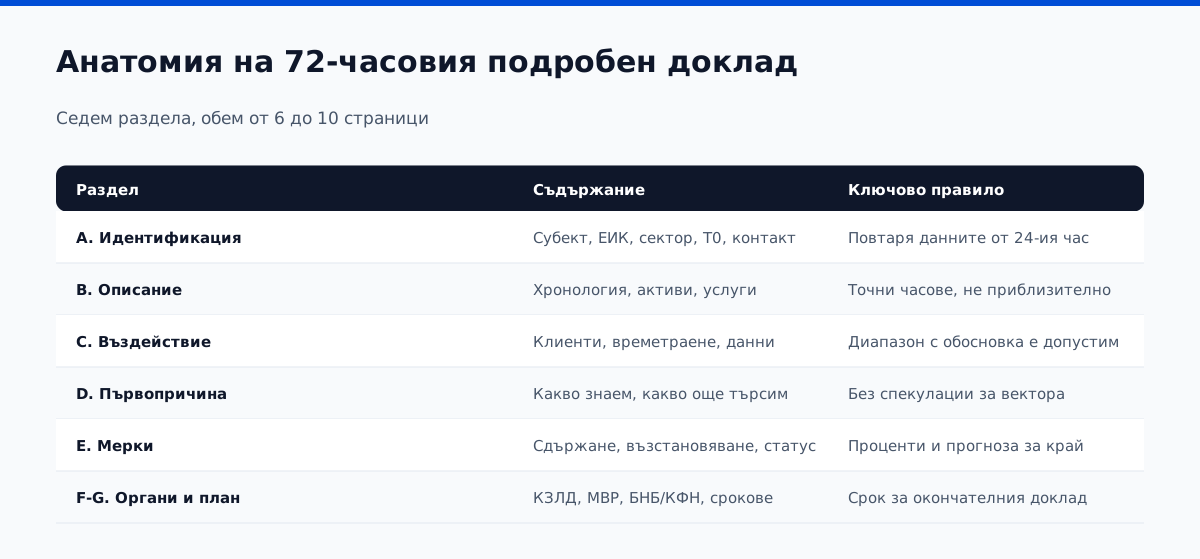
Подробният доклад в 72 часа е същинският първи документ. Той вече има тегло - регулаторът ще го чете внимателно, ще го сравнява с впоследствие предоставения окончателен доклад, и ще тегли заключения от тона му. Адекватен подробен доклад е 6 до 10 страници; по-кратък изглежда неподготвен; по-дълъг означава, че сте включили предположения, които впоследствие ще се окажат грешни.
Ето структурата на шаблона:
Шаблон 2
Подробен доклад за инцидент в 72 часа по чл. 22 от ЗКС
Раздел A. Идентификация на субекта и инцидента
- Юридическо лице, ЕИК, адрес, сектор по ЗКС, категория (съществен/важен)
- Уникален вътрешен номер на инцидента, който се използва и в следващата кореспонденция
- Дата и час на запознаване (T0) - повторен от ранното предупреждение
- Дата и час на изпращане на текущия доклад
- Лице за контакт, заместник и часове за връзка
Раздел B. Подробно описание на инцидента
- Хронология в точни часове: T0 - X (първа индикация), T0 (потвърждение), T0 + N часа (ключови стъпки)
- Засегнати активи: списък със системи, мрежи, бази данни, локации
- Засегнати услуги: кои бизнес услуги са били прекъснати или влошени
- Първоначална оценка на категорията: ransomware / неоторизиран достъп / DDoS / изтичане на данни / друго
- Първоначална оценка на тежестта по вътрешна скала и обосновка
Раздел C. Оценка на въздействието
- Брой засегнати потребители или клиенти (или диапазон с обосновка, ако точното число още не е известно)
- Продължителност на нарушаването на услугата (текуща и прогнозна)
- Финансово въздействие към момента (приблизително)
- Засегнати лични данни: вид, обем, дали ще се подава отделно уведомление до КЗЛД
- Засегнати трети страни: партньори, доставчици, клиенти, общност
- Трансгранично въздействие: други държави членки, в които може да има засягане
Раздел D. Първопричина (предварителна)
- Какво е установено към 72-рия час: начин на проникване, конкретна уязвимост или грешка
- Какво още се разследва: хипотези и необходими проверки
- Външни експерти, ангажирани с разследването (ако има)
Раздел E. Ограничаване на инцидента и възстановяване
- Незабавни мерки (изолация на засегнати системи, смяна на пароли, ротация на токени, активиране на резервни системи)
- Краткосрочни мерки: възстановяване от резервно копие, преинсталиране и инсталиране на актуализации за сигурност
- Текущ статус на възстановяването с проценти и прогноза за пълно възстановяване
- Комуникация към засегнатите страни (клиенти, партньори, общественост)
Раздел F. Сътрудничество с други органи
- КЗЛД: подадено ли е уведомление, кога, референтен номер (ако са засегнати лични данни)
- МВР / ГД БОП: подаден ли е сигнал за компютърно престъпление, кога, преписка
- Други надзорни органи: БНБ / КФН / КРС / ИАМО в зависимост от сектора
- Уведомяване на другия НИС2 регулатор, ако е приложимо за трансгранично въздействие
Раздел G. План за следващи стъпки
- Срок за окончателен доклад (1 месец от T0 или по-кратък, ако анализът приключи по-рано)
- Допълнителни действия: независимо техническо разследване, преглед на сходни системи, обучение
- План за последваща комуникация и уведомяване при нови съществени обстоятелства
Прикачени документи: хронология във вид на таблица (Excel/PDF), технически индикатори (хешове, IP адреси, домейни - в STIX или CSV формат, ако е приложимо), оторизация на подписалия. Внимавайте за чувствителни данни - предоставяйте обезличени версии, ако не е изрично поискано конкретно лице.
Една забележка по раздел D (първопричина). В 72-я час почти никога нямате окончателно потвърждение коя точно е била първопричината. Затова шаблонът разделя „какво знаем“ от „какво още разследваме“. Не пишете „смятаме, че е фишинг“, ако нямате потвърждение - вместо това пишете „един от разглежданите вектори е фишинг през компрометиран служебен акаунт; разследваме това чрез преглед на имейл логовете от последните 30 дни и интервюта със засегнатия персонал.“ Първото е спекулация; второто е дисциплина.
Раздел 4
Окончателен доклад в рамките на 1 месец
Окончателният доклад в рамките на 1 месец от T0 е документ, по който ще ви оценяват в продължение на години. Той е техническа аутопсия с управленски заключения. Регулаторът чете в него отговора на най-важния въпрос: научила ли е компанията нещо от инцидента или ще го повтори? Това е и документът, по който се взема решение за наказателно постановление или само препоръка.
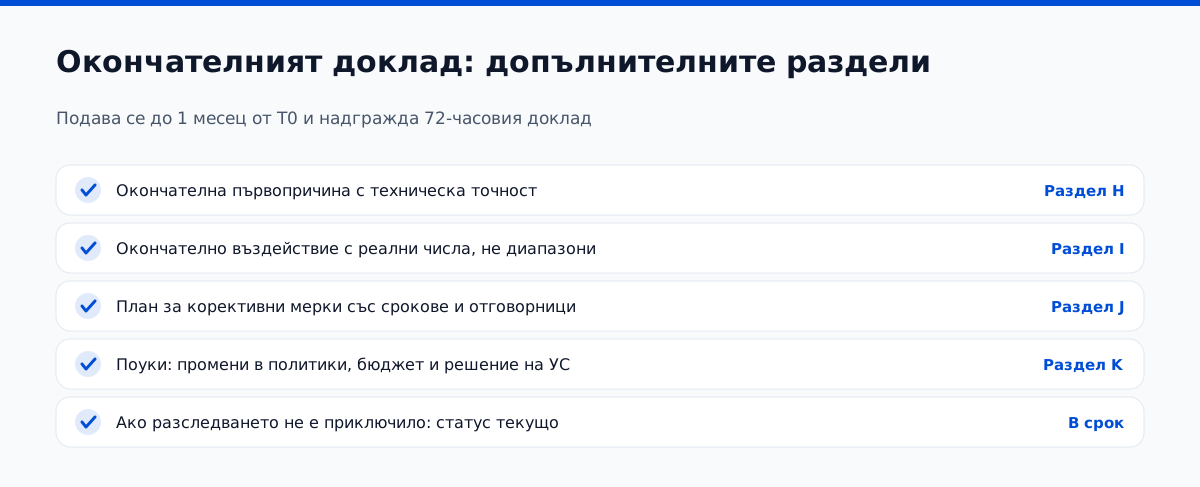
Окончателният доклад надгражда 72-часовия с допълнителни раздели:
Раздел H. Окончателна първопричина
С техническа точност. Конкретна уязвимост (CVE, ако е приложимо), конкретен компрометиран акаунт, конкретна неработеща контрола. Не общи изрази като „слаба сигурност“, а „на 12 март устройство Х получи фишинг имейл, потребителят X кликна, ние нямахме MFA на M365, акаунтът бе компрометиран, в следващите 4 часа бяха изтеглени Y файла“. Колкото по-конкретно, толкова по-добре.
Раздел I. Окончателно въздействие
Посочете окончателните данни: брой засегнати записи и потребители, продължителност на прекъсването и финансово отражение, включително загубени приходи и разходи за разследване и уведомяване. Отбележете колко лица са уведомени, как са реагирали и има ли искания за обезщетение или заведени искове.
Раздел J. План за коригиращи мерки
За всяка мярка посочете кой установен проблем отстранява, кой отговаря за нея, до кога трябва да е изпълнена и как ще бъде проверен резултатът. Например вместо „ще подобрим обучението“ запишете: „Обучение за разпознаване на фишинг за всички служители до 30 април, с минимален резултат от теста 80%; отговорник: CISO“.
Раздел K. Поуки за компанията
Опишете промените в политиките, процедурите и защитните мерки след инцидента. Посочете какво е докладвано на управителния съвет и какви решения е взел той, включително промени в бюджета, екипа или отговорностите.
Ако очаквате разследването да продължи повече от месец — например при сложна атака с рансъмуер и участие на външни експерти — подайте доклада в срок и посочете, че разследването продължава. Опишете установеното до момента и информацията, която още проверявате. След приключване на анализа подайте актуализирана версия с обозначение „Актуализация на окончателния доклад от ДД.ММ.ГГГГ“.
Раздел 5
Как да общувате с ОЕЦ
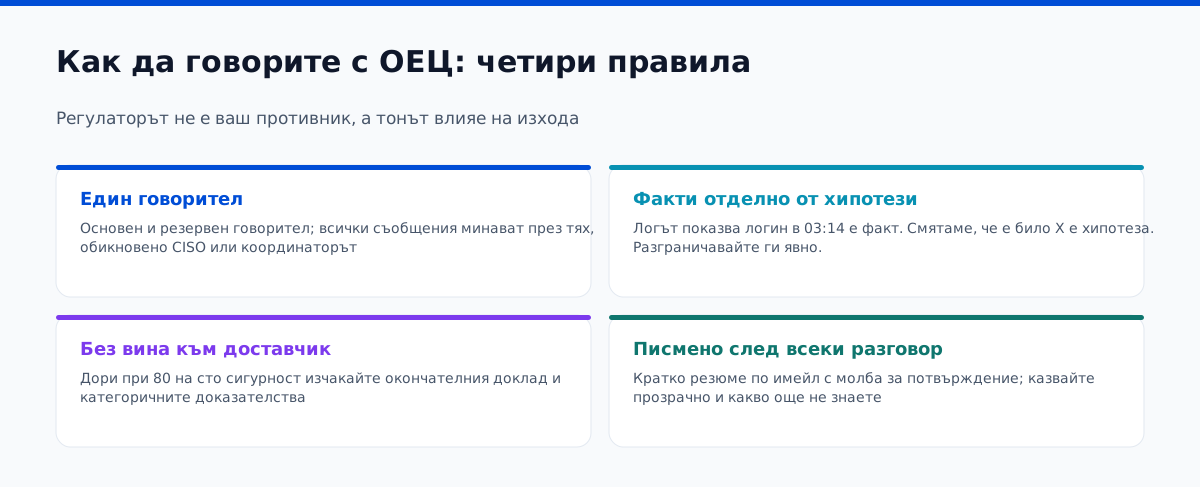
Регулаторът не е ваш противник. Това е първото нещо, което трябва да приемете - и това, което е най-трудно за хора в режим на криза. Оперативният експертен център към ДАЕУ е техническо звено, чиято роля е да координира кризата, да помогне на сектора, да види по-широка картина. Ако подходите с подозрение, защита, или с инстинкт да омаловажавате - вие саботирате собствената си позиция.
Има пет правила за разговор с ОЕЦ, които работят:
1. Един говорител, един имейл, един телефон
Определете едно основно лице за връзка с ОЕЦ и негов заместник. Всички съобщения трябва да минават през тях, за да се избегнат противоречия и повторно изпращане на остаряла информация. Обикновено тази роля се поема от CISO или координатора на инцидента, докато техническият екип работи по разследването.
2. Само факти, ясно разграничени от хипотези
„Журналът показва влизане в 03:14 ч. от IP адрес X“ е факт. „Предполагаме, че причината е XYZ“ е хипотеза. Разграничавайте ги ясно: „Установени факти: …“ и „Хипотези, които проверяваме: …“. Когато представите предположение като факт и то се окаже невярно, подкопавате доверието в доклада.
3. Никаква вина към доставчик в първите 72 часа
Дори ако сте 80% сигурни, че причината е компрометиран доставчик, не го заявявайте в първите 72 часа. Подгответе тази позиция за окончателния доклад с категорични доказателства. Преждевременното прехвърляне на вина се възприема като опит да се измъкнете от собствената си отговорност и подсилва впечатлението за слаб надзор върху веригата на доставки (което е отделен инкриминируем пропуск по чл. 21). Ако не искате да водите това в таблици, NIS2 модулът на Venvera свързва всяко изискване с доказателствата за изпълнението му.
4. Прозрачност за това, което не знаете
Ако още не разполагате с информацията, кажете това ясно и посочете кога ще я предоставите. Например: „В момента проверяваме този въпрос и ще отговорим до 18:00 утре“. Не запълвайте липсите с предположения.
5. Писмено след всеки разговор
След разговор или среща с ОЕЦ изпратете кратко писмено обобщение: „Благодарим за разговора в 14:00 на ДД.ММ. Уточнихме следното: 1) ... 2) ... 3) ... Моля, потвърдете дали сме отразили правилно договореното“. Така намалявате риска от различни тълкувания впоследствие.
Юрист или консултант с опит в комуникацията с ОЕЦ може да подпомага определеното лице за връзка при важните разговори. Той помага с точните формулировки и решения, без непременно да говори от ваше име. Външна помощ под 2 556,46 евро може да предотврати скъпи грешки при докладването.
Раздел 6
Седем грешки, които могат да утежнят санкцията
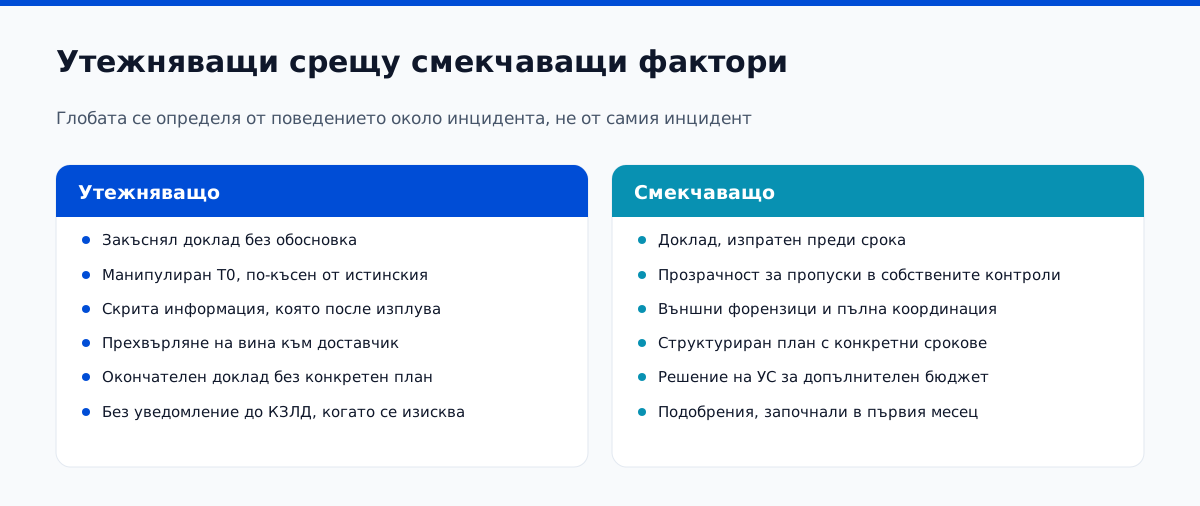
Анализ на наказателните постановления по подобни режими в Германия, Естония и Финландия (където NIS2 проверките вече текат от една до две години) показва, че самият инцидент рядко е причина за тежко наказание. Тежките глоби идват от това как сте се държали ОКОЛО инцидента. Ето седемте най-чести грешки, които превръщат „препоръка“ в „наказателно постановление“:
Грешка 1. Забавяте ранното предупреждение без обосновка
Изпращате го на 27-я час с обяснение „чакахме повече данни“. Това е най-честата причина за първоначална глоба. Срокът от 24 часа не е препоръка - той е законов. Ако наистина не сте могли в първите 24 часа, изпратете обяснението в 24-я час, не на 27-я. Ако не искате да водите това в таблици, NIS2 модулът на Venvera връзва всяко изискване с доказателството за него.
Грешка 2. Посочвате неверен начален момент (T0)
Ако уведомлението посочва узнаване в 14:00 ч., а записът на SOC показва потвърждение в 09:30 ч., несъответствието трябва да бъде изяснено. Поддържайте точна хронология, подкрепена с журнали и записи за действията.
Грешка 3. Пропускате съществена информация
Не споменавате, че същата група акаунти беше компрометирана преди 6 месеца и тогава не сте докладвали. Регулаторът ще го намери - чрез ваши служители, чрез доставчик, чрез данни от партньор. Когато го намери, добавя сериозно наказание за „предходен неотчетен пропуск“.
Грешка 4. Прехвърляте вината към доставчик в първите 72 часа
„Те ни вкараха ransomware.“ Дори ако е технически вярно, преждевременното заявяване отваря тема „как точно сте проверявали сигурността на този доставчик?“ - тема, от която не искате да започвате с дефанзивна позиция. Първо подгответе доказателствата.
Грешка 5. Окончателен доклад без конкретен план
„Ще подобрим обучението и ще въведем повече контроли.“ Това не е план. Регулаторът чете окончателен доклад като одиторски доклад - конкретни мерки, конкретни срокове, конкретни отговорници, конкретни критерии за успех. Без тях докладът сигнализира, че компанията не е разбрала какво се е случило.
Грешка 6. Не уведомявате КЗЛД, когато трябва
Ransomware с потенциално засягане на лични данни почти винаги изисква уведомление до КЗЛД в 72 часа. Често компании уведомяват само ОЕЦ, мислейки, че едното покрива другото. Не покрива - двата режима текат паралелно и са независими. Ако не уведомите КЗЛД, при последваща проверка ще получите второ, отделно наказателно постановление по GDPR.
Грешка 7. Без уведомяване на засегнатите получатели на услугата
Ако инцидентът „значително влияе“ върху услугата, чл. 22 ал. 4 от ЗКС задължава да информирате получателите на услугата и да им предложите мерки за защита. Това задължение се пропуска често. Регулаторът проверява не само дали сте уведомили него, но и дали сте уведомили клиентите си - често по индиректен начин (чрез жалби или след сигнал от потребител).
Последен поглед
Главният ИТ специалист, който ми се обади в 22:43, изпрати ранното предупреждение в 21:18 на следващия ден - близо до края на 24-часовия срок, но в него. Подробният доклад в 72 часа беше готов за 56 часа, защото имахме шаблона предварително. Окончателният доклад постъпи на 28-я ден с конкретен план за корективни мерки и решение на УС за допълнителен бюджет от 122 710,05 евро за централизирани логове и MFA на всички системи. ОЕЦ препоръча подобрения, без наказателно постановление.
Разликата между „препоръка“ и „61 355,03 евро глоба“ не беше в инцидента. Беше в дисциплината на докладването. Времето, когато това се подготвя, е сега, докато имате спокойствие - не в 22:43 в четвъртък вечерта.
Често задавани въпроси
Въпросите, които чуваме от ИТ ръководителите
1. Кой точно има право да подпише ранното предупреждение?
По закон - лицето, оторизирано да представлява юридическото лице, или лице с делегирани от УС пълномощия. На практика това почти винаги е CISO или ИТ директорът с писмена делегация от изпълнителния директор, заведена в деловодството. Подгответе тази делегация СЕГА, не в нощта на инцидента. Тя е едно изречение: „Делегирам пълномощия на [Име, длъжност] да подписва уведомления по чл. 22 от ЗКС от името на компанията“ с дата, подпис и печат. Без такава делегация инцидентният имейл, подписан от ИТ директора, може да бъде отхвърлен формално, което резултира в закъснял доклад.
2. Кой е официалният канал за изпращане на доклада?
Към момента ОЕЦ приема уведомления чрез официалния портал на ДАЕУ и чрез служебен имейл (incidents@e-gov.bg или конкретен адрес на сектора, ако е оповестен). За субекти под надзора на секторни регулатори (БНБ, КФН, КРС, ИАМО) уведомлението може да тече и през съответния регулатор. Подгответе си списък в писмен вид с адресите и URL на портала, защото в нощта на инцидента няма да искате да търсите. Винаги запазвайте автоматично потвърждение за получаване и screenshot на изпратената форма.
3. Ако установим инцидента в петък вечерта, сроковете текат ли през почивните дни?
Да. Сроковете по чл. 22 се изчисляват в часове, а не в работни дни. Ако T0 е петък в 22:00, ранното предупреждение е до събота в 22:00, а 72-часовият доклад до понеделник в 22:00. Осигурете денонощна връзка и заместник на отговорника и проверете организацията чрез учение.
4. Трябва ли да докладваме „почти-инцидент“ или само потвърдени значими инциденти?
Чл. 22 от ЗКС изисква уведомяване за значими инциденти. „Почти-инциденти“ (near miss) не са задължителни за доклад, но е силно препоръчително да ги впишете във вътрешния регистър и да обсъждате между сектора при доброволни обмени. Това подкрепя кооперативната позиция на компанията. Внимавайте обаче: ако „почти-инцидентът“ е бил всъщност значим (например ransomware, който сте успели да блокирате преди шифроването), той вече е значим инцидент по дефиниция и трябва да бъде докладван. Когато сте на ръба - докладвайте.
5. Какви са ползите и рисковете при привличане на външни специалисти за разследването?
Външните специалисти могат да осигурят независим анализ и надеждно събиране на доказателства. Уточнете в договора обхвата, поверителността и начина на комуникация с регулатора. Професионалните екипи, включително Atlant Security, eSec и КонтролСофт, работят с такива договорни условия. Изберете партньора предварително, когато имате време да сравните предложенията.
6. Какво да правим, ако в средата на 72-часовия период установим, че инцидентът е по-голям, отколкото смятахме?
Уведомете ОЕЦ веднага за новите факти, без да чакате изтичането на 72 часа. Използвайте тема „Актуализация по инцидент [идентификатор]: разширяване на обхвата“ и опишете промяната в 2-3 абзаца. След това включете информацията в подробния доклад, който се подава в първоначалния срок.
Нуждаете се от помощ с NIS2? Услугата ни за съответствие с NIS2 включва определяне на обхвата, десетте мерки по член 21, регистрацията и подготовката на доказателства за изпълнение.
Готови шаблони и 24/7 реакция при инцидент
Услугата ни „Реакция при инциденти 24/7“ включва адаптирани за компанията шаблони за ранно предупреждение, 72-часов и окончателен доклад, учение по сценарий до 2 седмици след началото, спешен телефон с гарантирана реакция до 30 минути и координация с ОЕЦ и КЗЛД от наш специалист при инцидент.
Заявете услугата за реакция при инцидентиПървата 30-минутна консултация не ви обвързва с договор. Вижте и услугата за готовност по ЗКС за пълна подготовка преди първата проверка.
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
