
Анализ от практиката · Обновено март 2026
Имате антивирусна програма, защитна стена и защита на крайните устройства. Въпреки това остава риск от пробив. За да го намалите, трябва да разберете кои атаки тези инструменти покриват и къде са необходими допълнителни мерки.
Основни изводи от тази статия
- Антивирусът и защитната стена са част от защитата, но наличието им не изключва възможността за пробив.
- 95% от успешните кибератаки използват човешка грешка, не техническа уязвимост в сигурността
- Реалната защита идва от комбинация на хора, процеси и технологии - не само от устройства и софтуер
- Средната цена на един пробив в сигурността за малка и средна фирма в Европа е над 3.4 млн. евро за 2025 г.
- Съществуват конкретни, достъпни стъпки, които вашата фирма може да предприеме още тази седмица
Съдържание
- Митът за антивируса и защитната стена
- Как изглежда реалната атака
- Човешкият фактор: 95% от пробивите
- Какво реално работи
- Колко струва един пробив
- Стъпки, които да предприемете днес
- Ролята на одита по киберсигурност
- Често задавани въпроси
Развенчаване на мита
Защо антивирусът сам по себе си не е достатъчен
При оценка на сигурността е важно да разграничаваме закупените продукти от действителната защита: антивирусът и защитната стена не могат сами да покрият всички начини за проникване. Особено когато нападателят използва откраднат акаунт, злоупотребява с разрешен достъп или атакува през доставчик.
Спомням си един разговор отпреди няколко години с ИТ директора на средно голяма счетоводна кантора в София. Беше горд: „Имаме Sophos на всяка машина, Fortinet защитна стена, плащаме по 40,90 евро на машина на месец за всичко това.“ Три месеца по-късно се обадиха отново. Бяха шифровани от ransomware. Влезлите хакери бяха използвали откраднати идентификационни данни на един служител - получени чрез фишинг имейл. Нито Sophos, нито Fortinet бяха видели нещо нередно.
Не е изненадващо. Нека погледнем какво се е случвало в глобален мащаб. Можете да разгледате визуализацията на World's Biggest Data Breaches & Hacks - интерактивна база данни с всеки значим пробив от 2004 г. насам. Погледнете графиката внимателно. Какво виждате? Target (2013, 40 милиона карти), Yahoo (2016, 3 милиарда акаунта), Equifax (2017, 147 милиона записа), SolarWinds (2020, стотици компании едновременно), Colonial Pipeline (2021)... Всички тези организации са имали антивирус. Всички са имали защитни стени. Повечето са имали и специализирани екипи по сигурността.
Реален пример: SolarWinds (2020)
Хакерите от групата Cozy Bear (свързана с руското разузнаване) са прекарали над 9 месеца в мрежите на засегнатите компании. Не са ги спрели нито антивируси, нито защитни стени, нито SIEM системи. Влезли са чрез компрометирана актуализация на легитимен ИТ инструмент - SolarWinds Orion. Засегнати са над 18 000 организации, включително части от американското правителство.
Как се стига до пробив въпреки тези мерки? Защитата трябва да обхваща и самоличността на потребителите, правата им за достъп, действията на доставчиците и подготовката на служителите. Проверката за известен зловреден код е само една част от задачата. Нападателите използват и легитимни инструменти, откраднати пароли и убедителни фишинг съобщения.
Анатомия на атаката
Как изглежда реалната хакерска атака срещу фирма
Реалната атака често започва незабележимо. Нападателят събира информация, търси подходяща входна точка и постепенно разширява достъпа си.
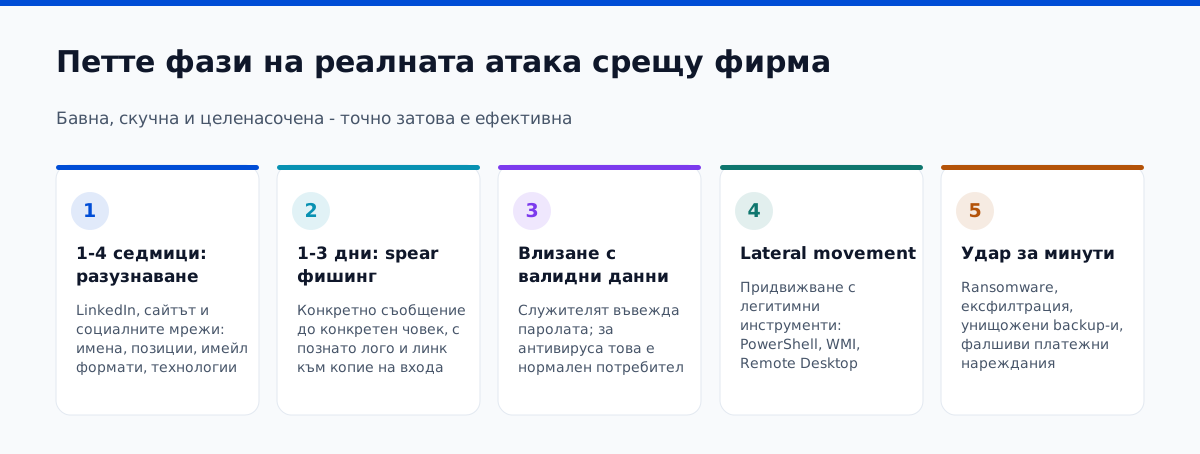
Типичната съвременна атака срещу малка или средна фирма протича в следните фази:
Фаза 1: Разузнаване (1-4 седмици)
Хакерът разглежда LinkedIn профилите на вашите служители, уебсайта ви, вашите публикации в социалните мрежи. Търси имена, позиции, имейл формати, технологии, партньори. Всичко това е публично достъпно и никой антивирус не може да го спре, защото се случва извън вашата мрежа.
Фаза 2: Фишинг или социално инженерство (1-3 дни)
Изпраща се целенасочен имейл - т.нар. целенасочен фишинг. Не масов спам, а конкретно съобщение до конкретен човек. „Здравей Мария, изпращам ти актуализираната оферта от нашата среща миналата седмица.“ Имейлът изглежда от позната фирма, с правилно лого и подпис. Вграденият линк води към страница, копираща портала ви за вход в Office 365.
Фаза 3: Влизане с легитимни данни
Служителят въвежда паролата си. Хакерът вече има валиден потребителски акаунт. Влиза в Office 365, чете имейлите, разбира кой взима финансови решения, кои са ключовите системи. Нищо в тази стъпка не изглежда като „атака“ за антивируса - влязъл е легитимен потребител с правилна парола.
Фаза 4: Придвижване между системите (дни до седмици)
Хакерът се „разхожда“ из мрежата ви. Използва легитимни Windows инструменти - PowerShell, WMI, Remote Desktop - за да се придвижи от машина на машина. Търси администраторски права, финансови данни, клиентски бази. Всичко изглежда като нормална ИТ дейност за стандартна защитна стена.
Фаза 5: Удар (минути)
След като получи необходимия достъп, нападателят може да криптира или изтегли данни, да унищожи резервните копия или да изпрати фалшиви платежни нареждания. Тези действия често се извършват извън работно време.
Всяка фаза изисква подходящи мерки за откриване и ограничаване. Защитата на устройствата и мрежата трябва да се допълва с контрол на достъпа, наблюдение на поведението и подготвен екип.
Данни от практиката
Човешкият фактор: 95% от пробивите започват с хора, не с технологии
Ежегодният Verizon Data Breach Investigations Report е може би най-авторитетното изследване в областта на киберсигурността. Анализира хиляди документирани пробива годишно. И година след година стига до един и същи извод: над 74% от всички пробиви включват човешки елемент - грешка, социално инженерство, злоупотреба с привилегии или открадната парола. Когато прибавим и случаите на компрометирани доверени трети страни, цифрата доближава 95%.
Производствена фирма с около 80 служители беше инвестирала в защитна стена, наблюдение на устройствата и редовни актуализации. При фишинг симулация 34% от служителите отвориха връзката, а 21% въведоха данните си за вход. Сред тях имаше и ИТ администратор. Резултатът показа нужда от допълнително обучение и защита на акаунтите.
74%
от пробивите включват човешки елемент (Verizon DBIR 2024)
194 дни
среден престой на хакера в мрежата преди засичане
≈ 4,35 млн. евро
средна цена на пробив глобално (IBM 2024)
Най-честите „входни врати“ в реда на тяхната честота:
1Фишинг и целенасочен фишинг
Съобщения до конкретни хора, които имитират познати контакти или доверени организации. Съдържанието, създадено с изкуствен интелект, може да ги направи по-убедителни.
2Откраднати или слаби пароли
Повторно използвани пароли от предишни течове на данни. Атаките „credential stuffing“ са напълно автоматизирани и изключително ефективни.
3Компрометирани трети страни
Доставчикът на счетоводния софтуер, външната ИТ поддръжка или системата за управление на сградата могат да осигурят път към вашата среда.
4Неотстранени уязвимости в софтуера
VPN услуги, Exchange сървъри и уеб приложения с известни уязвимости. Нападателите търсят достъпни от интернет системи, в които необходимите актуализации не са инсталирани.
5Злонамерени вътрешни лица
Недоволни служители или такива, наети от конкуренти. Имат легитимен достъп и знаят точно какво да търсят.
Решения
Какво реално работи срещу модерните хакерски атаки
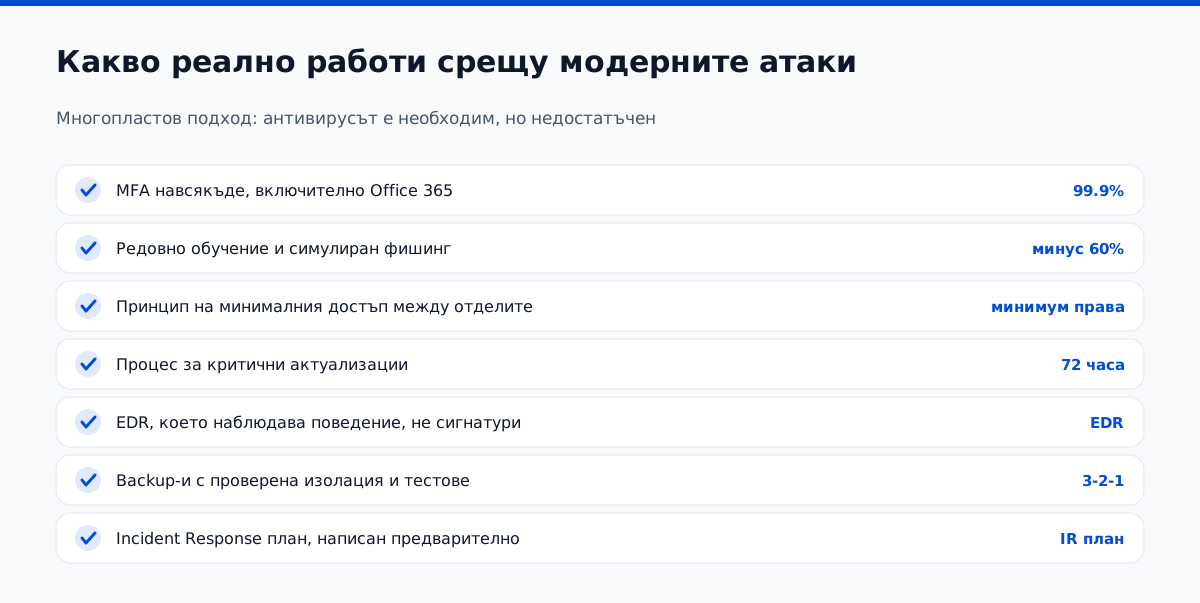
Нека бъдем ясни: не казваме, че антивирусът и защитната стена са безполезни. Те са необходими, но недостатъчни. Истинската защита изисква многопластов подход. Ето какво действително прави разлика:
1. Многофакторна автентикация (MFA) навсякъде
Ако трябва да изберете само едно нещо от тази статия, нека е MFA. Microsoft твърди, че MFA блокира над 99.9% от автоматизираните атаки с откраднати пароли. Внедряването е безплатно при Office 365 и Google Workspace и отнема под половин ден. И въпреки това по-малко от 40% от малките фирми в България го използват.
2. Обучение на служителите - редовно, не еднократно
Обучението трябва да е редовно и свързано с практиката. Фишинг симулациите показват къде служителите имат затруднения, а последващото обучение обяснява конкретните пропуснати признаци. Платформи като KnowBe4 и Proofpoint Security Awareness Training подпомагат този процес.
3. Принцип на минималния достъп (Least Privilege)
Всеки служител трябва да има достъп само до необходимите за работата му ресурси. Компрометиран акаунт в маркетинга например не бива автоматично да дава достъп до финансовите системи. Ограничаването на правата намалява възможните щети.
4. Управление на актуализациите
Повечето успешни атаки използват уязвимости, за които вече има налична актуализация. WannaCry - атаката, засегнала над 200 000 компютъра в 150 държави - е използвала уязвимост, за която Microsoft е пуснала кръпка 2 месеца по-рано. Имайте процес за прилагане на критични актуализации в рамките на 72 часа.
5. EDR вместо (или в допълнение на) традиционен антивирус
Endpoint Detection & Response (EDR) инструментите работят по напълно различен принцип от антивируса: те наблюдават поведението, не сигнатурите. Решения като Microsoft Defender for Endpoint, CrowdStrike Falcon или SentinelOne могат да засекат аномалии в поведението, дори когато не познават конкретния зловреден код.
6. Изолирани и проверени резервни копия
Правилото 3-2-1: 3 копия на данните, на 2 различни носителя, 1 от тях офлайн или в изолирана „неизменяема“ среда (immutable backup). При ransomware атака разликата между „загубихме всичко“ и „върнахме се онлайн за 4 часа“ е именно тази. Много фирми имат резервни копия, но никога не са ги тествали.
7. План за реакция при инциденти, подготвен предварително
Определете кой взема решенията, кой уведомява клиентите, кой се свързва с юристите и кой говори с медиите. Тези роли трябва да са ясни преди атаката. Кратък и изпитан план помага да ограничите щетите и времето за възстановяване.
Финансовото измерение
Колко реално струва един хакерски пробив на вашата фирма
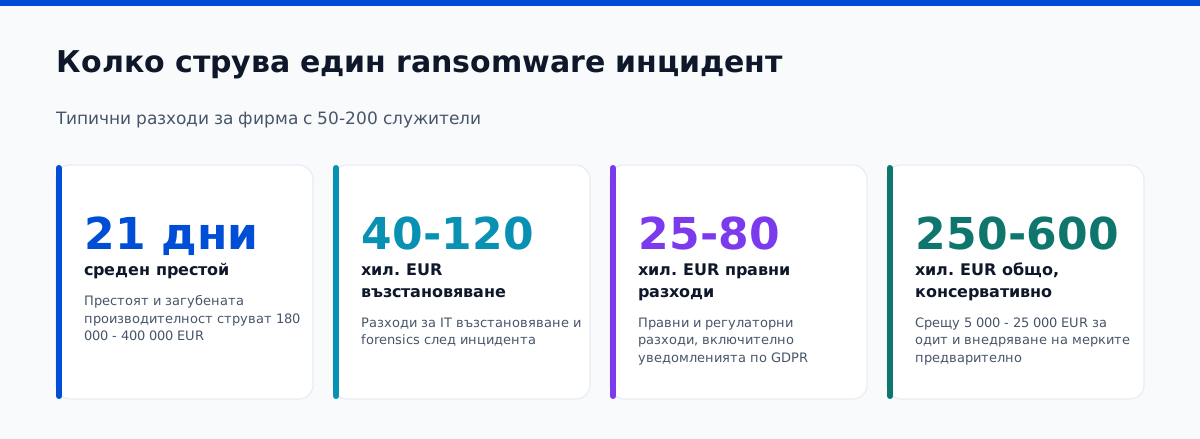
Малкият размер на фирмата не я предпазва от атаки. Организации с ограничени ресурси и слаба защита могат да бъдат предпочитана мишена, именно защото имат по-слаба защита, по-малко ресурси за реагиране и често съхраняват ценни данни (клиентски карти, банкови данни, медицинска информация, IP).
Типичните разходи при един ransomware инцидент за малка фирма (50-200 служители):
Престой и загубена производителност (средно 21 дни)€180 000 - 400 000 Разходи за възстановяване на ИТ системите и техническо разследване
€40 000 - 120 000 Правни и регулаторни разходи (GDPR, уведомления)
€25 000 - 80 000 Репутационни щети и загубени клиенти
Неизмеримо Общо (консервативна оценка)
€250 000 - 600 000+
За сравнение: цялостен одит по киберсигурност и внедряване на мерките от предишния раздел обикновено струва между 5 000 и 25 000 евро за фирма от тази категория. Математиката е очевидна - въпросът е дали ще направите инвестицията преди или след инцидента.
Практически план
Конкретни стъпки, които вашата фирма може да предприеме тази седмица
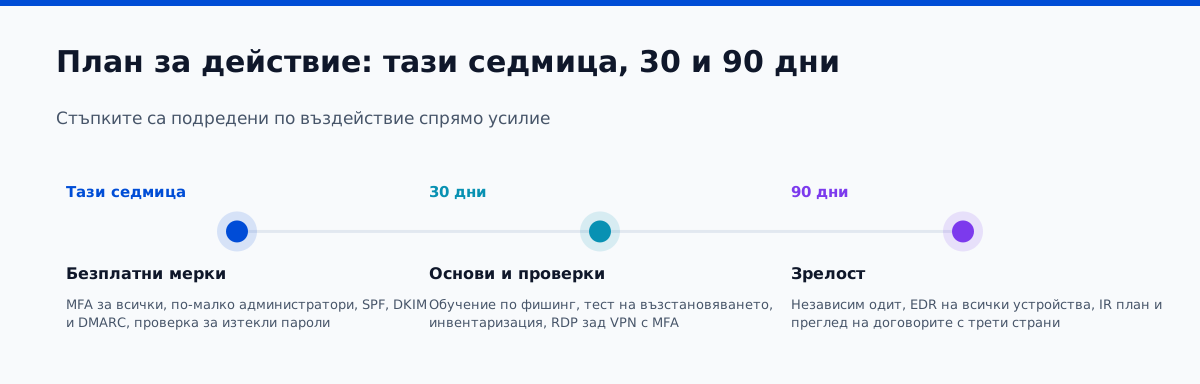
Не е необходимо да внедрявате всичко наведнъж. Подредете задачите според риска, очаквания ефект и необходимите ресурси:
Тази седмица (безплатно или почти безплатно)
- Включете MFA за всички Office 365 / Google Workspace акаунти
- Проверете кои служители имат администраторски права - и намалете ги
- Проверете дали имейлите ви имат SPF, DKIM и DMARC записи (използвайте mxtoolbox.com)
- Проверете дали вашите имейли са в бази данни с изтекли пароли на haveibeenpwned.com
Следващите 30 дни
- Обучете служителите да разпознават фишинг и да подават сигнал
- Тествайте възстановяването от резервните копия
- Направете инвентаризация на всички системи с достъп от интернет
- Премахнете директния RDP достъп от интернет или го защитете с VPN и MFA
Следващите 90 дни
- Поръчайте независим одит по киберсигурност за идентифициране на всички критични уязвимости
- Внедрете EDR решение на всички корпоративни устройства
- Подгответе кратък план за реакция при инциденти
- Прегледайте договорите с всички трети страни, имащи достъп до вашите системи
Независима оценка
Защо одитът по киберсигурност е отправната точка, а не последната стъпка
Покупката на инструменти без предварителна оценка може да доведе до дублиране на функции и до пропуски в други области. Първо установете кои системи и данни трябва да защитите и как могат да бъдат атакувани.
Независимият одит по киберсигурност показва конкретните рискове, уязвимости и приоритети за отстраняването им. Добрият одит включва:
Техническо тестване
Тестове за проникване, сканиране за уязвимости и преглед на конфигурациите на системите и мрежовото оборудване
Преглед на правата за достъп
Кой до какво има достъп, спазват ли се минималните права и има ли ненужни активни акаунти
Преглед на политики и процеси
Съществуват ли писмени политики? Спазват ли се? Има ли план за реагиране при инциденти?
Проверка на подготовката на служителите
Фишинг симулации и оценка на нуждите от обучение
Разликата между фирма, която е преминала независим одит, и такава, която не е, е видима дори в начина, по който ИТ екипът говори за сигурността - от „имаме антивирус и сме ОК“ към „имаме конкретен план, знаем рисковете и ги управляваме активно“.
Отговори
Често задавани въпроси
Значи ли това, че трябва да спрем да плащаме за антивирус?
Не. Антивирусът и защитната стена са важни базови мерки, включително срещу автоматизирани атаки. Проблемът е, когато се приемат за единствена или достатъчна мярка. Те трябва да се допълват с контрол на достъпа, актуализации, наблюдение, обучение и готовност за реакция.
Нашата фирма е малка. Хакерите нямат интерес от нас, нали?
Точно обратното. Повечето ransomware атаки са напълно автоматизирани - скенерите обикалят интернет и търсят незакрити системи, без значение чии са. Освен това малките фирми са привлекателни именно защото имат по-слаба защита. Много атаки срещу големи компании всъщност започват от по-малък доставчик или партньор.
Законово задължени ли сме да защитаваме данните на клиентите си?
Да. GDPR изисква подходящи технически и организационни мерки за защита на личните данни. При пробив с последствия за физически лица сте задължени да уведомите КЗЛД в рамките на 72 часа. Глобите могат да достигнат до 4% от глобалния годишен оборот или 20 милиона евро, което от двете е по-голямо. Освен регулаторния риск, съществува и граждански иск от засегнатите лица.
Трябва ли ни специализиран служител по киберсигурност?
Не е задължително да наемате отделен служител. Вътрешният ИТ администратор или партньорът за поддръжка могат да приложат много от базовите мерки с подходящи насоки. За одит, тестове за проникване или цялостна стратегия можете да възложите работата на специализиран екип.
Как да разберем дали вече има неоткрит пробив?
Средният хакер прекарва близо 194 дни в мрежата, преди да бъде засечен. Признаци, които изискват незабавно разследване: необичаен трафик извън работно време, изключително бавна работа на системи без техническа причина, антивирусни предупреждения, дори ако са „почистени“, непознати потребителски акаунти или акаунти с непознати привилегии. При съмнение - обадете се на специалист преди да предприемате действия сами.
Трябва ли да плащаме откуп при ransomware атака?
Официалната позиция на повечето правителства и специалисти по киберсигурност е: не плащайте. Плащането не гарантира възстановяване на данните, маркира ви като „платец“ за бъдещи атаки и директно финансира престъпната организация. Правилно изградената стратегия за резервни копия е единственият надежден отговор на ransomware. Ако нямате такава - изградете я сега, не след атаката.
Готови ли сте да разберете реалното си ниво на защита?
Atlant Security провежда одити по киберсигурност, които включват техническо тестване, преглед на процесите, оценка на подготовката на екипа и конкретен план за действие. Започнете с безплатна оценка, за да установите основните пропуски в защитата си.
Поискайте безплатна оценка →Последна актуализация: март 2026 · Автор: Екипът на Atlant Security
Тази статия е с информационна цел. Статистическите данни са базирани на публично достъпни доклади, включително Verizon DBIR 2024, IBM Cost of a Data Breach Report 2024, и Microsoft Digital Defense Report 2024. Конкретните рискове за вашата компания могат да варират значително в зависимост от индустрията, размера и съществуващите мерки за сигурност.
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
