
Защо европейските компании трябва да обърнат внимание на SOC 2
Ако сте европейски SaaS, обработващ данни или доставчик на дигитални услуги, вашите американски клиенти вероятно задават един въпрос:
„Съответствате ли на SOC 2?“
Тази статия обяснява защо SOC 2 е важен за компаниите от ЕС, по какво се различава от GDPR и ISO 27001 и как да подходите към съответствието - дори ако сте извън САЩ.
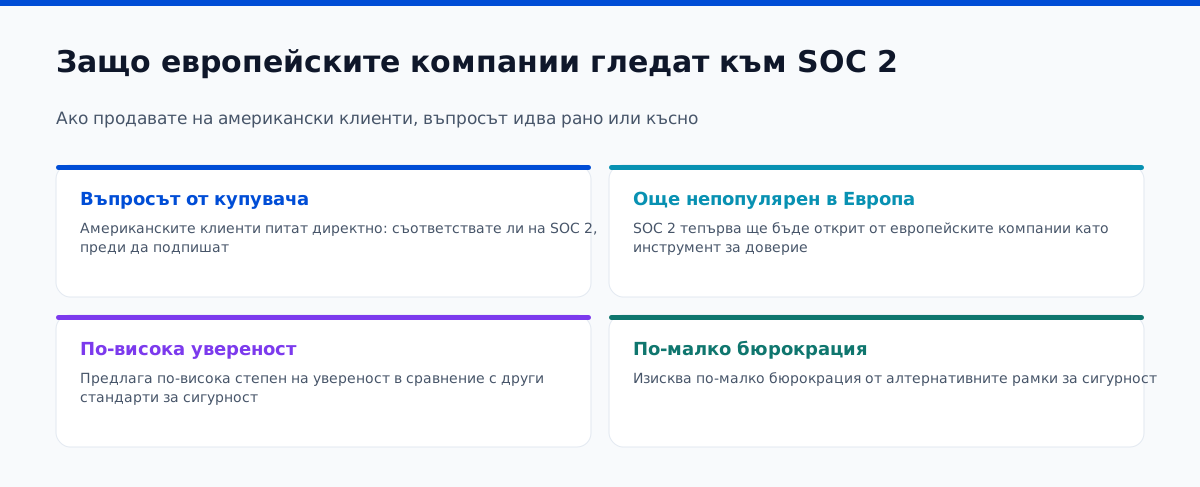
SOC 2 все още не е популярен в Европа. Според нас Европа тепърва ще открие предимствата му в сравнение с други стандарти - той предлага по-висока степен на увереност и по-малко бюрокрация.
We’ll cover:
Защо SOC 2 е необходим за трансатлантическия бизнес
Разликите между SOC 2, GDPR и ISO 27001
Как да подготвите екипа и инфраструктурата си
Как компаниите от ЕС работят с американски одитори
Ползи извън само американските договори
Какво е SOC 2 (с прости думи)?
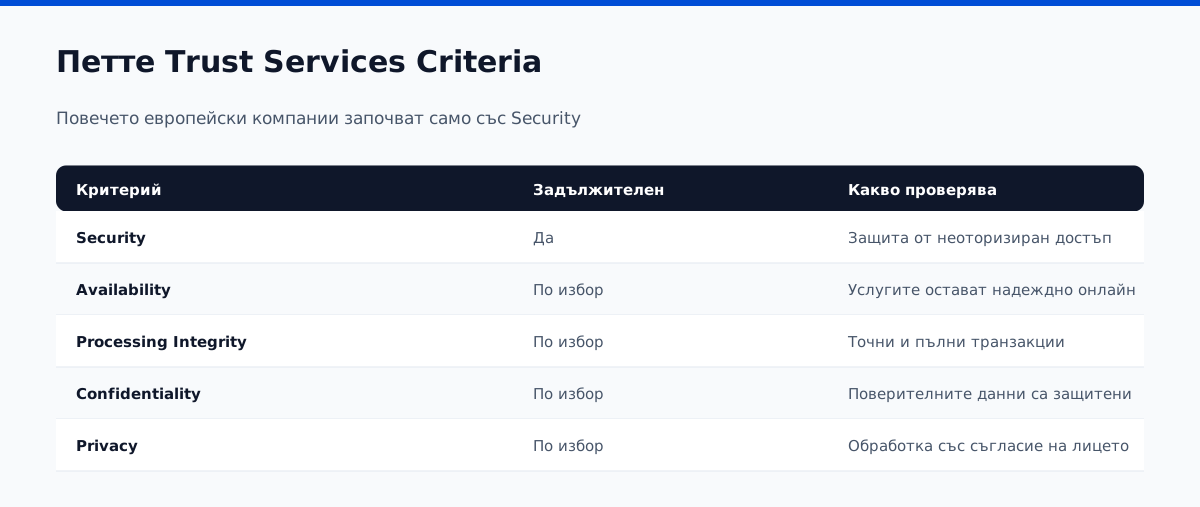
SOC 2 е американска атестация за сигурност и поверителност, разработена от American Institute of Certified Public Accountants (AICPA). Тя оценява дали системите на компанията ви отговарят на пет критерия от Trust Services Criteria:
| Критерий за доверие | Задължителен | Описание |
|---|---|---|
| Security | Yes | Защитени ли са вашите системи от неоторизиран достъп? |
| Availability | Optional | Могат ли вашите услуги да останат онлайн надеждно? |
| Processing Integrity | Optional | Точни и пълни ли са вашите транзакции? |
| Confidentiality | Optional | Обработват ли се поверителните данни сигурно? |
| Privacy | Optional | Обработвате ли лични данни със съгласието на потребителя? |
Повечето европейски компании започват със Security и добавят другите в зависимост от индустрията (напр. здравеопазване или финтех).
SOC 2 срещу GDPR срещу ISO 27001
| Рамка | Обхват | Одитирана? | Произход | Основен фокус |
| SOC 2 | Контроли за сигурност | Да (CPA одит) | САЩ | Доверие на клиентите за SaaS/облак |
| GDPR | Защита на данните | Не (самоуправление) | ЕС | Правна основа за обработка на данни |
| ISO 27001 | ISMS рамка | Да (сертифицирана) | Глобален | Структурирана програма за сигурност |
Key Point: SOC 2 е фокусиран върху U.S. customer expectations. GDPR protects data rights; SOC 2 shows operational maturity.
Защо американските компании изискват SOC 2 от EU доставчици
82% of U.S. enterprises require SOC 2 in vendor onboarding (Source: Vanta, 2023)
SOC 2 докладите намаляват търканията при отговор на RFP и съкращават цикъла на корпоративните покупки
Американските отдели за корпоративни покупки са обучени да търсят Type II, not just Type I
ISO 27001 + GDPR alone rarely satisfy U.S. InfoSec review teams
„Сертифицирани сме по GDPR и ISO.“
„Чудесно. А имате ли и SOC 2 Type II доклад?“
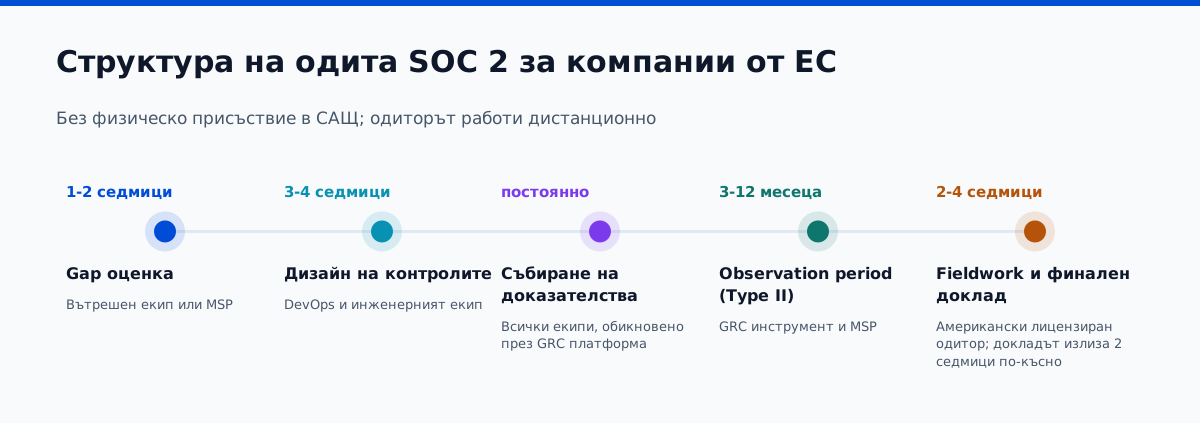
Структура на одита SOC 2 (за компании от ЕС)
| Step | Duration | Owner |
| 1. Gap Assessment | 1-2 weeks | Internal / MSP |
| 2. Control Design | 3-4 weeks | DevOps / Engineering |
| 3. Evidence Collection | Ongoing | All teams |
| 4. Observation Period (Type II) | 3-12 months | GRC tool + MSP |
| 5. Fieldwork (Audit) | 2-4 weeks | U.S. auditor |
| 6. Final Report | 2 weeks | Auditor |
Good to Know:
Можете да работите с remote U.S.-licensed auditors
GRC platforms (Vanta, Drata) support EU timezone teams
Не е необходимо физическо присъствие в САЩ.
Какво ще трябва да докажете
| Control Area | Examples |
| Access Management | MFA enforced, access reviews, SSO |
| Policy Governance | Acceptable use, vendor management, risk register |
| Backups & Recovery | Backup logs, restore drill results |
| Training & Awareness | Security training logs, фишинг tests |
| Documentation | Политики, прегледани, одобрени и потвърдени |
Повечето екипи от ЕС използват комбинация от SOC 2 MSP + GRC инструмент, за да се справят с тези задачи.
Съвети за европейски компании, стартиращи SOC 2
1. Използвайте GRC платформа рано
Автоматизира проследяването на доказателства
Помага за преодоляване на разликата в часовите зони
Common: Drata, Vanta, Secureframe, Tugboat Logic
2. Локализирайте без компромиси
Запазете принципите на GDPR
Добавете контроли за логване, одит и възстановяване
3. Изберете одитор с опит с клиенти от ЕС
Удобен за дистанционна работа
Запознат с хибридни стекове (AWS + Azure, имейл хостван в ЕС и т.н.)
Ясен относно очакваните доказателства
Работа със SOC 2 MSP (като Atlant Security)
SOC 2 MSP помагат на европейските технологични компании да:
Изградят контроли и документи, готови за одит
Се интегрират с GRC платформи
Свържат GDPR + ISO политики с езика на SOC 2
Координират между екипи и часови зони
Подкрепят по време на одитни интервюта и ремедиация
Atlant Security е помогнал на SaaS компании от ЕС да преминат от 0 → SOC 2 Type II за по-малко от 5 месеца.
Какво се случва след като получите SOC 2
Ползи за продажбите
По-кратки цикли на закупуване
Намалени въпросници за сигурност на доставчици
По-бързо разширяване в американските предприятия
Маркетингово използване
Добавете „SOC 2 Type II доклад, достъпен под NDA“ на сайта си
Include report in RFP responses
Годишно подновяване
Докладите SOC 2 Type II изтичат след 12 месеца
Поддържайте доказателствата актуални чрез автоматизация
Заключителни мисли
Ако продавате на американския пазар, SOC 2 не е по избор - той се очаква.
Допълва, а не заменя, вашата GDPR или ISO стратегия.
Повечето от конкурентите ви вече работят по това.
Започнете с критериите за доверителни услуги.
Автоматизирайте каквото можете.
Choose an auditor who understands Europe.
Имате нужда от помощ при планирането на SOC 2 пътя си от ЕС? Нека поговорим.
Искате безплатен контролен списък, ценови модел или одит на готовността? Просто попитайте.
Вижте също: Implementing Zero Trust Architecture: A Comprehensive Guide to Enhancing Organizational Security
Готови ли сте да започнете? Atlant Security помага на компаниите да затворят пропуските в сигурността и да покрият изискванията за съответствие бързо, воден лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
