
Пентест (тестове за проникване)
TLPT по DORA: тестове, основани на разузнаване за заплахите.
При TLPT са важни както установените слабости, така и спазването на изискванията за провеждане на теста.
TLPT за финансови институции, определени по членове 26 и 27 на DORA. Услугата включва контролен екип, обхват за валидиране от компетентния орган, целеви доклад за заплахите и поне дванадесет седмици активно red team тестване на системи в реална експлоатация, последвани от доклади и документация за компетентния орган. Фиксирана цена за вашия обхват, договорена преди началото.
- Обхват, валидиран от компетентния орган, преди тестването да започне
- Поне дванадесет седмици активни red team тестове
- Пълна документация и обобщен доклад за подаване към компетентния орган
Екип с опит в TLPT по DORA и документиране на всеки етап от процеса.
Участва в координацията на теста и изготвянето на обобщения доклад за компетентния орган.
Свържете се в LinkedIn01 / ПОДРОБНОСТИ
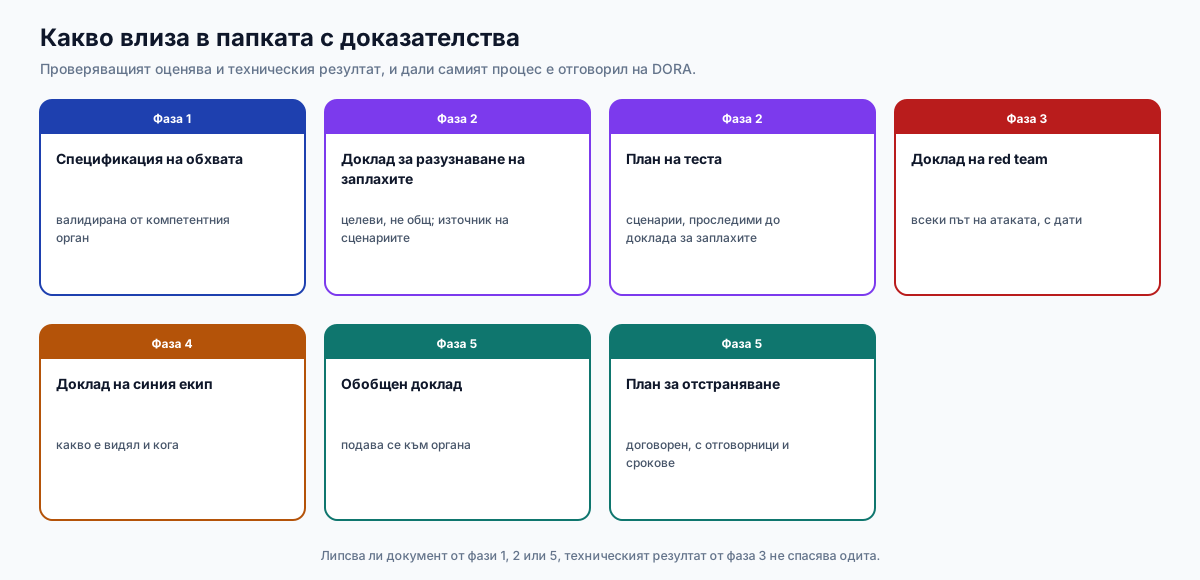
Какво трябва да докажете пред надзорния орган
Трябва да представите както резултатите от тестовете, така и доказателства, че процесът отговаря на DORA. Подготвяме и двете части.
Техническият резултат
Установени уязвимости, описани сценарии на атака и конкретни препоръки за отстраняване, по които техническият екип може да работи.
Доказателство, че самият процес е по DORA
Документация за контролния екип, валидирания обхват, разузнаването за заплахите, продължителността на активните тестове и подаването на обобщения доклад.
02 / ПОДРОБНОСТИ
Кой трябва да прави TLPT и колко често
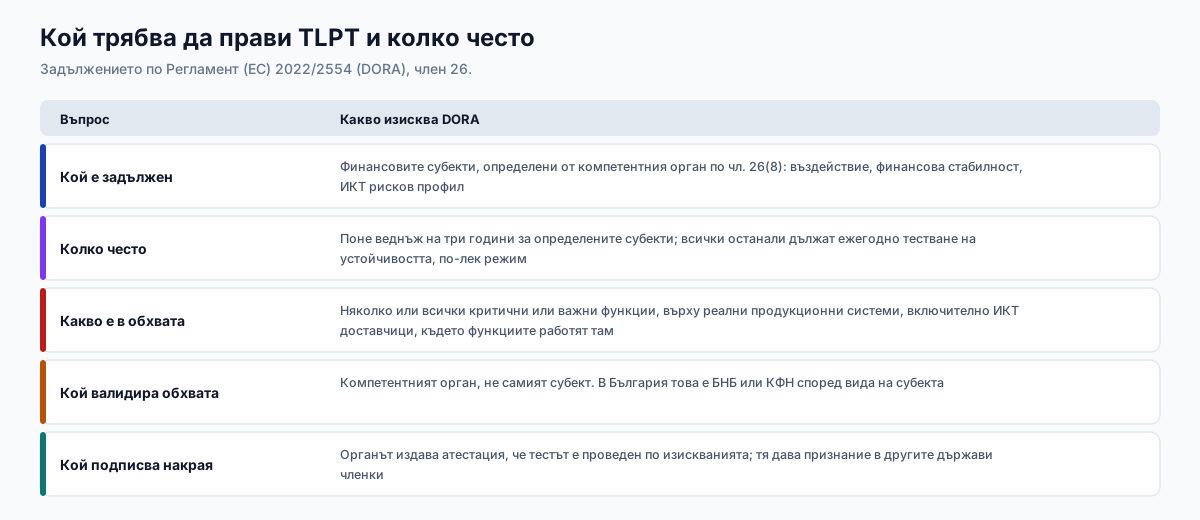
TLPT не е задължителен за всяка финансова институция. Компетентният орган определя кои институции трябва да го провеждат. За определените институции обичайната минимална честота е веднъж на три години. Тестът обхваща системи в реална експлоатация, които поддържат няколко или всички критични или важни функции.
03 / ПОДРОБНОСТИ
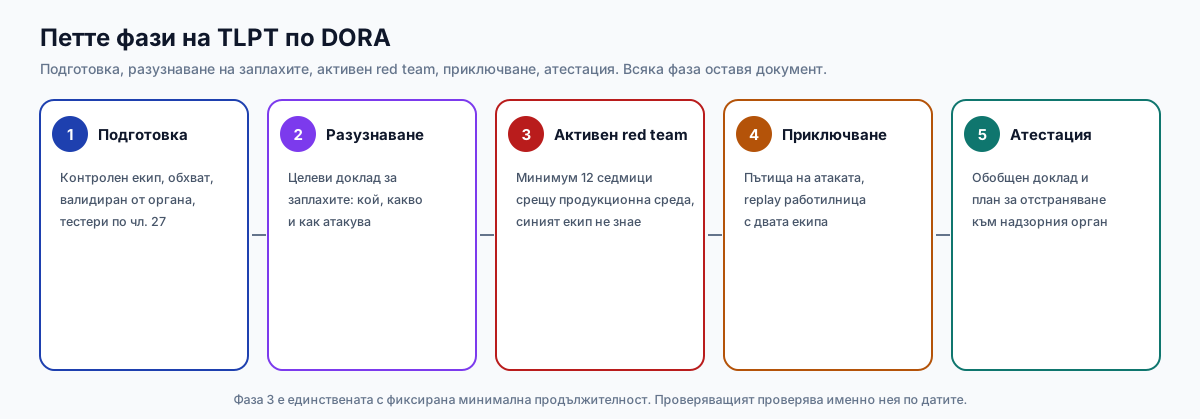
Петте фази на TLPT по DORA
Подготовка, разузнаване за заплахите, активни тестове, приключване и удостоверяване. Документираме решенията и резултатите на всеки етап.
Подготовка
Определя се малък контролен екип с ясни роли. Обхватът се свързва с критичните или важните функции и се представя на компетентния орган за валидиране. Преди тестовете се договарят мерките за ограничаване на риска, комуникацията и условията за спиране. Изборът на тестери се съобразява с член 27.
Разузнаване на заплахите
Целевият доклад описва вероятните нападатели, целите им и използваните техники спрямо профила на институцията. Въз основа на него се разработват сценариите за теста, като връзката между анализа и сценариите остава проследима.
Активно red team тестване
Поне дванадесет седмици активни тестове по договорените сценарии в реалната среда. Защитният екип не се уведомява предварително, за да се оцени действителната способност за откриване и реакция.
Приключване
Атакуващият екип документира действията си, а защитният — откритите събития и реакциите. След теста провеждаме общ преглед и повторно проиграване на сценариите, за да уточним необходимите подобрения.
Атестация
Към компетентния орган се подават обобщеният доклад, планът за отстраняване и документацията за спазване на изискванията. След проверка органът издава удостоверение, което подпомага взаимното признаване на теста в ЕС.
04 / ПОДРОБНОСТИ
Защо активните тестове продължават поне дванадесет седмици
Минималната продължителност на активната red team фаза е дванадесет седмици. Това позволява да се изпълнят реалистични сценарии — от първоначален достъп до действия в средата — и да се оцени дали защитите откриват и ограничават атаката.
Измерваме и колко време е необходимо за откриване и свързване на отделните сигнали в инцидент. Тези резултати помагат на защитния екип да подобри наблюдението и реакцията си.
05 / ПОДРОБНОСТИ
Участници, роли и поверителност на теста
Достъпът до информация за теста е ограничен по роли. Това е необходимо както за реалистична оценка на защитите, така и за контрол върху риска.
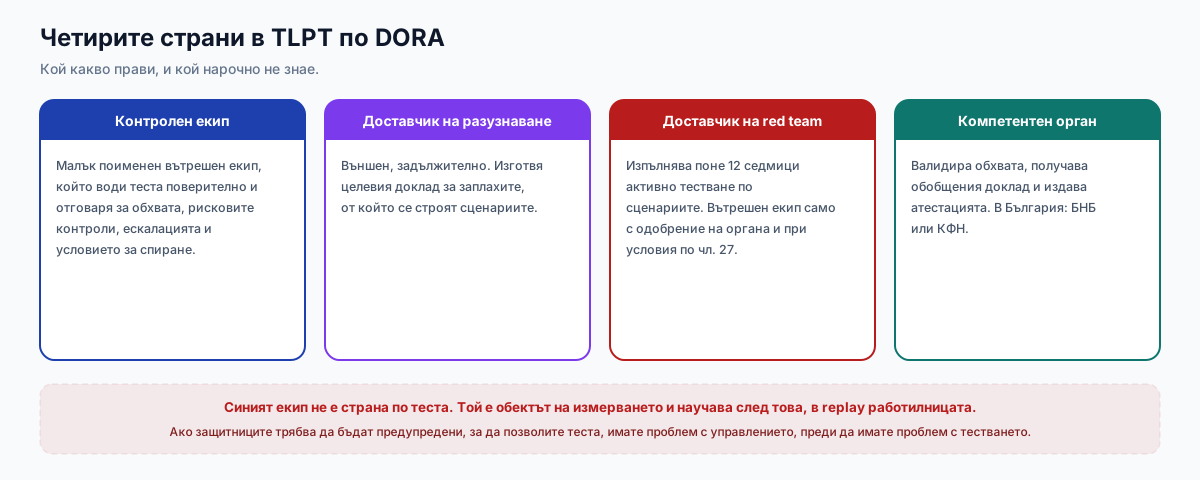
Защитният екип не се уведомява предварително
По време на теста се оценява реалната работа на защитния екип. След приключването той участва в анализа и повторното проиграване на сценариите. Поверителността и правилата за комуникация се договарят още при подготовката.
06 / ПОДРОБНОСТИ
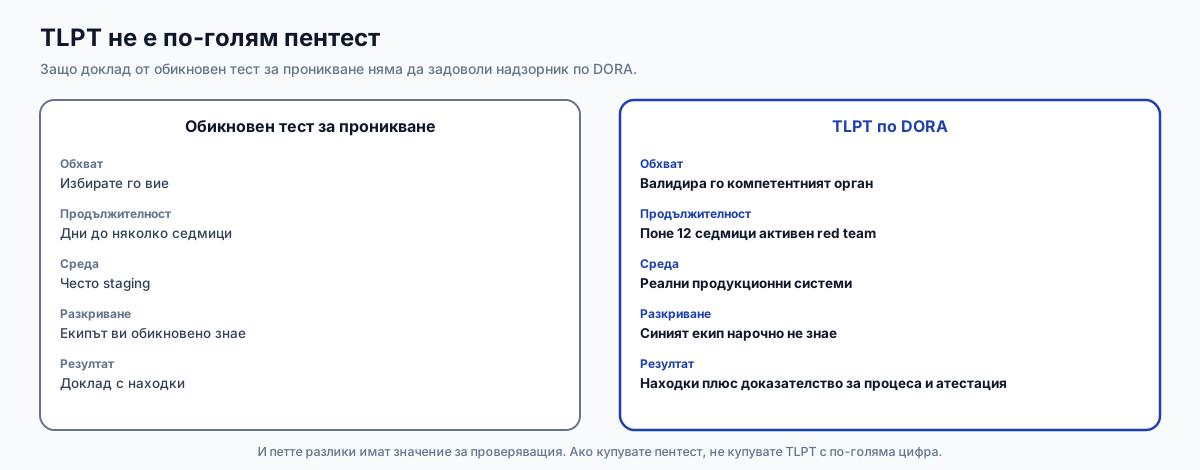
TLPT спрямо обикновен тест за проникване
TLPT и стандартният пентест се различават по обхват, продължителност, среда, поверителност и документация. При TLPT по DORA обхватът се валидира от компетентния орган и трябва да се докаже спазването на целия процес.
07 / ПОДРОБНОСТИ
Четири пропуска, които могат да компрометират признаването на теста
Техническите резултати не компенсират липсата на задължителни етапи или документи.
Представен е само технически доклад
Докладът за уязвимостите е само част от необходимото. Трябват и валидиран обхват, целеви анализ на заплахите и обобщен доклад с документация за процеса.
Синият екип е уведомен
Ако защитният екип знае предварително за теста, резултатите за откриване и реакция може да не отразяват реалното му поведение. Достъпът до информация се ограничава според договорените роли.
Фазата на red team е сбита
Активна фаза под дванадесет седмици не изпълнява минималното изискване. Продължителността трябва да бъде ясно документирана.
Изключени са системи, необходими за проверката на критичните функции
Обхватът трябва да отразява критичните или важните функции и се валидира от компетентния орган. Изключванията се обосновават и съгласуват предварително.
08 / ПОДРОБНОСТИ
Изисквания към тестерите по член 27 на DORA
Преди избор на доставчик поискайте доказателства, че той отговаря на изискванията на член 27. Това важи и за Atlant Security. Проверете следните области:
- Пригодност и репутация от най-висок стандарт
- Доказуема техническа и организационна способност
- Конкретна експертиза в разузнаване на заплахите, тестове за проникване и red team тестване
- Сертификация от акредитиращ орган в държава членка или спазване на формални кодекси за поведение или етични рамки
- Независимо потвърждение или одитен доклад за управлението на рисковете, създавани от тестовете
- Застраховка професионална отговорност, включително срещу неправомерно поведение и небрежност
За вътрешните тестери
Вътрешни тестери могат да участват при условията на DORA и с одобрение от компетентния орган. Необходими са отделени ресурси и управление на конфликтите на интереси. Разузнаването за заплахите се възлага на външен доставчик, а външни тестери се използват според изискванията за ротация.
Ако имате вътрешен red team, уточнете с компетентния орган в кои тестове може да участва и как се изпълняват изискванията за независимост.
09 / ПОДРОБНОСТИ
TLPT, TIBER-EU и националната рамка
Методиката на TLPT по DORA използва принципи от TIBER-EU на Европейската централна банка. Общи елементи са контролният екип, целевото разузнаване за заплахите, планът за тестове и съвместният анализ след приключване.
Задължението за TLPT произтича от DORA и свързания делегиран регламент. Националният подход по TIBER може да се използва за организацията на процеса, но трябва да се изпълнят и регулаторните изисквания.
Атестацията е смисълът
Компетентният орган издава удостоверение за съответствие на теста с изискванията по член 26. То служи за взаимно признаване между органите в ЕС и е особено важно за институции, които работят в няколко държави.
10 / ПОДРОБНОСТИ
Проверете дали сте готови за TLPT по DORA
На първия разговор обсъждаме писмото от надзорния орган, предишните тестове и наличната документация. Уточняваме какво липсва, необходимия обхват и следващите стъпки. След това получавате оферта с фиксирана цена.
Определете обхвата на моя TLPT11 / ПОДРОБНОСТИ
Запазете разговор за обхвата на TLPT
Изберете удобен час, за да обсъдим нуждите ви.
12 / ВЪПРОСИ
Често задавани въпроси за TLPT по DORA
Какво представлява TLPT по DORA?
Каква е разликата между TLPT и обикновен тест за проникване?
Колко дълга трябва да е фазата на red team?
Кой е задължен да прави TLPT?
Какво е контролен екип при TLPT?
Какво трябва да съдържа докладът за разузнаване на заплахите?
Какво се подава към компетентния орган?
Може ли да ползваме собствен вътрешен red team?
Как TLPT се отнася към TIBER-EU?
Колко струва един TLPT?
Могат ли ИКТ доставчици да влязат в обхвата?
Може ли да се допълни документацията от вече проведен тест?
13 / ПОДРОБНОСТИ
Свързани услуги
Съответствие с DORA и контролната функция по чл. 6(4) - Тест за проникване - Виртуален CISO за финтех - Реакция при инциденти - TLPT по DORA в България: за кого е задължителен и колко струва