
Услуги за облачна сигурност
AWS - Microsoft Azure - Microsoft 365 - Google Cloud Platform
Одит на облачната сигурност: открийте всяка опасна конфигурация в AWS, Azure и Microsoft 365 - преди атакуващите да я експлоатират
Помагаме ви да защитите средите си в AWS, Azure, Microsoft 365 и Google Cloud Platform. Проверяваме настройките, правата за достъп и спазването на приложимите изисквания, след което отстраняваме пропуските заедно с вашия екип.
Одит на облачната сигурност за една платформа (AWS, Azure или Microsoft 365) струва от €3 700 и отнема 5-10 работни дни.
01 / ПОДРОБНОСТИ
Какво представляват консултациите по облачна сигурност?
Консултациите по облачна сигурност включват оценка на средите ви в AWS, Azure, Microsoft 365 и GCP и помощ за отстраняване на установените слабости. Преглеждаме конфигурациите, достъпа до системи и данни и приложимите изисквания за сигурност.
Автоматичното сканиране може да открие хиляди потенциални проблеми, но не показва непременно кои застрашават бизнеса ви. Проектът се ръководи от специалист с опит в екипа за консултации по сигурността на Microsoft. Проверяваме констатациите, отсяваме фалшивите сигнали и подреждаме необходимите корекции по приоритет.
При модела на споделена отговорност доставчикът защитава своята инфраструктура, а вие отговаряте за определени настройки, права за достъп и мерки за защита на данните. Точното разпределение зависи от използваната услуга. Нашата оценка е насочена към отговорностите на вашата организация.
Прави прегледа на облачната среда лично и казва кои настройки наистина ви излагат на риск.
Свържете се в LinkedIn02 / ПОДРОБНОСТИ
Моделът на споделена отговорност
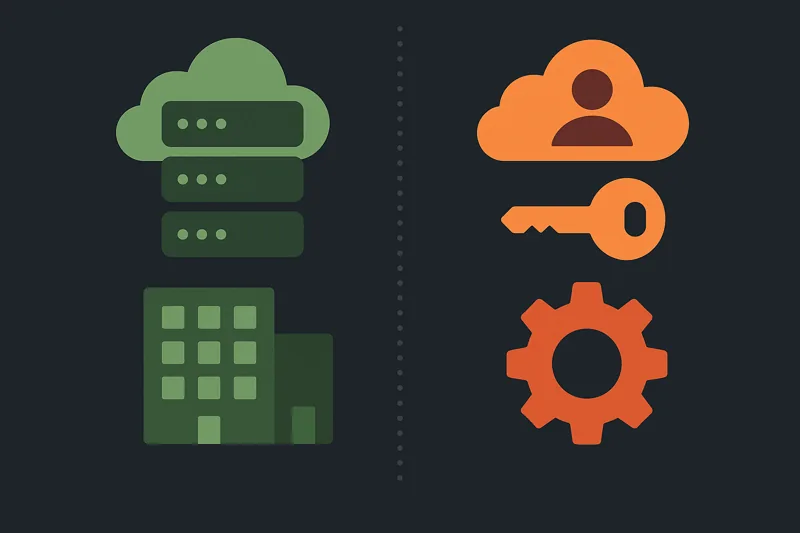
Сигурността в облака зависи и от доставчика, и от клиента. Важно е да знаете кои защити са включени в услугата и кои трябва да настроите и поддържате сами.
Облачният доставчик осигурява
За какво отговарят AWS, Azure и GCP
- Физическа сигурност на центровете за данни
- Хардуер и сървърна инфраструктура
- Хипервайзор и виртуализационен слой
- Глобална мрежова инфраструктура между регионите
- Достъпност и непрекъсната работа на облачните услуги
- Актуализации на платформения софтуер при управляваните услуги
Вие сте отговорни за
За какво отговаря вашата организация
- Управление на идентичност и достъп (IAM) - роли, политики, разрешения
- Конфигурация на групи за сигурност и защитни стени
- Криптиране на данни - в покой и при пренос
- Актуализации на операционните системи и приложенията при IaaS
- Конфигурация на сигурността на всички облачни услуги, които използвате
- Съответствие с регулации - HIPAA, PCI DSS, GDPR, SOC 2
- Настройки за наблюдение и регистриране на събития
- Многофакторна автентикация за администраторски и привилегировани акаунти
03 / ПОДРОБНОСТИ
Консултации по облачна сигурност за AWS, Azure, M365 и GCP
Всяка платформа има свои настройки, права за достъп и особености на сигурността. Проверяваме конкретната среда и рисковете, които общите инструменти за сканиране могат да пропуснат.
Amazon Web Services
Консултации по сигурност на AWS
Често срещаните пропуски в AWS включват публични S3 хранилища, IAM роли с прекомерни права, непълни CloudTrail журнали и твърде широки правила в групите за сигурност.
Microsoft Azure + Microsoft 365
Консултации по сигурност на Azure и M365
Microsoft 365 и Azure съчетават множество услуги, настройки и зависимости. Познаваме тази среда в дълбочина: основателят на Atlant Security е работил в екипа за консултации по сигурността на Microsoft.
Google Cloud Platform
Консултации по сигурност на GCP
GCP следва модела на споделена отговорност, но има собствени механизми за управление на идентичности, мрежи и данни. Оценката отчита тези особености.
04 / ПОДРОБНОСТИ
10 често срещани грешки в настройките на облачни среди
Тези пропуски могат да осигурят достъп до системите и данните ви. Проверяваме дали са налице, какъв риск създават и как да бъдат отстранени.
Публично достъпно хранилище (S3, Blob, GCS)
Публичният достъп до S3, Azure Blob Storage или Google Cloud Storage може да изложи чувствителни данни в интернет. Проверяваме правата както на хранилищата, така и на отделните обекти.
Прекалено привилегировани IAM роли и сервизни акаунти
IAM политики с неограничени права, например Action: * и Resource: *, могат да дадат на компрометиран акаунт или услуга широк достъп до облачната среда.
Без MFA за Root / Global Admin акаунти
Root акаунтът в AWS, Azure Global Administrator и GCP Organization Admin са акаунтите с най-високи привилегии. Тези акаунти често нямат активирано MFA.
Неограничени групи за сигурност и входящи правила
Входящи правила с източник 0.0.0.0/0 за SSH (порт 22), RDP (порт 3389) или бази данни могат да направят сървърите достъпни от целия интернет.
Непълно регистриране и наблюдение на събития
Проверяваме дали AWS CloudTrail, Azure Monitor и GCP Cloud Logging събират необходимите събития и дали има известяване при подозрителна активност. Без надеждни журнали откриването и разследването на пробив е значително по-трудно.
Некриптирани данни в покой и при пренос
Проверяваме криптирането на хранилища, бази данни, резервни копия и връзки между услугите. Оценяваме и управлението на ключовете, включително кой има достъп до тях.
Публично достъпни snapshot копия и резервни копия
Snapshot копия (AWS EBS, RDS, Azure VM дискове), зададени като публични, са достъпни за всеки акаунт - включително тези, притежавани от атакуващи.
Пароли по подразбиране и ключове, записани в кода
Инстанции на бази данни, разгърнати с пароли по подразбиране, и API ключове, вградени в изходния код на приложения или конфигурационни файлове, се срещат в повечето облачни среди.
Липсващи или слаби политики за условен достъп
Политиките за условен достъп в Entra ID - които налагат MFA, ограничават достъпа по местоположение или съответствие на устройството и блокират остарелата автентикация - са деактивирани или минимално конфигурирани.
Прекалено привилегировани интеграции с трети страни
Външни SaaS услуги, процеси за CI/CD и инструменти за разработка често се свързват чрез API ключове. Проверяваме дали предоставените права са ограничени до необходимото и дали ключовете се съхраняват и подменят сигурно.
05 / ЦЕНИ
Една оценка на сигурността, съпоставена с 6 стандарта и регулаторни изисквания
Много от мерките, които защитават облачната ви среда, са необходими и при одит за съответствие. Съпоставяме резултатите от оценката с приложимите за вас изисквания.
SOC 2 Type II в облака
SOC 2 изисква контроли в областите Сигурност, Наличност, Цялост на обработката, Поверителност и Защита на личните данни. В облачни среди по-голямата част от тези контроли се прилагат чрез облачна конфигурация - IAM, криптиране, логване и управление на промените.
ISO 27001 облачни контроли
ISO 27001 Анекс A включва специфични за облака контроли в области, обхващащи контрол на достъпа, криптография, оперативна сигурност, комуникационна сигурност и взаимоотношения с доставчици.
HIPAA облачна сигурност
Здравни организации, използващи AWS, Azure или GCP за съхранение или обработка на Защитена здравна информация (PHI), трябва да работят по Споразумение за бизнес партньорство (BAA) с облачния доставчик и да внедрят всички изисквани защитни мерки.
PCI DSS облачно съответствие
Изискванията на PCI DSS се прилагат за облачни среди, използвани за обработка, съхранение или предаване на данни за картодържатели. Моделът на споделена отговорност създава специфични предизвикателства при определяне на обхвата за PCI DSS.
NIST 800-53 в облака
NIST 800-53 е рамката за контроли, задължителна за федерални системи на САЩ (FedRAMP) и все по-широко възприемана от регулирани организации в частния сектор.
GDPR защита на данни в облака
Изискванията на GDPR се прилагат за облачни среди, обработващи лични данни на жители на ЕС - местоположение на данните, споразумения за обработка на данни и прилагане на правото на изтриване в облачно хранилище.
06 / ПОДРОБНОСТИ
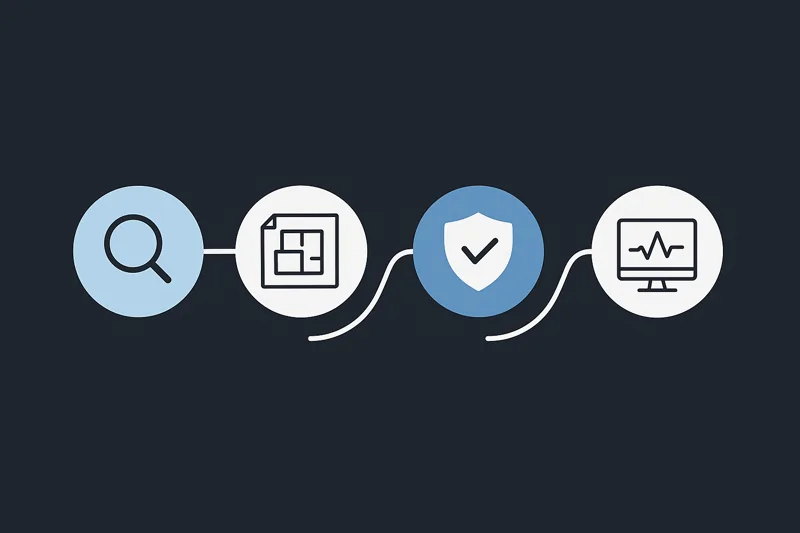
Как работят нашите консултации по облачна сигурност - 4 стъпки
Оценяваме средата, планираме промените и ги изпълняваме с възможно най-малко отражение върху ежедневната ви работа.
Инвентаризация и оценка на облачната среда
Описваме AWS акаунтите, Azure абонаментите, M365 средите и GCP проектите в договорения обхват. Проверяваме услугите, конфигурациите и правата за достъп спрямо добрите практики и приложимите изисквания.
- Пълна инвентаризация на облака във всички акаунти и региони
- Откриване на грешни конфигурации във всички услуги
- Анализ на IAM и привилегии
- Идентифициране на пропуски в съответствието
Архитектура за сигурност и план за корекции
Определяме как трябва да бъде защитена средата ви и изготвяме подробен план. Подреждаме промените според риска и необходимите усилия за изпълнение.
- План за корекции с ясни приоритети
- Отделен списък с бързи корекции и по-големи архитектурни промени
- Съпоставка с приложимите изисквания
- Одобрение от клиента преди внедряване
Укрепване на облака и внедряване на контроли
Внедряваме съгласуваните контроли за сигурност в цялата ви облачна среда - работим директно с вашата инфраструктура и конфигурация, не само съветваме.
- Директно внедряване - не само консултиране
- Всички промени документирани и обратими
- Промени, планирани за запазване на нормалната работа
- Обучение на вашия екип за поддръжка на защитите
Текущ мониторинг и консултации по облачна сигурност
Следим промените в средата, отклоненията от одобрените конфигурации и новите уязвимости. Така защитите се поддържат и след първоначалната оценка.
- Непрекъснато откриване на отклонения в конфигурацията
- 60-минутен SLA за реакция при инциденти
- Тримесечни прегледи на състоянието на сигурността
- Поддръжка на съответствието
07 / ЦЕНИ
Цени за консултации по облачна сигурност
Оферти с фиксирана цена в рамките на 24 часа. Без почасово таксуване. Плащате едва след като получите и одобрите доклада от оценката.
Една платформа
Оценка на сигурността за една облачна платформа.
- Оценка на AWS, Azure или M365
- Доклад за 5–10 работни дни
- Преглед на конфигурацията
- Одит на IAM политики
- План за отстраняване на пропуските
Оценка на няколко платформи, акаунти и региона може да отнеме 2–3 седмици. Част от корекциите — например включване на MFA, настройване на журнали и ограничаване на публичния достъп до хранилища — могат да се изпълнят още в първите дни.
08 / ПОДРОБНОСТИ
Кой се нуждае от консултации по облачна сигурност?
09 / ПОДРОБНОСТИ
Защо да изберете Atlant Security за облачна сигурност
10 / ПОДРОБНОСТИ
Какво казват клиентите за нашите консултации по облачна сигурност
“Atlant Security подходи систематично и с разбиране на бизнеса ни при откриването на уязвимости, подготовката за съответствие и подобряването на сигурността спрямо ISO 27001, SOC 2 и HIPAA.”
11 / ПОДРОБНОСТИ
Вашият облачен доставчик е защитен. А вашата облачна среда?
Заявете безплатен одит на облачната сигурност. Ще прегледаме вашата AWS, Azure, Microsoft 365 или GCP среда, ще идентифицираме грешните конфигурации с най-висок риск и ще ви дадем конкретен план за отстраняването им.
12 / ПОДРОБНОСТИ
Насрочете вашия безплатен одит на облачната сигурност
Изберете удобен час, за да обсъдим нуждите ви.
13 / ВЪПРОСИ