
Оценки и одити на сигурността
Атомни електроцентрали - Банки - FinTech - MedTech - SaaS - Държавен сектор
Всяка слабост, подредена по важност, с конкретен план за отстраняване.
Проверяваме приложенията, мрежата, облачните услуги, устройствата и работните процеси за слабости, които могат да доведат до пробив. Подреждаме резултатите според риска и необходимите корекции.
Преглежда всяка открита уязвимост, преди да стигне до вас.
Свържете се в LinkedIn01 / ЦЕНИ
Какво е оценка на уязвимости?
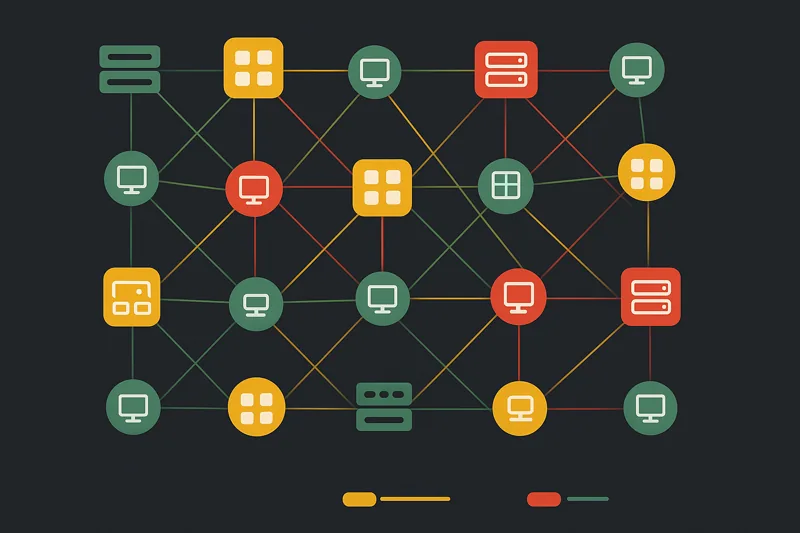
Оценката на уязвимости открива и анализира слабостите в системите и процесите на организацията. Получавате констатации по приоритет и конкретен план за отстраняване, съобразен с риска за бизнеса.
Съчетаваме автоматични проверки с експертен анализ. Отсяваме фалшивите сигнали, оценяваме възможните последици и описваме как да се отстранят установените проблеми. Оценката се ръководи от специалист с опит в екипа за консултации по сигурността на Microsoft.
Докладът на IBM за цената на пробивите в данните за 2024 г. установява, че средната цена на пробив в данните е 4,88 млн. долара (около €4,5 млн.) в световен мащаб - и 9,36 млн. долара (около €8,6 млн.) в Съединените щати. По-голямата част от тези пробиви са експлоатирали уязвимости, които професионална оценка би идентифицирала.
02 / ЦЕНИ
Оценка, сканиране, одит или тест за проникване?
Четири различни услуги, четири различни цели. Да разберете коя ви е необходима, ви спестява излишни разходи и пропуснати рискове.
Оценка на уязвимости
Открива и подрежда слабостите в системите според риска. Включва експертен анализ и план за отстраняване.
Подходящо за: организации, които искат да разберат кои пропуски да отстранят първо.
Сканиране за уязвимости
Само автоматизиран резултат от инструмент - списък с потенциални CVE без експертен анализ, без филтриране на фалшиви положителни резултати, без бизнес контекст и без приоритизация на отстраняването. Начална точка, не оценка.
Подходящо за: организации, които извършват редовни автоматизирани проверки между професионалните оценки.
Одит на сигурността
Преглед, фокусиран върху съответствието, който проверява дали конкретни контроли са налице спрямо определен стандарт (ISO 27001, SOC 2, HIPAA). Генерира констатация "преминава/не преминава" за всяка контрола.
Подходящо за: организации, които се подготвят за независим одит, сертификация или регулаторна проверка.
Тест за проникване
Симулира реална атака срещу договорени системи. Проверява дали слабостите могат да бъдат използвани и какви биха били последиците. Може да се използва и за проверка на ефективността на корекциите.
Подходящо за: организации, които искат практически да проверят защитите си.
При първа цялостна проверка препоръчваме да започнете с оценка на уязвимостите, да отстраните приоритетните пропуски и след това да проверите защитите с пентест. Конкретният ред зависи от целта и изискванията към организацията.
03 / ЦЕНИ
14 области на оценка
Облак, мрежа, устройства, приложения, хора и процеси — проверени в един проект.
Управление на пароли и достъп
Сигурност на идентификационните данни, прилагане на MFA, предоставяне на достъп, управление на привилегирован достъп и сигурност на протоколите за удостоверяване.
Мерки за предотвратяване и ограничаване на атаки
Покритие на всички 17 типа атаки: компрометиране на акаунти, неоторизиран достъп, рансъмуер, мрежово проникване, зловреден софтуер, саботаж и други.
Осведоменост и обучение по сигурност
Проверяваме съдържанието и обхвата на обучението, резултатите от фишинг симулации и доколко програмата отговаря на работата на различните служители.
Конфигурация на облачната сигурност
Microsoft 365 (280+ настройки), AWS, Azure и GCP - одит на всяка опция за конфигурация на сигурността.
Укрепване на ИТ инфраструктурата
Конфигурация на сървъри, укрепване на мрежови устройства, базова сигурност на работни станции, контроли за защита на данни и архитектура на резервни копия.
Програма за управление на уязвимости
Оценка дали вашата компания има функционираща програма за непрекъснато идентифициране, проследяване и отстраняване на нови уязвимости.
Сигурност на имейл и комуникации
DMARC, DKIM, SPF удостоверяване, контроли срещу фишинг, конфигурация на защитени комуникационни платформи и предотвратяване на компрометиране на бизнес имейли.
Готовност за тестове за проникване
Проверяваме как се планират тестовете за проникване и дали установените при тях уязвимости се отстраняват и проверяват повторно.
Сигурна разработка на софтуер
Сигурност през целия жизнен цикъл на разработката: DevSecOps, управление на ключове и пароли, проверки на зависимости и преглед на кода.
Политики и процедури за сигурност
Пълнота на политиките, актуалност, практическа приложимост и осведоменост на служителите - управленският слой, който формалните одити оценяват.
Сигурен отдалечен достъп
Контроли за отдалечен достъп за служители, подизпълнители, външни доставчици и гости - оценка дали всяка пътека за достъп е адекватно защитена.
Архитектура с нулево доверие
Проверка дали достъпът се определя според потребителя, устройството и контекста, вместо само според местоположението в мрежата.
Разширена защита на крайни устройства
12 контроли за сигурност на крайни устройства: антивирус, EDR покритие, бял списък на приложения, USB контроли, управление на актуализации, криптирано съхранение и други.
Наблюдение и откриване на инциденти
Покритие на логове, конфигурация на SIEM, прагове за алармиране, способности за откриване на инциденти и процедури за реагиране.
04 / РЕЗУЛТАТИ
Какво получавате
Раздел за ръководството — оценка по Baldrige
Независима оценка на начина, по който висшето ръководство управлява сигурността, сравнена с рамката NIST Baldrige Cybersecurity Excellence Builder. Написана за вашия борд на директорите, инвеститорите и застрахователите.
Технически констатации - Висок / Среден / Нисък риск
Всички констатации класифицирани по сериозност чрез CVSS оценяване. Всяка констатация е свързана с конкретна инструкция за отстраняване - не неясни съвети, а стъпка по стъпка решения.
План за отстраняване на пропуските, подредени по риск
Структуриран график за отстраняване, организиран по спешност и бизнес въздействие: незабавни (тази седмица), краткосрочни (30 дни), средносрочни (90 дни) и стратегически (6-12 месеца).
05 / ЦЕНИ
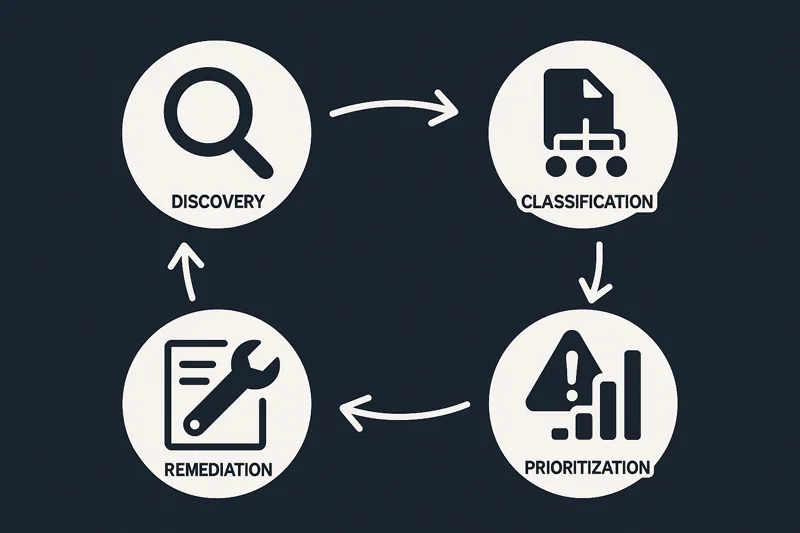
Как работи нашата оценка на уязвимости - 4 стъпки
Уточняваме целите, проверяваме средата и представяме план за корекции. По време на оценката обсъждаме констатациите с ИТ екипа, за да може да започне работа по тях.
Стратегическа среща
Срещаме се с ръководството, за да разберем бизнес целите и критичните активи.
Техническо определяне на обхвата
Работим с вашия ИТ екип, за да определим техническите граници и изискванията за достъп.
Консултантски сесии
Нашите експерти провеждат задълбочени оценки по 14 области на сигурност.
Представяне на плана за корекции
Представяме приоритетите и обясняваме на екипа ви как да изпълни препоръчаните мерки.
Времеви график
При организация с около 100 потребители събирането на данни отнема приблизително 5 работни дни. За 100–500 и повече потребители са необходими до 10 работни дни, плюс 2–5 дни анализ. Общият срок до доклада е 3–4 седмици.
06 / ЦЕНИ
Цени за оценка на уязвимости
Получавате оферта с фиксирана цена до 24 часа след уточняване на обхвата. Плащате след преглед и одобрение на доклада.
Стандартна оценка
Оценка с фиксирана цена, базирана на обхвата на средата.
- 14 измерения на оценката
- Оценка за зрялост по Baldrige
- Резюме за ръководството и подробен технически доклад
- Работна среща за отстраняване на проблемите
- Срок за изпълнение: 3-4 седмици
07 / ЦЕНИ
Кой се нуждае от оценка на уязвимости?
08 / ПОДРОБНОСТИ
Защо да изберете Atlant Security
09 / ЦЕНИ
Индустрии, които оценяваме
10 / ПОДРОБНОСТИ
Какво казват клиентите
“Оценката надмина очакванията ми, изключително детайлна. Постигаме голям напредък и най-впечатляващото е, че изграждаме култура на сигурност, която помага на всеки един от нас.”
11 / ПОДРОБНОСТИ
Открийте слабостите си преди атакуващите
Запишете безплатна консултация. Ще обсъдим вашата среда, ще определим обхвата на оценката и ще ви дадем оферта с фиксирана цена в рамките на 24 часа. Плащане едва след като получите и одобрите доклада си.
12 / ЦЕНИ
Запишете вашата безплатна консултация за оценка на уязвимости
Изберете удобен час, за да обсъдим нуждите ви.
13 / ЦЕНИ