
DORA · Чл. 30 · ИКТ доставчици
Член 30 от DORA: 12 клаузи в договора с ИКТ доставчик за финансовия сектор
Българска банка иска от вашата компания да актуализира договора за ИКТ услуги по член 30 от DORA. Получавате анекс от 38 страници с условия, които липсват в първоначалния SaaS договор. По-долу разглеждаме 12 основни клаузи, кога се прилагат и какво да проверите преди подписване.
Ключови изводи
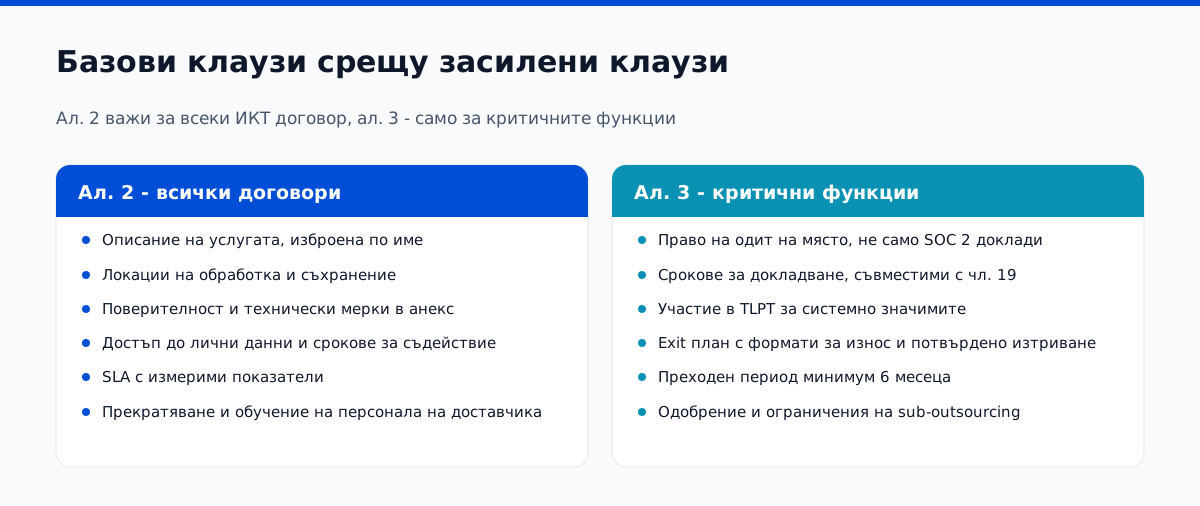
- DORA чл. 30 въвежда две групи договорни клаузи: задължителни за всички договори с ИКТ доставчик (ал. 2) и засилени за договори с доставчик, който подпомага критични или важни функции (ал. 3).
- Терминът "критична или важна функция" не е по преценка на доставчика. Дефинира се от финансовия субект в рамките на собствения му процес за управление на ИКТ риска и трябва да е записан в Регистъра на договорните споразумения по ал. 3.
- Правото на одит на място, сроковете за докладване на инциденти, планът за прекратяване без прекъсване на дейността, условията за подизпълнители и участието в TLPT за системно значимите институции са сред петте най-често оспорвани клаузи в договорите с български финансови организации. Те трябва да отразяват приложимите задължителни изисквания.
- БНБ и КФН вече искат, при тематична надзорна проверка, всички договори с критични ИКТ доставчици в стандартизирана извадка. Липсата на чл. 30 клауза в действащ договор е самостоятелно нарушение, дори ако не е настъпил инцидент.
- Договорите с международни доставчици като AWS, Microsoft, Google, Oracle и Salesforce се допълват с DORA анекс. Проверете как се приема анексът и дали обхваща допълнителните изисквания за критични или важни функции.
- 60-дневен преглед на всички договори е реалистична първа стъпка. Цена за външен правен и кибер преглед на 30 договора с критични доставчици: 9 203,25-21 474,26 евро. Цена на нарушение, открито при надзорна проверка: до 2% от годишния оборот плюс репутационна щета.
През февруари ни се обади правен директор на платежна институция със седалище в София. На бюрото му стояха 47 договора с ИКТ доставчици, наследени от вече шест години оперативна дейност. Преди две седмици БНБ е направила тематична проверка по готовност по DORA и е поискала всички договори с доставчици, които подпомагат "критични функции" - по дефиниция на самата платежна институция.
Институцията нямаше дефиниран процес да определи кой доставчик подпомага критична функция. Нямаше регистър по чл. 28 ал. 3. От 47-те договора, само 9 съдържаха клауза за право на одит. Три съдържаха клауза за прекратяване, и тя беше срочна, не безусловна. Нито един договор не споменаваше TLPT или докладване на инциденти в срок, съвместим със 72-часовия срок на самата институция към БНБ.
БНБ им даде 90 дни да представят план за предоговаряне с приоритет на критичните доставчици и допълнителни 90 дни за самото предоговаряне. Това е реалистичен срок само ако сте започнали миналата година. Те не бяха.
Статията обобщава работата ни по 12 проекта за български финансови организации през последните 14 месеца. Разглеждаме клаузите по член 30, особеностите на стандартните анекси за облачни услуги и примерен план за преглед на договорите за 60 дни.
Контекст
Член 30: общи и допълнителни договорни изисквания
Член 30 съдържа общи и допълнителни договорни изисквания. Параграф 2 описва общите клаузи, а параграф 3 добавя изисквания, когато услугата подпомага критична или важна функция на финансовия субект. Ал. 4 указва, че при доставчик от трета страна (извън ЕС, ЕИП) важат същите изисквания плюс юрисдикционни клаузи.
Първият въпрос, който задаваме в проекта, винаги е: "Кой решава кой доставчик подпомага критична или важна функция?" Отговорът, който очакваме, е "ние, чрез нашия процес за управление на ИКТ риска, документирано в регистъра по чл. 28 ал. 3". В над 70 на сто от случаите отговорът е "не сме мислили за това", което е първият знак, че работата всъщност не е започнала.
Детайл
12-те клаузи: какво точно изисква всяка
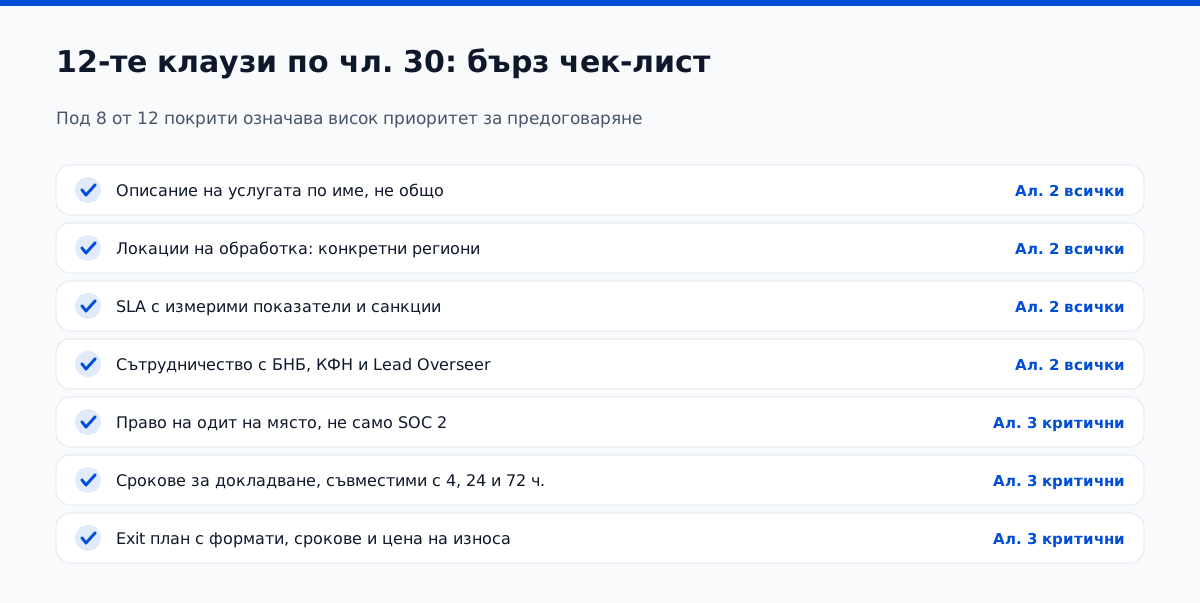
Клауза 1. Ясно и пълно описание на ИКТ услугата. Опишете конкретните услуги — например RDS, S3, EC2, KMS и Lambda — регионите, зоните на наличност, версиите или нивата на услугата и обработваните данни. Общото определение „облачни услуги“ не е достатъчно. Описанието може да бъде в приложение от 4–8 страници.
Клауза 2. Места на обработване и съхранение. Конкретни географски региони, не "globally". За критични функции с лични данни на български клиенти: или ЕС/ЕИП юрисдикция или изрично документиран механизъм за прехвърляне по GDPR чл. 46 (SCC, BCR, сертифициран DPF). Право на финансовия субект да забрани миграцията в нов регион без писмено съгласие.
Клауза 3. Защита на данните и поверителност. Не "съответствие с GDPR" в общи приказки. Конкретни технически и организационни мерки: криптиране в покой (минимум AES-256), криптиране при пренос (минимум TLS 1.2, препоръчително 1.3), управление на ключове (KMS), сегментация, мониторинг, контрол на достъпа. Обикновено приложение Б на договора.
Клауза 4. Достъп и поправка на лични данни. Срок за изпълнение на искания по чл. 15-22 GDPR. БНБ практика: до 5 работни дни за подпомагане на финансовия субект да отговори на правен срок от 30 дни към субекта на данни.
Клауза 5. SLA с измерими показатели. Посочете измерима достъпност на услугата, как се отчита прекъсването, времето за реакция и възстановяване според приоритета, както и компенсациите при неизпълнение. За критични функции опишете кога се задейства планът за възстановяване и как се отчита прекъсване над 4 часа годишно.
Клауза 6. Сътрудничество с надзорния орган. Договорът урежда предоставянето на информация и достъп на компетентния орган — БНБ или КФН за съответните български финансови организации. Отразете и правомощията на европейските надзорни органи и на водещия надзорен орган, когато е приложимо.
Клауза 7. Прекратяване с осигурена непрекъсваемост. Право на едностранно прекратяване от страна на финансовия субект при определени условия (нарушение, регулаторно разпореждане, промяна в собствеността на доставчика). За критични функции: преходен период минимум 6 месеца, по време на който доставчикът продължава да изпълнява услугата на текущите условия, докато финансовият субект мигрира.
Клауза 8. Обучение на персонала по сигурност. Доставчикът обучава своя персонал, който има достъп до системи на финансовия субект, в политики и процедури по сигурност съвместими с тези на финансовия субект. Документирано доказателство веднъж годишно.
Клауза 9 (засилена). Право на достъп, проверка и одит на място. Доставчиците на облачни услуги често се опитват да ограничат правото на одит. DORA допуска условия за защита на данните на другите клиенти, поверителността и непрекъсваемостта на услугата. Възможни подходи са съвместни одити и използване на стандартни оценки и доклади (CSA STAR, ISO 27001, SOC 2 Type II) плюс право на одит на място по искане на регулатора. Неприемливо: "одит само чрез предоставени SOC 2 доклади". БНБ ясно е дала пример, че SOC 2 само не покрива тази клауза.
Клауза 10 (засилена). Срокове за докладване на инциденти. Договорът трябва да задължава доставчика да докладва ИКТ инциденти, които касаят финансовия субект, в срок, който позволява на финансовия субект да изпълни своите регулаторни срокове по чл. 19 DORA: 24 часа за класификация, 4 часа за първоначално уведомление след класификация, 72 часа за междинен доклад. На практика това значи доставчикът ще има 2-6 часа за първоначално уведомление към финансовия субект, в зависимост от вида на инцидента.
Клауза 11 (засилена). Участие в TLPT тестове. Threat-Led Penetration Testing по чл. 26 DORA се прилага за системно значими институции (определят се от компетентния орган). Доставчикът се задължава да участва, ако TLPT тестът обхваща системи, които той подпомага. БНБ е посочила (юли 2025) кои са системно значими в България: 4-те най-големи банки + БИСЕРА + БОРИКА. Ако вашата компания не е в този списък, клаузата може да е условна ("при бъдеща обхватна промяна"). Red team фазата е мястото, където повечето тестове по DORA се провалят, затова TLPT за DORA съществува като отделна услуга, а не като ред в оферта за пентест.
Клауза 12 (засилена). Стратегия за прекратяване и непрекъсваемост. Подгответе план за преминаване към друг доставчик и определете необходимото техническо съдействие. Опишете формата за експортиране на данните, разходите, съхранението им поне 3 месеца след прекратяване и доказателството за окончателното им изтриване.
Възлагане на подизпълнители — какво да проверите
Чл. 30 ал. 3 буква (f) изисква доставчикът да уведомява финансовия субект за всяко възлагане на подизпълнители на критични дейности и да получава одобрение преди промяна. Това е клаузата, която AWS DORA анекс е смекчил най-силно - те се задължават да уведомят, но не да получават одобрение. Решението: да се добави изрично право на финансовия субект да прекрати договора при възлагане на подизпълнители към доставчик, който не е приемлив по риск процеса. Това е приемлив компромис.
Проверка на договора
Бърз тест: преглеждате ли договор или го пишете отначало
В работата ни с български финансови субекти типично откриваме, че договорите написани преди 2023 г. покриват 3-5 от 12-те клаузи; договорите от 2024 г. на български доставчици покриват 6-8; договорите с големите доставчици на облачни услуги (AWS, Microsoft, Google) с DORA анекс покриват 9-11. Никой не покрива всички 12 от първа версия. Това не е катастрофа - това е нормално. Целта на проекта не е перфекция, а документиран процес за предоговаряне с приоритети.
Класификация
Как да решите кой доставчик подпомага "критична или важна функция"
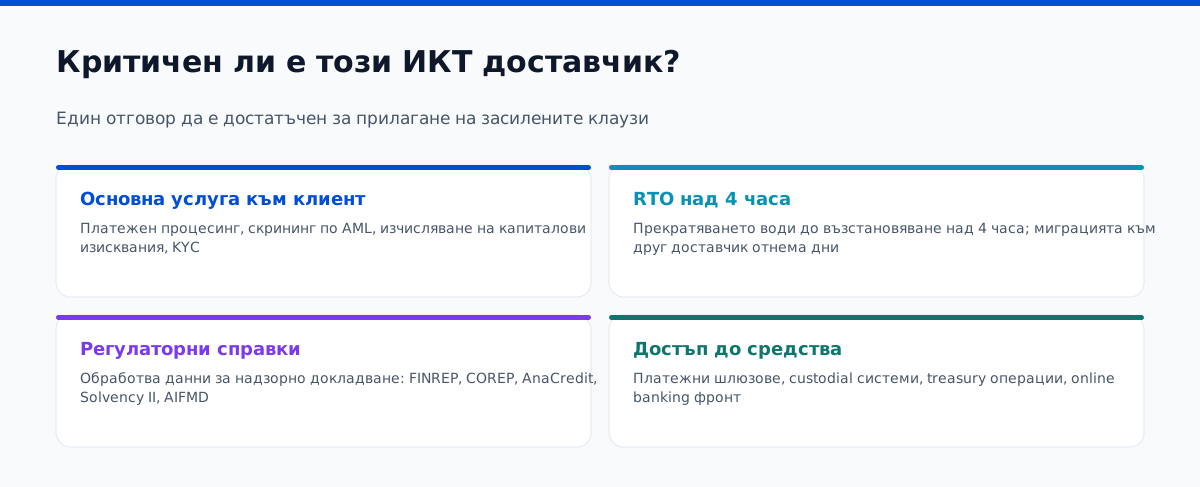
Оценката се основава на определението за критична или важна функция в член 3, точка 22 от DORA и приложимите насоки за възлагане на дейности. Практическата проверка започва с въпроса: "Ако този доставчик спре да работи в продължение на 4 часа, ще се отрази ли на договорено ниво на услуга към наш клиент или регулатор?" Ако отговорът е "да", доставчикът подпомага критична или важна функция.
Тези въпроси не са изчерпателни. В нашата практика те помагат да се откроят около 15–20% от доставчиците, за които са приложими допълнителните клаузи. Класификацията се документира в регистъра по член 28, параграф 3 и се преглежда поне веднъж годишно.
Внимание
Какво да проверите в стандартните DORA анекси за облачни услуги
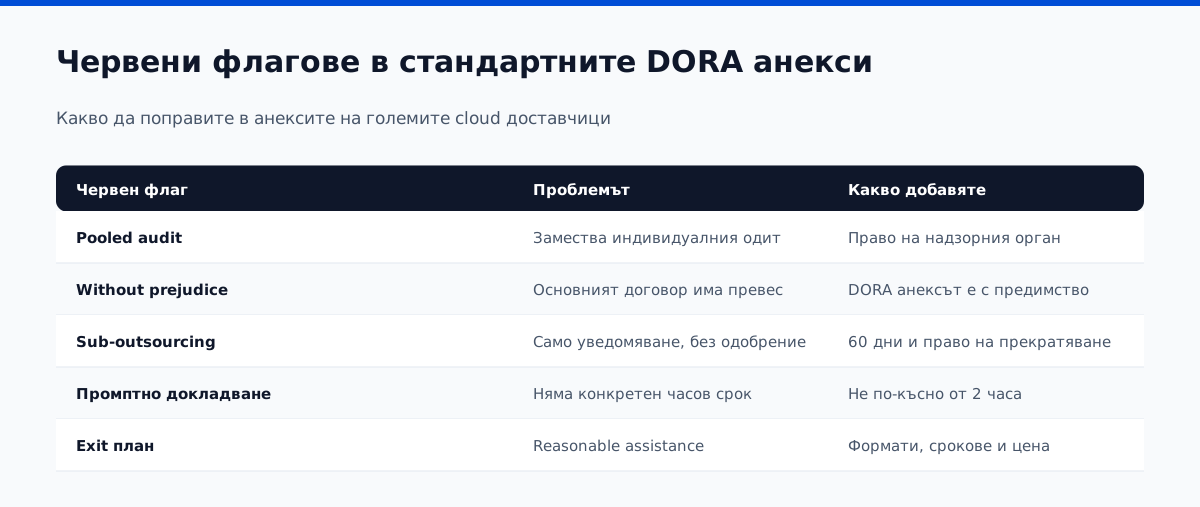
AWS, Microsoft, Google и Oracle публикуваха стандартни DORA анекси през 2024 г. и началото на 2025 г. При прегледа им обърнете внимание на следните условия:
1. "Pooled audit" вместо индивидуален одит
Анексите често предлагат участие в груповия одит, координиран от ECB или ESA. Това е приемливо за индивидуалния клиент, но не отменя правото на компетентния орган (БНБ или КФН) да поиска индивидуален одит при тематична проверка. Добавете изрична клауза, че pooled audit не изключва индивидуално право на надзорния орган.
2. "Without prejudice to AWS Customer Agreement"
AWS DORA анексът се прилага "без да нарушава" основния customer agreement. Това означава, че при противоречие може да се претендира предимство на основния договор. Добавете в българската версия клауза, че при противоречие DORA анексът има предимство. Microsoft Online Services DPA вече има подобна клауза, AWS - не.
3. Уведомяване за подизпълнител без одобрение
Стандартните анекси изискват само уведомление за възлагане на подизпълнители на критични дейности. Чл. 30 ал. 3 буква (f) изисква и одобрение. Реалистичен компромис, който приемаме при преговори: уведомление 60 дни предварително плюс право на едностранно прекратяване от страна на финансовия субект, ако новият sub-processor не е приемлив. Когато това се води като програма, а не еднократно, DORA модулът на Venvera държи регистъра на информацията, сроковете за докладване и доказателствата от тестването на едно място.
4. Срок за докладване без конкретен брой часове
Формулировката „promptly“ не определя точен срок. Договорът трябва да позволява на финансовата организация да изпълни своите задължения за уведомяване. Уговорете конкретен срок — например не по-късно от 2 часа след установяване на инцидент с възможно регулаторно значение.
5. План за прекратяване без технически условия
Обещанието за „разумно съдействие по стандартни тарифи“ не описва конкретен план. Уточнете форматите за данните — Parquet, CSV, JSON или резервни копия на базите — сроковете, максималната цена и начина за удостоверяване на изтриването.
План
60-дневен план за преглед и предоговаряне
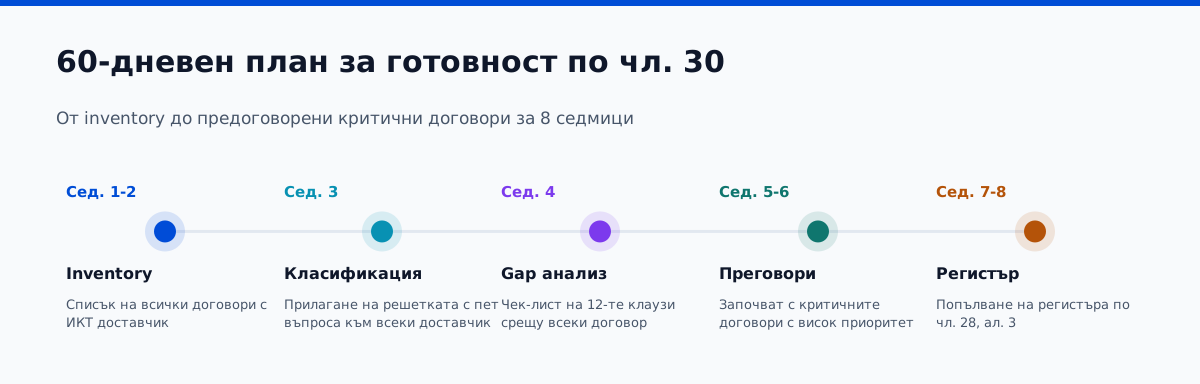
Цената не е малка, но е по-малка от глобата по чл. 50 DORA (до 2 на сто от годишния оборот за нарушение на чл. 28-30) и значително по-малка от оперативния разход при принудително прекратяване на договор с критичен доставчик по разпореждане на регулатора.
Нуждаете се от помощ с DORA? Услугата ни за съответствие с DORA покрива рамката за управление на ИКТ риска, регистъра на информацията, докладването на инциденти и тестването.
Как Атлант Сикюрити помага
Преглед на договорите спрямо член 30 от DORA
Преглеждаме договорите с ИКТ доставчици и подпомагаме предоговарянето им по член 30 от DORA. Получавате регистър по член 28, параграф 3, анализ на пропуските във всеки договор и подготвени предложения за преговори с критичните доставчици.
- Фиксирана цена и писмено определен обхват
- Работа с опитни консултанти
- Преглед на правни и технически клаузи в един екип
- Документация, подготвена за проверка от БНБ или КФН
- Плащане поетапно, не предварително
Често задавани въпроси
Въпроси, които ни задават всяка седмица
Може ли DORA анексът на AWS / Microsoft / Google да се ползва без промени?
Стандартният анекс обикновено покрива клаузите по алинея 2 и значителна част от тези по алинея 3. Проверете обаче предимството му спрямо основния договор, съдействието на БНБ или КФН, точните срокове за уведомяване при инцидент и техническите условия за прекратяване и прехвърляне на услугата. Липсващите условия трябва да бъдат уточнени преди подписване.
Колко са глобите по чл. 50 DORA?
До 2 на сто от общия годишен оборот за нарушения на чл. 28-30, до 1 на сто за по-леки нарушения. Глобите се налагат от компетентния орган (БНБ или КФН). За критичен ИКТ доставчик от трета страна, ESA може да наложи периодична санкция до 1 на сто от средния дневен оборот в световен мащаб. Глобите се натрупват с тези по GDPR, ако нарушението обхваща и лични данни.
Колко често се преглежда регистърът по чл. 28 ал. 3?
Минимум веднъж годишно и при всяко добавяне на нов доставчик, прекратяване на договор, преструктуриране на услуга или промяна в класификацията на критичност. БНБ и КФН могат да изискат регистъра по образец на Регламент за изпълнение (ЕС) 2024/2956 на годишна база. Подаването е чрез системите на регулатора (за БНБ - чрез единната платформа за надзорно докладване).
Прилага ли се DORA чл. 30 за доставчик, при който не съхраняваме данни на клиенти?
Да. DORA не ограничава приложното поле до доставчици, които съхраняват клиентски данни. Прилага се за всеки ИКТ доставчик, който подпомага функция на финансовия субект, включително вътрешни системи, ERP, HR, счетоводен софтуер, мониторинг, развойна среда. Класификацията дали функцията е критична или важна е отделен въпрос. Регистърът обхваща всички договори, не само тези с обработка на лични данни.
Какво се случва, ако доставчикът откаже да предоговори по DORA?
При критична функция, нямате избор - DORA задължава финансовия субект да има клаузите по ал. 3 в действащ договор. Опциите са: (1) преговори с допускане на компромиси, които не нарушават съществения смисъл на клаузата (възлагане на подизпълнители с уведомление вместо одобрение е приемлив компромис); (2) при невъзможност, миграция към друг доставчик в рамките на разумен срок, документирана в план за прекратяване; (3) ако критичност не може да се избегне и доставчикът е монополист, документиран риск с компенсиращи контроли и уведомление на компетентния орган. Третата опция е изключение, не правило.
Има ли облекчение по принципа на пропорционалност за малки финансови субекти?
Чл. 4 DORA въвежда принципа на пропорционалност за микропредприятия (по чл. 2 ал. 3 на Препоръка 2003/361/ЕО - под 10 служители и под 2 млн. евро годишен баланс). Те имат опростен режим за някои изисквания, но не и за чл. 30 договорни клаузи. Задължителните клаузи по ал. 2 и засилените по ал. 3 се прилагат еднакво за всички финансови субекти, независимо от размера. Само честотата на одитите, обемът на документацията и сложността на тестванията се мащабират пропорционално.
Изпълнението на член 30 не приключва с един анекс. Необходими са класификация на доставчиците, актуален регистър, преглед на клаузите, преговори и периодично проследяване. Първоначалната подготовка за средно голяма институция отнема около 60–90 дни; след това работата се поддържа с редовни прегледи.
БНБ и КФН са настроени да гледат портфолиото на договорите при следващата тематична проверка. Имате ли документиран процес или не - това е въпросът, на който ще трябва да отговорите. Документираният процес с пропуски е значително по-добра позиция от липсата на процес. Целта на тази статия е да ви даде структурата, по която документираният процес се изгражда.
Предстои ви тематична проверка по DORA? Запишете 30-минутна консултация или пишете на alexander@atlantsecurity.com.
