
Одитът на ИТ сигурността изисква познаване на системите, защитните мерки и вътрешните правила, както и координация между няколко екипа. Подробният контролен списък помага да организирате работата и да не пропуснете важни проверки.
Този контролен списък обхваща подготовката, провеждането и анализа на одита. Използвайте го, за да определите целите, необходимите ресурси и отговорностите във вашата компания. Специалистите на Atlant Security могат да ви помогнат на всеки от тези етапи.
Съберете квалифициран одитен екип
Сформирайте екип с опит в ИТ сигурността, управлението и регулаторните изисквания. Той ще планира проверките, ще ги проведе и ще анализира резултатите, за да изготви конкретни препоръки. Специалистите на Atlant Security могат да допълнят знанията и капацитета на вътрешния ви екип.
Определете целите и обхвата на одита
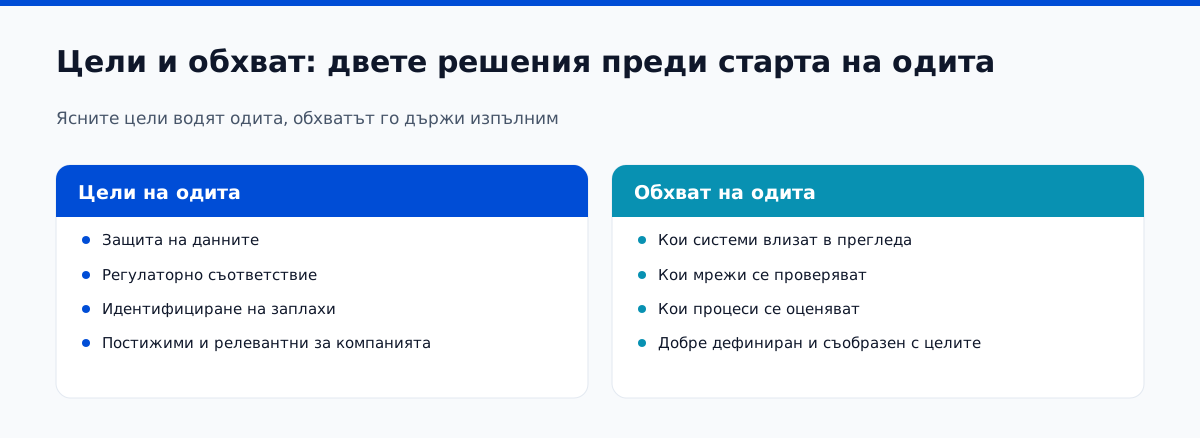
Определете какво трябва да установи одитът според нуждите на компанията: доколко са защитени данните, изпълнявате ли приложимите изисквания и къде има уязвимости. Съгласувайте с екипа си и с одиторите ясни и постижими цели.
Посочете кои системи, мрежи и процеси ще бъдат проверени. Обхватът трябва да е достатъчно конкретен и да съответства на целите на одита. Atlant Security може да ви помогне да го определите така, че проверките да бъдат задълбочени и изпълними в договорения срок.
Изгответе план и график за одита
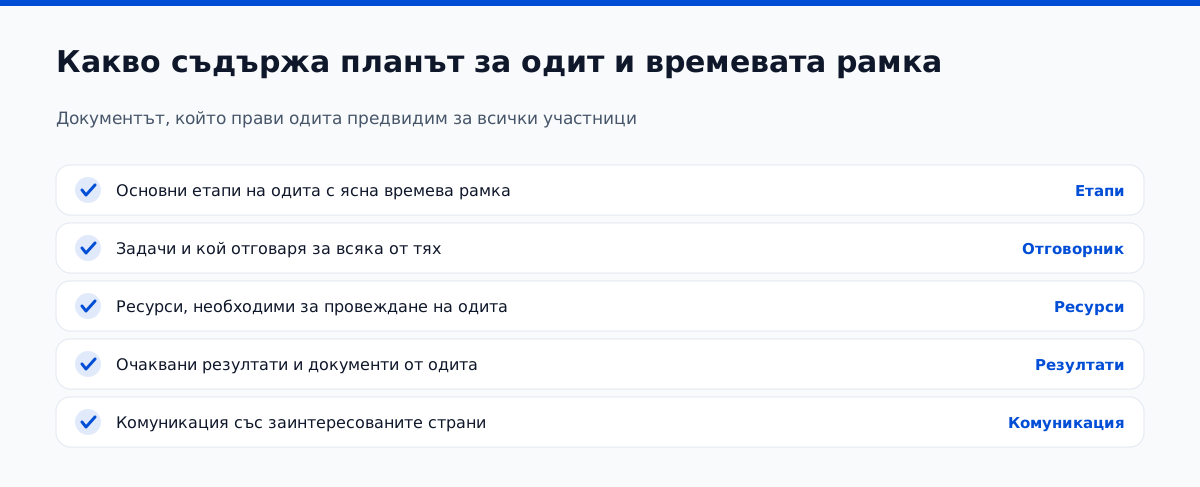
След като определите екипа, целите и обхвата, изгответе план и график. Опишете етапите, задачите, необходимите ресурси и очакваните резултати. Уточнете и как ще се обменя информация, така че всички участници да знаят как напредва работата.
Екипът на Atlant Security ще изготви заедно с вас реалистичен план, съобразен с ИТ инфраструктурата и изискванията за сигурност на компанията.
Изберете подходящи методи за проверка
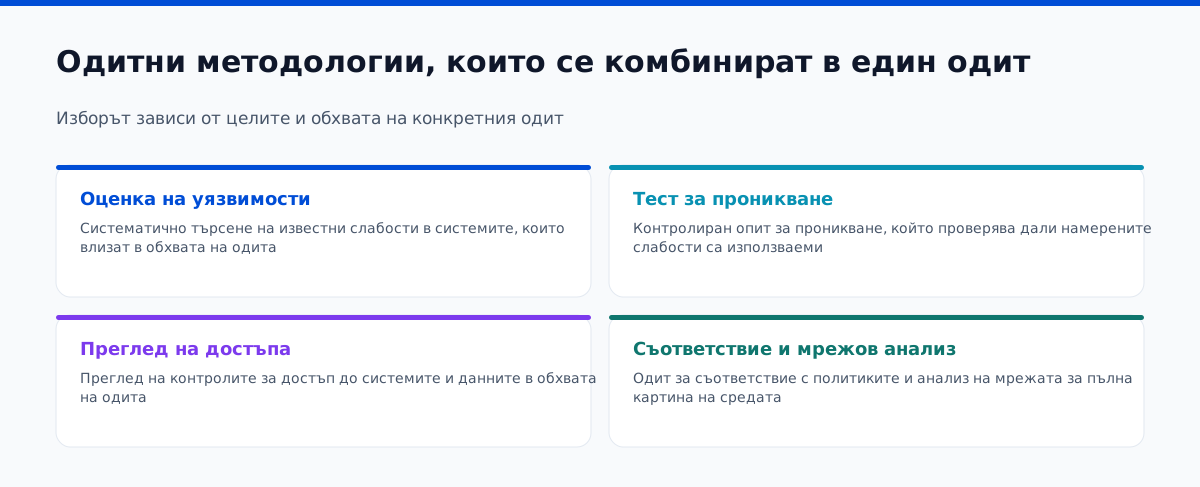
Изберете методите за проверка според целите и обхвата. Те могат да включват оценка на уязвимости, тестове за проникване, преглед на достъпа, проверка на спазването на вътрешните политики и анализ на мрежата.
Специалистите на Atlant Security използват различни методи и инструменти за одит. Подбираме ги според средата и задачата, за да получите задълбочена оценка и препоръки, които можете да приложите.
Проведете одита
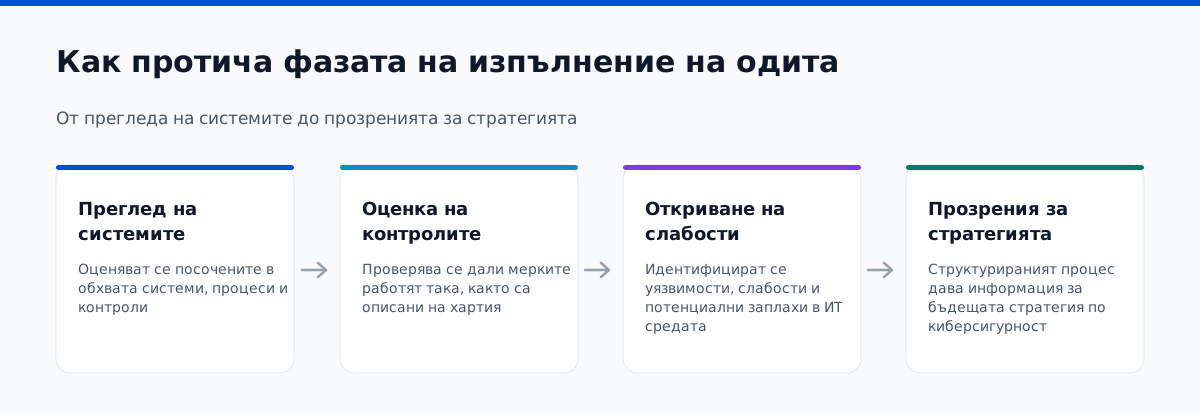
По време на одита проверете системите, процесите и защитните мерки в договорения обхват. Целта е да установите уязвимости, пропуски и възможни заплахи за ИТ средата.
Одиторите на Atlant Security работят с вашите вътрешни екипи през целия процес. Обсъждаме резултатите и обясняваме как установените рискове влияят върху решенията за сигурността на компанията.
Документирайте констатациите от одита
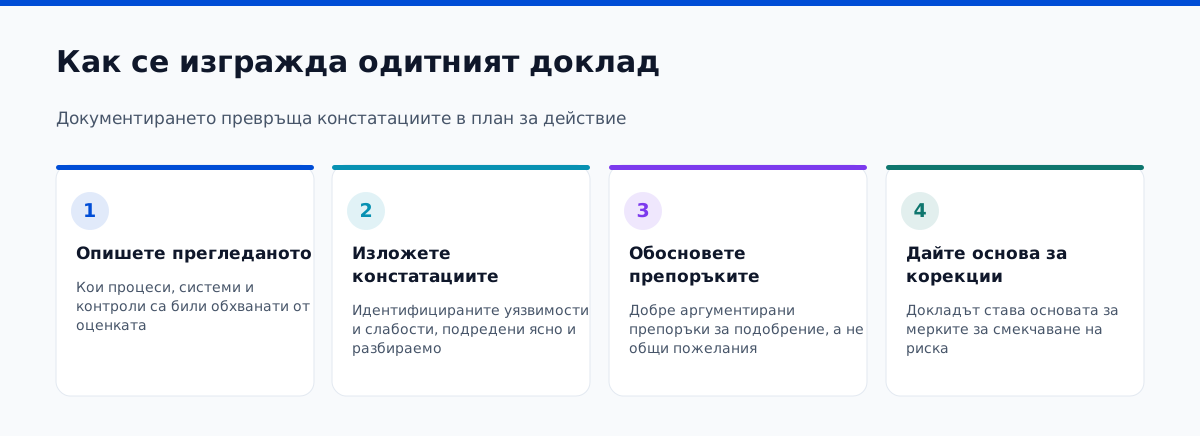
Опишете констатациите в доклад. Посочете кои системи, процеси и мерки са проверени, какви проблеми са установени и как могат да бъдат отстранени. Всяка препоръка трябва да е обоснована.
Докладът на Atlant Security съдържа анализ на установените проблеми и конкретни действия за намаляване на риска. Той трябва да е достатъчно подробен за техническия екип и разбираем за хората, които вземат решения.
Приложете мерки за намаляване на риска
Работата не приключва с предаването на доклада. Въз основа на констатациите планирайте и изпълнете мерки за отстраняване на пропуските. Именно прилагането на препоръките подобрява защитата на компанията.
Atlant Security може да ви помогне да приложите препоръките и да проследите резултатите. Адаптирайте мерките към новите заплахи и към промените в работата на компанията.
Планирайте последващи одити и оценки
Еднократният одит не е достатъчен за дългосрочна защита. Технологиите и заплахите се променят, затова проверките трябва да се повтарят и да обхващат новите рискове и уязвимости.
Atlant Security помага при планирането и провеждането на последващи одити. Съобразяваме ги с промените в системите и работата на компанията, за да можете да откривате и отстранявате нови пропуски навреме.
Контролният списък ви помага да преминете последователно през всеки етап: подготовка, проверка, доклад и изпълнение на препоръките. Така одитът води до конкретни подобрения в сигурността.
Редовният одит дава представа къде компанията е уязвима и кои мерки трябва да се подобрят. Използвайте резултатите му, за да определите приоритетите и да намалите рисковете за системите и данните си.
Atlant Security предлага подкрепа през целия процес на одит: от определянето на обхвата до изпълнението на препоръките. Свържете се с нас, за да обсъдим нуждите на компанията ви.
Вижте също: Компании за киберсигурност в Люксембург
Готови ли сте да започнете? Atlant Security помага на компаниите да отстранят пропуските в сигурността и да изпълнят приложимите изисквания. Проектите се ръководят лично от бивш консултант по сигурността в Microsoft с над 200 одита в 14 държави. Запазете безплатна консултация и получете оферта с фиксирана цена в рамките на 24 часа.
