
Консултантски услуги и CISO
Спрете да губите корпоративни сделки заради въпросници за сигурност.
Корпоративните клиенти искат да видят как защитавате продукта и данните им. Често изискват SOC 2 доклад, резултати от тестове за проникване и обяснение как разделяте данните на различните клиенти. Помагаме ви да подготвите тези отговори и необходимите защити.
Atlant Security предоставя специализирано ръководство на сигурността за SaaS компании - базирано на пълната ни виртуален CISO услуга, съобразена със SaaS. Работите с CISO, който познава технологиите ви, приложимите изисквания и въпросите, които клиентите ви задават преди подписване на договор. От €1 400/месец.
Ръководен от
Опит в екипа по сигурността на Microsoft
Нашите гаранции
Оферта с фиксирани цена и обхват до 24 часа
Знаете точния месечен разход преди да започнем - без почасово таксуване.
Прекратяване с 30-дневно предизвестие
Можете да прекратите услугата с договореното предизвестие.
Ръководени лично от бивш консултант по сигурността в Microsoft
Същият експерт, който защитава продукта и компанията ви, говори и с одиторите.
Какво прави CISO за SaaS? CISO за SaaS се грижи за продукта — изолацията на клиентските данни, API и CI/CD — и за компанията: достъп, устройства и вътрешни правила. Подготвя ви и за изискванията на корпоративните клиенти. Atlant Security предлага подготовка за SOC 2 Type I одит за 23 работни дни — вижте услугата ни за SOC 2 сертификация.
Води лично всеки vCISO проект. Над 200 оценки на сигурността в 14 държави от 2013 г.
Свържете се в LinkedIn01 / ПОДРОБНОСТИ
Корпоративните клиенти искат доказателства за сигурността
След интереса към продукта често идва въпросникът за сигурност: въпроси за инфраструктурата, достъпа, криптирането, реакцията при инциденти и независимите одити.
Без SOC 2 сертификация, документирани защити и човек, който може да обясни архитектурата ви, преговорите могат да се забавят или прекратят.
Това е една от причините SaaS компаниите да търсят CISO. Наред със защитата от атаки трябва да можете да покажете на всеки клиент как управлявате риска за данните му.
02 / ПОДРОБНОСТИ
Специфични рискове за SaaS продуктите
При SaaS трябва да се защитят едновременно продуктът, инфраструктурата, процесът на разработка и вътрешните системи на компанията.
Мултитенант изолация
Клиент A никога не трябва да вижда данните на Клиент B. Това изисква сигурност на ниво приложение, база данни, API и инфраструктура - не само мрежова сегментация.
API сигурност в мащаб
Проверяваме удостоверяването, правата за достъп до обекти (BOLA) и неправомерното задаване на полета (mass assignment). Всеки API метод трябва да допуска само разрешените действия и данни.
Сигурност на CI/CD пайплайна
Пробивът в процеса за компилиране и внедряване може да засегне всички клиенти. Затова защитаваме ключовете и паролите, проверяваме зависимостите и контейнерите и включваме сигурността в CI/CD.
Облачна инфраструктура
Проверяваме облачната среда за публични хранилища, IAM роли с прекомерни права, пропуски в криптирането и други опасни настройки.
SOC 2 и съответствие
Корпоративните клиенти изискват минимум SOC 2 Type II. Някои се нуждаят от ISO 27001, HIPAA или GDPR съответствие. Трябва ви всичко това, без да забавяте разработката на продукта.
Пропуски в споделената отговорност
AWS защитава облака, но вие защитавате това, което слагате в него. Повечето SaaS пробиви се случват в слоя на отговорност на клиента - частта, която облачните доставчици не защитават.
03 / ПОДРОБНОСТИ
Защита на продукта и на компанията
Освен самия продукт защитаваме и хората и системите, чрез които той се разработва и поддържа. Достъпът до служебна поща или устройство на разработчик също може да изложи клиентските данни на риск.
Защитете продукта си
- Преглед на изолацията на данните между отделните клиенти
- Тестване и укрепване на API сигурността
- Защита на CI/CD и управление на ключове и пароли
- Сигурност на контейнери и Kubernetes
- Проверки за сигурност на инфраструктурата като код
- Управление на уязвимости в зависимости
- Стандарти за сигурно програмиране и обучение на разработчици
- Тестове за проникване (приложение, API, инфраструктура)
Защитете тези, които го създават
- Управление на потребителските идентичности и достъпа на служителите
- Обучение по сигурност за екипите по разработка
- Защита на крайни устройства и управление на устройства
- Политики и процедури за сигурност
- Управление на риска от доставчици
- Планиране на реакция при инциденти
- Отчитане на сигурността пред борда и инвеститорите
- Подкрепа при отговаряне на въпросници за сигурност
04 / ПОДРОБНОСТИ
Какво получава вашата SaaS компания през първите 90 дни с vCISO
Оценяваме рисковете, отстраняваме пропуските и подготвяме доказателствата за клиентите и одиторите. Пакетът за ускорена подготовка по SOC 2 предвижда готовност за одит за 23 работни дни.
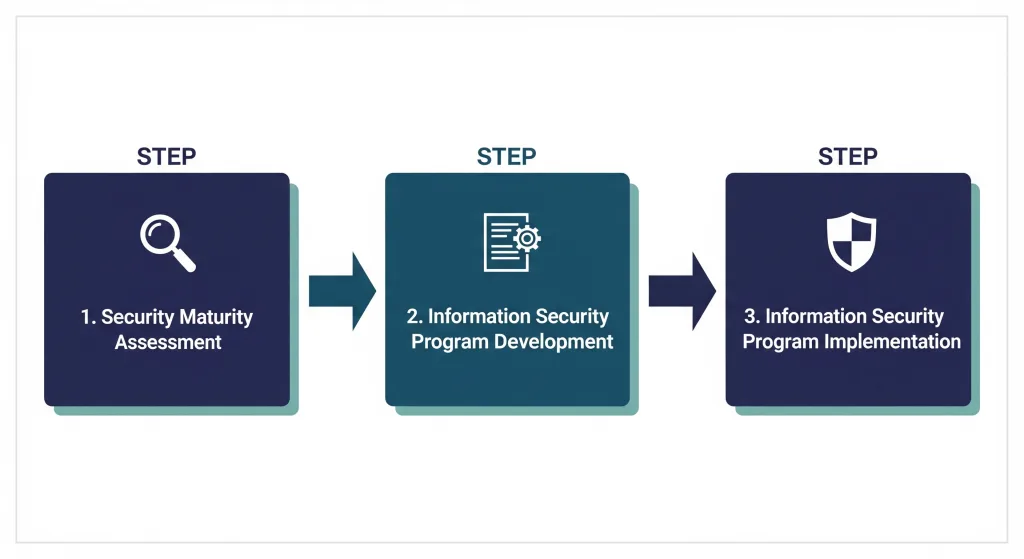
Ден 1-30: Оценка и приоритизиране
Оценяваме SaaS средата и архитектурата, установяваме пропуските по SOC 2 и изготвяме план по приоритет. Започваме с критичните уязвимости.
Ден 30-60: Изграждане на контроли
Изготвяме политиките, ограничаваме достъпа, защитаваме CI/CD и въвеждаме наблюдение. Обучаваме служителите и започваме да събираме доказателства за одита.
Ден 60-90: Потвърдена готовност за одит
Необходимите мерки за SOC 2 Type I са внедрени и документирани. Завършваме теста за проникване и подготвяме отговорите на въпросниците за сигурност.
Текущо: Печелене на сделки
Поддържаме актуални отговори на въпросниците, помагаме при проверки от клиенти и продължаваме подготовката за SOC 2 Type II. Проверките за сигурност остават част от ежедневната разработка.
05 / ПОДРОБНОСТИ
DevSecOps, който не забавя екипа ви
Включваме проверките за сигурност в съществуващия процес на разработка, за да откривате проблемите преди внедряване и да ги отстранявате по-лесно.
Код
Статичен анализ, проверка за публикувани ключове и пароли и правила за сигурно програмиране в средата за разработка и при преглед на промените.
Билд
Проверка на зависимостите, контейнерните образи и инфраструктурата като код в процеса на непрекъсната интеграция.
Деплой
Възпроизводима инфраструктура, защитени ключове и пароли, минимални IAM права и проверки преди внедряване.
Мониторинг
Наблюдение на работещите системи, откриване на аномалии, централизирани журнали и известяване в реално време.
06 / ЦЕНИ
Пакети за SaaS сигурност
Щатен CISO на пълен работен ден струва €30 000-€96 000/годишно. Нашите пакети за SaaS сигурност ви дават същата експертиза на малка част от цената - с ценообразуване, което знаете предварително.
Одит на SaaS сигурността
Разберете как е защитен продуктът ви.
- Пълен преглед на сигурността на SaaS архитектурата
- Оценка на мултитенант изолацията
- Одит на облачна инфраструктура (AWS/Azure/GCP)
- Оценка на API сигурността
- Преглед на сигурността на CI/CD пайплайна
- Анализ на пропуски за SOC 2
- План за корекции по приоритет
- Доставка за 14 дни
SaaS vCISO
Непрекъснато ръководство на сигурността.
- Всичко от одита на сигурността
- Месечно управление на програмата за сигурност
- Готовност и поддръжка на SOC 2
- Подкрепа при въпросници за сигурност
- Развитие на DevSecOps програма
- Обучение на служители по сигурност
- Отчитане пред борда и инвеститорите
- Управление на риска от доставчици
- Прекратяване с 30 дни предизвестие
SOC 2 бърза писта
Готовност за одит за 23 работни дни.
- Анализ на пропуски за SOC 2
- Проектиране и внедряване на контроли
- Разработване на пакет от политики
- Настройка на събиране на доказателства
- Връзка с одитора и подготовка
- Шаблони за въпросници за сигурност
- Готовност за Type I одит за 23 работни дни
07 / ПОДРОБНОСТИ
Защо SaaS компаниите избират Atlant Security
08 / ПОДРОБНОСТИ
Спрете да губите корпоративни сделки заради сигурността
Запазете безплатен 30-минутен разговор. Ще обсъдим продукта ви, изискванията на клиентите и текущите преговори. Ще уточним необходимата работа, цената и срока.
09 / ВЪПРОСИ