
Консултантски услуги и CISO
Спечелете корпоративните сделки, които губите заради въпросниците за сигурност.
Изградете програмата за съответствие, която следващият ви рунд на финансиране изисква. Финтех CISO от банка от първи ред струва €30 000-€96 000 годишно. Нашата vCISO услуга започва от €1 400/месец.
DORA. PSD2. PCI DSS. SOC 2. GDPR. Вашата финтех компания е изправена пред повече рамки за съответствие едновременно от почти всяка друга индустрия. Нуждаете се от CISO, който вече ги познава - а не такъв, който ще се учи за ваша сметка.
Виртуалният CISO за финтех компании, който познава регулаторните изисквания.
Свържете се в LinkedIn01 / ПОДРОБНОСТИ
Няколко регулаторни режима. Една обща програма за сигурност.
Финтех компаниите оперират на кръстовището на три строги регулаторни режима едновременно: регулация на финансовите услуги, стандарти за платежната картова индустрия и общо законодателство за защита на данните.
SaaS компания се нуждае от SOC 2. Здравна компания се нуждае от защита на личните данни. Финтех компания се нуждае от DORA и PCI DSS и GDPR и SOC 2 - а при експанзия в чужбина и от регулациите на FCA или GLBA - всичко едновременно, с различни изисквания за контроли, различни одитни цикли и различни санкции за несъответствие.
Затова вашият vCISO трябва да познава финансовия сектор. Той познава една или две рамки. Вие се нуждаете от някой, който може да управлява десет едновременно, без да допуска пропуски по нито една от тях.
02 / ПОДРОБНОСТИ
Стандартите и регулаторните изисквания, по които работим
Всяка област има свои изисквания за сигурност, документация и проверки. Обединяваме подготовката в обща програма, за да използваме наличните мерки и доказателства без дублиране на работа.
DORA
Регламент за дигитална операционна устойчивост - задължителен за финансовите субекти в ЕС от 17 януари 2025 г. Управление на ИКТ рисковете, докладване на инциденти към БНБ/КФН, тестване на устойчивост.
Open Banking / PSD2
API сигурност, силна автентикация на клиента и изисквания към доставчици трети страни за платежни услуги в ЕС и Обединеното кралство.
PCI DSS
Задължителен, ако обработвате картови плащания, дори чрез процесор. Определяне на обхвата, попълване на SAQ и внедряване на контроли.
GDPR
Задължителен за всяка компания, обработваща лични данни на клиенти в ЕС. Правни основания, оценки на въздействието, уведомяване при пробив в 72-часов срок.
SOC 2 Type II
Изискван от всеки корпоративен клиент и повечето институционални инвеститори. Не Type I, не "в процес" - завършеният доклад.
ISO 27001
Изискван от банкови партньори в ЕС и големи корпоративни клиенти. Система за управление на информационната сигурност с непрекъснато подобрение.
SOC 1 Type II
Изискван, ако вашата платформа влияе на финансовата отчетност на клиентите. Контроли върху обработката на финансови транзакции.
Насоки на ЕБО за ИКТ риска
Насоките на Европейския банков орган за управление на ИКТ и security риска - базата, върху която БНБ и КФН оценяват платежни институции и банкови партньори.
Регулации в САЩ и Обединеното кралство
За финтех компании с експанзия в чужбина: GLBA Safeguards Rule, насоки на FFIEC, регулации на FCA/PRA и щатски лицензи за парични преводи - управлявани в същата програма.
03 / ПОДРОБНОСТИ
Какво изискват корпоративните клиенти преди да подпишат
След представянето на продукта корпоративният клиент често изисква доказателства за сигурността му. Подготвяме необходимите документи, за да можете да отговорите на тези въпроси по време на преговорите.
Въпросник за сигурност на доставчика
Попълнен SIG Lite, CAIQ или въпросник на клиента, с точни отговори и доказателства за тях.
SOC 2 Type II доклад
Не Type I, не "в процес" - завършеният доклад, покриващ минимален период на наблюдение с чисти одиторски заключения.
Доклад от тест за проникване
Проведен от независима фирма, на не повече от 12 месеца. Обхват на приложение, API и инфраструктура.
Политика за информационна сигурност
Документ, одобрен от ръководството и с проследими версии. Обхваща достъпа, защитата на данните, реакцията при инциденти и допустимото използване на системите.
План за непрекъснатост на бизнеса и възстановяване след авария
Документиран план за непрекъснатост на бизнеса и възстановяване след авария с RTO, RPO и доказателства за редовно тестване.
План за реакция при инциденти
Със SLA за уведомяване при пробив, които съответстват на изискванията на клиентския договор и регулаторните задължения.
Програма за управление на риска от доставчици
Документиран процес за управление на риска от трети страни, показващ как оценявате и наблюдавате собствените си доставчици и подизпълнители.
Доказателства за годишно обучение по сигурност
Доказателство, че всички служители преминават обучение за осведоменост по сигурност ежегодно, с проследяване на завършването и резултати от оценки.
Назначен CISO или служител по сигурността
Конкретен човек, който отговаря за програмата за сигурност и може да обсъжда въпросите с клиенти и партньори.
Ние осигуряваме всяка точка от този списък. Като ваш vCISO поемаме управлението на сигурността, организираме подготовката за одити и попълваме въпросниците. Поддържаме актуални документи и доказателства, които можете да представите на клиентите си.
04 / ПОДРОБНОСТИ
Осем измерими резултата
Конкретни резултати за сигурността, одитите и работата с клиенти.
Печелете корпоративни сделки, които въпросникът ви за сигурност блокира в момента
Помагаме ви да отговорите на въпросите за сигурност с попълнени въпросници, одитни доклади и резултати от тестове за проникване.
Подготовка за SOC 2 Type II или сертификация по ISO 27001
Организираме целия процес: анализ на пропуските, избор на одитор, корекции, събиране на доказателства и съдействие до приключване на одита.
Ясен обхват и документирано съответствие с PCI DSS
Правилно определяне на обхвата, попълване на подходящия SAQ, внедрени контроли и поддържани доказателства за вашата акуайър банка (acquirer) и корпоративни клиенти.
Съответствие с DORA, PSD2 или GDPR, документирано преди регулаторът да поиска
Проактивно регулаторно съответствие, което демонстрира добросъвестност пред БНБ, КФН и КЗЛД и предотвратява принудителни действия.
Подготовка за проверката на сигурността при ново финансиране
Инвеститорите проверяват и киберсигурността. Поддържаме документирана програма и ясни доказателства, за да можете да отговорите на въпросите им и да отстраните пропуските, които биха забавили финансирането.
Ясни изисквания за сигурност в процеса на разработка
Въвеждаме конкретни изисквания, автоматични проверки в CI/CD и одобрени архитектурни решения. Така разработчиците знаят какво се очаква от тях още преди внедряването.
Данните на клиентите и плащанията са наистина защитени - не само на хартия
Проверяваме защитите чрез независими тестове за проникване и проследяваме отстраняването на установените слабости.
Развивайте защитите според растежа на продукта
Когато навлизате на нов пазар или клиент постави ново изискване, адаптираме програмата за сигурност и приоритетите на работата.
05 / РЕЗУЛТАТИ
Какво включва услугата vCISO за финтех
Услугата обхваща управление на сигурността, подготовка за съответствие и технически мерки. Изброените дейности са включени в договорения обхват.
Стратегия и управление на сигурността
- Назначен CISO за вашата компания
- Доклади и представяне на рисковете пред ръководството и инвеститорите
- 20+ политики за сигурност, написани и поддържани
- Корпоративен регистър на рисковете
- Годишна стратегия за сигурност
- Ръководство на реакцията при инциденти
- Оценки на риска от доставчици
- Обучение на служителите за осведоменост по сигурност
Съответствие по множество рамки
- Програма по DORA / SOC 2 / ISO 27001 / PCI DSS
- Попълване на въпросници за сигурност
- Управление на тестове за проникване
- Програма за управление на уязвимости
- Рамка за класификация на данните
- Оценки на въздействието върху защитата на данните
- Подготовка за одит и връзка с одитора
- Календар за съответствие и проследяване на крайни срокове
Практически контроли за сигурност
- Архитектура за облачна сигурност (AWS/Azure/GCP)
- Програма за защита на крайни устройства
- Управление на идентичности и достъп
- Архитектура на мрежовата сигурност
- Преглед на API сигурността
- Внедряване на сигурен SDLC
- Логване, мониторинг и известяване
- Криптиране и управление на ключове
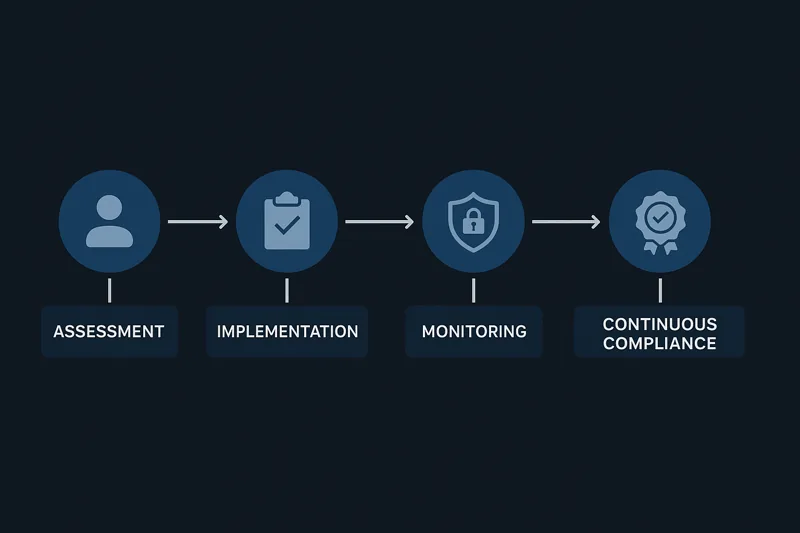
06 / ПОДРОБНОСТИ
Защо финтех компаниите избират Atlant Security
07 / ЦЕНИ
Цената на бездействието срещу правилния подход
Всеки месец без програма за сигурност е месец на загубени корпоративни приходи, повишен регулаторен риск и нарастващ технически дълг.
Щатен финтех CISO
- До 6 месеца за подбор
- Около 3 месеца за навлизане в работата
- Допълнителни разходи за придобивки, дялово участие и задържане на служителя
- Прекъсване на работата по сигурността при напускане
Atlant финтех vCISO
- Продуктивен от първия ден
- 20+ години опит в сигурността на финтех
- Всички рамки за съответствие включени
- Без плащане преди одобрена работа
- Обхват, който се адаптира към нуждите на компанията
Без CISO изобщо
- Корпоративни сделки, загубени заради пропуски в сигурността
- Забавено финансиране или допълнителни условия от инвеститорите
- Риск от регулаторни санкции
- Средна цена на пробив ≈ 4,33 млн. евро (IBM, 2024)
Пълните ценови нива са описани в цени за виртуален CISO на страницата на основната услуга.
08 / ПОДРОБНОСТИ
Спрете да губите корпоративни сделки заради въпросници за сигурност
Запазете безплатен 30-минутен разговор. Ще обсъдим финтех продукта ви, изискванията на клиентите и регулаторите и текущите приоритети. Ще получите ясен обхват, срок и фиксирана цена. Плащате след одобрение на извършената работа.
09 / ВЪПРОСИ