
Оценки и одити на сигурността
Одит на сигурността на SaaS: защитете продукта и спечелете доверието на клиентите си.
Проверяваме кода, API, CI/CD, облачната инфраструктура и изолацията на клиентските данни. Включваме и код, създаден с помощта на AI. За две седмици получавате доклад с ясно описание на рисковете за ръководството и конкретни задачи за разработчиците.
Прави одита на SaaS сигурността и пише доклада, който получавате.
Свържете се в LinkedIn01 / ПОДРОБНОСТИ
Звучи ли ви познато?
Тези ситуации често показват нужда от независима проверка на сигурността.
Корпоративна сделка заседнала?
Потенциален клиент е изпратил въпросник за сигурност, но ви липсват част от отговорите и доказателствата. Преговорите се забавят, докато уточните как е защитена платформата.
Рискове от AI-генериран код?
В продукта влиза код от Copilot или ChatGPT без проверка за инжекции, слабости в удостоверяването или записани в кода ключове и пароли.
Защитен ли е процесът ви за внедряване?
Компрометирана npm зависимост може да внесе чужд код в следващата версия. Проверяваме защитите в CI/CD и контрола върху зависимостите.
Изтичане на клиентски данни?
Проверяваме дали промяна на идентификатор в заявка позволява на потребител да получи данни на друг клиент.
Тайни в кодовата ви база?
Пароли и AWS ключове могат да останат в историята на Git, дори след премахване от текущата версия на кода. Проверяваме и тази история.
Часовникът за SOC 2 тиктака?
Клиентът ви изисква SOC 2 доклад, а за одита са необходими доказателства за защитите. Помагаме да установите и отстраните техническите пропуски.
02 / ПОДРОБНОСТИ
Седем области на SaaS сигурността, които проверяваме
Проверяваме всяка област според архитектурата и договорения обхват.
Изолация на клиентски данни
Тестваме правата за достъп през API и проверяваме дали клиент може да види или промени данните на друг клиент.
AI и vibe coding сигурност
Преглеждаме и кода, създаден с Copilot, Cursor или ChatGPT, за инжекционни уязвимости, слабости в удостоверяването и незащитени ключове и пароли.
API и сигурност на ендпойнти
Ръчно проверяваме API за неправомерен достъп, заобикаляне на ограниченията за заявки, злоупотреба с GraphQL, манипулиране на webhooks и грешки в бизнес логиката.
DevOps и CI/CD пайплайн
Проверяваме достъпа до CI/CD, външните зависимости и съхранението на ключове и пароли. Търсим възможности за подмяна на кода преди внедряване.
Облачна инфраструктура
AWS, Azure, GCP - одитираме IAM роли, права за достъп до хранилища, мрежови конфигурации, логване и криптиране. Грешките в конфигурацията, които облачният ви доставчик няма да маркира.
Тайни и идентификационни данни
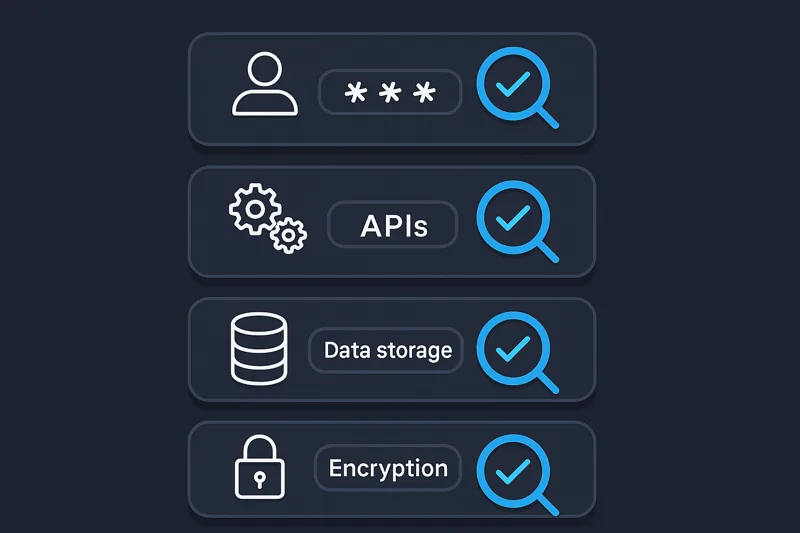
Проверяваме историята на Git, Docker образите, променливите на средата и конфигурационните файлове за незащитени пароли, API ключове и други данни за достъп.
Автентикация, вход и сесии
Проверяваме токените, сесиите, OAuth настройките и процедурите за смяна и възстановяване на парола.
03 / ПРОЦЕС
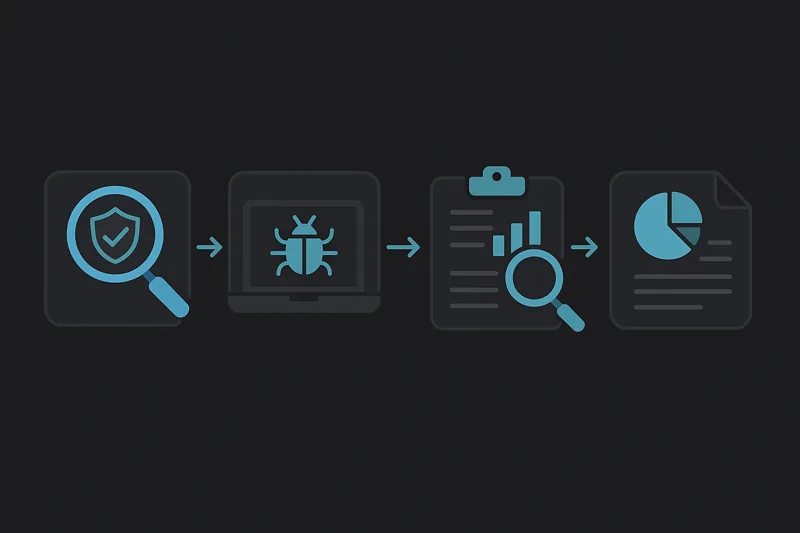
Как работи: 4 фази, 14 дни
Две седмици от началото на работата до доклад за ръководството и техническия екип.
Първоначален разговор
В 30-минутен разговор с техническия ви ръководител уточняваме архитектурата, критичните системи и обхвата. Изпращаме оферта с фиксирана цена същия ден.
Събиране на данни
Работим чрез споделяне на екран, копия на Git хранилищата и преглед на облачните настройки и API архитектурата. Не изискваме пряк достъп до системите в реална експлоатация.
Тестване и анализ
Проверяваме изолацията на данните, BOLA, JWT, облачните настройки и съхранението на ключове и пароли. Съобщаваме за критичните проблеми незабавно.
Доставка на доклада
Предаваме резюме за ръководството и технически констатации с CVSS оценки, стъпки за възпроизвеждане и задачи за включване в плана на разработчиците.
04 / РЕЗУЛТАТИ
Какво получавате
Подготвяме информацията според нуждите на ръководството, разработчиците и отговорниците по съответствието.
Резюме за ръководството
Основни рискове, последици за бизнеса и оценка на защитите за ръководството и инвеститорите.
Технически констатации
Всяка уязвимост с CVSS оценка, стъпки за възпроизвеждане и екранни снимки.
План за отстраняване
Задачи по приоритет с оценка на необходимите усилия, готови за планиране от екипа.
Съответствие с регулации
Покритие на контролите по SOC 2, ISO 27001, HIPAA, GDPR за всяка констатация.
Доклад за тайни
Списък на откритите ключове и пароли в Git, Docker образи и конфигурации.
Повторно тестване
Включен е един безплатен повторен тест след отстраняване на уязвимостите.
05 / ЦЕНИ
Цени за одит на SaaS сигурността
Фиксирана цена. Плащане след преглед на доклада. Без почасово таксуване.
SaaS одит
Пълен одит на сигурността за SaaS платформи Series A-B
- Тестване на изолация между клиенти
- API сигурност (OWASP Топ 10)
- Преглед на облачна инфраструктура
- Одит на CI/CD пайплайн
- Сканиране за тайни в Git
- Доставка за 2 седмици
- Плащане след получаване на доклада
Enterprise SaaS одит
Задълбочена оценка за сложни микросървисни архитектури
- Всичко от SaaS одита
- Преглед на микросървисна архитектура
- Оценка на мулти-облачна среда
- Тестване на GraphQL и WebSocket
- Одит на интеграции с трети страни
- Съответствие с регулации (SOC 2, ISO, HIPAA)
- Пряка работа с опитен консултант
06 / ПОДРОБНОСТИ
Какво казват нашите клиенти
“Техният професионализъм, отзивчивост и стратегическо мислене оказаха значително въздействие върху зрелостта на сигурността на нашата организация. Най-много ни впечатли способността им да превръщат сложни технически рискове в ясни, приложими стратегии.”
“Преговорите ни с корпоративен клиент бяха в застой от 3 седмици, когато Atlant откри BOLA уязвимост. Тя позволяваше на потребител да достигне до финансовите данни на друг клиент. Уведомиха ни до 4 часа от откриването. Отстранихме проблема за 2 дни, преминахме проверката и сключихме договора. Одитът се изплати 200 пъти.”
07 / ПОДРОБНОСТИ
Кой се нуждае от одит на SaaS сигурността?
Ако нещо от изброеното ви звучи познато, време е за одит.
08 / ПОДРОБНОСТИ
Защо да изберете Atlant Security
Какво прави нашия SaaS одит различен от всички останали.
Доставка за 2 седмици
Получавате доклада за 14 дни, за да можете да продължите работата с клиенти и одитори.
Одит на AI код + DevOps
Проверяваме както AI-генерирания код, така и процеса за компилиране и внедряване.
Нулев достъп до продукция
Използваме споделяне на екран и копия на хранилищата. Не правим промени в работещата среда.
Плащане след получаване на доклада
Прегледайте пълния доклад, преди да платите. Ако не смятате, че си заслужава, не плащате.
Критични констатации за часове
Уведомяваме техническия ви ръководител за критични уязвимости в рамките на часове след откриването им.
Отстраняване, готово за спринт
Към всяка констатация има приоритет и оценка на необходимата работа, за да могат разработчиците да планират корекцията.
09 / ПОДРОБНОСТИ
Установете рисковете, преди да засегнат клиентите ви
Запазете безплатен 30-минутен разговор. Ще обсъдим архитектурата и обхвата на проверките и ще изпратим оферта с фиксирана цена същия ден.
Гаранция без риск: Преглеждате пълния доклад, преди да платите. Ако не смятате, че си заслужава, не плащате.
10 / ВЪПРОСИ