
Консултантски услуги и CISO
Защитете плащанията и изпълнете изискванията на PCI DSS, без да затруднявате клиентите си.
Клиентите ви очакват данните и плащанията им да бъдат защитени. Сигурността на магазина е част от доверието, с което пазаруват при вас.
Atlant Security помага на онлайн магазините да се защитят от платежни измами, изтичане на данни и пропуски в сигурността. Проверяваме плащанията, административния достъп, приложенията и външните интеграции и ви помагаме да отстраните рисковете.
Опит в екипа по сигурността на Microsoft
01 / ПОДРОБНОСТИ
Как да защитя онлайн магазина си?
Минимумът: SSL на всички страници, MFA за админ панела, актуални плъгини, одит на приложенията на трети страни, криптиране на клиентските данни и актуален PCI DSS SAQ. Пълният одит на Atlant Security проверява 12+ контролни точки и струва от €4 600.
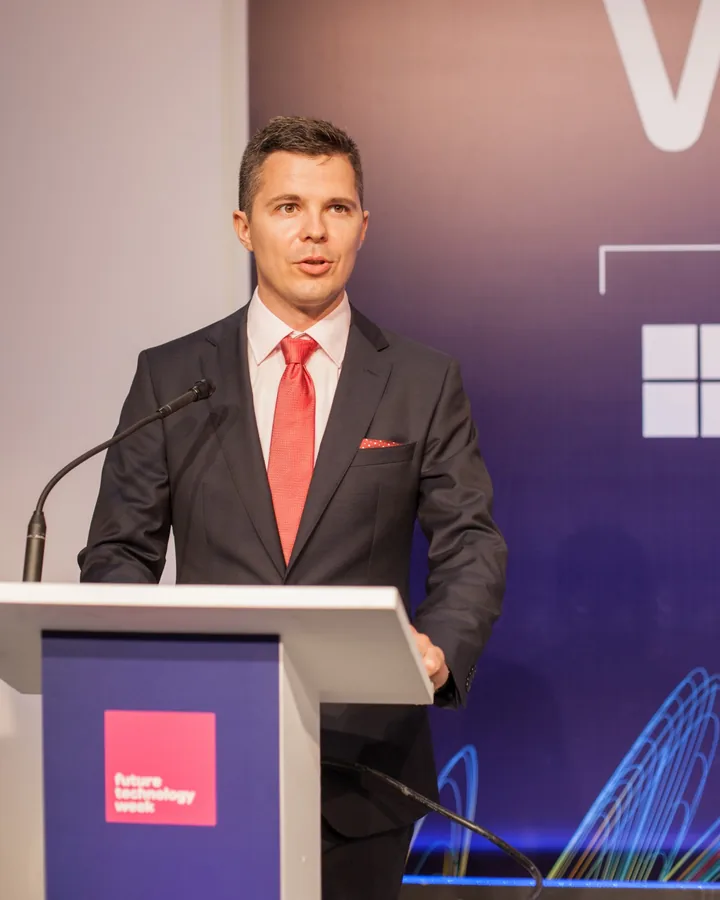
Проверява магазина, плащанията и админ достъпа лично, а не по чеклист.
Свържете се в LinkedIn02 / ЦЕНИ
Какво може да струва един пробив в онлайн магазин
Пробивите в електронната търговия не само струват пари - те разрушават доверието, което сте изграждали с години. Клиентите, които загубят вяра в сигурността ви, не се връщат.
Освен преките финансови щетиедин пробив може да доведе до техническо разследване, уведомяване на клиенти, регулаторни санкции, договорни последици и искове за обезщетение. Загубата на доверие може да засегне продажбите дълго след отстраняването на проблема.
Непреките разходи са още по-тежки. Обработчикът на плащания може да увеличи таксите ви или изцяло да прекрати договора. Картовите брандове могат да наложат глоби от €4 600 до €92 000 на месец, докато не постигнете съответствие. А клиентите, чиито данни са откраднати, никога повече няма да се доверят на магазина ви.
Превенцията струва многократно по-малко от пробива. Цялостният одит на сигурността за електронна търговия от Atlant Security започва от €4 600 - приблизително 0.1% от цената на среден пробив.
03 / ПОДРОБНОСТИ
Какво защитаваме в бизнеса ви за електронна търговия
Проверяваме магазина и свързаните с него системи — от плащанията и потребителските данни до достъпа на служители и външни доставчици.
Обработка на плащания
Проверяваме платежните интеграции, токенизацията и приложимите изисквания на PCI DSS, за да защитим картовите данни по време на плащане.
Защита на клиентски данни
Криптиране при съхранение и при пренос, контрол на достъпа, политики за съхранение на данни и GDPR/CCPA съответствие за цялата лична информация.
Сигурност на админ панела
Многофакторна автентикация, ролеви контрол на достъпа, защита от brute-force атаки и управление на сесиите за бекенда на магазина ви.
Интеграции с трети страни
Проверяваме приложенията, плъгините и API интеграциите: какви права имат, до какви данни достигат и какъв риск създават външните доставчици.
Shopify / WooCommerce / Magento
Преглеждаме настройките, темите и плъгините и прилагаме защитни мерки, съобразени с конкретната платформа.
Съответствие с PCI DSS
Пълен анализ на пропуски по PCI DSS, насоки за отстраняване, подкрепа при попълване на SAQ и текущ мониторинг на съответствието за всяко ниво на търговец.
04 / ПОДРОБНОСТИ
Защита според платформата на магазина ви
Shopify, WooCommerce, Magento и собствените разработки имат различни настройки и рискове. Проверяваме особеностите на платформата, която използвате.
- Одит на разрешенията на приложения от трети страни - повечето магазини имат приложения с прекомерен достъп
- Преглед на кода на персонализирани теми за XSS и изтичане на данни
- Разрешения на акаунтите на персонала и мониторинг на активността
- Сигурност на разширенията за страницата за плащане в Shopify Plus
- Управление и ротация на API ключове за достъп
- Управление на уязвимостите в ядрото на WordPress и плъгините
- Сигурност на интеграцията на платежния шлюз (Stripe, PayPal и др.)
- Проверка и защита на сървърната конфигурация
- Сигурност на REST API и контроли за автентикация
- Криптиране на базата данни и сигурност на резервните копия
- Пълна оценка на сигурността на приложението (OWASP Top 10)
- Тестване на сигурността на API и контроли за оторизация
- Преглед на сигурността на интеграцията на плащания
- Сигурност на инфраструктурата и процеса за внедряване на промени
- Анализ на уязвимости на ниво код
05 / ПОДРОБНОСТИ
Основни проверки за сигурността на онлайн магазина
Одитът проверява всяка от тези области и определя какво трябва да се коригира.
Нашият процес на одит
Съчетаваме автоматично сканиране с ръчни тестове, водени от специалист с опит в екипа за консултации по сигурността на Microsoft. Преглеждаме както кода и платежните потоци, така и административния достъп и ежедневните процеси.
Проучване
Описваме платформата, интеграциите, движението на данните и достъпа до системите.
Оценка
Автоматично сканиране плюс ръчно тестване на платежни потоци, автентикация и бизнес логика.
Анализ
Подреждаме установените проблеми според риска за бизнеса и техническата им сериозност.
План за отстраняване
Даваме конкретни стъпки за корекция и помагаме на екипа ви при изпълнението.
06 / ПРОЦЕС
Как намаляваме риска от пробив
Неактуален плъгин, повторно използвана парола или приложение с прекомерни права могат да осигурят достъп до магазина ви. Изграждаме процес за редовни проверки и навременно отстраняване на такива пропуски.
Прилагаме няколко нива на защита — на приложението, достъпа, данните и инфраструктурата — според платформата и начина ви на работа.
Защитна стена за уеб приложения
Блокиране на злонамерен трафик, преди да достигне магазина ви. Правила, настроени за специфични атаки срещу електронна търговия.
Мониторинг в реално време
Откриване на подозрителна активност - неуспешни опити за вход, необичайни модели на поръчки, достъп до админ панела от нови локации.
Управление на уязвимостите
Редовно проверяваме платформата, плъгините и интеграциите за уязвимости и организираме отстраняването им според риска.
Укрепване на инфраструктурата
Защита на сървърните настройки, разделяне на мрежата и сигурен процес за внедряване на промени при магазини на собствен хостинг.
07 / ПОДРОБНОСТИ
Защо компаниите за електронна търговия избират Atlant Security
Проверяваме специфичните рискове за онлайн търговията: платежни потоци, данни на клиенти, приложения на външни доставчици и административен достъп. Съпоставяме резултатите с приложимите изисквания на PCI DSS.
08 / ПОДРОБНОСТИ
Съответствие за електронна търговия - PCI DSS, SOC 2 и GDPR
Съответствието не е по избор за електронната търговия. Ако приемате кредитни карти, PCI DSS е задължителен. Ако обслужвате клиенти от ЕС, се прилага GDPR. Ако вашите B2B клиенти изискват доказателство за сигурност, SOC 2 е очакван стандарт. Ние се справяме и с трите.
Задължително за всеки бизнес, който приема кредитни карти.
- Определяне на нивото на търговеца и подходящия въпросник SAQ
- Определяне на обхвата на средата за данни на картодържатели (CDE)
- Мрежова сегментация и контрол на достъпа
- Проверка на криптирането и токенизацията
- Управление на тримесечни сканирания за уязвимости
- Годишна поддръжка на съответствието
Изисква се от корпоративни купувачи и B2B партньори.
- Анализ на пропуските спрямо критериите Trust Services Criteria
- Внедряване на контроли за сигурност
- Разработване на политики и процедури
- Автоматизация на събирането на доказателства
- Комуникация с одитори и подготовка
- Готовност за Type I за 60-90 дни
Задължително, ако продавате на клиенти от ЕС.
- Описване на дейностите по обработване на данни
- Политика за поверителност и управление на съгласието
- Работни процеси за достъп и изтриване на клиентски данни
- Съответствие при трансграничен трансфер на данни
- Процедури за уведомяване при пробив в данните
- Оценки на въздействието върху защитата на данните
09 / ЦЕНИ
Цени за защита на онлайн магазини
Получавате подробна оферта с фиксирана цена преди началото на работата. При оценка на сигурността плащате след одобрение на финалния доклад.
Одит на сигурността за електронна търговия
Разберете точно къде магазинът ви е уязвим.
- Пълна оценка на сигурността на платформата
- Преглед на сигурността на обработката на плащания
- Одит на интеграции с трети страни
- Анализ на пропуски по PCI DSS
- Одит на защитата на клиентски данни
- План за отстраняване на пропуските по приоритет
- Обобщен доклад за ръководството
- Плащане след получаване
Виртуален CISO за електронна търговия
Постоянно ръководство по сигурността за магазина ви.
- Всичко от одита на сигурността
- Месечно управление на програмата за сигурност
- Непрекъснат мониторинг на уязвимости
- Поддръжка на PCI DSS съответствието
- Планиране и подкрепа при реакция на инциденти
- Управление на риска от доставчици и интеграции
- Обучение на служителите по сигурност
- Подготовка за SOC 2 и изпълнение на приложимите изисквания на GDPR
- Прекратяване с 30-дневно предизвестие
10 / ВЪПРОСИ
Често задавани въпроси за киберсигурността на електронната търговия
Често задавани въпроси от бизнеси за електронна търговия относно сигурността, съответствието и защитата на клиентските данни.
Какви услуги по киберсигурност са необходими на онлайн магазините?
Колко струва одит на сигурността за електронна търговия?
Достатъчно сигурен ли е Shopify сам по себе си?
Как да постигна PCI DSS съответствие за моя онлайн магазин?
Какво се случва, ако онлайн магазинът ми бъде пробит?
Работите ли с персонализирани платформи за електронна търговия?
Какви са изискванията за GDPR при онлайн магазин в България?
Кой носи отговорност при кражба на карти от онлайн магазин?
11 / ПОДРОБНОСТИ
Защитете магазина и доверието на клиентите си
Запазете безплатна 30-минутна консултация с Александър Свердлов. Ще обсъдим платформата, рисковете и необходимия обхват на работа. Получавате фиксирана цена и ясен срок, а при одит плащате след одобрение на доклада.