
Решения по индустрии
Докажете, че портфейлът ви е сигурен, преди борсата или регулаторът да попита.
Отстраняване на 80% от критичните уязвимости през първия месец. Основните мерки за сигурност — внедрени за 90 дни.
Финтех компаниите и дигиталните портфейли обработват средства, лични данни и чувствителна финансова информация. Atlant Security прилага опита си в защитата на банки и критична инфраструктура, за да помогне на вашата платформа да работи сигурно и надеждно.
Ръководен от
Опит в екипа по сигурността на Microsoft
Търсите защита на личния си криптопортфейл или Revolut акаунт? Това е услуга за компании. За лична защита вижте услугите за лична киберсигурност.
01 / ПОДРОБНОСТИ
Какво включва услугата
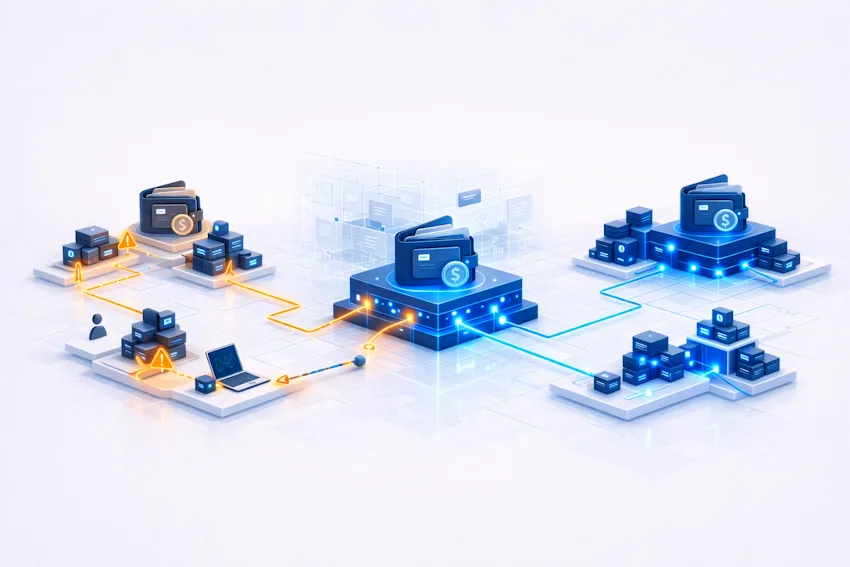
Сигурността на дигиталния портфейл включва техническите мерки, архитектурата и работните процедури, които защитават платформата и потребителите ѝ от измами, кражба на данни и прекъсване на услугите. Част от тази работа е и подготовката за приложимите регулаторни изисквания.
Дигиталните портфейли съчетават достъп до средства, лични данни и транзакции в реално време. Затова един пробив може да доведе до финансови загуби, санкции, прекъсване на плащанията и загуба на доверие.
Програмата обхваща API, мобилното приложение, инфраструктурата, подготовката за одит и обучението на екипа. Съобразяваме мерките с архитектурата и рисковете на вашата платформа.
Тества портфейла и инфраструктурата около него, преди някой друг да го направи.
Свържете се в LinkedIn02 / ЦЕНИ
Защо платформите за дигитални портфейли са най-ценната мишена
Финансовите и личните данни, заедно с възможността за извършване на транзакции, правят тези платформи привлекателна цел за атаки и обект на строг регулаторен контрол.
Директен финансов достъп
Атакуващите могат да инициират измамни транзакции, да източат средства или да манипулират платежни потоци в реално време.
Богати лични данни
KYC данни, история на транзакции, свързани банкови сметки - всичко необходимо за кражба на самоличност и превземане на акаунт.
Изисквания в различни държави
Когато предоставяте услуги в няколко държави, трябва да отчетете приложимите изисквания на PCI DSS, PSD2, GDPR и местното законодателство.
API-first архитектура
Всеки API адрес, достъпен за потребители или партньори, трябва да има правилно удостоверяване, проверка на правата и защита от злоупотреба.
03 / ПОДРОБНОСТИ
Контроли за сигурност, които вграждаме във вашата платформа за дигитален портфейл
Изграждаме програма за информационна сигурност, съобразена с дигитални портфейли и финтех платформи. При по-малки екипи основните мерки във всички категории могат да се въведат за няколко седмици.
Удостоверяване и контрол на достъпа
Многофакторно удостоверяване, OAuth 2.0, управление на сесии и ролево базиран достъп в цялата ви платформа.
Сигурност на API и бекенд
Защита на API, ограничаване на честотата на заявките, проверка на входните данни и предотвратяване на инжекции.
Сигурност на мобилни приложения
Укрепване за iOS и Android, certificate pinning, сигурно съхранение, откриване на jailbreak/root и биометрична интеграция.
Защита на данни и криптиране
Криптиране в покой и при пренос, токенизация на платежни данни, управление на ключове и политики за съхранение на данни.
Сигурност на облачната инфраструктура
Преглед на конфигурацията на AWS, Azure или GCP, принцип на най-малките привилегии за IAM, мрежова сегментация и логване.
Сигурност на плащания и транзакции
Цялост на платежните потоци, архитектура за откриване на измами, контроли по PCI DSS и мониторинг на транзакции в реално време.
Мониторинг и реакция при инциденти
Логване на събития за сигурност, откриване на аномалии, планиране на реакция при инциденти и конфигуриране на известия 24/7.
Съответствие и политики
PCI DSS, PSD2, SOC 2, GDPR, ISO 27001 и DORA - разработка на политики, събиране на доказателства и готовност за одит.
Обучение на служителите по сигурност
Симулации на фишинг, обучение за сигурна разработка и изграждане на култура за сигурност за целия ви екип.
Криптографски контроли
Управление на ключове, интеграция с HSM, жизнен цикъл на сертификати и избор на криптографски алгоритми за финансови данни.
Управление на уязвимостите и тестове
Редовно сканиране за уязвимости, тестове за проникване на критичните компоненти и проследяване на отстраняването до затваряне на всяка констатация.
Сигурна разработка (Secure SDLC)
Преглед на кода за сигурност, управление на зависимостите, защита на тайните (secrets management) и проверки за сигурност в CI/CD процеса.
Управление на доставчици и трети страни
Оценка на риска от външни доставчици, API интеграции и партньори - изискване както на PCI DSS, така и на DORA.
Непрекъсваемост и възстановяване
План за непрекъсваемост на бизнеса, тествани процедури за възстановяване и устойчивост на критичните платежни услуги - основно изискване на DORA.
Програмата се съобразява с конкретната платформа. При дигиталните портфейли това често включва защита на API gateway, мобилните приложения, криптографските ключове и платежните потоци. Проверяваме API и приложенията чрез контролирани атаки — вижте тестове за проникване и тестове за проникване на мобилни приложения.
04 / ПОДРОБНОСТИ
Подготовка за стандартите и изискванията във финансовия сектор
Неспазването на изискванията може да доведе както до санкции, така и до прекъсване на услугите. Например проблемите със съответствието с PCI DSS могат да застрашат обработката на картови плащания. Подготвяме организацията ви за приложимите изисквания в общ процес.
Задължителен за всяка платформа, която обработва, съхранява или предава данни за картови плащания. Неспазването може да спре способността ви да обработвате плащания изцяло.
Strong Customer Authentication (SCA, задълбочено установяване на идентичността на клиента) е задължително за всички доставчици на платежни услуги в ЕС. Определя техническите стандарти за удостоверяване на транзакции.
Изискван от корпоративни клиенти и банкови партньори. Демонстрира, че вашата платформа отговаря на критериите за доверие за сигурност, наличност и конфиденциалност.
Международният стандарт за управление на информационната сигурност. Често се изисква за достъп до пазарите на Великобритания, ЕС и Азиатско-тихоокеанския регион.
Задължителен за всяка платформа, обработваща данни на потребители от ЕС. Изисква защита на данните по проектиране, уведомяване при нарушения и управление на правата на потребителите.
Регламентът на ЕС за цифрова оперативна устойчивост (Регламент (ЕС) 2022/2554), приложим пряко и в България от януари 2025. Обхваща финансови субекти, включително доставчици на платежни услуги и на услуги за криптоактиви.
05 / ПОДРОБНОСТИ
Защо компаниите за дигитални портфейли избират Atlant Security
Опит със сложни финансови системи, съобразен с темпото и бюджета на финтех компанията ви.
06 / ПРОЦЕС
Как работи нашата програма за сигурност на дигитални портфейли
Започваме с оценка на платформата и изготвяме ясен план. Всеки етап има конкретни задачи и резултати, съобразени с архитектурата и риска за бизнеса ви.
Оценка на сигурността и план на програмата
Проверяваме приложенията, API, удостоверяването, облачните настройки и подготовката на екипа. Установяваме и пропуските спрямо приложимите стандарти и регулаторни изисквания.
- Пълен преглед на състоянието на сигурността на всички нива
- Анализ на пропуски в съответствието спрямо всички приложими рамки
- Индивидуален план на програмата месец по месец
- Незабавно идентифициране на критичните уязвимости
Първи месец: Елиминиране на критичните уязвимости
През първия месец работим по уязвимостите с най-висок риск — тези, които могат най-пряко да доведат до пробив.
- 80% от критичните уязвимости са отстранени
- Контролите за удостоверяване и достъп са укрепени
- Отстраняване на грешки в облачната конфигурация
- Отстраняване на най-рисковите пропуски в API
Пълно изграждане на програмата (месеци 2-6)
След спешните корекции въвеждаме останалите мерки във всичките 14 области според договорения план.
- Всички 14 категории за сигурност са внедрени
- Политиките и процедурите за сигурност са документирани
- Обучението на екипа и симулацията на фишинг са завършени
- Доказателствата за съответствие са събрани и готови за одит
07 / ПОДРОБНОСТИ
Финтех платформи, които защитаваме
Работим както със стартъпи, така и с утвърдени платформи с милиони транзакции. Съобразяваме програмата със сложността на системите. Подкрепяме платежни институции, лицензирани от БНБ, доставчици на платежни услуги в ЕС и финтех компании в България и Европа.
Дигитални портфейли и платежни приложения
Мобилни платежни приложения, преводи между потребители и дигитални портфейли с няколко валути.
Борси за криптовалути
Кастодиални и некастодиални борси, платформи за търговия и доставчици на крипто портфейли.
Необанки и дигитални банки (challenger banks)
Изцяло дигитални банкови платформи с възможности за кредитиране, спестяване и плащания.
Платежни процесори и гейтуеи
Платформи, които обработват, оторизират и извършват сетълмент на картови и SEPA транзакции.
DeFi и Web3 платформи
Протоколи за децентрализирани финанси, DAO и доставчици на Web3 услуги.
Доставчици на Banking-as-a-Service
BaaS платформи, предоставящи финансова инфраструктура на други финтех компании и бизнеси.
08 / РЕЗУЛТАТИ
Резултати, които нашите финтех клиенти постигат
Измерими резултати - не просто списък с внедрени контроли за сигурност.
09 / ВЪПРОСИ
Често задавани въпроси за сигурността на дигитални портфейли
Отговори на въпросите, които основатели, технически директори и продуктови ръководители задават преди началото на проекта.
Какво е сигурност на дигитален портфейл и защо моята финтех компания се нуждае от нея?
Колко бързо можете да елиминирате най-критичните ни уязвимости в сигурността?
За кои стандарти и регулаторни изисквания помагате?
По какво се различава вашата услуга за сигурност на дигитален портфейл от наемането на щатен CISO?
Защитавате ли и слоя на мобилното приложение, освен бекенд инфраструктурата?
Как защитавате нашите платежни API-та?
Колко време отнема изграждането на пълна програма за сигурност за компания за дигитален портфейл?
Можете ли да ни помогнете да спечелим корпоративни клиенти чрез подобряване на нивото ни на сигурност?
Работите ли с крипто портфейли и DeFi платформи, освен с традиционен финтех?
Колко струва програмата за сигурност за стартъп с дигитален портфейл?
Какви са специфичните рискове за сигурността на крипто портфейли и борси?
Какво изисква DORA от платежните и крипто компаниите в ЕС?
10 / ПОДРОБНОСТИ
Пробивът във вашата платформа е нечий бизнес модел. Изпреварете го.
Запазете безплатна консултация. Ще обсъдим състоянието на сигурността, най-сериозните рискове и какви мерки да предприемете още през първия месец.